 黑客技术
点击放大
拉冬 - Ladon 大型内网渗透扫描器, PowerShell、 Cobalt Strike插件、内存加载、无文件
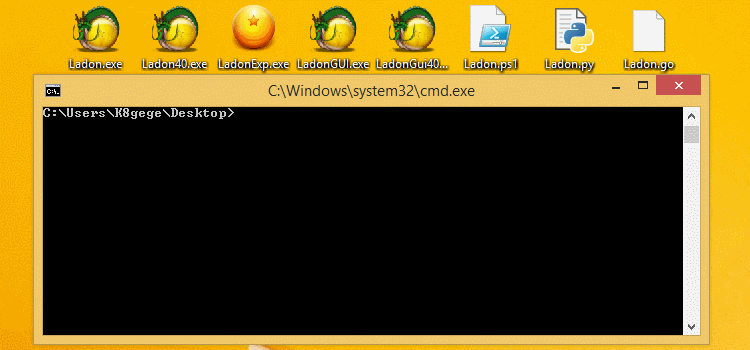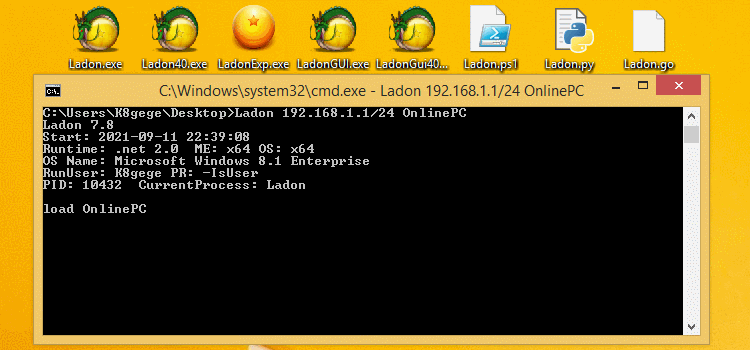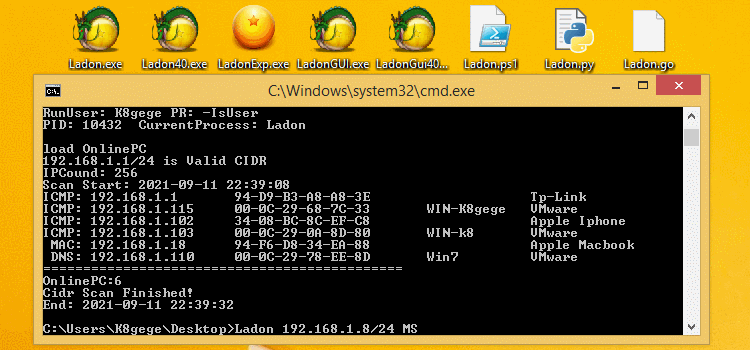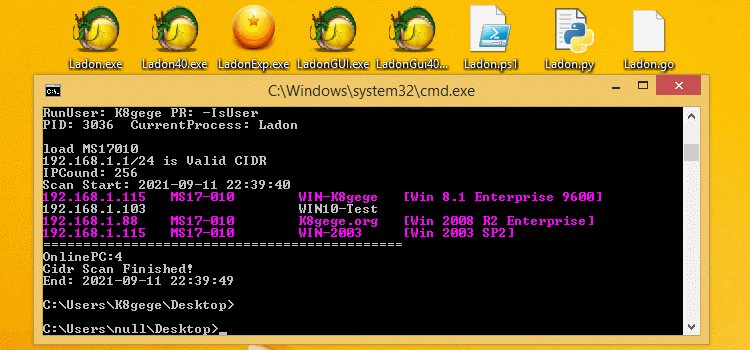
项目说明
Ladon 大型内网渗透扫描器 Cobalt Strike插件内存加载
![]()
![Author]()
![Ladon]()
![Bin]()
![GitHub issues]()
![Github Stars]()
![GitHub forks]()
![GitHub license]()
![Downloads]()
!image
程序简介
Ladon大型内网渗透扫描器\域渗透\横向工具,PowerShell模块、Cobalt Strike插件、内存加载、无文件扫描。内含端口扫描、服务识别、网络资产探测、密码审计、高危漏洞检测、漏洞利用、密码读取以及一键GetShell,支持批量A段/B段/C段以及跨网段扫描,支持URL、主机、域名列表扫描等。12.2版本内置262功能模块,网络资产探测模块30+协议(ICMP\NBT\DNS\MAC\SMB\WMI\SSH\HTTP\HTTPS\Exchange\mssql\FTP\RDP)以及方法快速获取目标网络存活主机IP、计算机名、工作组、共享资源、网卡地址、操作系统版本、网站、子域名、中间件、开放服务、路由器、交换机、数据库、打印机等信息,高危漏洞检测16+包含Cisco、Zimbra、Exchange、DrayTek、MS17010、SMBGhost、Weblogic、ActiveMQ、Tomcat、Struts2系列、Printer等,密码审计25+含数据库(Mysql、Oracle、MSSQL)、FTP、SSH、VNC、Windows(LDAP、SMB/IPC、NBT、WMI、SmbHash、WmiHash、Winrm)、BasicAuth、Tomcat、Weblogic、Rar等,远程执行命令包含(smbexec/wmiexe/psexec/atexec/sshexec/webshell),Web指纹识别模块可识别135+(Web应用、中间件、脚本类型、页面类型)等,本地提权21+含SweetPotato\BadPotato\EfsPotato\BypassUAC,可高度自定义插件POC支持.NET程序集、DLL(C#/Delphi/VC)、PowerShell等语言编写的插件,支持通过配置INI批量调用任意外部程序或命令,EXP生成器可一键生成漏洞POC/EXP快速扩展扫描能力,Ladon支持Cobalt Strike插件化内存加载,无文件扫描内网快速进行横向移动。
Ladon下载
使用简单
虽然Ladon功能丰富多样,但使用却非常简单,任何人都能轻易上手<br>
只需一或两个参数就可用90%的功能,一个模块相当于一个新工具
运行环境
#### Windows
Ladon可在安装有.net 2.0及以上版本Win系统中使用(Win7后系统自带.net)<br>
如Cmd、PowerShell、远控Cmd、WebShell等,以及Cobalt Strike内存加载使用<br>
Ladon.ps1完美兼容Win7-Win11/2025 PowerShell,不看版本远程加载无文件渗透
#### 全平台LadonGo支持Linux、Mac、Arm、MIPS
全平台:Linux、MacOS、Windows、路由器、网络设备等OS系统<br>
奇葩条件
实战并不那么顺利,有些内网转发后很卡或无法转发,只能将工具上传至目标<br>
有些马可能上传两三M的程序都要半天甚至根本传不了,PY的几十M就更别想了<br>
Ladon采用C#研发,程序体积很小500K左右,即便马不行也能上传500K程序吧<br>
还不行也可PowerShell远程内存加载,这点是PY或GO编译的大程序无法比拟的
宗旨
一条龙服务,为用户提供一个简单易用、功能丰富、高度灵活的扫描工具
特色
扫描流量小<br>
程序体积小<br>
功能丰富强大<br>
程序简单易用<br>
插件支持多种语言<br>
跨平台(Win/Kali/Ubuntu)等<br>
支持Cobalt Strike插件化<br>
支持PowerShell无文件渗透<br>
Exp生成器可一键生成Poc<br>
多版本适用各种环境
程序参数功能
1 支持指定IP扫描<br>
2 支持指定域名扫描<br>
3 支持指定机器名扫描<br>
4 支持指定C段扫描(ip/24)<br>
5 支持指定B段扫描(ip/16)<br>
6 支持指定A段扫描(ip/8)<br>
7 支持指定URL扫描<br>
8 支持批量IP扫描(ip.txt)<br>
9 支持批量C段扫描(ip24.txt)<br>
10 支持批量C段扫描(ipc.txt)<br>
11 支持批量B段扫描(ip16.txt)<br>
12 支持批量URL扫描(url.txt)<br>
13 支持批量域名扫描(domain.txt)<br>
14 支持批量机器名扫描(host.txt)<br>
15 支持批量国家段扫描(cidr.txt)<br>
16 支持批量字符串列表(str.txt)<br>
17 支持主机帐密列表(check.txt)<br>
18 支持用户密码列表(userpass.txt)<br>
19 支持指定范围C段扫描<br>
20 支持参数加载自定义DLL(仅限C#)<br>
21 支持参数加载自定义EXE(仅限C#)<br>
22 支持参数加载自定义INI配置文件<br>
23 支持参数加载自定义PowerShell<br>
24 支持自定义程序(系统命令或第三方程序即任意语言开发的程序或脚本)<br>
25 插件(支持多种语言C#/Delphi/Golang/Python/)<br>
26 支持Cobalt Strike(beacon命令行下扫描目标内网或跳板扫描外网目标)<br>
27 支持CIDR格式IP扫描,如100.64.0.0/10,192.168.1.1/20等<br>
28 INI配置支持自定义程序密码爆破<br>
简明使用教程
Ladon 简明使用教程 完整文档: <br>
Excel模块功能文档: <br>
支持Cmd、Cobalt Strike、PowerShell等内存加载<br>
Windows版本: .Net、Cobalt Strike、PowerShell<br>
全系统版本:GO(全平台)、Python(理论上全平台)<br>
PS: Study方便本地学习使用,完整功能请使用CMD
BypassEDR扫描
默认扫描速度很快,有些WAF或EDR防御很强<br>
设置几线程都有可能20分钟左右就不能扫了<br>
bypassEDR模拟人工访问,绕过速度检测策略<br>
扫描速度较慢,追求速度的愣头青不要使用<br>
密码爆破相关模块暂不支持bypassEDR参数
001 自定义线程扫描
例子:扫描目标10.1.2段是否存在MS17010漏洞<br>
单线程:
80线程:
高强度防护下扫描线程设置低一些,F单线程<br>
002 Socks5代理扫描
例子:使用8线程扫描目标10.1.2段是否存在MS17010漏洞<br>
详见:
PS:代理工具不支持Socks5,所以必须加noping参数扫描<br>
不管是Frp还是其它同类工具,最主要是Proxifier等工具不支持ICMP协议<br>
因为Ladon默认先用ICMP探测存活后,才使用对应模块测试<br>
所以代理环境下得禁ping扫描,系统ping使用的就是ICMP协议
003 网段扫描/批量扫描
CIDR格式:不只是/24/16/8(所有)
字母格式:仅C段B段A段 顺序排序
0x004指定IP范围、网段扫描
#### ICMP探测1段50-200的存活主机
#### ICMP探测1.30至50.80存活主机
TXT格式
##### 004 ICMP批量扫描C段列表存活主机
##### 005 ICMP批量扫描B段列表存活主机
##### 006 ICMP批量扫描cidr列表(如某国IP段)
##### 007 ICMP批量扫描域名是否存活
##### 008 ICMP批量扫描机器是否存活 使用主机名或机器名探测
##### 009 WhatCMS批量识别CMS、Banner、SSL证书、标题,可识别未知CMS、路由器、打印机、网络设备、摄像头等
##### 010 批量检测DrayTek路由器版本、漏洞、弱口令
##### 011 批量解密Base64密码
资产扫描、指纹识别、服务识别、存活主机、端口扫描
!image
##### 012 ICMP扫描存活主机(最快)
##### 013 Ping探测存活主机(调用系统Ping命令 回显ms、ttl等信息)
如果你认为ping命令通才是存活,可使用这条命令批量
##### 014 多协议探测存活主机 (IP、机器名、MAC/域名、制造商/系统版本)
##### 015 多协议识别操作系统 (IP、机器名、操作系统版本、开放服务)
##### 016 OXID探测多网卡主机
##### 017 DNS探测多网卡主机
##### 018 多协议扫描存活主机IP
##### 019 扫描SMB漏洞MS17010 (IP、机器名、漏洞编号、操作系统版本)
##### 020 SMBGhost漏洞检测 C (IP、机器名、漏洞编号、操作系统版本)
##### 021 扫描Web标题 Banner 更全信息请使用WhatCMS模块探测
##### 022 扫描C段站点URL域名
##### 023 扫描C段站点URL域名
##### 024 扫描子域名、二级域名
##### 025 域名解析IP、主机名解析IP
##### 025 批量域名解析IP、批量主机名解析IP
##### 025 批量域名、主机名解析 结果只有IP
##### 026 DNS查询域内机器、IP (条件域内,指定域控IP)
##### 027 查询域内机器、IP (条件域内)
Ladon GetDomainIP
##### 028 扫描C段端口、指定端口扫描
##### 029 扫描C段WEB及识别CMS(800+Web指纹识别)
##### 030 扫描思科设备
##### 031 枚举Mssql数据库主机 (数据库IP、机器名、SQL版本)
##### 032 枚举网络共享资源 (域、IP、主机名\共享路径)
##### 033 扫描LDAP服务器(探测域控)
##### 034 扫描FTP服务器并识别版本
暴力破解/网络认证/弱口令/密码爆破/数据库/网站后台/登陆口/系统登陆
!image
密码爆破详解参考SSH:
##### 035 445端口 SMB密码爆破(Windows)
##### 036 135端口 Wmi密码爆破(Windowns)
##### 037 389端口 LDAP服务器、AD域密码爆破(Windows)
##### 038 5985端口 Winrm密码爆破(Windowns)
##### 039 445端口 SMB NTLM HASH爆破(Windows)
##### 040 135端口 Wmi NTLM HASH爆破(Windows)
##### 041 22端口 SSH密码爆破(Linux)
##### 042 1433端口 Mssql数据库密码爆破
##### 043 1521端口 Oracle数据库密码爆破
Oracle数据库比较特殊,只爆ORCL库会错过很多权限<br>
详见:
##### 044 3306端口 Mysql数据库密码爆破
##### 045 7001端口 Weblogic后台密码爆破
##### 046 5900端口 VNC远程桌面密码爆破
##### 047 21端口 Ftp服务器密码爆破
##### 048 8080端口 Tomcat后台登陆密码爆破
##### 049 Web端口 401基础认证密码爆破
##### 052 139端口Netbios协议Windows密码爆破
##### 053 5985端口Winrm协议Windows密码爆破
##### 054 网络摄像头密码爆破(内置默认密码)
漏洞检测/Poc
!image
##### 055 SMB漏洞检测(C/C)
##### 056 SMBGhost漏洞检测 C 911保留
##### 057 Weblogic漏洞检测(C/C)
##### 058 PhpStudy后门检测(phpstudy 2016/phpstudy 2018) 10.9移除 911保留
##### 059 ActiveMQ漏洞检测(C)
##### 060 Tomcat漏洞检测(C)
##### 061 Struts2漏洞检测(S2-005/S2-009/S2-013/S2-016/S2-019/S2-032/DevMode/S2-045/S2-037)
##### 062 DraytekPoc C漏洞检测、Draytek版本探测、弱口令检测
##### FortiGate C 未授权RCE漏洞检测
漏洞利用/Exploit
!image
##### 063 Weblogic漏洞利用(C)
##### 064 Tomcat漏洞利用(C)
##### 065 Windows 0day漏洞通用DLL注入执行CMD生成器(DLL仅5KB)
##### 066 C 微软IE/Office 0day漏洞
##### 067 DraytekExp C远程执行命令EXP
##### 068 域渗透 ZeroLogon C域控提权(密码置空)
##### 069 C Exchange序列化漏洞(.net 4.0)
##### 070 ForExec循环漏洞利用(Win10永恒之黑C,成功退出以免目标蓝屏)
文件下载、文件传输
##### 071 内网文件传输 HTTP下载 HTTPS下载 MSF下载
##### 072 内网文件传输 Ftp下载
加密解密(HEX/Base64)
##### 073 Hex加密解密
##### 074 Base64加密解密
网络嗅探
##### 075 Ftp密码嗅探(绑定本机IP,自动嗅探C段)
多网卡机器,嗅探对应C段IP
##### 076 HTTP密码嗅探(绑定本机IP,自动嗅探C段)
多网卡机器,嗅探对应C段IP
##### 077 网络嗅探
密码读取
##### 078 读取IIS站点密码、网站路径
##### 079 读取连接过的WIFI密码
##### 080 读取FileZilla FTP密码
##### 081 读取系统Hash、VPN密码、DPAPI-Key 10.9移除
##### 082 DumpLsass内存密码(mimikatz明文) 限9.1.1版本之前
信息收集
!image
##### 083 API查看当前用户
##### 083 获取本机内网IP与外网IP
##### 084 获取PCname GUID CPUID DiskID Mac地址
##### 085 查看用户最近访问文件
##### 086 U盘、USB使用记录查看(USB名称、USB标记、路径信息)
##### 087 检测后门(注册表启动项、DLL劫持)
##### 088 进程详细信息(程序路径、位数、启动参数、用户)
##### 089 获取命令行参数
##### 090 获取渗透基础信息
##### 091 .NET & PowerShell版本
##### 092 运行时版本&编译环境
##### 093 运行时版本&编译环境&安装软件列表
##### 094 查看IE代理信息
##### 095 DirList列目录+基础渗透信息
###### 默认列全盘<br>
###### 指定盘符或目录
##### 096 QueryAdmin查看管理员用户
##### 097 查看本机命名管道
##### 098 RdpLog查看3389连接记录
远程执行(psexec/wmiexec/atexec/sshexec/smbexec)
!image
##### 099 445端口 加密PSEXEC远程执行命令(交互式)
##### 100 135端口 WmiExec远程执行命令 (非交互式)
##### 101 445端口 AtExec远程执行命令(非交互式)
##### 102 22端口 SshExec远程执行命令(非交互式)
##### 103 JspShell远程执行命令(非交互式)9.3.0移除
Usage:Ladon JspShell type url pwd cmd
##### 104 WebShell远程执行命令(非交互式)9.3.0移除
##### 105 135端口 WmiExec2远程执行命令支持HASH (非交互式)支持文件上传
##### 106 445端口 SmbExec Ntlm-Hash非交互式远程执行命令(无回显)
##### 107 WinrmExec远程执行命令无回显(支持System权限)
提权降权
!image
##### 108 whoami查看当前用户权限以及特权
##### 109 6种白名单BypassUAC(8.0后)Win7-Win10 10.8版本移除 仅911保留
用法: Ladon BypassUAC Method Base64Cmd
##### 110 BypassUac2 绕过UAC执行,支持Win7-Win10 10.8版本移除 仅911保留
##### 111 PrintNightmare (C | C)打印机漏洞提权EXP
##### 112 C SpoolFool打印机漏洞提权EXP
##### 113 GetSystem 提权System权限执行CMD
##### 114 复制令牌执行CMD(如system权限降权exploer当前用户)
##### 115 Runas 模拟用户执行命令
##### 116 MS16135提权至SYSTEM
##### 117 BadPotato服务用户提权至SYSTEM
##### 118 SweetPotato服务用户提权至SYSTEM
##### 119 EfsPotato Win7-2019提权(服务用户权限提到system)
##### 120 Open3389一键开启3389
##### 121 激活内置管理员Administrator
##### 122 激活内置用户Guest
反弹Shell
##### 123 反弹TCP NC Shell
##### 124 反弹TCP MSF Shell
##### 125 反弹TCP MSF MET Shell
##### 126 反弹HTTP MSF MET Shell
##### 127 反弹HTTPS MSF MET Shell
##### 128 反弹TCP CMD & PowerShell Shell
##### 129 反弹UDP Cmd & PowerShell Shell
##### 130 netsh本机888端口转发至112的22端口
##### 131 PortTran端口转发(3389例子)
本机执行
##### 132 RDP桌面会话劫持(无需密码)
##### 133 添加注册表Run启动项
##### 134 AT计划执行程序(无需时间)(system权限)
##### 135 SC服务加启动项&执行程序(system权限)
系统信息探测
##### 136 Snmp协议探测操作系统、设备等信息
##### 137 Nbt协议探测Windows主机名、域、用户
##### 138 Smb协议探测Windows版本、主机名、域
##### 139 Wmi协议探测Windows版本、主机名、域
##### 140 Mssql协议探测Windows版本、主机名、域
##### 141 Winrm协议探测Windows版本、主机名、域
##### 142 Exchange探测Windows版本、主机名、域
##### 143 Rdp协议探测Windows版本、主机名、域
其它功能
##### 144 Win2008一键启用.net 3.5
##### 145 获取内网站点HTML源码
##### 146 一键迷你WEB服务器 渗透监听专用WEB服务器
获取外网IP(VPS上启动WEB,目标访问ip.txt或ip.jpg)
##### 147 getstr/getb64/debase64/savetxt(无回显漏洞回显结果)
##### 监听
##### 提交 返回明文
##### Base64加密结果
##### Base64结果解密
##### 148 Shiro插件探测
##### 149 LogDelTomcat 删除Tomcat指定IP日志
##### 150 C#自定义程序集插件扫描
##### 151 ReadFile 读取大文件前面指定长度内容
##### 152 修改注册表读取2012及后系统明文密码
##### 153 修改注册表劫持签名签证
##### 154 IP24 批量IP转成ip24格式(192.168.1.1/24)
##### 155 IPC 批量IP转成ip C格式(192.168.1.)
##### 156 IPB 批量IP转成ip B格式(192.168.)
##### 157 漏洞检测Atlassian Confluence C
##### 158 Atlassian Confluence C EXP
##### 159 Re C反弹Shell
##### 160 SslInfo 证书探测设备、IP、域名、机器名、组织机构等信息
##### 161 SslInfo 证书批量探测设备、IP、域名、机器名、组织机构等信息
##### 162 WPinfo 多种方法获取WordPress主程序、主题、插件版本
##### 163 WPinfo 批量获取WordPress主程序、主题、插件版本
##### 164 Exchange暴力破解 识别Exchange密码爆破
##### 165 C 批量探测Zimbra邮服ZIP目录穿越RCE漏洞
##### 166 EXP-2022-27925 Zimbra邮服未授权RCE漏洞EXP GetShell
##### 167 WebShellCmd 连接jsp WebShell(支持cd、k8、ua、uab64)
##### JSP UAshell 查看系统版本、python、gcc等信息方便提权
##### 168 WebShellCmd 连接jsp WebShell(支持cd、k8、ua、uab64)
##### 169 非交互式连接IIS-Raid后门执行命令
##### 170 FindIP匹配IP段是否出现在漏洞结果中
##### 171 CiscoPwd C Cisco RV320 RV325 路由器密码读取
##### 172 PrinterPoc 打印机PJL任意代码执行漏洞批量检测
##### 173 通过Mac查询制造商(Ladon Mac MAC地址)
##### 174 Cisco VPN路由器密码爆破(内置默认密码,支持明文、Hash)
##### 175 C 2.3.4 笑脸后门漏洞检测 10.9移除
##### 176 WpScan WordPress密码审计、弱口令
##### 177 探测Exchange版本
##### 178 Exchange高危RCE漏洞检测
##### 179 Http/S获取网页返回头信息
##### 180 Http/S获取网页返回头信息+源码
##### 181 Http/S获取网页中的域名
##### 182 TrueIP绕过CDN获取域名真实IP(可用域名、标题、Banner等唯一关键字特征)
!image
##### 183 Firefox密码\Cookie\历史记录读取
##### 184 BypassUAC11无回显支持Win7、Win8、Win11 Win2012\2016\2019等 10.8版本移除
##### 185 GetPwd支持Navicat、TeamView、Xshell、SecureCRT密码读取
##### 186 DraytekScan 密码审计Draytek弱口令检测
##### 187 XshellPwd Xshell密码读取
##### 188 FortiGate C 未授权写SSH-KEY admin admin123
##### 189 MssqlCmd SQL Server远程执行命令 SQL版本、OS信息 xp_cmdshell
##### 190 MssqlCmd SQL Server远程执行命令 efspotato、badpotato提权
##### 191 C Mikrotik RouterOS 6.29-6.42版本密码读取
##### 192 ZteScan 中兴路由器光猫Web默认口令检测
##### 193 MSNSwitchPwd C MSNSwitch路由器密码读取
##### 194 NetGearPwd NetGear DGND3700v2路由器密码读取
##### 195 T3协议探测WebLogic版本
一键渗透 InfoScan AllScan PocScan ExpScan
!image
##### 196 InfoScan多个模块探测系统信息
##### 197 PocScan多个远程漏洞检测
##### 198 ExpScan多个漏洞利用GetShell
##### 199 JoomlaPwd C 未授权网站数据库密码读取
##### 200 AllScan 所有模块
##### 201 探测Citrix Gateway版本
##### 202 探测 版本
##### 203 绕过Defender执行PowerShell
##### 204 SNMP重启HP打印机
##### 205 清理操作日志 禁用.NET日志记录
##### 206 ARP协议探测存活主机
##### 207 迷你FTP服务器,(支持windows/Linux自带ftp命令实现文件上传下载)
##### 208 监听TCP发包数据 保存TXT和HEX 如SMB RDP HTTP SSH LDAP FTP等协议
##### 209 监听UDP发包数据 保存TXT和HEX 如DNS、SNMP等协议
##### 210 PortForward 端口转发 端口中转
##### 211 C Ser Manager 未授权RCE漏洞检测 (Zookeeper)
##### 212 EXP-2022-36537 Zookeeper 未授权文件读取EXP (默认/WEB-INF/web.xml)
##### 213 彻底关闭SMB、禁用445 阻止0day、横向移动、中继攻击等
##### 214 禁用指定服务
##### 215 停止指定服务
##### 216 放行端口 开放端口
##### 217 阻止端口 拦截端口
##### 218 RunToken复制令牌执行程序
##### 219 RunSystem提权 管理员权限提升至SYSTEM权限
##### 220 RunUser降权 System权限降至用户执行程序
##### 221 GodPotato提权Win8-Win11 Win2012-Win2022
##### 222 hik 海康威视 密码审计
##### 223 hik 海康威视 C漏洞检测
##### 224 hik 海康威视 配置文件解密
##### 225 Ladon测试专用CmdShell
##### 226 连接测试专用CmdShell
##### 227 查看域管理员
##### 228 查看域信息
##### 229 Mndp协议广播探测同网段Mikrotik路由器信息
##### 230 PostShell连接工具,支持自定义HTTP头提交
##### 231 RunCmd/Cmd 执行Cmd命令/支持b64cmd
##### 232 查看管理员IP、一键读取登陆成功日志4624
##### 233 Apache RocketMQ C 远程命令执行漏洞EXP
##### 234 Ladon一键免杀工具
##### 235 Win11/2022系统提权至system权限
##### 236 EXE转HEX,CMD命令写入文件
##### 237 EXE转Base64,CMD命令写入文件
##### 238 Zimbra邮件系统版本探测
##### 239 SharpGPO域渗透 组策略横向移动工具
##### 240 IIS网站信息一键获取
##### 241 渗透专用WEB服务器LDAP反序列化
##### 242 渗透专用WEB服务器RMI反序列化
##### 243 API添加管理员(无视系统net、net1禁用)
##### 244 API添加用户(无视系统net、net1.exe禁用)
##### 245 API删除用户(无视系统net、net1.exe禁用)
##### 246 Rubeus域渗透 Kerberos攻击
比如TGT请求/ST请求/AS-REP Roasting/Kerberoasting/委派攻击/黄金票据/白银票据/钻石票据/蓝宝石票据等
##### 247 noPac域渗透 域内提权C/C
##### 248 SharpGPOAbuse
##### 249 SharpSphere 与管理的虚拟机的来宾操作系统进行交互 执行命令
##### 250 Dcom远程执行命令之MMC20
##### 251 Dcom远程执行命令之ShellWindows
##### 252 Dcom远程执行命令之ShellBrowserWindow
##### 253 Smtp Ntlm探测系统信息(25、465、587端口)
##### 254 HTTP/S Ntlm探测系统信息
##### 255 ActiveMQ C RCE Exploit
##### 256 DomainLog DomainUserIP 远程查询域用户IP
##### 257 检测用户是否Lotus管理员
##### 258 HTA服务器 一键启动 访问DOC也能执行HTA
##### 259 Conf探测Confluence版本
##### 260 FindAD 可用于查找活动目录用户登陆的位置、枚举域用户
##### 261 Oracle数据库远程提权工具 官方驱动>=.net 4.8
##### 262 Oracle数据库远程提权工具 3种方法一键提权
##### BuildCS 动态编译c#代码文件
##### 修改文件时间 指定文件时间
Usage: Ladon UpdateFileTime <file_path> <timestamp>
##### 修改文件时间 复制文件时间
PowerShell版本 Ladon.ps1
#### 0x001 Cmd交互执行
#### 0x002 本地非交互执行
#### 0x003 远程内存加载执行
#### 0x004 Bypass绕过PowerShell默认策略执行
#### 0x005 自定义端口扫描
Cobalt Strike Ladon.ps1
CS Beacon 探测存活主机
CS Beacon 自定义端口扫描
CS Beacon MS17010漏洞探测
=======================================================
Example
Latest
Latest in small seal ring:
<di="text-align: center; width: 710px; border: green solid 0px;">
<img alt="" src=" style="display: inline-block;width: 250px;height: 300px;" />
</div>
Stargazers over time
![Stargazers over time]()
<img align='right' src=" width="200">
项目信息
开发语言:C#
Star 数:5328
技术要点
该项目属于黑客技术方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕Ladon大型内网渗透扫描器,PowerShell、Cobalt Strike插件、内存加载、无文件扫描。含端口扫描、服务识别、网络资产探测、密码审计、高危漏洞检测、漏洞利用、密码读取以及一键GetShell,支持批量A段/B段/C段以及跨网段扫描,支持URL、主机、域名列表扫描等。网络资产探测32种协议(ICMP\NBT\DNS\MAC\SMB\WMI\SSH\HTTP\HTTPS\Exchange\mssql\FTP\RDP)或方法快速获取目标网络存活主机IP、计算机名、工作组、共享资源、网卡地址、操作系统版本、网站、子域名、中间件、开放服务、路由器、交换机、数据库、打印机等,大量高危漏洞检测模块MS17010、Zimbra、Exchange展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | 拉冬 - Ladon 大型内网渗透扫描器, PowerShell、 Cobalt Strike插件、内存加载、无文件 |
| 所属分类 | 黑客技术 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 22:03:05 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 534 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |