 黑客技术
点击放大
pinduoduo_backdoor_unpacker - Samples and Unpacker of malicious backdoors and ex
项目说明
详细分析报告 Detailed Analysis Report
English see Report, 中文分析报告见分析报告
Pinduoduo恶意代码样本和脱壳机
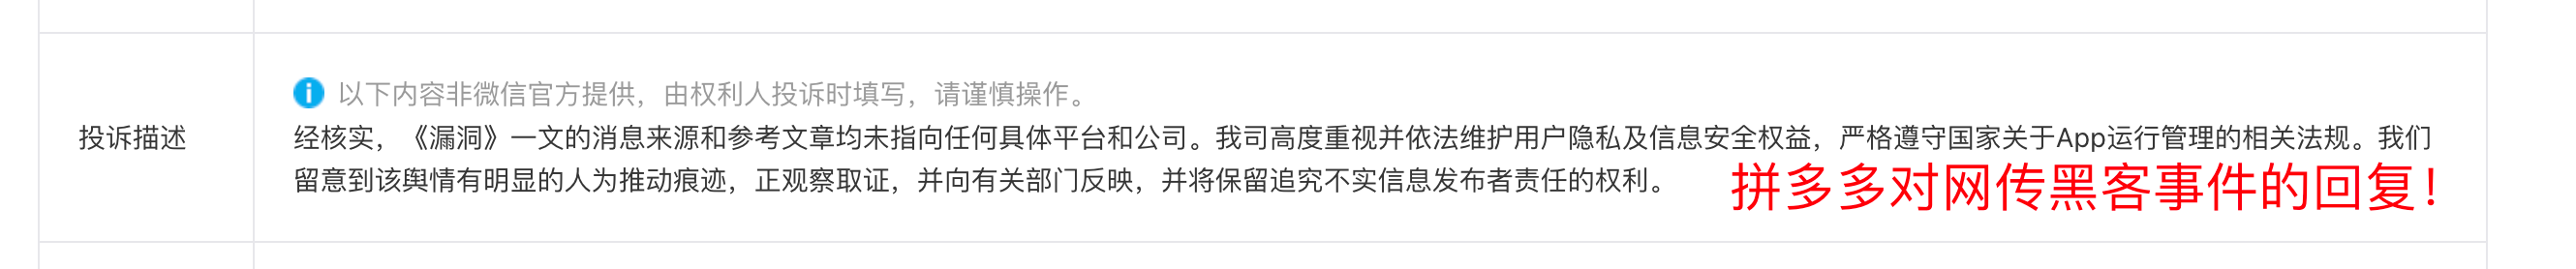
听说PDD今天开始发律师函删帖抵赖了!PDDNB,那就放点新东西出来。
拼多多的两个壳,manwe和nvwa脱壳脚本。适用于样本中.mw1 .nw0文件。.nw0要用nvwa脱壳脚本,.mw1用manwe脚本。
拼多多manwe一键脱壳脚本
代码在manwe_unpacker目录,用法如下,或自己改路径:
/tmp/mw1.bin放解压出来的文件,在/tmp/final_java/会生成脱壳后的ja文件,压缩一下拖到jadx里看。
拼多多nvwa一键脱壳脚本
代码见n目录
提取出的恶意样本
PDD的恶意代码以加壳后的文件形式组织,APK自带Ali,其他的都是远程下发,以下称为“样本”。因为有些样本是动态下发,不一定全,如果有这里没有的,欢迎Pull Request补充。
样本在samples目录中,包含PDD APK自带的样本,以及其动态下发的样本。动态样本为3.2日之前从安装了PDD的手机里/data/data/com.xunmeng.pinduoduo/files/bot/, /data/data/com.xunmeng.pinduoduo/files/.components/提取出,现在新版本可能被PDD删掉了,有兴趣的可以找下装了之前的版本的手机看下,顺便看下app_mango目录,里面是配置文件,有惊喜。
带符号的样本为PDD 6.2.0提取出(samples/old_alibol/mw1.bin),新版本的APP携带的样本去掉了符号。
样本各个都是干货,值得看看。Ali是第一步,davinci仓库中提到的dex只是这个evil plan的第三步,这里其他的是第二步。
其他
一视同仁,平等对待才是好的营商环境,纵容、包庇不是。
据说PDD搞这个的100多号人的团队连夜解散了,删库跑路,是吗?又听说PDD这些漏洞手段被曝光停了之后,DAU出现明显下跌,是吗?
等下,有人敲门说查水表了,我先出
免责声明
仅用于研究用途,禁止和PDD一样作恶,没靠山别学
项目信息
开发语言:Java
Star 数:1240
技术要点
该项目属于黑客技术方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕Samples and Unpacker of malicious backdoors and exploits de and used by Pinduoduo展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | pinduoduo_backdoor_unpacker - Samples and Unpacker of malicious backdoors and ex |
| 所属分类 | 黑客技术 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 22:15:23 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 313 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |