 安全软件
点击放大
z0scan - A lightweight active and passive scanner that comb
项目说明
!z0scan
<h4 align="center" dir="auto">
<a href=" • <a href=" • <a href=" • <a href="
<p>
<a href=" alt="GitHub Stars" src="
<a href=" alt="Downloads" src="
<a href=" src="
<a href=" alt="Build" src="
<img alt="Python" src="
<img alt="Platform" src="
<img alt="Last Commit" src="
<a href=" alt="Issues" src="
<a href="
<img alt="PRs Welcome" src="
</p>
😘 致谢
<div><table frame=void>
<tr>
<td align="center">
<img src="
<br>
<a href="
</td>
<td align="center">
<img src="
<br>
<a href="
</td>
<td align="center">
<img src="
<br>
<a href="
</td>
<td align="center">
<img src="
<br>
<a href="
</td>
<td align="center">
<img src="
<br>
<a href="
</td>
<td align="center">
<img src="
<br>
<a href="
</td>
<td align="center">
<img src="
<br>
<a href="
</td>
<td align="center">
<img src="
<br>
<a href="ja:void(0)"><sub>棉花糖</sub></a>
</td>
</tr>
<tr>
<td align="center">
<img src="
<br>
<a href="
</td>
<td align="center">
<img src="
<br>
<a href="
</td>
<td align="center">
<img src="
<br>
<a href="
</td>
<td align="center">
<img src="
<br>
<a href="
</td>
<td align="center">
<img src="
<br>
<a href="
</td>
<td align="center">
<img src="
<br>
<a href="
</td>
<td align="center">
<img src="
<br>
<a href="
</td>
<td align="center">
<img src="
<br>
<a href="
</td>
</tr>
</table></div>
---
✨ 核心特性
<table>
<tr>
<td width="50%" ="top">
<h3>🔍 安全检测</h3>
<ul>
<li><b>指纹与扫描插件联动</b> - WAF嗅探、指纹信息识别指导插件扫描</li>
<li><b>分布式与本地式一体化</b> - 灵活适应不同的扫描与情景需求</li>
<li><b>第三方绑定</b> - Obser指纹检测、Nuclei POCs精准切入</li>
<li><b>高自定义插件系统</b> - 可外部扩展并动态导入的插件系统</li>
<li><b>无头爬虫支持</b> - 联动Crawlergo实现</li>
</ul>
</td>
<td width="50%" ="top">
<h3>🌐 部署架构</h3>
<ul>
<li><b>开源与部署</b> - 基于Python3开源、支持Docker部署、发行版开箱即用</li>
<li><b>高性能</b> - 采用Nuitka编译、Rust跨语言</li>
<li><b>可集成性</b> - API开放、允许用户自由集成扫描</li>
<li><b>完全跨平台</b> - 支持Windows、Linux、MacOS等系统</li>
</ul>
</td>
</tr>
<tr>
<td width="50%" ="top">
<h3>📊 数据处理</h3>
<ul>
<li><b>复杂参数解析</b> - 支持Json、XML和伪静态参数解析</li>
<li><b>二级参数解析</b> - 支持解析GET、POST参数的值作为新参数并自动解码</li>
<li><b>数据存储</b> - 通过SQLite3提供数据存储支持</li>
</ul>
</td>
<td width="50%" ="top">
<h3>💡 智能验证</h3>
<ul>
<li><b>AI驱动的JS敏感信息后验证</b> - 智能校验Ja中的敏感数据</li>
</ul>
</td>
</tr>
</table>
---
🚀 安装
📢 请务必花一点时间阅读此文档,有助于你快速熟悉Z0SCAN!
✔ 发行版本
获取发布版本:下载
✔ 克隆安装
> [!Note]
> 国内码云:
✔ 容器安装
📝 使用示例
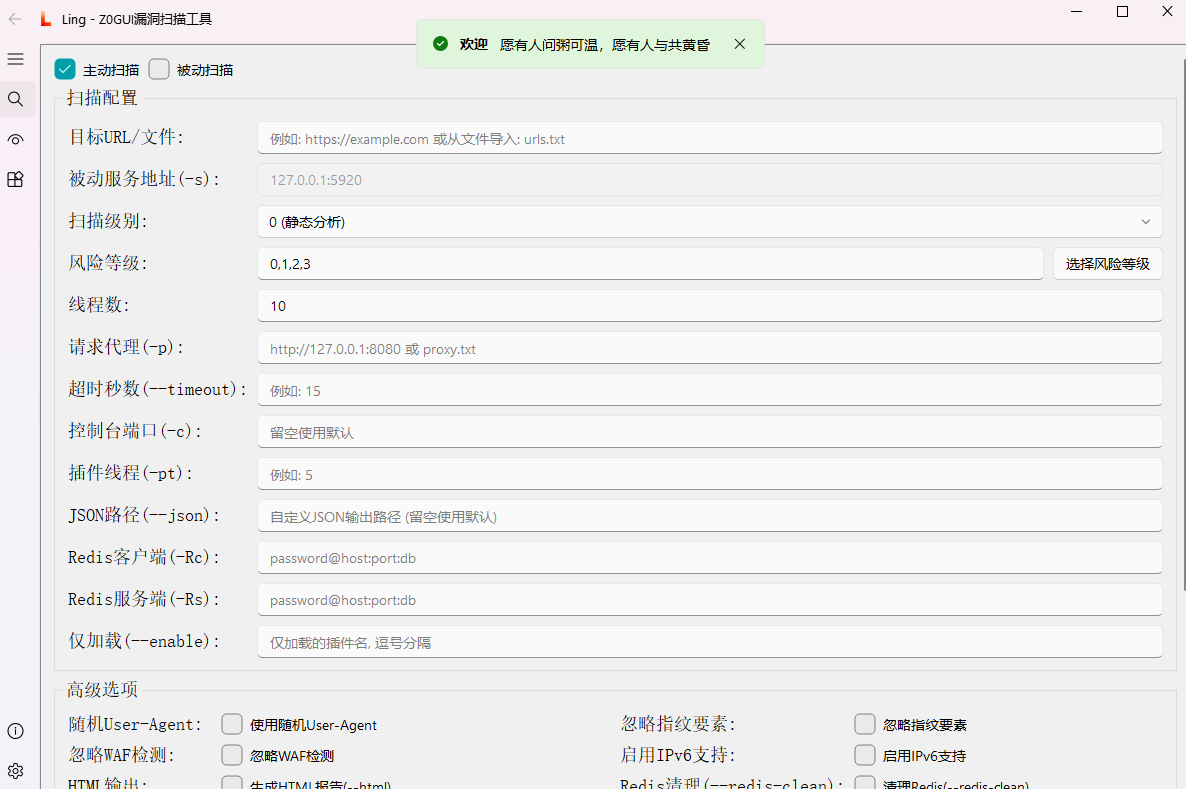
Ling - 可视化
!示例
> [!WARNING]
> Ling 不包含 z0scan 核心, 需本地存在可用的 z0 可执行文件或脚本
z0 - 命令行
> [!Note]
> Crawlergo无头爬虫、Obser+Nuclei联动 - 需要配置Crawlergo或(Obser与nuclei)到环境变量中,参阅:指南
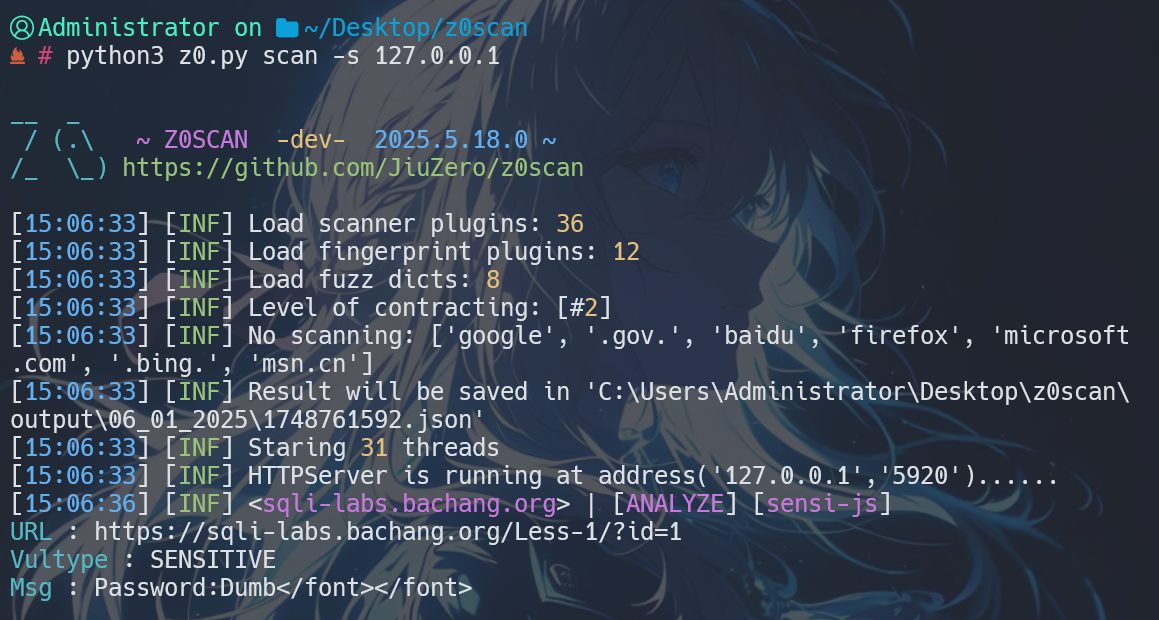
✔ 被动扫描
> [!Note]
> HTTPS支持 - 启动z0scan被动扫描,然后在浏览器中访问 下载证书并信任它
被动扫描的默认配置(将浏览器流量转发到端口5920):
!示例
常用推荐配置:
控制台界面
!示例
✔ 主动扫描
主动扫描的默认配置:
!示例
!示例
---
🔖 插件列表
页面级扫描插件 (PerPage)
| 插件名称 | 功能描述 | 风险等级 |
|:--------:|:--------:|:--------:|
| cmdi | 命令执行 | 3 |
| cmdi-blind | 命令执行(盲注) | 3 |
| codei-asp | ASP代码执行 | 3 |
| codei-java | Java代码注入漏洞扫描(EL/SpEL/OGNL) | 3 |
| codei-php | PHP代码执行 | 3 |
| cors-passive | CORS漏洞(被动分析) | 1 |
| crlf_1 | CRLF注入漏洞检测 | 2 |
| fileinclude | 文件包含 | 2 |
| jndi-error | JNDI注入报错发现 | 3 |
| jsonp | JSONP敏感信息泄露与劫持 | 1 |
| ldap-error | LDAP注入报错发现 | 2 |
| leakpwd-page-passive | 登录页面弱密码 | 2 |
| objectdese | 反序列化参数分析 | 3 |
| other-captcha-bypass | 前端验证码绕过检测 | 0 |
| other-fastjson-blind | fastjson盲注 | 2 |
| other-json-error | JSON报错注入 | 2 |
| other-webda | WebDAV服务被动检测 | 0 |
| redirect | 重定向漏洞 | 1 |
| redos | 正则表达式拒绝服务漏洞扫描 | -1 |
| sensi-backup_1 | 备份文件检测(基于文件) | 1 |
| sensi-editfile | 编辑器备份文件泄露 | 1 |
| sensi-js | Ja敏感信息泄露(带AI上下文验证) | 0 |
| sensi-php-realpath | PHP真实路径发现 | 0 |
| sensi-retirejs | 过时JS组件检测 | -1 |
| sensi-sourcecode | 源代码泄露检测 | 1 |
| sensi- | 未加密发现 | 0 |
| sqli-bool | SQL布尔盲注 | 2 |
| sqli-dnslog | SQL DNS外带注入 | 2 |
| sqli-error | SQL报错注入 | 2 |
| sqli-time | SQL时间盲注 | 2 |
| ssrf | 服务端请求伪造漏洞 | 2 |
| ssti | SSTI漏洞检测 | 3 |
| ssti-angularjs | AngularJS客户端模板注入检测 | 2 |
| unauth | 未授权访问漏洞 | 2 |
| webpack | Webpack源码泄露 | 1 |
| xpathi-error | 基于报错的XPATH注入 | 2 |
| xss | 基于JS语义的XSS扫描 | 1 |
| xxe | XML外部实体注入漏洞 | 3 |
| xxe-blind | 盲XXE插件检测带外数据泄露 | 3 |
目录级扫描插件 (PerDir)
| 插件名称 | 功能描述 | 风险等级 |
|:--------:|:--------:|:--------:|
| dirlisting | 目录浏览漏洞(基于目录) | 2 |
| sensi-backup_2 | 每个目录的备份文件(基于目录) | 1 |
| sensi-files | 敏感文件泄露(如phpinfo、.git) | 1 |
| sensi-frontpage | FrontPage配置信息泄露 | 1 |
| upload-oss | OSS任意文件上传漏洞检测 | 3 |
域名级扫描插件 (PerDomain)
| 插件名称 | 功能描述 | 风险等级 |
|:--------:|:--------:|:--------:|
| clickjacking | 点击劫持漏洞扫描 | -1 |
| cors-active | CORS漏洞(主动检测) | 2 |
| crlf_3 | CRLF行注入漏洞(基于域名) | 2 |
| dns-zonetransfer | DNS区域传输漏洞 | 1 |
| hosti | 主机头注入检测 | 1 |
| idea-parse | Idea目录解析 | 1 |
| listing | 目录列表 | 2 |
| oss-takeover | OSS存储桶接管 | 3 |
| sensi-backup_3 | 备份文件检测(基于域名) | 1 |
| sensi-baseline | 检查响应中的版本泄露 | -1 |
| sensi-errorpage | 错误页面信息泄露 | 0 |
| smuggling | 请求走私漏洞 | 3 |
| unauth-webda | WebDAV认证绕过漏洞 | 1 |
| upload-put | 基于PUT方法的任意文件上传 | 3 |
| xss-flash | Flash SWF XSS | 1 |
| xss-net | .NET XSS | 1 |
| xst | 跨站跟踪漏洞检测 | -1 |
主机级扫描插件 (PerHost)
| 插件名称 | 功能描述 |
|:--------:|:--------:|
| leakpwd-activemq | ActiveMQ弱密码 |
| leakpwd-mssql | MSSQL服务器弱密码 |
| leakpwd-mysql | MySQL服务器弱密码 |
| leakpwd-postgresql | PostgreSQL服务器弱密码 |
| leakpwd-redis | Redis服务器弱密码 |
| leakpwd-smb | SMB服务器弱密码 |
| leakpwd-ssh | SSH服务器弱密码 |
| other-ftp-anonymous | FTP匿名登录 |
| rce-javarmi | 检查JavaRMI RCE |
| rce-solr | Apache Solr RCE |
| unauth-docker | Docker未授权访问 |
| unauth-elastic | Elasticsearch未授权访问 |
| unauth-jenkins | Jenkins未授权访问 |
| unauth-ldaps | Ldaps未授权访问 |
| unauth-memcache | Memcache未授权访问 |
| unauth-mongodb | MongoDB未授权访问 |
| unauth-resis | Redis未授权访问 |
| unauth-rsync | Rsync未授权访问 |
| unauth-solr | Apache Solr未授权访问 |
| unauth-zookeeper | Zookeeper未授权访问 |
---
🔀 工作流程
!流程图
---
🔗 联系
<table>
<tr>
<td width="25%" ="top">
<h3>公众号</h3>
<ul>
<li><b>90Safe</b></li>
</ul>
</td>
<td width="25%" ="top">
<h3>微信</h3>
<ul>
<li><b>JiuZer1</b></li>
</ul>
</td>
<td width="25%" ="top">
<h3>QQ</h3>
<ul>
<li><b>1703417187</b></li>
</ul>
</td>
<td width="25%" ="top">
<h3>QQ交流群</h3>
<ul>
<li><b>1058256508</b></li>
</ul>
</td>
</tr>
</table>
---
🍀 贡献
<a href="
<img src=" />
</a>
!Alt
---
💖 星标趋势
![Star History Chart]()
项目信息
开发语言:Python
Star 数:367
技术要点
该项目属于安全软件方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕A lightweight active and passive scanner that combines the advantages of local and distributed models, supports dynamic external plugin import, and is dedicated to exploring web black-box vulnerabilities.展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | z0scan - A lightweight active and passive scanner that comb |
| 所属分类 | 安全软件 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 22:37:22 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 152 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |