 安全软件
点击放大
Mini-Web-Vulnerability-Scanner - 轻量级 Web 漏洞扫描与可视化分析工具
项目说明
🔍 Mini Web Scanner
!Python
!Framework
!Security
!Status
一个轻量级 Web 漏洞扫描与可视化分析工具
---
一、项目简介
Mini Web Scanner 是一个基于 Python 实现的轻量级 Web 安全扫描工具,用于对目标网站进行自动化漏洞检测与安全分析。
系统通过爬虫技术获取目标页面,并结合插件化检测机制,对常见 Web 漏洞进行扫描与分析,同时生成结构化报告并提供 Web 可视化展示。
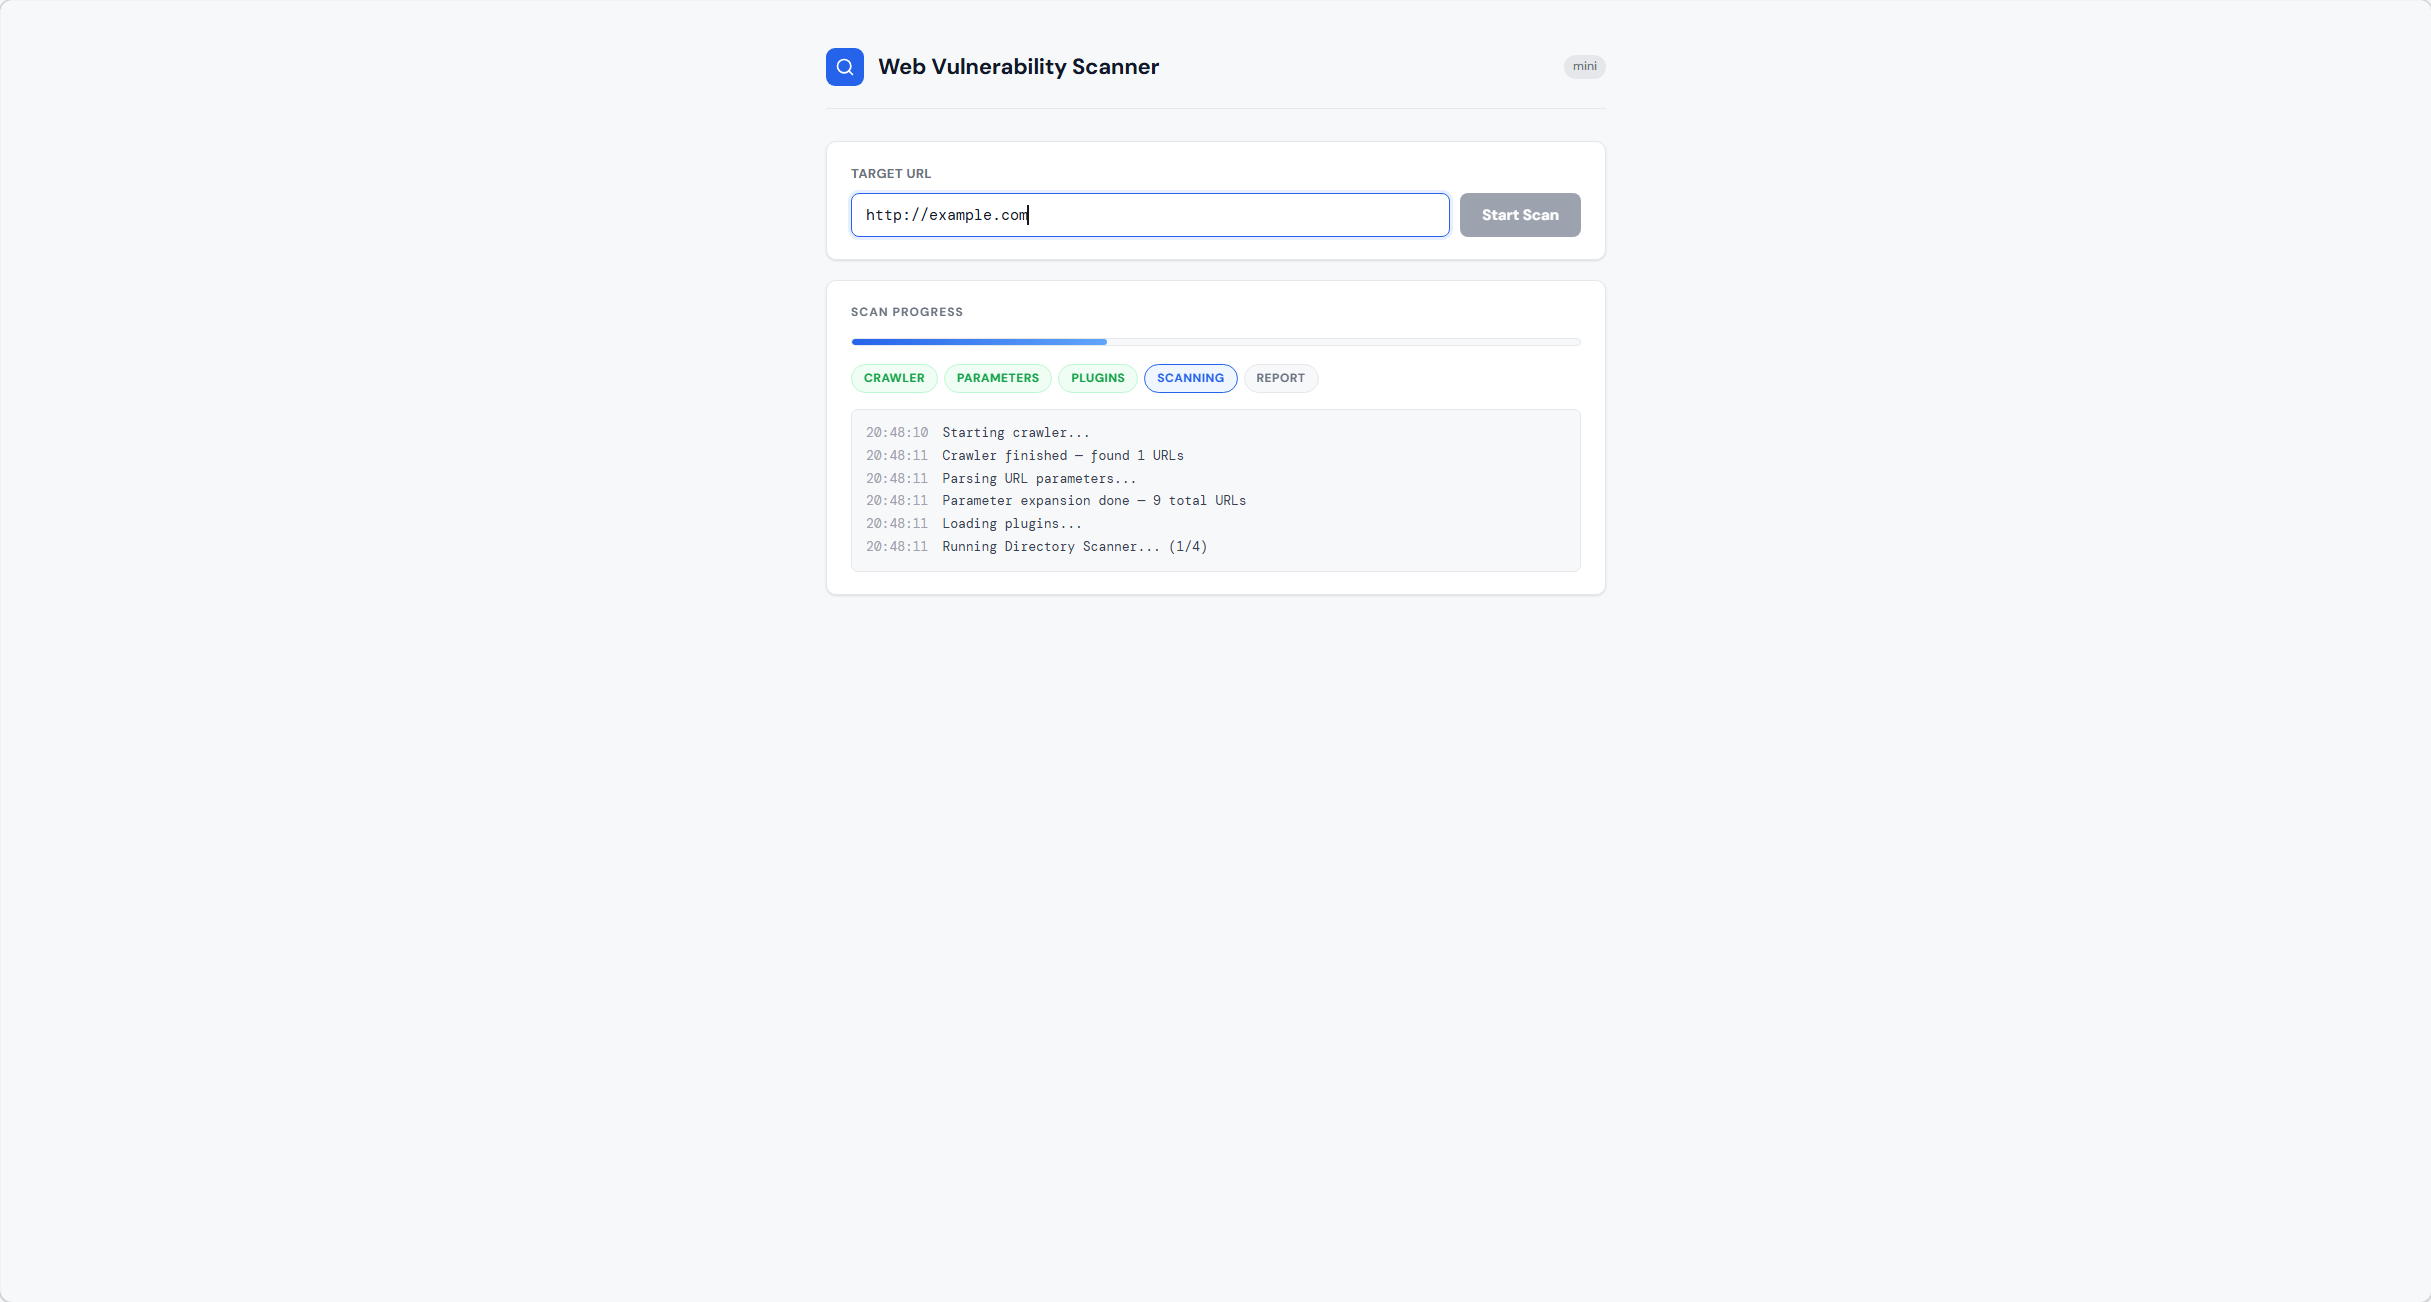
扫描过程采用异步架构,前端通过 SSE(Ser Events)实时接收扫描进度,无需等待扫描完成即可看到逐步更新的结果。
本项目适用于:
⚠️ 免责声明
本工具仅供授权范围内的安全测试、学习研究与教学实验使用。
使用本工具即表示您已阅读并同意以上条款。
---
二、项目演示
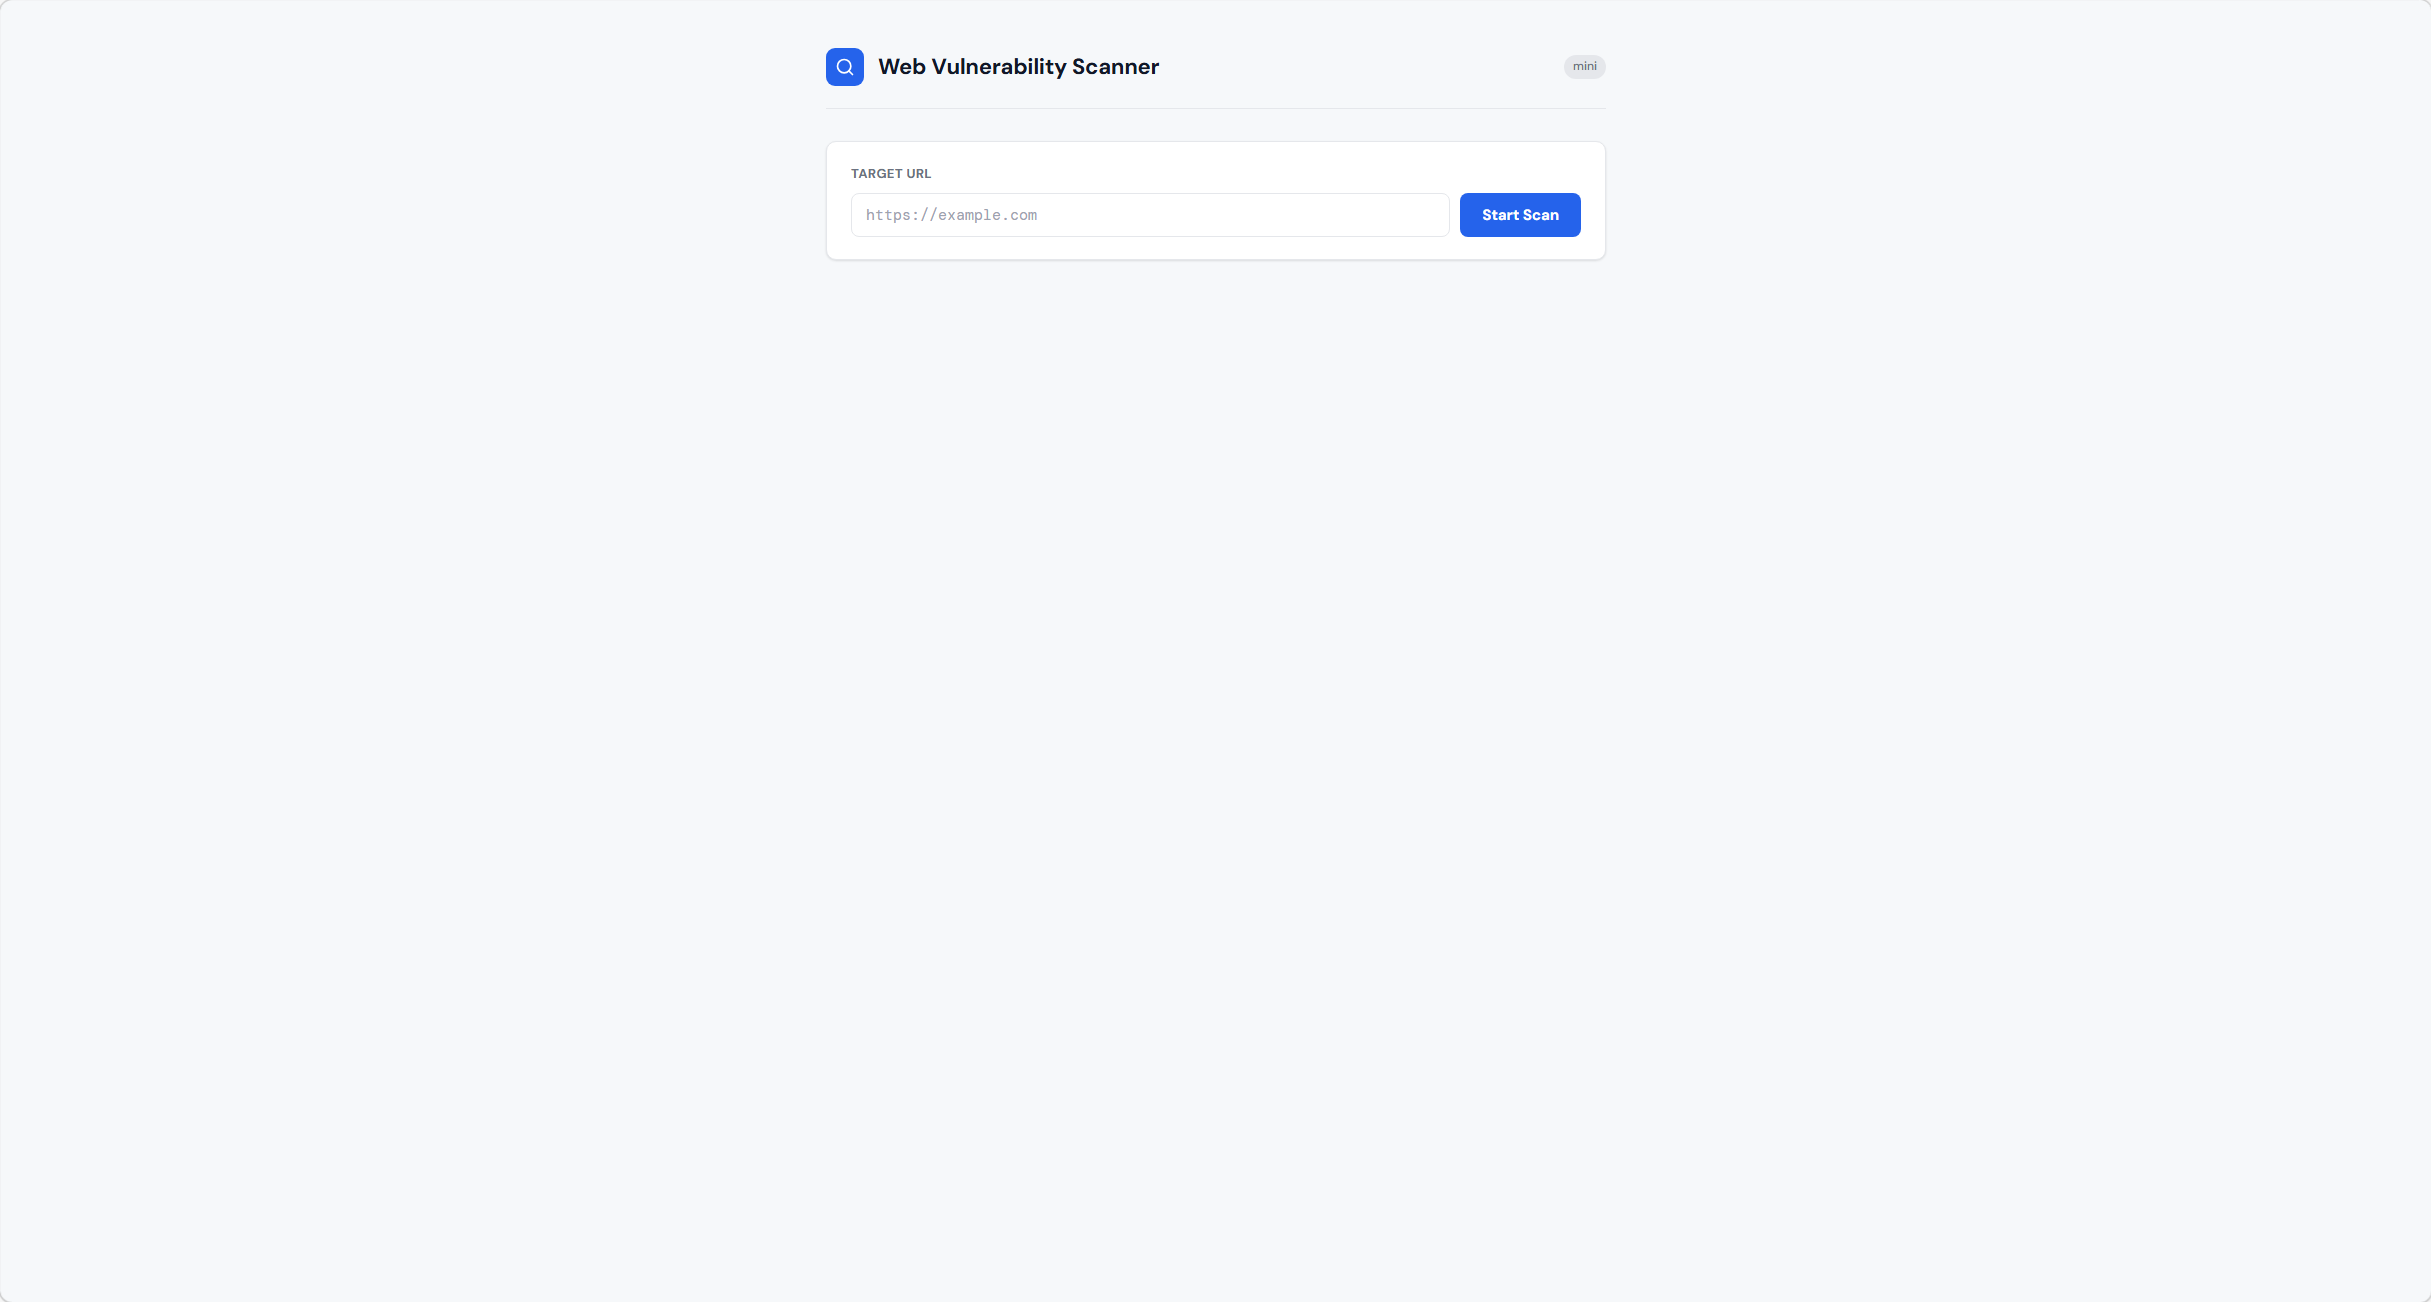
Web 扫描界面
!Web扫描界面
实时扫描进度
!实时扫描进度
扫描结果展示
!扫描结果展示
现实网页扫描结果展示(以
!扫描结果展示
---
三、CLI 使用示例
执行扫描:
`
输出示例:
生成报告:
---
四、快速开始
启动 Web 界面:
浏览器访问:
---
五、项目架构
---
六、工作流程
---
七、主要功能
1 网站爬取
自动抓取目标站点 URL,并提取参数用于后续漏洞测试。
---
2 SQL 注入检测
对 URL 参数进行注入测试,检测潜在 SQL 注入漏洞。
---
3 XSS 漏洞检测
检测页面是否存在跨站脚本攻击(XSS)风险。
---
4 敏感目录扫描
扫描常见敏感路径:
* /admin
* /login
* /backup
---
5 HTTP 安全头检测
检测关键安全头:
* Content-Security-Policy
* X-Frame-Options
* X-XSS-Protection
---
6 报告生成
生成两种格式:
---
7 Web 可视化界面
提供 Web 页面:
* 输入目标 URL
* 一键启动扫描(AJAX 异步提交,无页面刷新)
* 实时进度条与日志流(SSE 推送,逐插件更新)
* 扫描完成后动态渲染结果,HIGH 风险项自动展开
* 下载 JSON 报告
---
八、项目结构
---
九、实时进度机制
扫描采用 异步 + SSE(Ser Events) 架构,解决了原有同步阻塞导致用户长时间等待的问题。
进度百分比分配:
| 阶段 | 进度区间 |
|------|----------|
| 爬虫 | 5% → 20% |
| 参数扩展 | 25% → 35% |
| 插件扫描(按插件数均分) | 35% → 90% |
| 报告生成 | 95% → 100% |
---
十、安装方法
1 安装 Python
---
2 创建虚拟环境
激活环境:
---
3 安装依赖
---
十一、使用方法
CLI 扫描
---
Web 扫描
访问:
---
十二、技术实现
本项目涉及以下关键技术:
* 爬虫技术(Requests + BeautifulSoup)
* 插件化架构(Plugin Pattern)
* Web 框架(Flask)
* 异步扫描(Threading + Queue)
* 实时推送(SSE / Ser Events)
* 漏洞检测逻辑(SQL Injection / XSS)
* 报告生成(TXT / JSON)
---
十三、扩展方向
* 进一步异步化(asyncio / aiohttp 提高爬取效率)
* 增加更多漏洞检测插件(CSRF、SSRF 等)
* 扫描任务队列(Celery / Redis)
* 用户系统与权限管理
* 可视化图表分析(漏洞趋势、风险分布)
---
十四、贡献方式
欢迎参与本项目开发:
1. Fork 本仓库
2. 创建新分支
3. 提交 Pull Request
---
十五、许可证
本项目采用 MIT License 开源协议
项目信息
开发语言:Python
Star 数:162
技术要点
该项目属于安全软件方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕轻量级 Web 漏洞扫描与可视化分析工具展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | Mini-Web-Vulnerability-Scanner - 轻量级 Web 漏洞扫描与可视化分析工具 |
| 所属分类 | 安全软件 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 22:41:02 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 382 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |