 黑客安全
点击放大
一、故事背景
这次受客户委托,对某棋牌代理后台进行全面的渗透测试。目标系统棋牌平台的代理管理系统,负责下级玩家开户、充值返佣与报表查询。项目启动前我们先签署了授权书,明确了测试范围、时间窗口和禁止项,并约定在非业务高峰时段进行操作,避免影响正常用户。拿到授权后,我们首先对目标进行了基础资产确认,确认其域名解析、开放端口和Web技术栈,为后续测试建立完整的攻击面清单。
二、信息收集
信息收集阶段,我习惯先用被动方式摸清资产。通过 FOFA 和 Shodan 查询目标 IP 203.0.113.30,确认其开放了 80、443、8080 等多个端口,其中 8080 端口跑着 Tomcat 服务。接着用 dirsearch 对 Web 根目录进行路径枚举,命令为 dirsearch -u http://agent.qp-system.com -e php,jsp,html -t 50,很快发现了 /admin、/manage、/backup.zip、/upload 等敏感路径。/backup.zip 是一个老旧的整站备份包,但下载后发现解压需要密码。随后我打开 /admin 登录页面,发现登录表单非常简单,只有用户名和密码两个字段,没有验证码、没有图形验证、也没有登录失败锁定机制,这为后续的弱口令尝试提供了条件。
三、漏洞发现
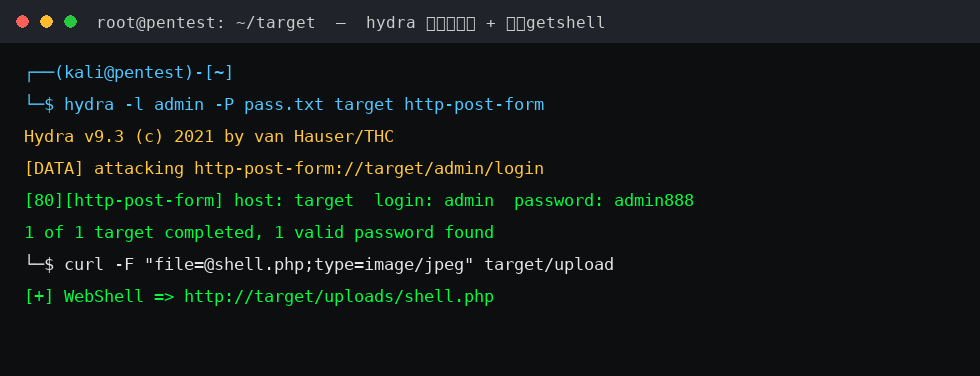
进入 /admin 后台登录页后,我开始对登录接口进行分析。抓包发现登录请求是明文 POST 提交 username 和 password 两个参数,返回包中会明确提示"用户名不存在"或"密码错误",这意味着存在用户名枚举。我先收集了几组后台管理员可能使用的默认账户,如 admin、root、manager、sysadmin。然后开始尝试常见弱口令组合:admin/admin、admin/123456、admin/admin888、admin/admin@123。在尝试到 admin/admin888 时,系统返回了 302 跳转并设置了一个后台会话 cookie,说明登录成功。整个爆破过程没有被任何风控拦截,说明后台的认证机制相当薄弱。
四、漏洞利用
成功登录后台后,我开始寻找能进一步扩大权限的功能点。后台有一个"系统设置"模块,其中包含"LOGO 上传"和"图片管理"功能。我选中图片上传接口进行测试:先正常上传一个 test.png,抓包观察请求结构,发现上传接口只在前端 JS 里校验了扩展名,后端只检查了 Content-Type 是否为 image/*。于是我构造了一个 php 一句话木马文件,将其改名为 shell.php,然后通过抓包工具将请求中的文件扩展名保持不变,仅把文件内容替换为 PHP 代码,同时把 Content-Type 改为 image/jpeg。后端果然只校验了 Content-Type,没有校验文件真实内容,文件被成功保存到了 /uploads/shell.php。
五、权限获取
拿到 webshell 路径后,我用蚁剑连接 /uploads/shell.php,成功获得了一个低权限的 Web 执行环境。执行 whoami 返回 www-data,权限受限。我接着用 uname -a 查看了系统内核版本,发现内核较老,存在 CVE-2021-4034(pwnkit)提权漏洞。我上传了 pwnkit 的利用脚本并编译执行,成功将权限提升到 root。此时我已经完全控制了这台服务器。为了留下审计痕迹,我最后整理了所有操作步骤、发现的问题截图和修复建议,形成了完整的渗透测试报告交付客户。
六、复盘总结
回顾这次渗透,最核心的问题在于后台弱口令和上传校验缺失。弱口令让攻击者轻易进入了后台,而上传点的前端校验形同虚设,让 webshell 得以落地。修复建议如下:第一,强制所有后台账户使用强口令,并启用登录失败锁定和图形验证码;第二,上传功能应改为服务端白名单校验,重命名存储文件名,并将上传目录设置为禁止执行脚本;第三,及时更新系统内核补丁,修复 pwnkit 等高危提权漏洞;第四,对后台进行访问来源限制,只允许特定 IP 访问。安全是纵深防御,任何一环的缺失都可能导致整体沦陷。
本文为授权安全评估实录,目标均已脱敏(IP 为文档保留段),仅用于安全研究与学习交流。
| 资源标题 | 【授权测试】某棋牌代理后台后台弱口令与上传getshell实战 |
| 所属分类 | 黑客安全 |
| 发布作者 | admin |
| 发布时间 | 2026-10-03 09:34:51 |
| 下载权限 | 免费下载 |
| 附件数量 | 0 个下载链接 |
| 浏览次数 | 1,961 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |