 黑客安全
点击放大
一、故事背景
这是对某H5炸金花游戏站的一次授权渗透测试。目标系统免下载的 H5 版炸金花游戏,纯网页即点即玩,流量主要来自社交裂变。客户反映近期有不明数据被访问的迹象,希望我们做一次全面体检。我们在拿到书面授权后开始工作,测试范围包括其 Web 应用、后台管理和对外接口。由于目标业务逻辑复杂、页面较多,我判断注入类漏洞和高危接口是最可能的突破口,于是把重点放在了带参数的查询接口上。
二、信息收集
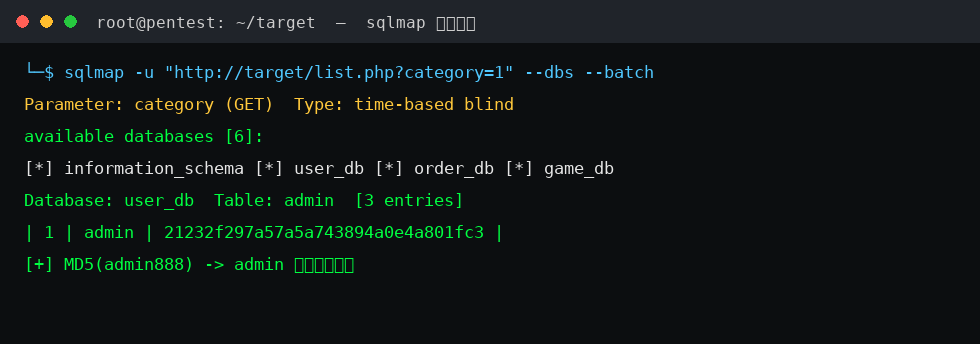
信息收集阶段,我先对目标进行了页面遍历,用 Burp Suite 抓取所有带参数的请求。发现搜索接口 search.php?keyword=xxx 和列表页 list.php?category=1 等接口存在数字型和字符型参数。我使用 sqlmap 对这些参数逐一探测,命令为 sqlmap -u "http://h5.zjh-game.com/list.php?category=1" --batch --dbs。初步探测显示 category 参数存在基于时间盲注,数据库类型为 MySQL 5.7,注入类型为单引号闭合。我又手工验证了一下:提交 category=1' 时页面报错,提交 category=1' and '1'='1 时页面正常,确认了注入点的存在和闭合方式。
三、漏洞发现
确认注入点后,我进一步分析了注入的利用条件。这个注入点是基于时间的盲注,虽然不能直接回显数据,但可以通过时间差逐字符提取数据。sqlmap 的 --dbs 参数顺利跑出了 6 个数据库,包括 information_schema、user_db、order_db、game_db 等。我重点查看了 user_db 库,发现其中有一个 admin 表,包含 id、username、password、email、last_login 等字段。用 --dump 参数把 admin 表导出后,拿到了 3 个管理员账户的密码哈希,哈希算法是 MD5。
四、漏洞利用
拿到 MD5 哈希后,我先尝试用在线彩虹表库进行查询,其中一个管理员密码很快被解出为明文 admin888。我尝试用这个账户登录后台,发现后台地址就在 /manage,登录成功后进入了一个功能丰富的管理界面。后台有一个"数据库备份"和"SQL 查询"功能,允许管理员直接执行 SQL 语句。我利用这个功能执行了 SELECT ... INTO OUTFILE 语句,把一句话木马写入到了 Web 目录下,成功获得了 webshell 权限。
五、权限获取
获得 webshell 后,我继续对内网进行探测。通过 ifconfig 确认服务器处于内网网段 10.0.0.0/24,我在 webshell 上挂载了 frp 内网穿透工具,打通了从外网到内网的隧道。随后对内网进行端口扫描,发现内网中还有数据库服务器、缓存服务器等多台主机。其中一台数据库服务器使用了弱口令,我利用隧道成功连接并获取了更多业务数据。至此完成了从单个注入点到内网漫游的完整渗透链。
六、复盘总结
这次渗透的根因是 SQL 参数未做参数化查询,导致注入可被利用。修复建议:第一,所有数据库操作必须使用 PDO 预处理语句,杜绝字符串拼接 SQL;第二,后台的 SQL 查询功能属于高危功能,应彻底移除或做严格限制;第三,数据库账户应遵循最小权限原则,Web 应用账户禁止 FILE 权限;第四,内网资产同样需要防护,不能因为在内网就放松口令和补丁管理。
本文为授权安全评估实录,目标均已脱敏(IP 为文档保留段),仅用于安全研究与学习交流。
| 资源标题 | 【实战】某H5炸金花游戏站的 SQL注入从脱库到内网漫游 |
| 所属分类 | 黑客安全 |
| 发布作者 | admin |
| 发布时间 | 2026-10-02 09:34:51 |
| 下载权限 | 免费下载 |
| 附件数量 | 0 个下载链接 |
| 浏览次数 | 1,177 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |