 安全软件
点击放大
KaliLadon - Ladon for Linux (Kali), Large Network Penetration
项目说明
![Author]() ![Ladon]() ![Bin]() ![GitHub issues]() ![Github Stars]() ![GitHub forks]()![GitHub license]()
测试环境
Kali 2019.4 x64<br>
Ubuntu 18.04 x64<br>
安装mono
linux下需mono运行环境,Kali和Ubuntu安装命令通用。<br>
其它系统未进行测试,喜欢用其它Linux系统自行测试。<br>
运行Ladon
可用功能
由于mono的兼容性问题,不保证Linux下所有功能均可用<br>
就对于Ladon功能的测试来看Kali的兼容性要比Ubuntu好<br>
测试发现有些功能的稳定性以及速度没有Windows系统快<br>
未列功能系未测试或暂不可用功能,使用前请先看说明<br>
在Kali 2019.4下测试,Ladon支持以下所列的27种功能<br>
ID | 模块 | 说明
-|-|-
1 | WebDir | Web目录扫描
2 | UrlScan | URL域名扫描(不验IP)
3 | PhpStudyPoc | PhpStudy后门扫描
4 | WebScan | Web信息扫描
5 | MysqlScan | Mysql口令检测
6 | OracleScan | Oracle口令检测
7 | | Vnc口令检测
8 | HttpDownLoad | Http下载
9 | FtpDownLoad | Ftp下载
10 | WhatCMS | 75种CMS识别
11 | FtpScan | Ftp口令检测
12 | PortScan | PortScan端口扫描
13 | SmbScan | Smb口令检测
14 | SameWeb | 站点域名扫描(验证IP)
15 | MS17010 | MS17010漏洞扫描
16 | OnlinePC | 存活主机扫描
17 | OnlineIP | 存活主机IP扫描
18 | HostIP | 主机名解析IP
19 | DomainIP | 子域名解析IP
20 | EnBase64 | 批量Base64密码加密
21 | DeBase64 | 批量Base64密码解密
22 | EnHex | 批量Hex密码加密
23 | DeHex | 批量Hex密码解密
24 | OsScan | 系统版本探测
25 | SubDomain | 子域名爆破
26 | SshScan | SSH口令检测
27 | *.ps1 | 无PowerShell执行脚本
暂不支持功能
Struts2Poc X不支持<br>
TomcatScan X不支持<br>
HttpBasicScan X不支持,只能检测是否401认证URL,无法爆破<br>
WeblogicPoc X 竟然不支持(Win下mono也不支持,显然mono问题)<br>
MssqlScan X不支持只能扫到开放端口<br>
IpcScan X不支持(因为调用cmd命令)<br>
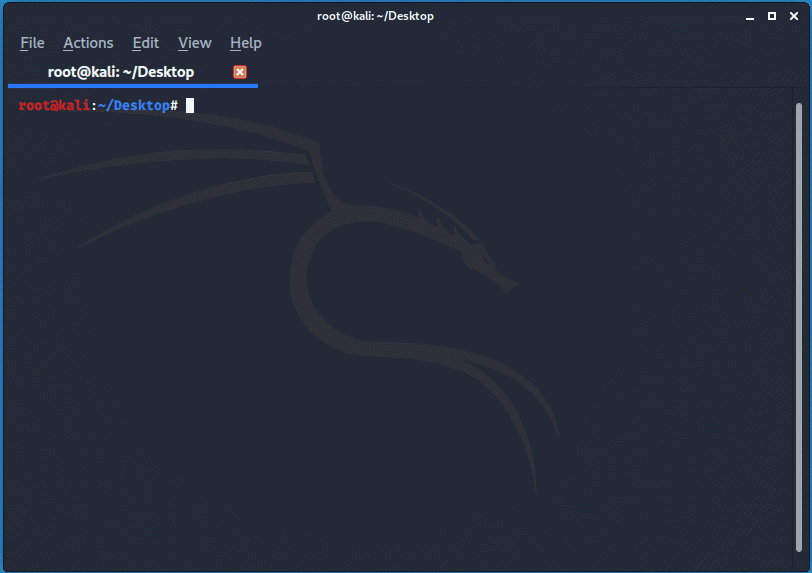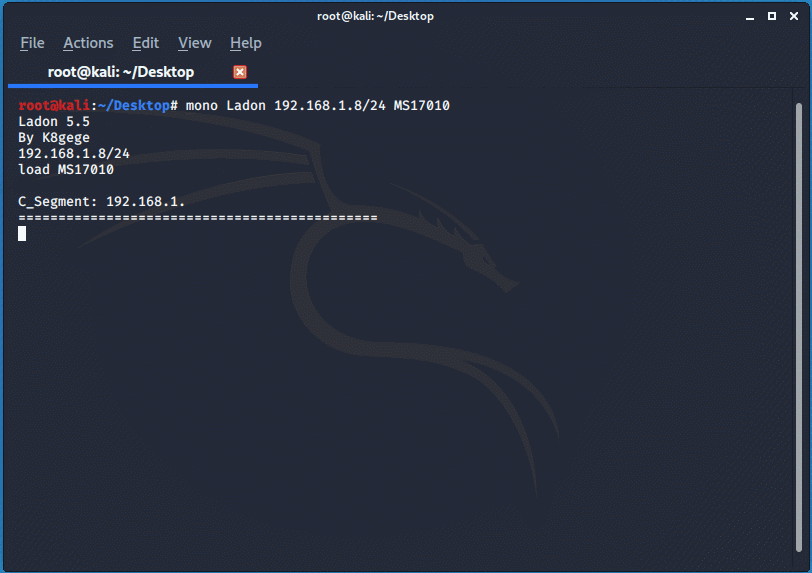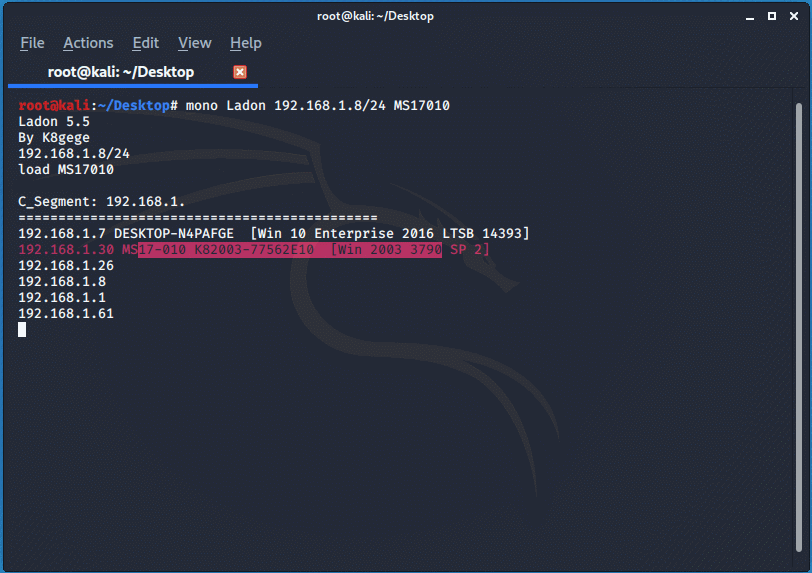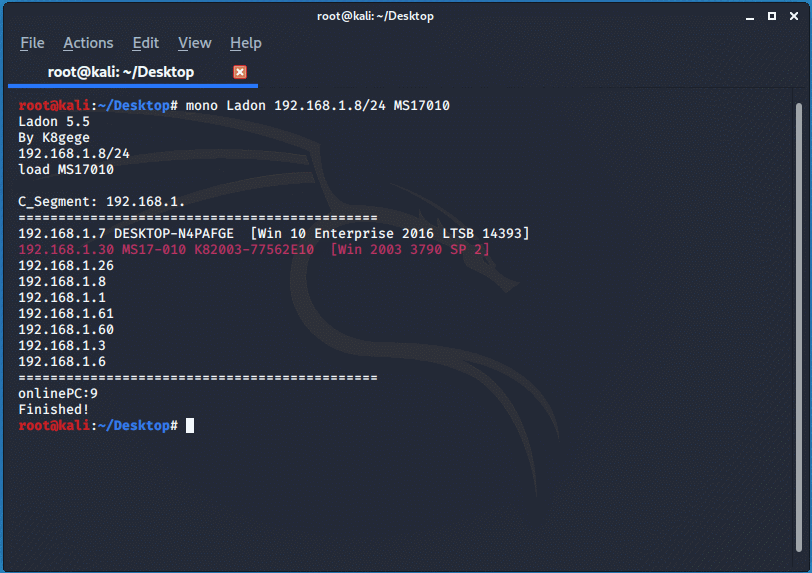
MS17010漏洞扫描
![]()
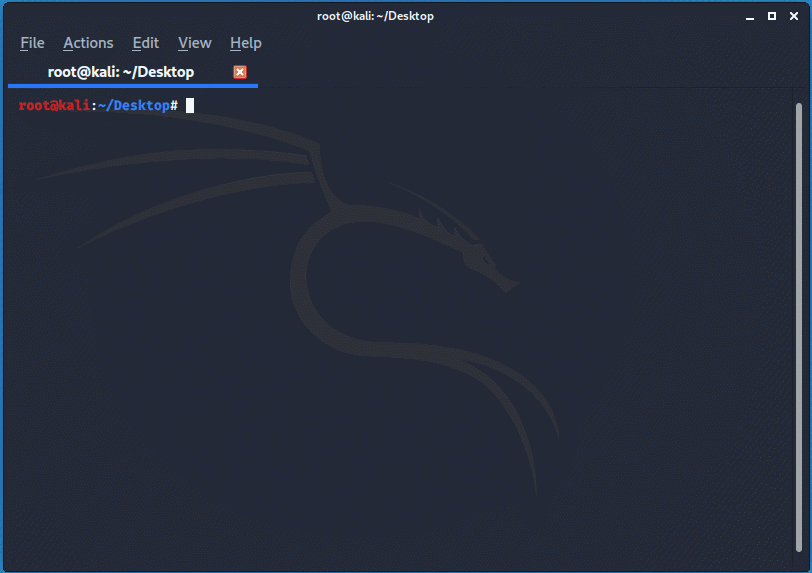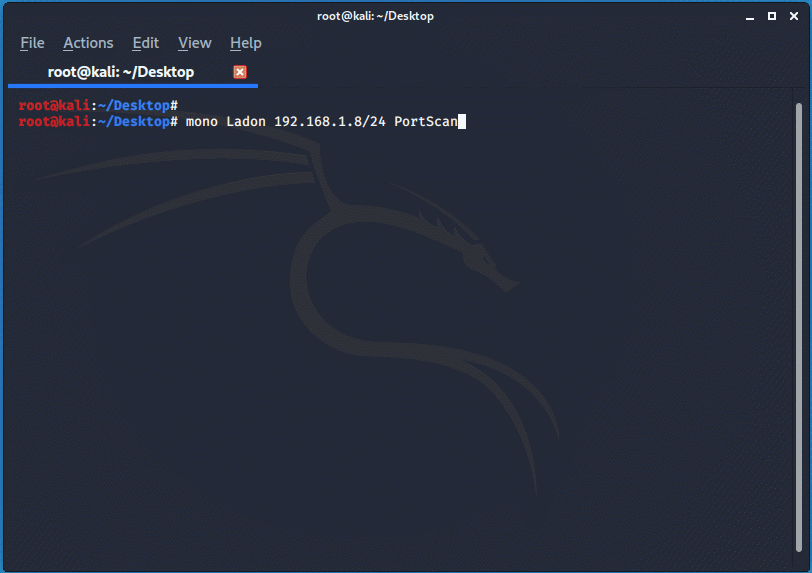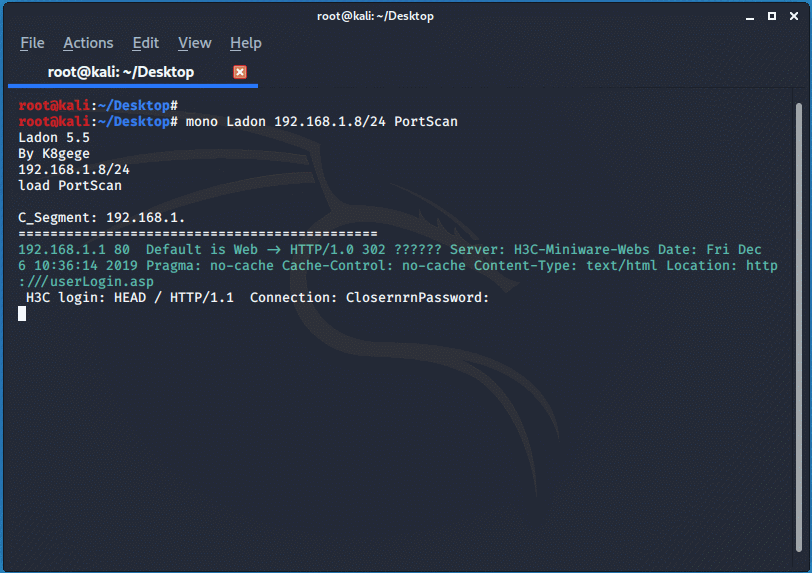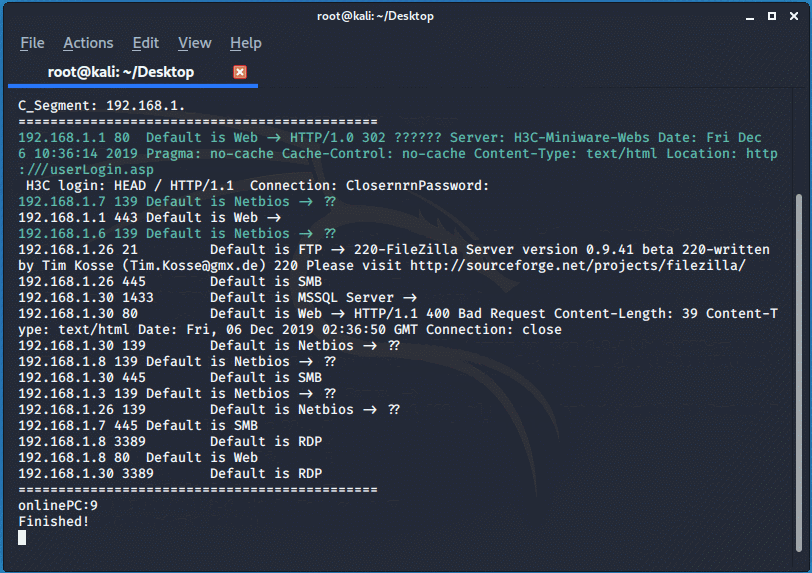
PortScan端口扫描
![]()
存活主机扫描
![]()
存活主机IP扫描
可能IP需要用于其它用途,故提供只输出IP功能
![]()
Ftp口令检测
![]()
Smb口令检测
![]()
75种CMS识别
![]()
子域名爆破
![]()
系统版本探测
![]()
主机名解析IP
![]()
子域名解析IP
![]()
SSH口令检测
![]()
加载PowerShell插件
![]()
PhpStudy后门扫描
![]()
URL域名扫描(不验IP)
![]()
站点域名扫描(验证IP)
![]()
Web信息扫描
![]()
Web目录扫描
![]()
Mysql口令检测
![]()
Oracle口令检测
![]()
Vnc口令检测
![]()
Http/Ftp下载
![]()
Base64密码加解密
![]()
Hex密码加解密
![]()
项目信息
开发语言:未知
Star 数:52
技术要点
该项目属于安全软件方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕Ladon for Linux (Kali), Large Network Penetration Scanner, vulnerability / exploit / detection / MS17010 / password展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | KaliLadon - Ladon for Linux (Kali), Large Network Penetration |
| 所属分类 | 安全软件 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 22:45:25 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 283 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |