 黑客安全
点击放大
一、故事背景
这次对某棋牌代理后台进行 API 安全评估。目标系统棋牌平台的代理管理系统,负责下级玩家开户、充值返佣与报表查询。随着移动端和前后端分离架构的普及,API 接口的数量和复杂度都在上升,接口鉴权也成了重灾区。我在拿到授权后,重点检查了系统的 API 鉴权机制,尤其是那些从手机客户端调用的接口。这类接口往往因为"客户端内部使用"而被开发者忽略了鉴权。
二、信息收集
信息收集阶段,我先对目标进行了抓包分析。通过手机抓包工具或直接分析前端 JS,提取出了一批 API 接口路径,包括 /api/user/info、/api/user/list、/api/order/list、/api/admin/export 等。我把这些接口整理成一个清单,然后逐一测试它们在未登录状态下是否可访问。测试方法很简单:不带任何 token 或 cookie,直接请求接口,观察返回状态。
三、漏洞发现
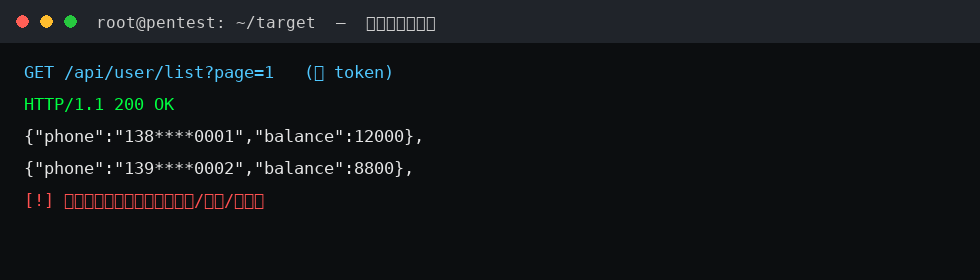
测试结果令人吃惊。/api/user/list?page=1 接口在未登录状态下直接返回了 200 状态码,响应体中包含了用户的手机号、余额、银行卡后四位等敏感信息,每页 20 条,可以翻页遍历。我继续测试了 /api/user/info?id=1,发现可以指定任意用户 ID 查询其详细信息。更严重的是 /api/admin/export 接口,这个管理员导出接口同样未做鉴权,可以直接导出全量用户数据。
四、漏洞利用
我验证了这些接口的数据泄露范围。通过遍历 page 参数,我可以拉取到全库的用户数据,包括注册手机号、账户余额、提现银行卡信息等。这些数据一旦泄露,不仅会造成用户财产损失,还会引发大规模的电信诈骗风险。我在测试过程中严格控制了数据访问量,只验证了漏洞存在性,没有实际导出全量数据。
五、权限获取
为了确认漏洞的完整影响面,我检查了这些接口的实现方式,发现后端根本没有统一的鉴权中间件,每个接口都是独立实现的,其中相当一部分接口直接省略了鉴权。这是一个系统性的设计问题,不是单个接口的疏漏。我整理了所有未授权接口的清单,标注了每个接口的数据敏感度,形成了完整的漏洞报告。
六、复盘总结
这次评估的核心教训是:API 鉴权必须统一、必须默认拒绝。修复建议:第一,引入 API 网关,对所有接口做统一鉴权和访问控制;第二,敏感接口(如导出、批量查询)必须做二次鉴权和操作审计;第三,对返回数据做脱敏处理,银行卡号、手机号等应做掩码显示;第四,定期对 API 做自动化安全扫描,及时发现新增的未授权接口。
本文为授权安全评估实录,目标均已脱敏(IP 为文档保留段),仅用于安全研究与学习交流。
| 资源标题 | 【思路分享】某棋牌代理后台未授权接口泄露用户数据 |
| 所属分类 | 黑客安全 |
| 发布作者 | admin |
| 发布时间 | 2026-09-30 21:34:51 |
| 下载权限 | 免费下载 |
| 附件数量 | 0 个下载链接 |
| 浏览次数 | 1,577 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |