 黑客安全
点击放大
一、故事背景
这次对某棋牌游戏平台进行权限模型安全评估。目标系统一款集牛牛、炸金花、德州扑克于一体的棋牌游戏平台,注册用户数十万,日均在线数千人。系统存在多角色用户体系,包括普通用户、代理、管理员等不同层级。我在拿到授权后,重点测试了水平越权(访问同级别其他用户数据)和垂直越权(低权限访问高权限功能)两类问题。越权漏洞的隐蔽性很高,常规的自动化扫描很难发现,需要人工深入测试。
二、信息收集
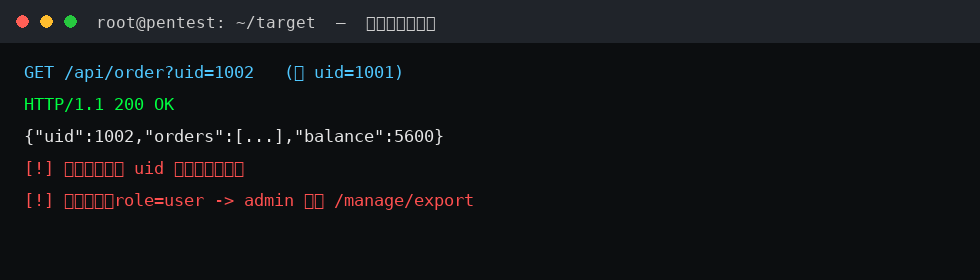
信息收集阶段,我注册了两个测试账户 A 和 B,分别登录后抓取各自的请求。通过对比发现,系统鉴权主要依赖 cookie 中的 uid 字段,服务端接口在查询数据时直接使用这个 uid 作为过滤条件。我尝试把请求中 A 的 uid 改成 B 的 uid,重新发送请求,发现返回了 B 的个人信息、订单记录和余额数据。这就是典型的水平越权漏洞。
三、漏洞发现
确认水平越权后,我进一步测试垂直越权。我注意到普通用户和代理用户的权限差异主要体现在一个 role 字段上,普通用户 role=user,代理 role=agent,管理员 role=admin。我尝试把请求中的 role 字段从 user 修改为 admin,然后访问管理员专用的接口 /manage/export。结果系统返回了全量数据,说明服务端根本没有重新校验角色,而是盲目信任了客户端传来的 role 字段。
四、漏洞利用
我顺着越权漏洞继续深入。通过管理员的 export 接口,我可以导出全站用户的手机号、余额、充值记录等敏感数据。更严重的是,我还能通过代理接口给自己创建的账户增加余额,实现"自产自销"式的资金伪造。这些漏洞串联起来,构成了一个完整的越权漏洞链,从普通用户一路提升到管理员权限。
五、权限获取
我把整个越权漏洞链整理成了报告,包括水平越权的具体请求对比、垂直越权的角色篡改过程、以及利用管理员接口实现的数据导出和资金伪造。同时我还检查了系统是否存在其他类似的权限校验缺失点,一共发现了 7 个接口存在同类问题。客户看到报告后非常重视,立即安排开发团队进行修复。
六、复盘总结
这次评估的核心教训是:权限校验必须放在服务端,且不能信任客户端传来的任何身份字段。修复建议:第一,服务端根据会话确定用户身份,而不是根据请求参数;第二,每个接口都要做对象级权限校验,确认当前用户有权访问目标资源;第三,管理员接口必须做严格的角色校验和操作审计;第四,对越权访问做异常检测,如单个用户短时间内访问大量不同资源时告警。
本文为授权安全评估实录,目标均已脱敏(IP 为文档保留段),仅用于安全研究与学习交流。
| 资源标题 | 【渗透记录】某棋牌游戏平台的越权访问漏洞链 |
| 所属分类 | 黑客安全 |
| 发布作者 | admin |
| 发布时间 | 2026-09-29 13:34:51 |
| 下载权限 | 免费下载 |
| 附件数量 | 0 个下载链接 |
| 浏览次数 | 607 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |