剑庭安
首页
黑客安全首页全部安全栏目 黑客技术黑客技术、渗透测试、漏洞利用工具与教程 安全软件安全工具、扫描器、检测与审计软件 病毒分析恶意软件分析、样本、逆向与沙箱 CTF思路CTF 题目、writeup、解题思路与工具 防护思路防御技术、加固、检测响应与蓝队 红蓝攻防红队攻击模拟、蓝队对抗、攻防演练 漏洞知识库漏洞、CVE、PoC、EXP 与安全研究
逆向|反编译
PHP源码PHP 网站源码、程序、系统 APP源码安卓/iOS APP 源码 ASP源码ASP 网站源码与程序 NET源码.NET 网站源码与系统 小程序源码微信/支付宝小程序源码 Dedecms风格模板Dedecms 织梦风格模板 Empirecms风格模板EmpireCMS 帝国风格模板 Discuz商业模板/插件Discuz 商业模板与插件 WordPress主题/插件WordPress 主题与插件 其它源码、模板其它各类源码与模板 游戏源码游戏源码与引擎项目 加密货币源码加密货币、区块链、钱包、USDT/比特币相关源码与工具 手游源码手机游戏源码、服务端、客户端与引擎项目 传奇源码热血传奇、传奇世界、复古传奇等客户端/服务端/引擎源码 页游源码网页游戏、H5 游戏、浏览器游戏源码 端游源码电脑单机游戏、PC 网游客户端/服务端源码
最新万能免驱动支持所有型号打印机下载程序 日历天气老黄历 · 每天同步真实日期与天气
站长工具站长工具 自助开通会员浏览该分类 其他资源qtziy SEO工具SEO工具 站群源码站群源码 泛程序泛程序 蜘蛛模板蜘蛛模板 蜘蛛池蜘蛛池 外链工具外链工具
搜索 自助开通会员🔓 破甲 API
登录 注册
首页 分类列表 黑客安全 【渗透记录】某棋牌代理后台的越权访问漏洞链
【渗透记录】某棋牌代理后台的越权访问漏洞链 黑客安全 点击放大
作者:admin 发布:2026-09-29

【渗透记录】某棋牌代理后台的越权访问漏洞链

一、故事背景这次对某棋牌代理后台进行权限模型安全评估。目标系统棋牌平台的代理管理系统,负责下级玩家开户、充值返佣与报表查询。系统存在多角色用户体系,包括普通用户、代理、管理员等不同层级。我在拿到授权后,重点测试了水平越权(访问同级别其他用户数据)和垂直越权(低权限访问高权限功能)两类问题。越权漏洞的…
资源可下载 免费下载 0 条讨论
会员资源
开通会员后即可下载全部资源。
登录后开通会员
会员方案
1,742浏览量
0讨论
1下载链接
可下载资源状态
内容可验证
更新 2026-09-29
人工审核发布
评论区答疑

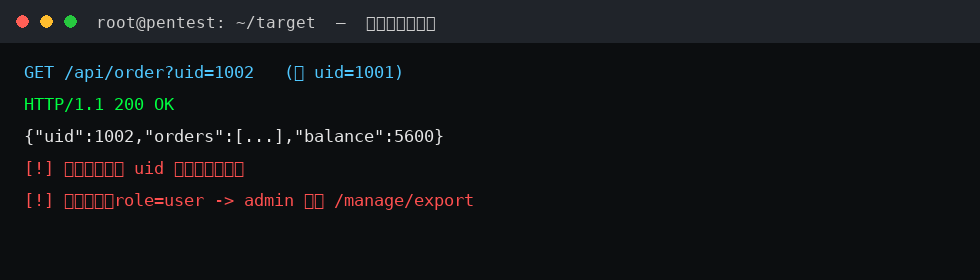
渗透测试终端画面

一、故事背景

这次对某棋牌代理后台进行权限模型安全评估。目标系统棋牌平台的代理管理系统,负责下级玩家开户、充值返佣与报表查询。系统存在多角色用户体系,包括普通用户、代理、管理员等不同层级。我在拿到授权后,重点测试了水平越权(访问同级别其他用户数据)和垂直越权(低权限访问高权限功能)两类问题。越权漏洞的隐蔽性很高,常规的自动化扫描很难发现,需要人工深入测试。

二、信息收集

信息收集阶段,我注册了两个测试账户 A 和 B,分别登录后抓取各自的请求。通过对比发现,系统鉴权主要依赖 cookie 中的 uid 字段,服务端接口在查询数据时直接使用这个 uid 作为过滤条件。我尝试把请求中 A 的 uid 改成 B 的 uid,重新发送请求,发现返回了 B 的个人信息、订单记录和余额数据。这就是典型的水平越权漏洞。

三、漏洞发现

确认水平越权后,我进一步测试垂直越权。我注意到普通用户和代理用户的权限差异主要体现在一个 role 字段上,普通用户 role=user,代理 role=agent,管理员 role=admin。我尝试把请求中的 role 字段从 user 修改为 admin,然后访问管理员专用的接口 /manage/export。结果系统返回了全量数据,说明服务端根本没有重新校验角色,而是盲目信任了客户端传来的 role 字段。

四、漏洞利用

我顺着越权漏洞继续深入。通过管理员的 export 接口,我可以导出全站用户的手机号、余额、充值记录等敏感数据。更严重的是,我还能通过代理接口给自己创建的账户增加余额,实现"自产自销"式的资金伪造。这些漏洞串联起来,构成了一个完整的越权漏洞链,从普通用户一路提升到管理员权限。

五、权限获取

我把整个越权漏洞链整理成了报告,包括水平越权的具体请求对比、垂直越权的角色篡改过程、以及利用管理员接口实现的数据导出和资金伪造。同时我还检查了系统是否存在其他类似的权限校验缺失点,一共发现了 7 个接口存在同类问题。客户看到报告后非常重视,立即安排开发团队进行修复。

六、复盘总结

这次评估的核心教训是:权限校验必须放在服务端,且不能信任客户端传来的任何身份字段。修复建议:第一,服务端根据会话确定用户身份,而不是根据请求参数;第二,每个接口都要做对象级权限校验,确认当前用户有权访问目标资源;第三,管理员接口必须做严格的角色校验和操作审计;第四,对越权访问做异常检测,如单个用户短时间内访问大量不同资源时告警。

本文为授权安全评估实录,目标均已脱敏(IP 为文档保留段),仅用于安全研究与学习交流。

资源标题【渗透记录】某棋牌代理后台的越权访问漏洞链
所属分类黑客安全
发布作者admin
发布时间2026-09-29 05:34:51
下载权限 免费下载
附件数量1 个下载链接
浏览次数1,742
讨论数量0
主题状态正常讨论中

本资源免费,登录后即可在本页「下载链接」区域获取全部附件。

请在评论区留言说明具体链接,或联系作者补档。楼主更新后本页会同步最新的下载地址。

请先阅读正文中的授权说明;未注明的默认仅限站内学习交流,禁止直接搬运到其他站点二次售卖。
还没有讨论,快来抢沙发~
登录 后才能参与讨论
下载链接
会员才能下载
登录后开通会员
同分类推荐
暂无同类资源
免费登录即可下载
查看会员
放大预览

© 2026 剑庭安 - 网站开发定制 SEO 优化蜘蛛池代做 在线看手相算命. 保留所有权利。

Powered by 酷像SEOv3.0

网站地图 Sitemap.xml
首页 全部分类 黑客安全 逆向|反编译 精品源码 站长工具自助开通会员其他资源SEO工具站群源码泛程序蜘蛛模板蜘蛛池外链工具创意乐园 搜索 会员服务 登录 注册