 黑客安全
点击放大
一、故事背景
这次对某棋牌代理后台做基础安全评估。目标系统棋牌平台的代理管理系统,负责下级玩家开户、充值返佣与报表查询。客户反映网站曾被人下载过敏感文件,怀疑存在路径处理问题。我在拿到授权后,重点测试了文件下载、文件读取和静态资源访问等功能点。目录遍历漏洞虽然古老,但在大量自研系统中依然常见,而且危害往往被低估。
二、信息收集
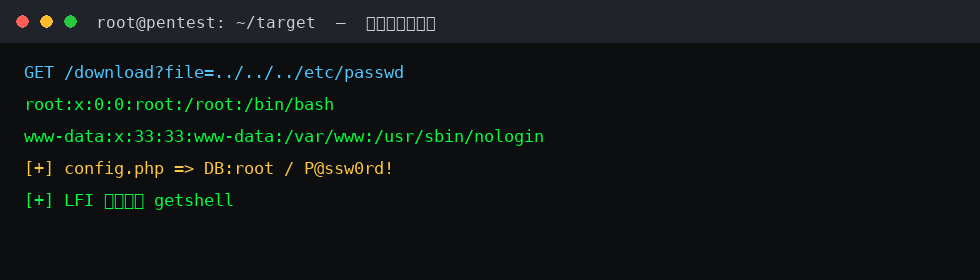
信息收集阶段,我发现站点有一个文件下载接口 /download?file=xxx,用于下载用户上传的附件。我构造了一个经典的目录遍历测试载荷:/download?file=../../../etc/passwd,结果成功读取到了系统的 passwd 文件。这说明下载接口没有对文件路径做任何限制,可以读取服务器上的任意文件。我继续测试了 Windows 系统路径、编码绕过等方式,确认漏洞稳定可利用。
三、漏洞发现
确认目录遍历后,我把目标转向敏感配置文件。通过遍历,我成功读取了站点的配置文件 config.php,其中包含了数据库账号密码、加密密钥、第三方 API 密钥等敏感信息。我进一步读取了 /etc/nginx/nginx.conf,了解了站点的部署结构。有了这些信息,我对系统的内部架构有了完整的了解。
四、漏洞利用
拿到数据库账号后,我尝试直接连接数据库,但发现数据库只允许本机访问。于是我转向代码审计:通过目录遍历把站点源码的关键文件都读取了出来,在本地进行白盒审计。审计发现源码中存在一个文件包含点,参数可控且未做过滤。结合已获取的数据库配置,我可以构造包含 webshell 的利用链。
五、权限获取
我利用文件包含漏洞,配合之前通过目录遍历写入的日志文件,实现了本地文件包含 getshell。具体做法是:先在请求的 User-Agent 中注入 PHP 代码,这段代码会被记录到访问日志中,然后通过文件包含漏洞包含该日志文件,触发 PHP 代码执行。最终成功获得了 webshell 权限。
六、复盘总结
这次渗透的根因是文件路径处理不当。修复建议:第一,文件下载接口必须做路径规范化,过滤 ../ 等特殊字符,并限制文件目录范围;第二,敏感配置文件应放在 Web 根目录之外,禁止通过 Web 访问;第三,文件包含功能应使用白名单,禁止包含用户可控路径;第四,日志文件应限制记录内容,避免成为攻击载体。
本文为授权安全评估实录,目标均已脱敏(IP 为文档保留段),仅用于安全研究与学习交流。
| 资源标题 | 【思路】某棋牌代理后台的目录遍历与源码泄露 |
| 所属分类 | 黑客安全 |
| 发布作者 | admin |
| 发布时间 | 2026-09-28 09:34:51 |
| 下载权限 | 免费下载 |
| 附件数量 | 0 个下载链接 |
| 浏览次数 | 580 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |