 安全软件
点击放大
LLM-HOOK-BROWSER - AI-powered real-time web vulnerability scanner pro
项目说明
LLM-HOOK-BROWSER
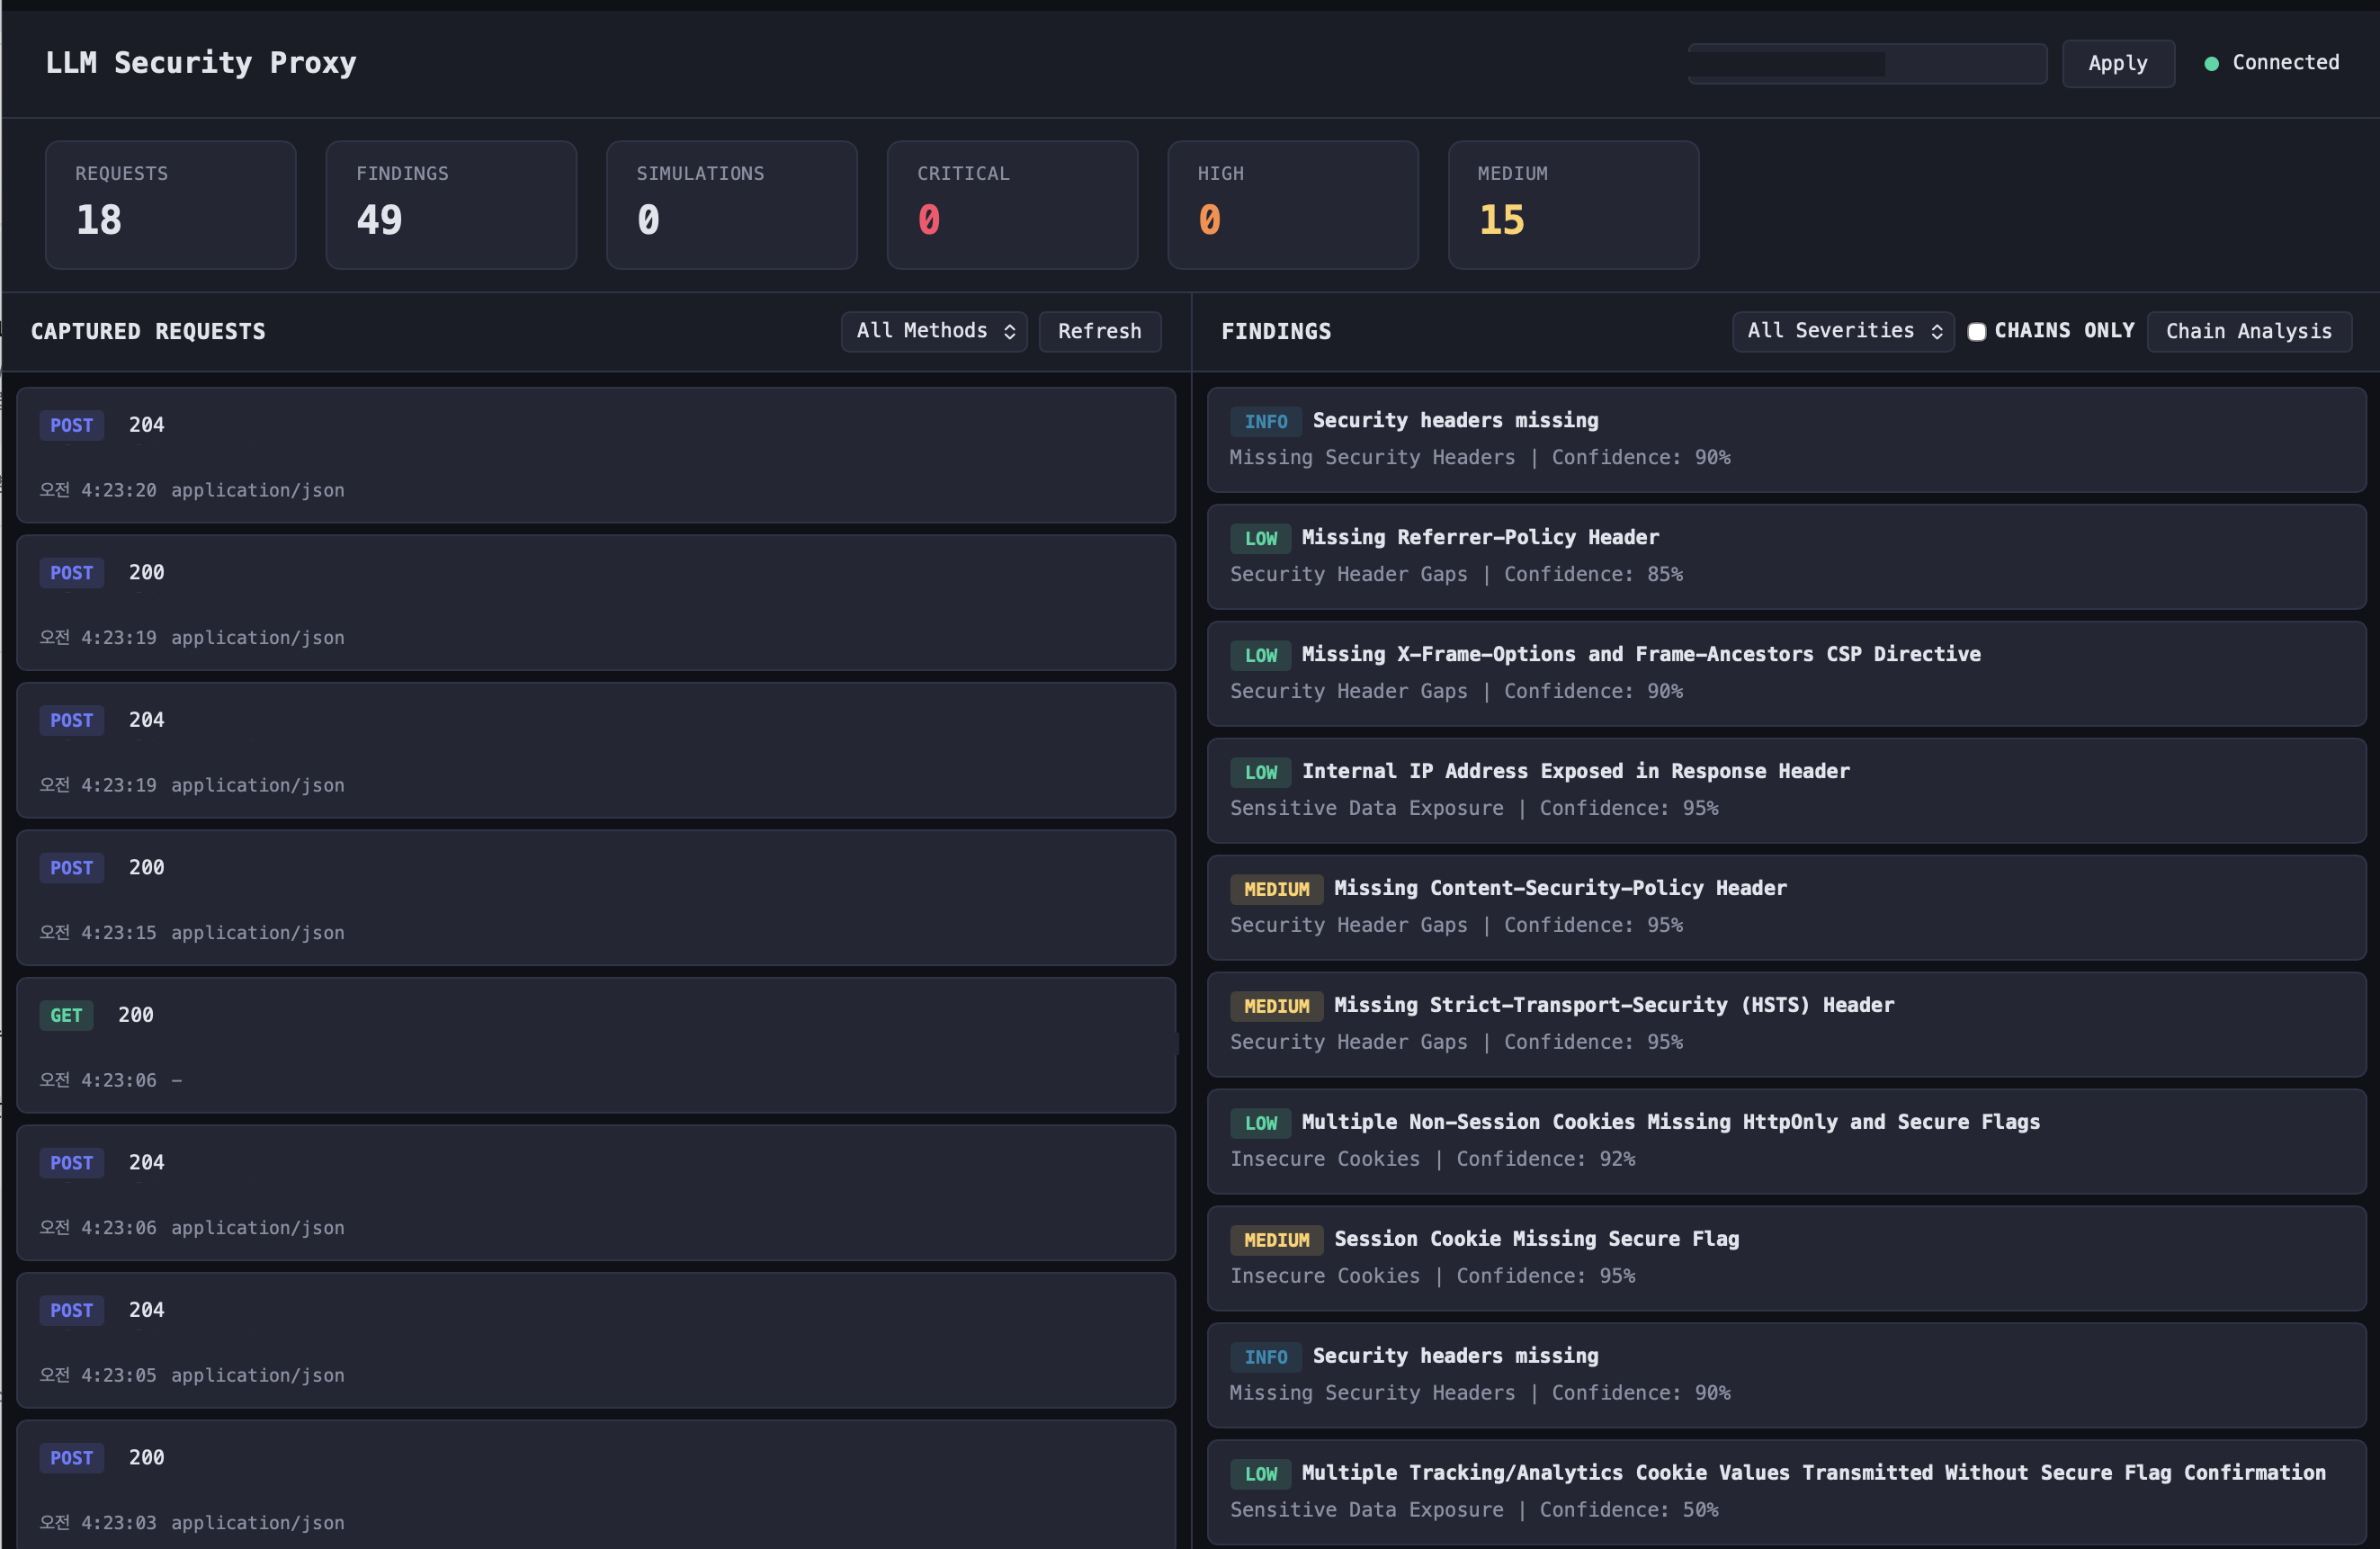
AI 기반 실시간 웹 취약점 진단 프록시. 브라우저 트래픽을 가로채 LLM(Claude)으로 자동 보안 분석을 수행합니다.
실행 화면
!LLM Security Proxy Dashboard
> 참고: 실제 분석 결과에는 대상 URL 주소가 그대로 표시되지만, 위 샘플 이미지에서는 보안상 URL을 마스킹 처리한 상태입니다.
개요
크롬 브라우저의 프록시를 설정하면, 사용자가 웹 서핑하는 모든 HTTP/HTTPS 트래픽을 실시간으로 캡처하고 취약점을 진단합니다.
아키텍처
탐지 가능 취약점 (35종)
| 카테고리 | 취약점 |
|----------|--------|
| Injection | SQLi, NoSQL Injection, SSTI, Command Injection, XXE, LDAP Injection, XPath Injection, CRLF, GraphQL Injection |
| XSS | Reflected XSS, Stored XSS, DOM XSS |
| Access Control | IDOR/BOLA, BFLA, Mass Assignment, Path Tra, Pri Escalation |
| Authentication | JWT 취약점 (alg:none, RS256→HS256, kid injection), OAuth, Session Fixation, Password Reset, Rate Limiting |
| Ser | SSRF (Cloud Metadata 포함) |
| Misconfiguration | CORS, HTTP Smuggling, Security Headers, CSRF |
| Data Exposure | API Key/Secret 노출, Information Disclosure, Insecure Cookies |
| 기타 | Insecure Deserialization, Open Redirect, File Upload, Race Condition, Business Logic |
설치
요구 사항
설치 과정
환경변수 설정 (.env)
> Bedrock Bearer Token 방식: 호스트에 AWS_BEARER_TOKEN_BEDROCK 환경변수가 설정되어 있으면 자동으로 Bearer token 인증을 사용합니다.
사용법
1. 서버 시작
출력 예시:
2. 크롬 브라우저 프록시 설정
#### 방법 A: 프록시 전용 크롬 실행 (권장)
#### 방법 B: mitmproxy CA 인증서 설치 (HTTPS 검사용)
1. 서버 실행 후, 프록시가 설정된 브라우저에서 접속
2. OS에 맞는 인증서 다운로드 및 설치
3. 이후 --ignore-certificate-errors 없이도 HTTPS 트래픽 검사 가능
3. 대시보드 접속
일반 브라우저(프록시 미설정)에서:
4. 수동 분석 실행
캡처된 트래픽은 AUTO_ANALYZE=true이면 자동 분석됩니다.
수동으로 특정 요청을 분석하려면:
API 엔드포인트
| Method | Path | 설명 |
|--------|------|------|
| GET | /requests | 캡처된 요청 목록 |
| GET | /requests/{id} | 요청 상세 |
| POST | /analyze/single | 단일 요청 취약점 분석 |
| POST | /analyze/chain | 체인 공격 분석 |
| GET | /findings | 취약점 목록 |
| GET | /findings/{id} | 취약점 상세 |
| POST | /simulate | 공격 시뮬레이션 |
| GET | /simulations | 시뮬레이션 결과 |
| GET | /stats | 통계 대시보드 |
| GET/PUT | /config/domains | 타겟 도메인 설정 |
| WS | /ws | 실시간 WebSocket |
분석 파이프라인
Stage 1: 알고리즘 사전분석
LLM 호출 전, 20개 검사기가 패턴 매칭으로 빠르게 스캔합니다:
Stage 2: LLM 정밀분석
사전분석 힌트를 프롬프트에 주입하여 Claude Sonnet이 35개 취약점 카테고리에 대해 정밀 분석합니다.
후처리
공격 시뮬레이션
발견된 취약점에 대해 안전한 페이로드로 검증 시뮬레이션을 실행합니다:
safe=true 페이로드만 실행 (안전하지 않은 것은 자동 차단)프로젝트 구조
라이선스
이 프로젝트는 인가된 보안 테스트 및 교육 목적으로만 사용해야 합니다.
사전 허가 없이 타인의 시스템에 대해 사용하는 것은 불법입니다.
项目信息
开发语言:Python
Star 数:9
技术要点
该项目属于安全软件方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕AI-powered real-time web vulnerability scanner proxy using Claude LLM展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | LLM-HOOK-BROWSER - AI-powered real-time web vulnerability scanner pro |
| 所属分类 | 安全软件 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 23:03:47 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 330 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |