 黑客安全
点击放大
一、故事背景
这次对某H5炸金花游戏站做源码泄露检测。目标系统免下载的 H5 版炸金花游戏,纯网页即点即玩,流量主要来自社交裂变。客户怀疑开发过程中有版本管理信息泄露。我在拿到授权后,重点检测了 .git、.svn 等版本库泄露。源码泄露是很多安全事故的起点,因为源码一旦暴露,攻击者就能进行白盒审计,发现所有潜在漏洞。
二、信息收集
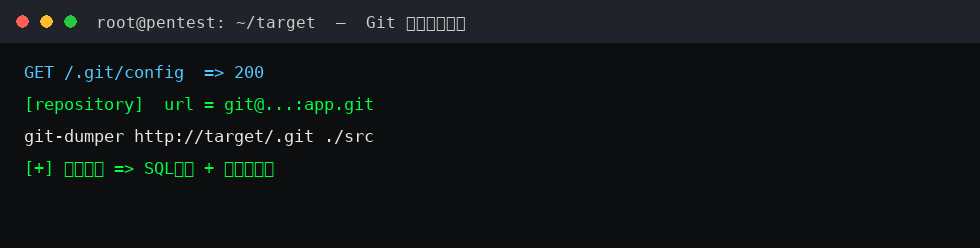
信息收集阶段,我先测试了 /.git/config 的访问。返回了 Git 仓库的配置信息,确认存在 .git 目录泄露。这是很多开发者在部署时直接把代码目录拷贝到服务器,导致 .git 目录一并暴露的常见问题。我下载了 .git 目录,准备还原源码。
三、漏洞发现
我用 git-dumper 工具还原了完整源码。工具会遍历 .git 目录中的对象文件,逐步还原出所有版本的源码。还原成功后,我得到了目标的完整代码,包括前端、后端、配置文件、数据库结构等。有了源码,我开始了白盒审计。
四、漏洞利用
白盒审计效率很高。我很快发现了多个问题:配置文件中硬编码了数据库密码和加密密钥;多个 SQL 查询使用了字符串拼接,存在注入;文件上传功能存在黑名单绕过;还有几个接口完全没做鉴权。这些都是源码泄露后能被快速定位的漏洞。
五、权限获取
我选择文件上传漏洞进行利用,上传了 webshell,成功获得服务器权限。整个渗透过程从源码泄露到 getshell 只用了几个小时,充分说明了源码泄露的严重性。我整理了白盒审计的完整发现,形成了详细的漏洞清单和修复建议。
六、复盘总结
这次渗透的核心教训是:生产环境绝不能存在版本库文件。修复建议:第一,部署时删除 .git、.svn 等版本管理目录;第二,在服务器配置中禁止访问以点号开头的隐藏文件;第三,源码中不得硬编码密码和密钥,应使用环境变量或配置中心;第四,定期对 Web 目录做敏感文件检测。
本文为授权安全评估实录,目标均已脱敏(IP 为文档保留段),仅用于安全研究与学习交流。
| 资源标题 | 【渗透记录】某H5炸金花游戏站的Git源码泄露与审计 |
| 所属分类 | 黑客安全 |
| 发布作者 | admin |
| 发布时间 | 2026-09-20 17:34:51 |
| 下载权限 | 免费下载 |
| 附件数量 | 1 个下载链接 |
| 浏览次数 | 1,722 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |