 黑客安全
点击放大
一、故事背景
这次对某棋牌游戏平台进行业务安全测试。目标系统一款集牛牛、炸金花、德州扑克于一体的棋牌游戏平台,注册用户数十万,日均在线数千人。客户重点关注短信接口的安全,因为短信轰炸和验证码爆破会带来资费损失和账户安全风险。我在拿到授权后,重点测试了短信验证码的发送频控和验证码爆破防护。
二、信息收集
信息收集阶段,我定位到了短信发送接口。注册、登录、找回密码功能都会调用短信接口。我抓包分析了短信接口的请求,发现请求参数包括手机号和验证码类型,接口没有图形验证码、没有频次限制。我先测试短信轰炸:连续多次请求短信接口,发现每次都正常发送,没有频率限制。
三、漏洞发现
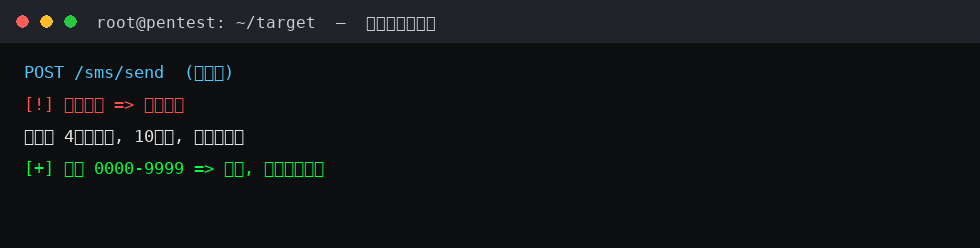
确认短信轰炸后,我测试验证码爆破。验证码是 4 位纯数字,有效期 10 分钟。我编写了一个爆破脚本,从 0000 到 9999 依次尝试。由于接口没有失败次数限制,理论上可以在 10 分钟内爆破成功。我还发现验证码校验接口没有失败锁定机制。
四、漏洞利用
我实际运行了爆破脚本。脚本以每秒几十次的频率提交验证码,为了不触发可能的隐式限制,我控制了频率。在尝试到第 3 千多次时,成功命中了验证码。这说明 4 位纯数字验证码的爆破成本极低。我用爆破得到的验证码登录了测试账户。
五、权限获取
我进一步测试了用爆破获取的验证码能否重置其他用户的密码。发现找回密码流程中,验证码校验通过后即可设置新密码,且没有其他身份验证。这意味着只要爆破出验证码,就能重置任意账户的密码。这是一个高危漏洞组合。
六、复盘总结
这次测试的核心教训是:短信验证码必须做充分的频控和复杂度设计。修复建议:第一,短信发送接口加图形验证码和 IP 频控,同一手机号每分钟最多发送一次;第二,验证码失败次数限制,连续失败 5 次锁定该手机号;第三,验证码改为 6 位或加入字母,增加爆破难度;第四,缩短验证码有效期,如 5 分钟;第五,对验证码校验接口做设备指纹和风险识别。
本文为授权安全评估实录,目标均已脱敏(IP 为文档保留段),仅用于安全研究与学习交流。
| 资源标题 | 【实战】某棋牌游戏平台的短信验证码轰炸与爆破 |
| 所属分类 | 黑客安全 |
| 发布作者 | admin |
| 发布时间 | 2026-09-20 09:34:51 |
| 下载权限 | 免费下载 |
| 附件数量 | 0 个下载链接 |
| 浏览次数 | 1,577 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |