 病毒分析
点击放大
Malware-Research-Hub - Self-contained malware research hub: curated catal
项目说明
<di="center">
<img src="logo-1.png" width="260" alt="Malware Research Hub">
☣️ MALWARE RESEARCH HUB ☣️
Arsenal autocontenido de inteligencia de malware · 1971 → 2024
[ CLASSIFIED · LI · HANDLE WITH EXTREME CAUTION ]
🇪🇸 Español · 🇬🇧 English
<br>
!DANGER
!ENCRYPTED
!ACCESS
<br>
!Specimens
!Families
!Collections
!Era
!Stack
!i18n
<br>
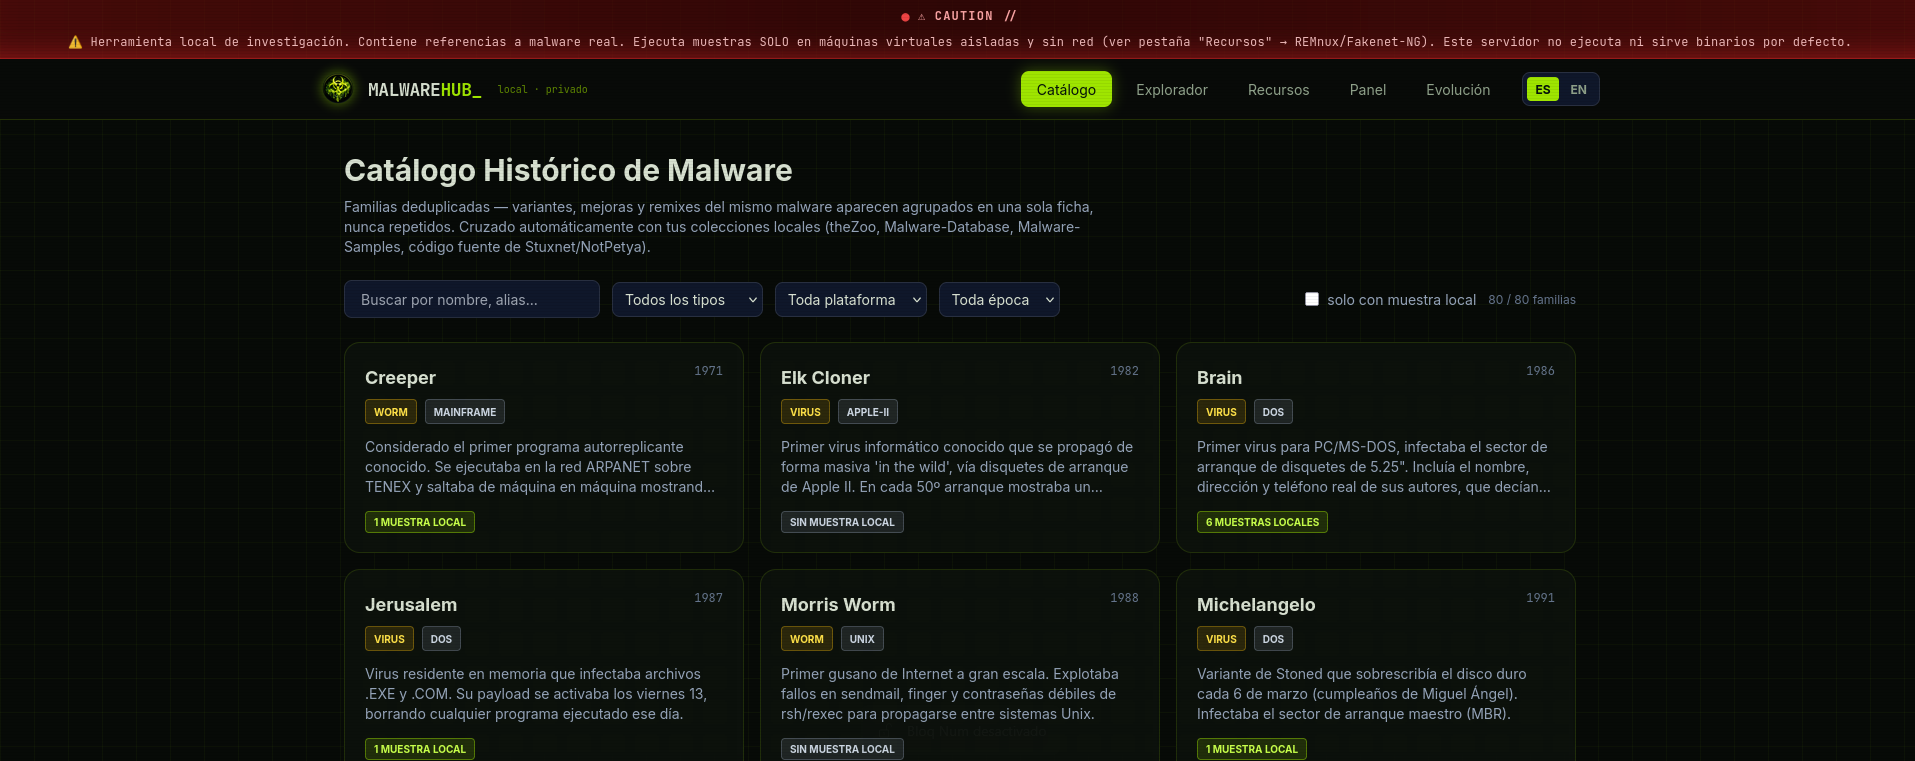
<img src="screenshot.png" alt="Catálogo histórico de la app Malware Research Hub" width="900">
<sub>La app local — catálogo neón, buscable, con ón automática a tus colecciones y bilingüe ES/EN</sub>
</div>
---
🧬 Visión general
Malware Research Hub es una plataforma local que unifica un catálogo forense curado, un arsenal de 2.916 especímenes reales (todos cifrados), un motor de búsqueda propio y un hub de recursos de inón — desde *Creeper (1971)* hasta el ransomware moderno. Todo indexado, buscable y bilingüe, servido por una app web propia. Sin dependencias externas más allá de Flask.
<di="center">
📊 EN CIFRAS
| Especímenes | Familias | Colecciones | Cobertura | Idiomas |
|:---:|:---:|:---:|:---:|:---:|
| 2.916 | 84 | 20 | 53 años | ES · EN |
</div>
---
⚡ Capacidades
| Módulo | Descripción |
|--------|-------------|
| 🗂️ Catálogo forense | 84 familias deduplicadas — /remixes de un mismo malware agrupados en una ficha (Petya/NotPetya/GoldenEye…) con impacto, atribución y cronología. |
| 🔬 Explorador de especímenes | 2.916 muestras buscables y filtrables por familia, plataforma, tipo y colección, con salto directo a la carpeta real de cada una. |
| 🌐 Hub de recursos | Repos, sandboxes, datasets de ML (EMBER/SOREL‑20M), fuzzy hashing (IMPHASH/SSDeep/TLSH), estándares STIX/MAEC. |
| 📡 Captador automático | mb_download.py amplía el arsenal desde fuentes fiables por API (hash , entrega cifrada). |
| 🔐 Contención por diseño | Cada muestra en ZIP cifrado (infected); el servidor no ejecuta ni sir; cero ejecutables crudos en el árbol. |
| 📈 Eón | Cronología interactiva por categoría (1971→2024) dentro de la app — pestaña "Eón", se actualiza sola al editar el catálogo. |
---
🗃️ Colecciones integradas
| Colección | Especímenes | Contenido |
|-----------|:-----------:|-----------|
| Malware-Database — Src | 1.041 | Código fuente por plataforma (MSDOS, Win32, Linux…) |
| | 364 | Código fuente de malware por lenguaje/plataforma |
| theZoo | 359 | Binarios cifrados + código fuente por familia |
| Malware-Database | 314 | Binarios históricos (cifrados) por categoría |
| | 261 | Técnicas de malware documentadas en código (C/C++) |
| Ja Malware | 144 | Muestras JS agrupadas por fecha (cifradas) |
| Malware-Samples | 130 | Familias modernas (cifradas) |
| InQuest Samples | 41 | Campañas: macros de Office, PDFs, scripts + metadatos VT |
| MalwareBazaar | 108 | Descargas por API oficial (hash ) — incluye LockBit, Ryuk, Clop, Lazarus, PlugX, Sliver, BruteRatel, Emotet, AsyncRAT |
| android-malware | 42 | Muestras de malware Android (ashishb) |
| RamadhanAmizudin-malware | 33 | Muestras , origen malwaretech.com (RamadhanAmizudin) |
| fabrimagic72-malware-samples | 19 | Capturadas con honeypots propios (fabrimagic72) |
| Da2dalus-MalwareRepo | 15 | Keyloggers, rootkits, ransomware (Da2dalus) |
| Endermanch-MalwareDatabase | 12 | Colección histórica (Endermanch) |
| malware_showcase | 10 | Ejemplos didácticos en Python (PatrikH0lop) |
| malSploitBase | 10 | Exploits por categoría (misterch0c) |
| kaiserfarrell-malware | 8 | Colección de virus (kaiserfarrell) |
| gbrindisi-malware | 3 | Webshells / código fuente (gbrindisi) |
| Stuxnet | 1 | Código fuente: dropper + rootkit |
| NotPetya | 1 | Código fuente: file encryptor |
---
☠️ Reglas de contención
| 🔴 | Regla |
|----|-------|
| 1 | Todas las muestras van en ZIP cifrado con contraseña infected. Nunca las descomprimas en tu máquina principal. |
| 2 | Opera solo en una (host‑only / sin red) con snapshots, usando REMnux + FakeNet‑NG. |
| 3 | El servidor no ejecuta ni sir por defecto. Solo metadatos y "abrir carpeta". |
| 4 | Un espécimen extraído es hostil. Trátalo como plutonio digital. |
---
🚀 Arranque
📡 Ampliar el arsenal (fuente fiable, no basura de la red)
---
🗺️ Arquitectura
---
🧾 Procedencia
Corpus agregado a partir de colecciones públicas de inón reconocidas: theZoo,
, MalwareBazaar/abuse.ch, InQuest, ja‑malware‑collection,
Endermanch/MalwareDatabase,
ashishb/android-malware,
RamadhanAmizudin/malware,
Da2dalus/The-MALWARE-Repo,
fabrimagic72/malware-samples,
gbrindisi/malware,
kaiserfarrell/malware,
PatrikH0lop/malware_showcase y
misterch0c/malSploitBase; cada subcolección
conserva su licencia original en su carpeta.
Curación, integración, cifrado, indexado y plataforma: trabajo propio.
---
<di="center">
⚖️ AVISO LEGAL
Uso exclusi educativo y de inón en ciberseguridad defensiva.
La posesión, manipulación y ejecución de malware está sujeta a las leyes de tu jurisdicción.
El operador es el único responsable de contener las muestras en entornos aislados.
Distribuir o ejecutar estos artefactos con intención dañina es un delito.
<br>
── OPERA EN AISLAMIENTO · NO SEAS EL PACIENTE CERO ──
☣️
</div>
项目信息
开发语言:JavaScript
Star 数:648
技术要点
该项目属于病毒分析方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕Self-contained malware research hub: curated catalog of 80 families (1971-2024) + 2,764 real encrypted samples, indexed and searchable. Local Flask app, bilingual.展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | Malware-Research-Hub - Self-contained malware research hub: curated catal |
| 所属分类 | 病毒分析 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 23:16:13 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 182 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |