 病毒分析
点击放大
MalConfScan - Volatility plugin for extracts configuration data
项目说明
<di="center"><img src="images/title.svg" width="800"></div>
![Arsenal]()
Concept
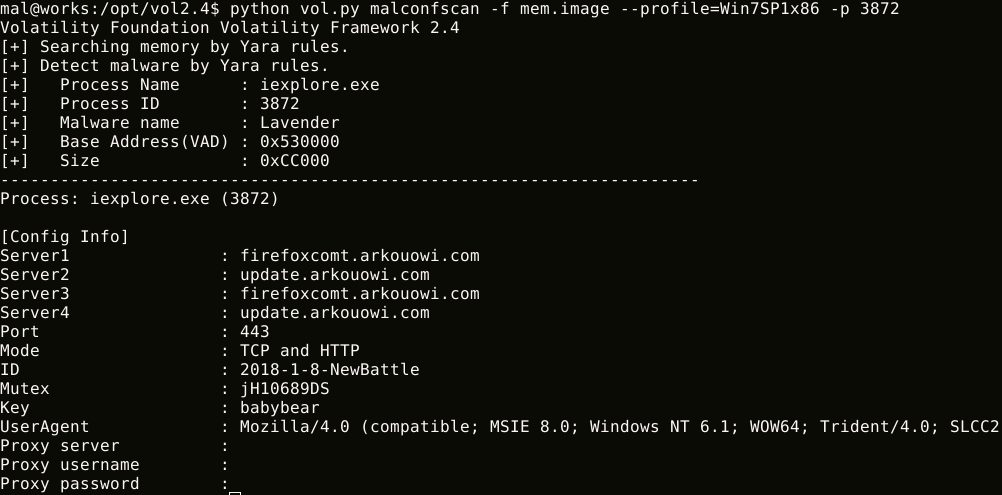
MalConfScan is a plugin extracts configuration data of known malware. is an open-source memory forensics framework for incident response and malware analysis. This tool searches for malware in memory images and dumps configuration data. In addition, this tool has a function to list strings to which malicious code refers.
!MalConfScan sample
Supported Malware Families
MalConfScan can dump the following malware configuration data, decoded strings or DGA domains:
- [x] Ursnif
- [x] Emotet
- [x] Smoke Loader
- [x] PoisonIvy
- [x] CobaltStrike
- [x] NetWire
- [x] PlugX
- [x] RedLeaves / Himawari / La / Armadill / zark20rk
- [x] TSCookie
- [x] TSC_Loader
- [x] xxmm
- [x] Datper
- [x] Ramnit
- [x] HawkEye
- [x] Lokibot
- [x] Bebloh (Shiotob/URLZone)
- [x] AZORult
- [x] NanoCore RAT
- [x] AgentTesla
- [x] FormBook
- [x] NodeRAT ()
- [x] njRAT
- [x] TrickBot
- [x] Remcos
- [x] QuasarRAT
- [x] AsyncRAT
- [x] WellMess (Windows/Linux)
- [x] ELF_PLEAD
- [ ] Pony
Additional Analysis
MalConfScan has a function to list strings to which malicious code refers. Configuration data is usually encoded by malware. Malware writes decoded configuration data to memory, it may be in memory. This feature may list decoded configuration data.
How to Install
If you want to know more details, please check the MalConfScan wiki.
How to Use
MalConfScan has two functions malconfscan, linux_malconfscan and malstrscan.
Export known malware configuration
Export known malware configuration for Linux
List the referenced strings
O & Demonstration
Following YouTube video shows the o of MalConfScan.
![MalConfScan_O]()
And, following YouTube video is the demonstration of MalConfScan.
![MalConfScan_Demonstration]()
MalConfScan with Cuckoo
Malware configuration data can be dumped automatically by adding MalConfScan to Cuckoo Sandbox. If you need more details on Cuckoo and MalConfScan integration, please check MalConfScan with Cuckoo.
项目信息
开发语言:Python
Star 数:498
技术要点
该项目属于病毒分析方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕Volatility plugin for extracts configuration data of known malware展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | MalConfScan - Volatility plugin for extracts configuration data |
| 所属分类 | 病毒分析 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 23:18:36 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 248 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |