 病毒分析
点击放大
Windows-APT-Warfare - 著作《Windows APT Warfare:惡意程式前線戰術指南》各章節技術實作之原始碼內容
项目说明
<img src=" alt="drawing" width="300" high="600"/>
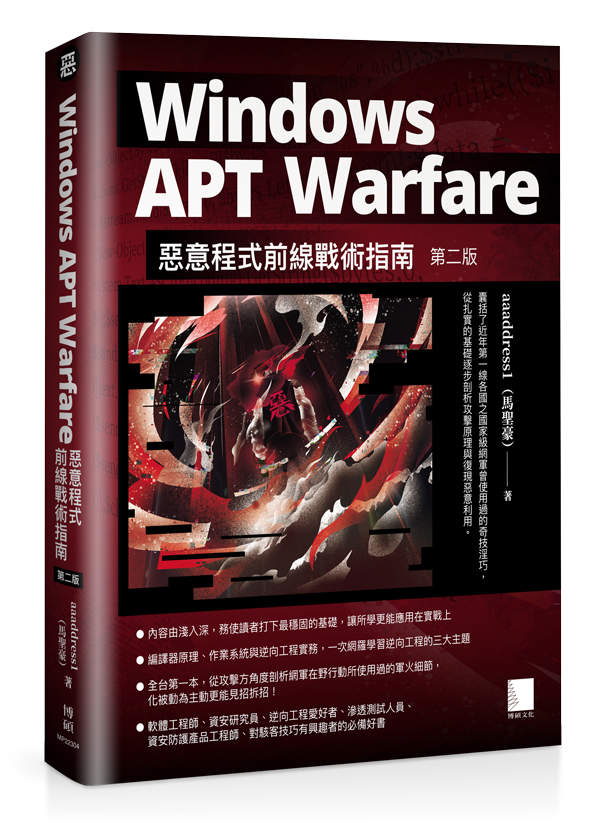
《Windows APT Warfare:惡意程式前線戰術指南, 2/e》
這是一本看了一行 C 程式碼就有能力在腦裡計算完動靜態記憶體分佈、並在白板上手寫出可執行程式十六進位的內容的基礎書。
整本書精煉了逆向工程、編譯器、與系統實務原理三個領域而成的 Windows 資安攻擊實務研究,以紅隊視角從逆向工程角度解釋近年來各國國家級網軍曾使用過的攻擊技巧、並打下扎實的 PE 攻擊手法基礎。內容涵蓋了程式蠕蟲感染、Shellcode 開發、加殼、惡意提權、路徑解析奇技淫巧、數位簽章偽造 等惡意程式與遊戲外掛所採用過的攻擊技術。在第二版中,我們引入了一個全新的章節名為「重建天堂之門:探索WOW64模擬機至奪回64位元天堂勝地」。這個章節為讀者提供了一個深入研究Windows作業系統中WOW64模擬機制的機會。透過這一章節,讀者將學習到如何利用WOW64模擬機制來執行32位元應用程式,並了解相關的攻擊技術和防禦策略。
本開源專案為書中各章節技術實作之完整原始碼,請參閱 source目錄 閱讀更多。
書籍資訊
* 上市日期:2023/07/21
* 天瓏書店:
* 博碩連結:
* 博客來連結:
项目信息
开发语言:C++
Star 数:420
技术要点
该项目属于病毒分析方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕著作《Windows APT Warfare:惡意程式前線戰術指南》各章節技術實作之原始碼內容展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | Windows-APT-Warfare - 著作《Windows APT Warfare:惡意程式前線戰術指南》各章節技術實作之原始碼內容 |
| 所属分类 | 病毒分析 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 23:20:18 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 525 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |