 CTF思路
点击放大
Venom - Venom - A Multi-hop Proxy for Penetration Testers
项目说明
Venom - A Multi-hop Proxy for Penetration Testers
简体中文 | English
Venom是一款为渗透测试人员设计的使用Go开发的多级代理工具。
Venom可将多个节点进行连接,然后以节点为跳板,构建多级代理。
渗透测试人员可以使用Venom轻松地将网络流量代理到多层内网,并轻松地管理代理节点。
<img src="docs/venom.png" width="80%" height="80%" />
> 此工具仅限于安全研究和教学,用户承担因使用此工具而导致的所有法律和相关责任! 作者不承担任何法律和相关责任!
特性
> 由于IoT设备(arm/mips/...架构)通常资源有限,为了减小二进制文件的大小,该项目针对IoT环境编译的二进制文件不支持端口复用和ssh隧道这两个功能,并且为了减小内存使用限制了网络并发数和缓冲区大小。
安装
您可以直接下载使用release中编译好的可执行文件
如果您想从源码编译该项目, 需要安装 go >= 1.11, 然后执行下面的命令
使用
> Youtube演示视频:
1. admin/agent命令行参数
admin监听端口,agent发起连接:
agent监听端口,admin发起连接:
agent提供了两种端口复用方法
1. 通过SO_REUSEPORT和SO_REUSEADDR选项进行端口复用
2. 通过iptables进行端口复用(仅支持Linux平台)
通过venom提供的端口复用功能,在windows上可以复用apache、mysql等服务的端口,暂时无法复用RDP、IIS等服务端口,在linux上可以复用多数服务端口。被复用的端口仍可正常对外提供其原有服务。
第一种端口复用方法
第二种端口复用方法
这种端口复用方法会在本机设置iptables规则,将reuse-port的流量转发到lport,再由agent分发流量
需要注意一点,如果通过sigterm,sigint信号结束程序(kill或ctrl-c),程序可以自动清理iptables规则。如果agent被kill -9杀掉则无法自动清理iptables规则,需要手动清理,因为agent程序无法处理sigkill信号。
为了避免iptables规则不能自动被清理导致渗透测试者无法访问80端口服务,所以第二种端口复用方法采用了iptables -m recent通过特殊的tcp包控制iptables转发规则是否开启。
这里的实现参考了
Venom提供节点间通信加密功能,用户可通过-passwd选项指定密码,该密码用于生成AES加密所需的密钥。
2. admin节点内置命令
A表示admin节点,数字表示agent节点
下面的拓扑图表示,admin节点下连接了1节点,1节点下连接了2、4节点,2节点下连接了3节点
注意要对新加入的节点进行操作,需要首先在admin节点运行show命令同步网络拓扑和节点编号
在goto到某节点之后你就可以使用下面将要介绍的命令
node 1节点连接192.168.0.103的9999端口
在node1节点监听9997端口, 然后在另一台机器上运行./agent_linux_x64 -rhost 192.168.204.139 -rport 9997 连接node1
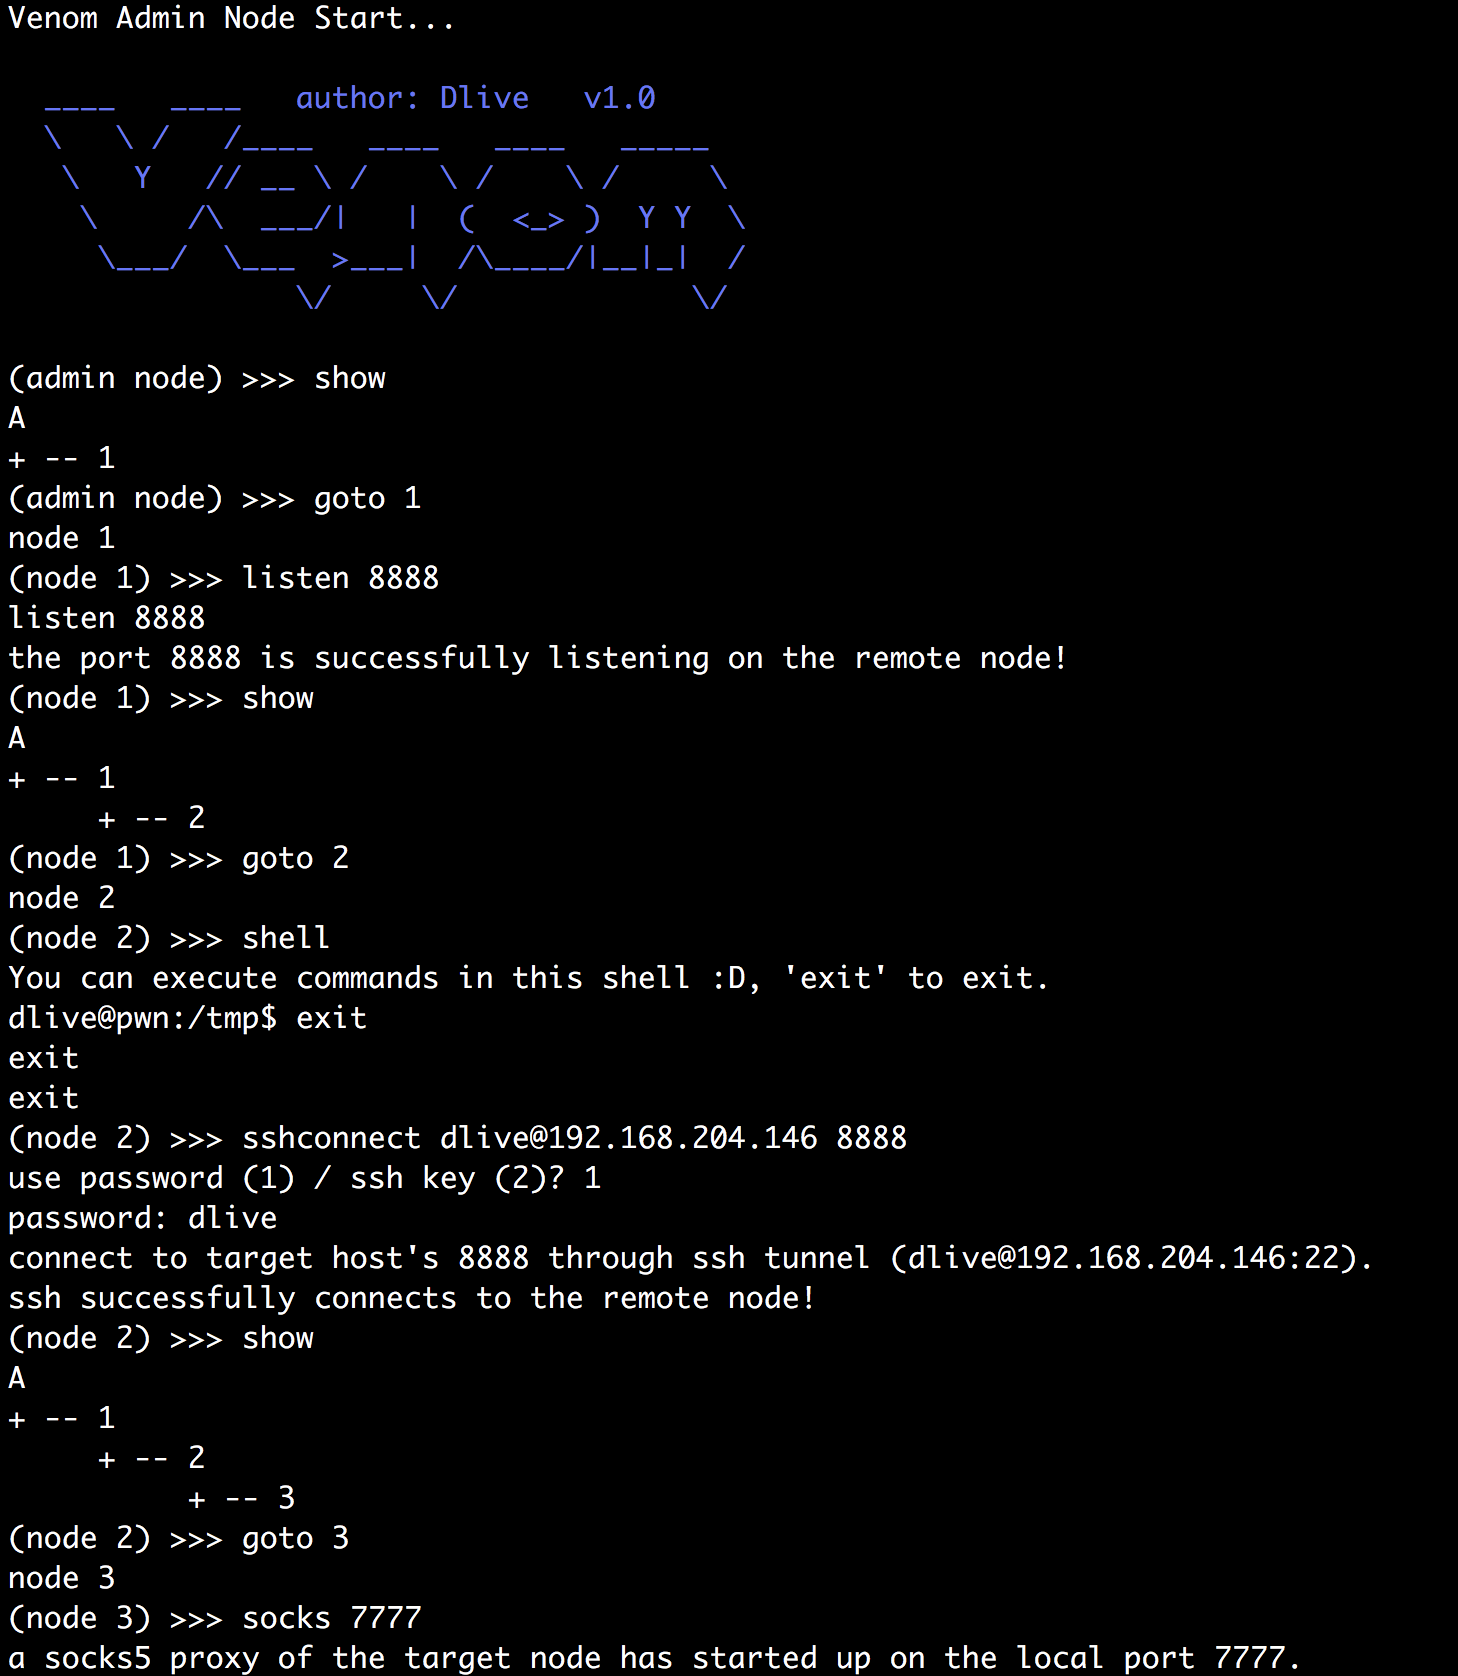
在192.168.0.104上执行./agent_linux_x64 -lport 9999, node3通过sshconnect建立ssh隧道连接192.168.0.104的9999端口。你可以使用密码或者是ssh私钥进行认证。
将本地/tmp/test.pdf上传到node1的/tmp/test2.pdf
将node1的文件/tmp/test2.pdf下载到本地的/tmp/test3.pdf
执行成功socks命令之后,会在admin节点本地开启一个端口,如上述的7777,使用7777即可进行socks5代理
lforward将admin节点本地的8888端口转发到node1的8888端口
rforward 将node1网段的192.168.204.103端口8889转发到admin节点本地的8889端口
3. 注意事项
script/port_reuse.py去启用agent在目标主机上设置的端口复用规则。TODO
致谢
项目信息
开发语言:Go
Star 数:2166
技术要点
该项目属于CTF思路方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕Venom - A Multi-hop Proxy for Penetration Testers展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | Venom - Venom - A Multi-hop Proxy for Penetration Testers |
| 所属分类 | CTF思路 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 23:35:29 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 456 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |