 CTF思路
点击放大
EtherGhost - 新一代Webshell管理器,兼容蚁剑与冰蝎的PHP webshell
项目说明
游魂
!头图
<!-- social preview from -->
English | 文档 | 下载绿色 exe | V 我 50
游魂是一个开源的 Webshell 管理器,它提供更为方便的界面和更为简单易用的功能,可配合或代替其他 webshell 管理器,帮助用户在各类渗透场景中控制目标机器。
游魂不仅支持常见的一句话 webshell 以及常见 Webshell 管理器的功能,还支持添加冰蝎的 webshell,以及将任何 webshell 提供给蚁剑进行连接的功能。通过使用游魂,用户可以使用蚁剑操控冰蝎 webshell,在冰蝎 webshell 上使用蚁剑的各类插件,同时享受蚁剑的丰富生态以及冰蝎的流量加密和免杀特性。
游魂使用了 B/S 架构,用户可以将游魂架设在服务器上,通过本地浏览器进行连接,彻底移除了本地机器被感染的风险。
游魂自带上手即用 RSA2048+AES256-CBC 强加密,AES 密钥在连接时生成并使用 RSA 加密传输,彻底阻止重放攻击和流量分析。
特点
- 冰蝎 JSP webshell 仍在测试中
- 支持导入部分蚁剑 encoder 和 decoder
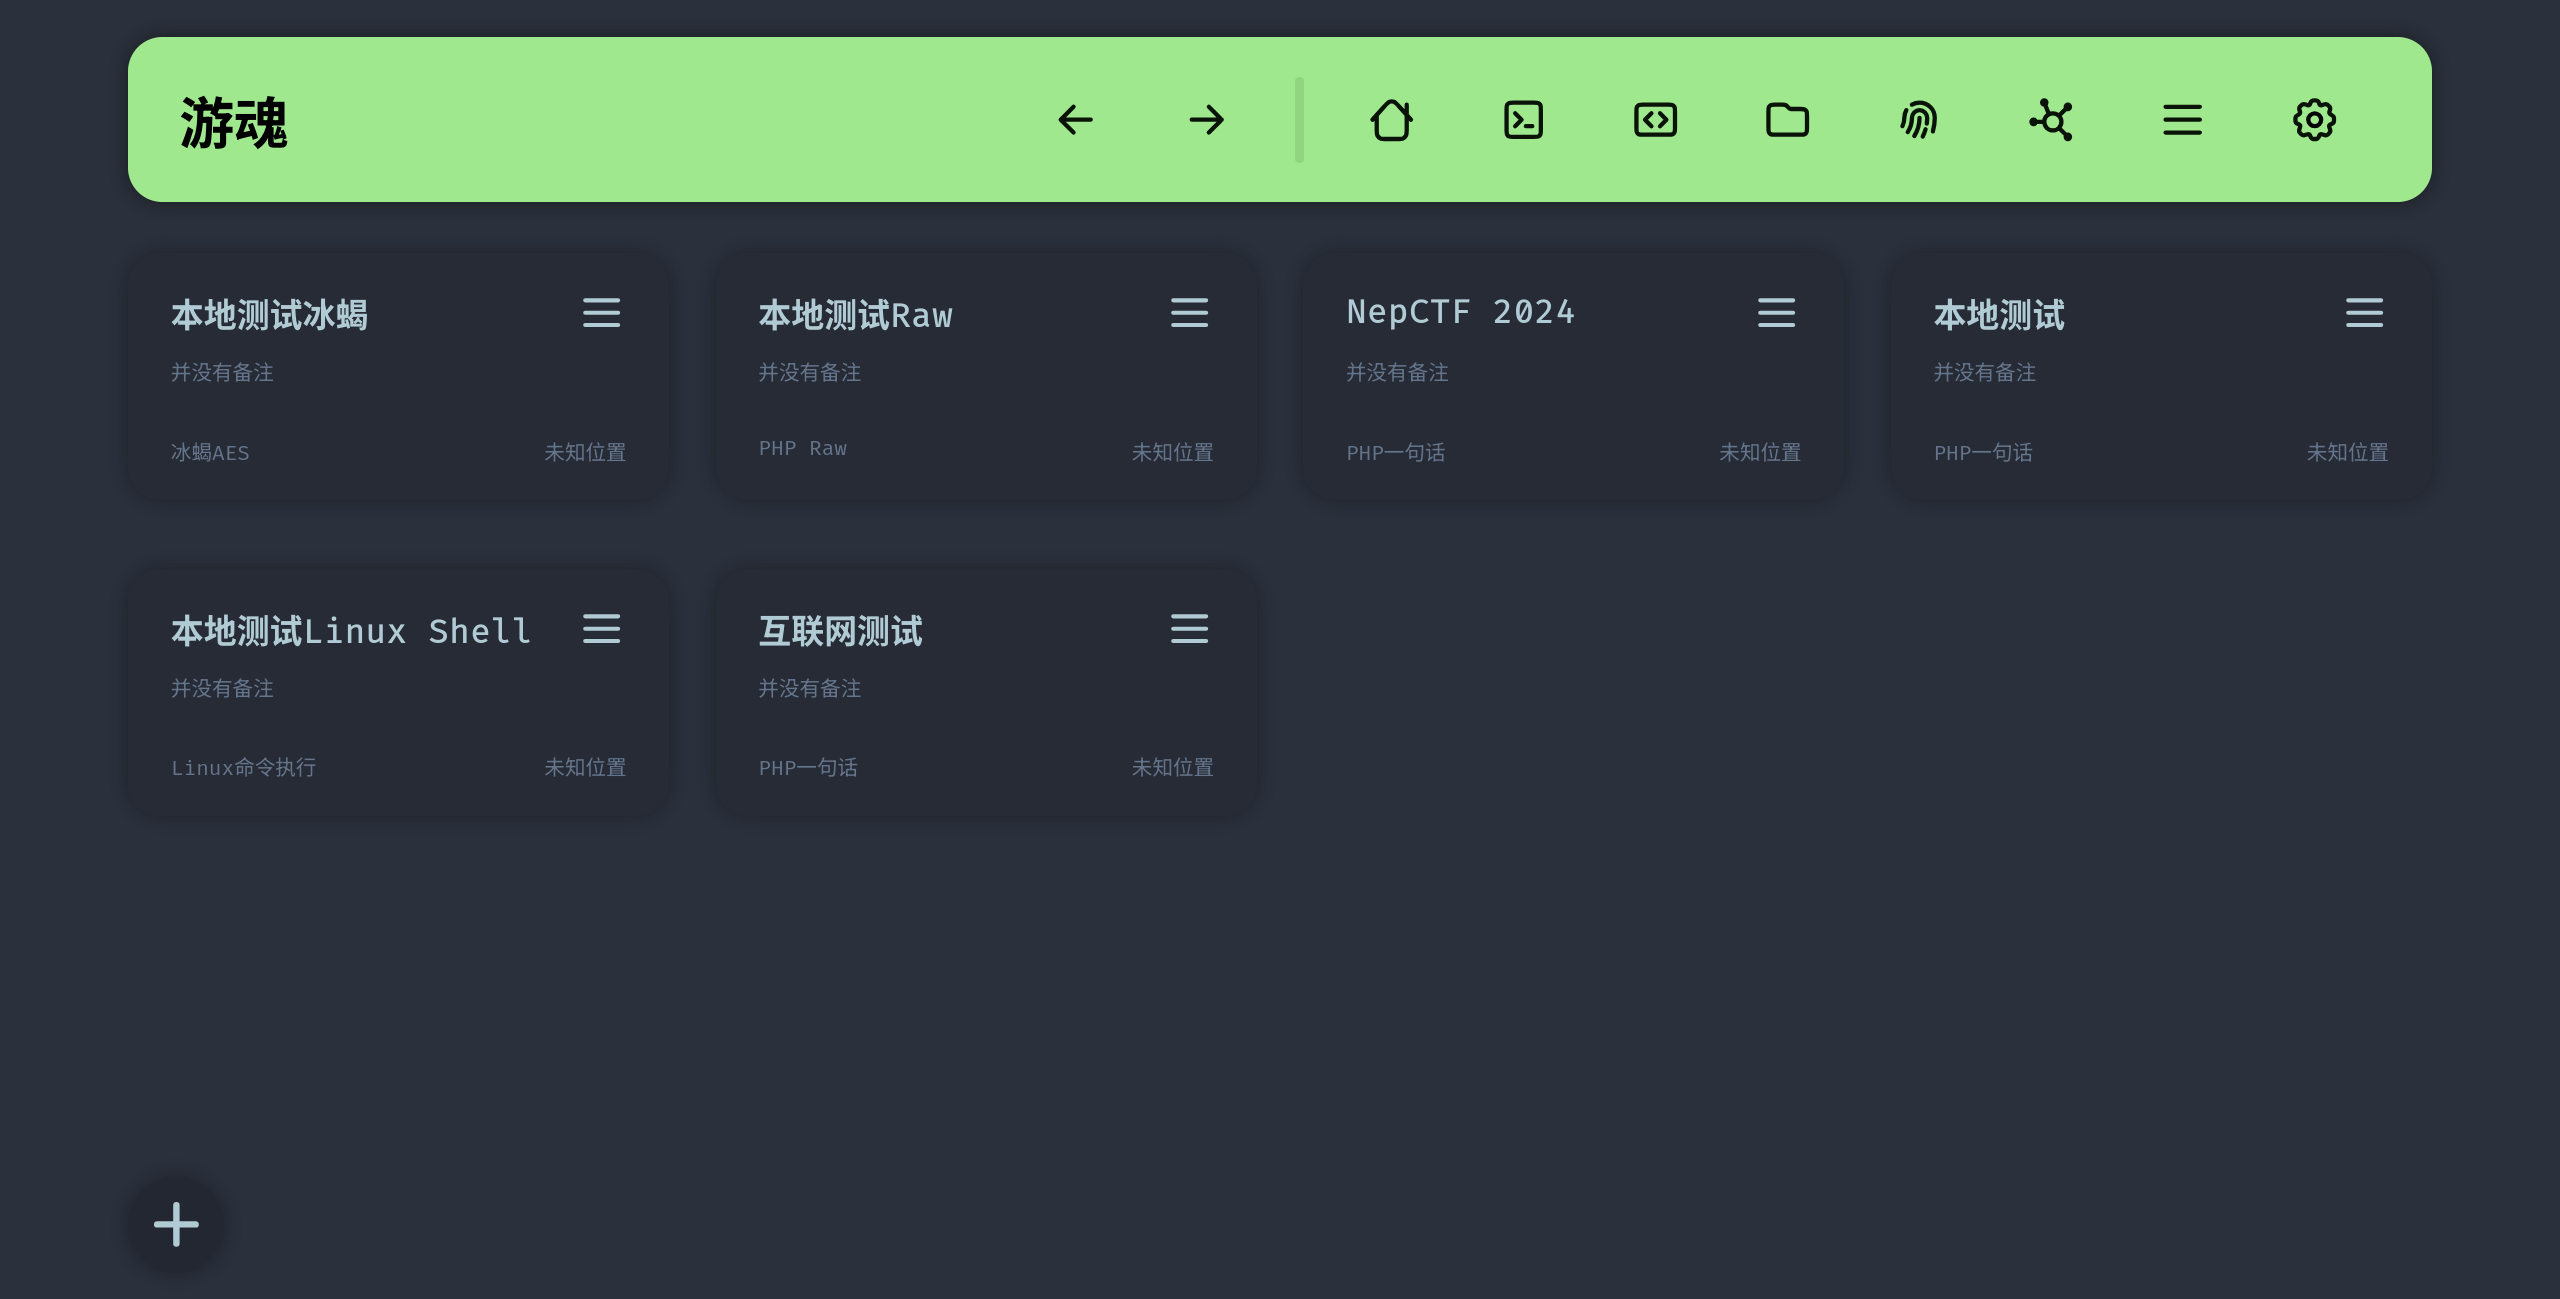
预览
!preview
!preview
!preview
当前功能
- PHP 一句话
- 冰蝎 PHP
- 冰蝎 JSP (测试中)
- Linux 命令
- Linux 反弹shell
- 命令执行
- 支持伪终端和普通的命令执行
- 文件管理
- 异步文件上传下载
- PHP 代码执行
- TCP 正向代理
- 查看基本信息
- 下载 phpinfo
- HTTP 参数混淆
- 蚁剑类 encoder 和 decoder
- session 暂存 payload
- 防流量重放
- RSA+AES 加密
- 支持为API设置认证用户名和密码,如
--auth 'admin:1919810'安装使用
Windows - 绿色 exe
到Release页面下载绿色 exe 即可
> 绿色 exe 会被 Windows Defender 报毒,虽然我也不知道为什么,但是建议有条件的人使用下面两种方法,直接运行源码或者手动打包 exe
Windows - 直接运行源码
如果用 pip 那同样是创建 venv 并激活,安装好所有依赖,然后运行python -m ether_ghost就行
比如说:
上面第二行命令如果报错“无法加载文件 ... 因为在此系统上禁止运行脚本。”,那需要运行set-executionpolicy RemoteSigned解除限制。
如果用 poetry 则直接用 poetry 安装所有的依赖运行python -m ether_ghost就行
注意:下载源码的时候还是会被微软报毒,这是因为源码中的测试 webshell 文件被微软检测,可以直接删了整个test_en文件夹,不影响程序运行
Windows - 手动打包
创建 venv,安装所有依赖,然后查阅pyinstaller_package.bat文件,将里面的虚拟环境路径换成你的site-packages文件夹,最后运行即可。
注意:如果之前打包过旧版本的话可能需要重新创建 venv
Linux - 使用 pip
Linux - 使用 pip+venv
安装并打开:
使用:
Linux - 使用 poetry
安装并打开:
使用:
为什么不用蚁剑?
我自从学习渗透开始就一直在用蚁剑,蚁剑是一个非常优秀的 webshell 管理器,但是在我想要二开蚁剑的时候才发现蚁剑的架构存在一些问题,无法实现我想要的功能。具体来说:
- 这里虽然可以在 GET 参数下指定 eval 另一个 POST 参数,但是有这时间填参数为什么不去直接拿 flag?
蚁剑的 encoder 生态和插件生态还是很丰富的,encoder 可以通过让 python 调用 nodejs 直接使用,插件移植难度比较大,可以让游魂假装是一个 webshell,接受蚁剑传来的代码就可以解决。
为什么不用冰蝎?
冰蝎可以选择 AES CBC 加密或者异或加密,看起来是给 payload 上了强加密,无法被检测。但是异或加密存在一些密码学上的缺陷,导致中间人只要利用异或的一些特性就能直接得到密码,进而解密所有 payload
那 AES CBC 呢?它总该安全了吧?并不,冰蝎在使用 AES CBC 的时候使用了全 0 的 iv, 导致 AES CBC 退化,失去随机性(尤其是前 16 个字节),也存在一些密码学的缺陷,极易被中间人检出。而且冰蝎使用 AES 的缺陷是写死在 webshell 文件中,暂时无法使用其他手段解决的。
如果需要真正的强加密可以考虑在游魂上使用冰蝎的 php webshell, 并打开强加密选项,可以随机化大部分请求的内容,缓解这个问题。
TODO
- [done] 导入冰蝎 webshell
- 从哥斯拉的本地数据库导入哥斯拉 webshell
- 从蚁剑的本地目录导入蚁剑 webshell
- 从冰蝎的本地目录导入冰蝎 webshell
- [done] 以 webshell 形式对接蚁剑
- 一键生成 webshell
- padding 功能
- 流量混淆
- 4B head 8B xor 密钥 nB 实际的 payload 4B tail
- 可选生成带公钥的 webshell, 即使有源码也骑不上
docs/里- 可以用类似 TCP 正向代理的思路搞
- 或者绑定本地端口等着目标连过来
- PHP 貌似很难支持绑定本地端口
关于流量强加密功能
流量强加密功能一开始是为了 AWD 设计的,主要目标是防止流量重放,以及防止流量分析分析出实际执行的操作。打开流量强加密之后流量分析端理论上能分析出 webshell 的存在,能分析出加解密相关的 PHP 代码,而不能分析出具体执行的命令或代码。
当然流量强加密是存在一些问题的。当前的流量加解密和整个握手功能都需要在目标上执行代码,这个过程对中间人来说是完全透明的。虽然中间人不知道具体执行的代码,但是可以分析出握手时传递的代码,从而查杀 webshell.
当然这个功能是可以改进的。只要把握手过程藏到 webshell 源码里,像冰蝎一样先解密再运行就好了。但是这样的话就需要改进传统一句话木马,也许需要推出游魂特定的 webshell.
目前除了常规功能更新还有增加流量混淆 webshell 的计划,计划是将 webshell 流量伪装成图片上传等流量,可以随着上述功能添加。
赞助
| 日期 |金额|平台|备注ID|备注|
|--------|----|----|------|----|
|20250530|¥10|微信| | 不错的工具,可以部署在服务器上 |
免责声明
项目信息
开发语言:Python
Star 数:690
技术要点
该项目属于CTF思路方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕新一代Webshell管理器,兼容蚁剑与冰蝎的PHP webshell展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | EtherGhost - 新一代Webshell管理器,兼容蚁剑与冰蝎的PHP webshell |
| 所属分类 | CTF思路 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 23:39:47 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 204 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |