 CTF思路
点击放大
StrikeAgent_AtkBrain-Flash - 由夜安团队研发的AI Agent渗透测试平台,强调自监督,自循环,自进化首创寻宝机制、三段式上升结构
项目说明
<p>
<a href="README.en.md">English</a>
</p>
<p align="center">
<img src="docs/assets/icon.svg" width="128" height="128" alt="StrikeAgent" />
<img src="docs/assets/times.svg" width="48" height="128" alt="×" />
<img src="docs/assets/brand.jpg" width="128" height="128" alt="夜安团队 SEC" />
</p>
<p align="center">
<sub>StrikeAgent × 夜安团队 SEC</sub>
</p>
<h1 align="center">StrikeAgent_AtkBrain-Flash</h1>
!本项目提出:自循环 · 自监督 · 自进化
此项目由夜安团队开发,旨在探索 AI 渗透方面的能力,希望做点有自己思想的东西而不是Ai千篇一律随便搞出来的
项目整体看似简单,实则经过多轮实战测试,倾注了团队大量心血。细节设计更是数不胜数:单单“不打歪又能获得更大攻击面”这一点,就让团队煞费苦心(Flash 版)。此外,为了避免 AI 给出的漏洞存在夸大或误报的情况,团队特别设计了红队二次评级和二次验证,让漏洞所见即所得、拿着就能用,等等这些小细节。
团队自用的Pro版本更是已经落地几十个项目超千个外网真实授权环境,所有努力只聚焦外网打点。专注于一点登峰造极
架构
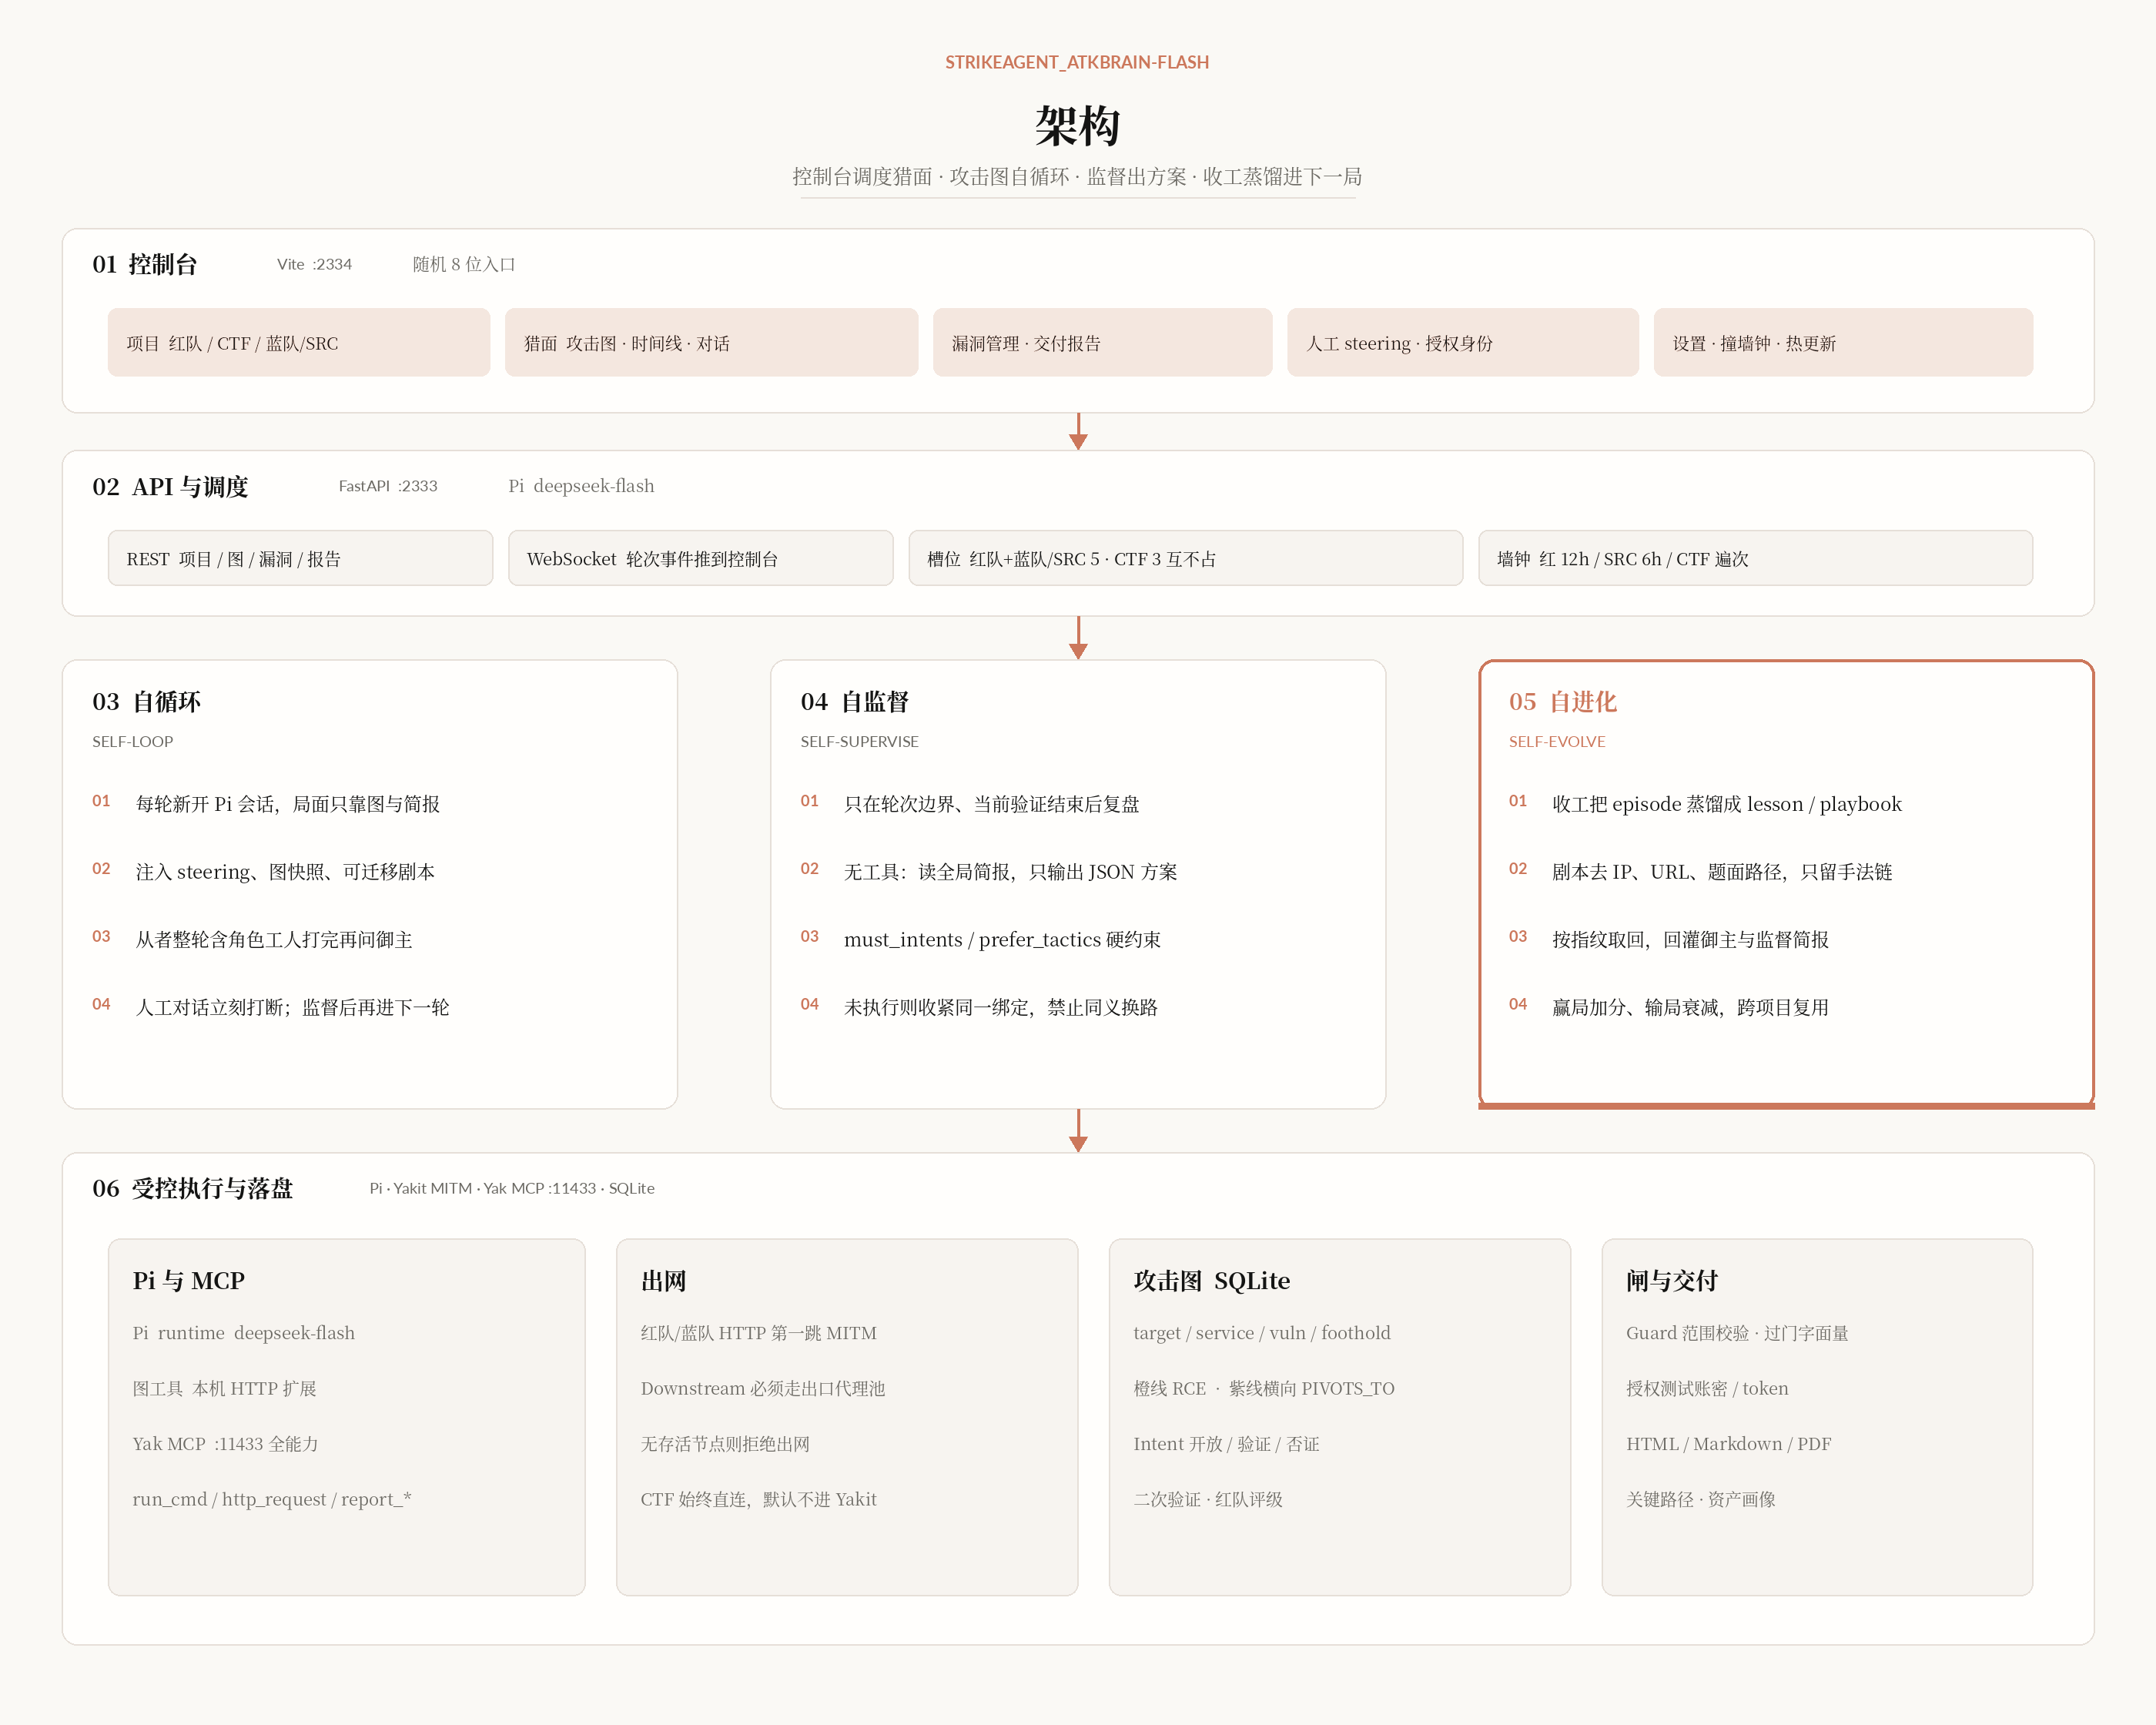
控制台调度猎面;攻击图驱动自循环。从者整轮打完再问御主,卡住或到周期才开口;对话框里的人工指令立刻打断本轮。收工把手法蒸馏进记忆库。运行时是 Pi,用哪家模型在设置里的 JSON 里定。红队 / 蓝队/SRC 默认直连真实 IP;只有打开设置里导入的代理池才走代理。
!StrikeAgent_AtkBrain-Flash 架构
产品页面展示
产品全貌:
!产品全貌
首页及新建任务:单目标 / 集群;红队(getshell)、CTF(flag)、蓝队/SRC。
!首页及新建任务
项目控制台:攻击图、时间线、漏洞、对话。
!项目控制台
漏洞库:
!漏洞库
交付报告
<p><i>此报告为一次真实的授权业务场景</i></p>
打开 HTML
!交付报告封面
!交付报告执行摘要
!关键攻击路径
!资产画像
排行榜
Tsecbench v1 第 1 名(StrikeAgent_AtkBrain-Flash,97.89 / 100)。腾讯安全云鼎实验室的智能攻防 Agent 评测。
!Tsecbench 榜单
为了平台安全所做的努力
未授权访问拿不到登录页、接口和明文口令。
backend/data/security_entry(0600);网页/API 看不到。python -m atkbrain.panel 打印 URL。:2334/ 是介绍页;/login、/api、/.env 等一律 404。admin_bootstrap.secret(0600)给有 shell 的人,panel 可打印。HttpOnly;无 ?token=;Swagger 关闭。默认 HTTPS :2334。环境与安装
两种搭法挑一种。Docker 把控制台、Pi 和常用探测工具打进镜像。Linux 实例不用容器,用 systemd 在这台机器上常驻。不要两套同时占 2333 / 2334。
模型不在安装时选定。控制台起来之后,到设置里改 Pi 的 JSON。.env 只放本机口令和端口,不要把供应商密钥写进去。数据都在 backend/data/(gitignore),升级镜像或重装服务都不会盖掉库、入口和已保存的模型 JSON。
Docker 搭建
需要 Docker 与 Docker Compose 插件。在仓库根目录(有 compose.yaml 和 .en 的那一层)执行。Linux 用 host 网络,浏览器所在机器要能访问这台主机的 2334。macOS 的 Docker Desktop 没有 host 网络,启动时多加一份 deploy/compose.mac.yaml,这时控制台只绑在本机 127.0.0.1。
--build 按 Dockerfile.console 编镜像 strikeagent-atkbrain-flash:console,--wait 等到探活通过再返回。容器名是 strikeagent-atkbrain-flash(API)和 strikeagent-atkbrain-caddy(HTTPS)。
Linux 实例搭建
在 Linux 上直接跑,不建容器。需要 root、systemd、Python 3.11+(/usr/bin/python3)、Node.js 20+、npm、openssl。服务单元写死用系统的 python3,依赖要装进这个解释器,不要只装进一个没被 unit 用到的 venv。
Debian / Ubuntu:
RHEL / TencentOS:
发行版自带的 Node 若低于 20,先换成 Node.js 20 再继续。然后装本仓库的 Python 依赖、前端和 Pi:
atkbrain-up.sh 会安装并拉起两个单元:
atkbrain-flash-backend.service:API,2333atkbrain-flash-frontend.service:自签 HTTPS,2334,反代到 2333日志也在 backend/data/logs/backend.log 和 frontend.log。
升级时在仓库根目录拉新代码,再装一次依赖并重启。前端有改动时要重新构建:
停服务:sudo scripts/atkbrain-backend.sh stop 与 sudo scripts/atkbrain-frontend.sh stop。卸掉单元但保留数据:两个脚本都执行 uninstall。
Docker 镜像里带了常用探测工具。Linux 实例只保证控制台和 Pi 能起来,猎面要调用的 nmap 等命令需要另外装在这台机器上,并出现在 root 的 PATH 里。
起来之后
用 panel 打印的 https 地址打开(自签证书点继续)。控制台是 :2334,API 是 :2333。裸 :2334/ 是介绍页,登录地址带那段随机路径。
首次用 admin / admin 进去,页面会要求马上改密。
然后配置模型。打开控制台的 设置 → Pi 模型,编辑框里就是 Pi 的 models.json。改 pro(含 apiKey、接口地址、模型列表),再用 defaultProvider 和 defaultModel 指定猎面实际加载的那一个。保存后写入 backend/data/pi-models.json,之后拉起的 Pi 读这份文件。JSON 不合法会拒绝保存。
忘了入口或口令:再跑对应搭法的 panel。若提示没有明文副本,在 .env 设 ATKBRAIN_ADMIN_PASSWORD 与 ATKBRAIN_ADMIN_PASSWORD_RESET=1。Docker 再执行一次对应系统的 docker compose ... up -d。Linux 实例再执行 sudo scripts/atkbrain-backend.sh restart。确认能登录后把 RESET 改回 false。
开源协议与免责声明
AGPL-3.0-only — 个人和开源免费。商业许可:禁止一切未授权的商业行为。正文见 LICENSE。
仅限已获明确授权的环境。使用即表示你已获得授权并自行承担后果。
交流群已满。关注公众号「夜安团队SEC」联系拉群。
!夜安团队SEC 公众号名片
项目信息
开发语言:Python
Star 数:599
技术要点
该项目属于CTF思路方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕由夜安团队研发的AI Agent渗透测试平台,强调自监督,自循环,自进化首创寻宝机制、三段式上升结构,涵盖红队打点、SRC、CTF,特别是在红队领域有极为亮眼的存在展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | StrikeAgent_AtkBrain-Flash - 由夜安团队研发的AI Agent渗透测试平台,强调自监督,自循环,自进化首创寻宝机制、三段式上升结构 |
| 所属分类 | CTF思路 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 23:40:23 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 474 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |