 CTF思路
点击放大
AiScan-N - AiScan-N 来了!这是一款基于人工智能驱动的Ai自动化网络安全(运维)工具,专注于网络安全评估
项目说明
🛡️ AiScan-N - AI-Powered Security Tool
![Download AiScan-N]()
📜 描述
AiScan-N 来了!这是一款基于人工智能驱动的Ai自动化网络安全(运维)工具,专注于网络安全评估、漏洞扫描、运维、代码审计、APK 程序逆向分析、应急响应、渗透测试自动化,Ai大模型工具集【CLI Agent】 ,Ai驱动的安全检测技术,提升安全测试(运维)效率,专为企业和个人用户打造,尤其适合初学者、零基础用户轻松入门智能安全领域快速上手使用,让你轻松迈入智能安全攻防时代!跨平台的应用程序,可在 🪟Windows、🐧Linux、 MacOS🍎苹果系统 和 🎭WSL(Windows Subsystem for Linux) 环境下运行。支持命令行交互,适用于多种开发与生产环境需求。
🛠️项目背景!
你是否想过,未来的“黑客”可能不再是戴着面具的神秘人🎭,而是 24 小时不眠不休的 AI 机器人?全自动化渗透测试(Automated Penetration Testing)正从实验室走向现实,它不仅重塑了网络安全的游戏规则,也为企业与个人带来了前所未有的机遇和挑战。
那么,什么是 AI 全自动化渗透测试?简单来说,它是利用机器学习、自然语言处理与深度学习等技术,对传统依赖人工经验和漫长周期的渗透测试进行智能化升级。它能够像安全专家一样主动发现风险,却比人工更快、更稳、更持续。具体而言,它可以:
相比传统方式,AI 全自动化渗透测试的优势十分明显:它将原本数天的工作压缩到几小时甚至几分钟,效率成倍提升;可同时覆盖多个系统与复杂环境,显著减少人工遗漏;通过持续学习与算法优化,识别准确率可达 90% 以上,并能快速适应新型攻击手法。此外,它还大幅降低了对高薪安全专家的依赖,成本更可控,特别适合中小企业、个人用户以及刚入门的学习者。
在应用场景上,它同样广泛:红队演练、CTF 竞赛、Web 应用渗透、APK 程序逆向分析、内网横向移动、代码审计、密码破解与暴力攻击测试、流量分析与威胁检测、APT 攻击模拟、逆向题目训练、漏洞赏金挑战等,都能借助 AI 自动化能力获得事半功倍的效果。
AI 全自动化渗透测试并不是要取代安全专家,而是成为他们的得力助手。在人机协同下,安全防御将更主动、更高效。你,准备好迎接这场智能安全的新变革了吗?
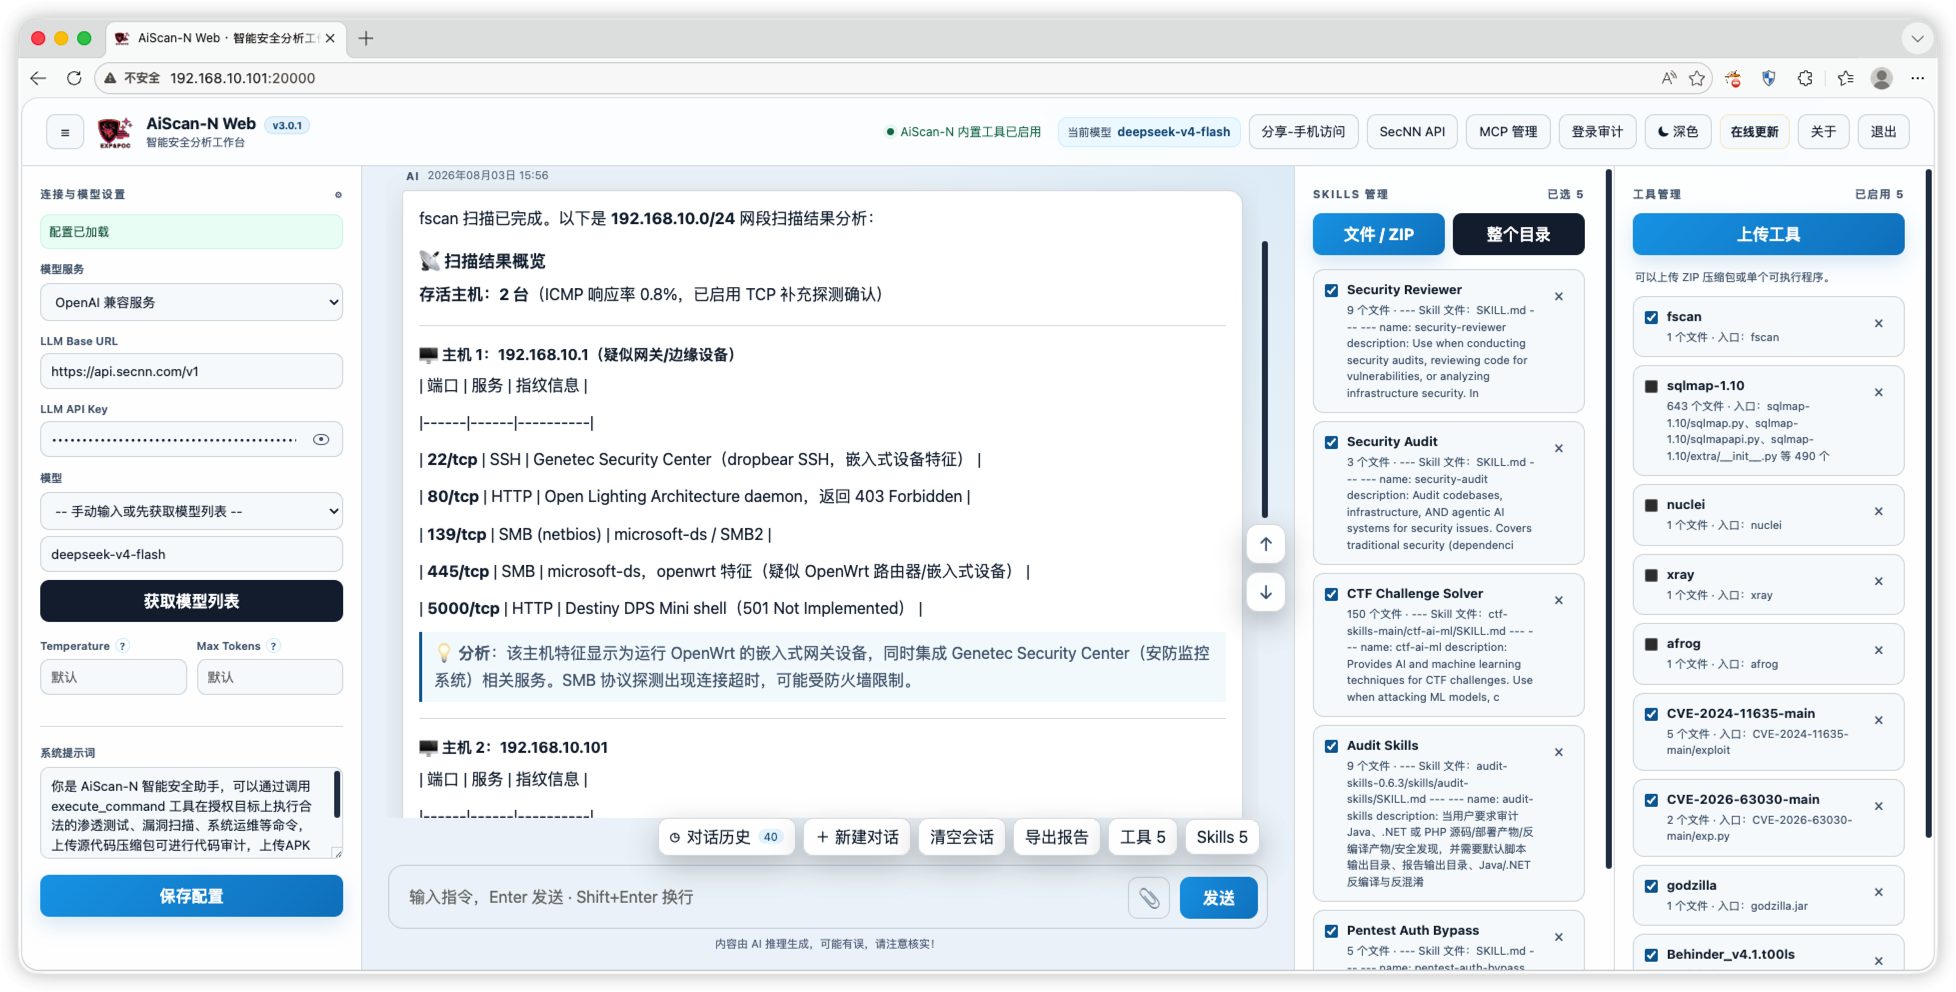
📸 界面预览
!iShot_2026-08-03_22.45.43
一、对话与工作台
<img width="1764" height="1120" alt="image" src=" />
<img width="1080" height="686" alt="image" src=" />
场景模板: 内置 20 + 个常用任务模板,一键套用。 怎么用:想不起怎么写提示词,直接点模板(如「Web 日志应急」)就能跑。
<img width="1080" height="458" alt="image" src=" />
对话流程示意图
<img width="1956" height="1116" alt="image" src=" />
🌐 HTTP(S) 访问流量
<img width="1956" height="1023" alt="image" src=" />
态势感知: 实时任务态势、登录风险 IP、渗透测试态势、终端统计集中展示。
<img width="1956" height="1023" alt="image" src=" />
访问智能安全分析工作台【登录页面】
<img width="1956" height="1023" alt="image" src=" />
二、手机 App 逆向&抓包
设备连接: 支持 USB、无线调试、常见模拟器MuMu、夜神、雷电等模拟器一键自动连接,镜像模式、非 Root 重打包、密钥线索扫描、静态脱壳、注入脚本、一键安装APP、产物管理 、APK 分析报告、历史报告。
一键脱壳: 自动完成部署、JS脚本注入、采集、产物分析、生成报告,不连接手机也能脱壳,直接提取 APK 里的 DEX 和 so等文件。
<img width="1080" height="560" alt="image" src=" />
<img width="1080" height="565" alt="image" src=" />
投屏控制:镜像模式把手机画面投到电脑,用鼠标直接操作。
<img width="1080" height="564" alt="image" src=" />
三、流量与抓包
代理抓包: 一键启动本地代理,手机流量实时可见。 怎么用:手机设好代理后,请求和响应在电脑上实时刷新。敏感信息识别、会话流量、抓包文件分析、证书、本地 HTTP/HTTPS 代理(CA 生成/下载 .crt、导出 .p12、一键安装信任)、实时流量与历史抓包、搜索过滤、自定义敏感信息规则(正则)、Host 白/黑名单、AI 分析抓包流量注入/越权/上传/敏感信息泄露等风险通过内置技能与模型协同验证(低影响、留存证据)
<img width="1080" height="565" alt="image" src=" />
微信小程序抓包
<img width="1080" height="578" alt="image" src=" />
设置【下游代理】把流量转发到BurpSuite
<img width="1080" height="576" alt="image" src=" />
Android APP 抓包
<img width="1080" height="583" alt="image" src=" />
抓电报(TG)小程序数据包
<img width="1786" height="911" alt="image" src=" />
四、漏洞与交付
<img width="1080" height="686" alt="image" src=" />
五、资产与风险
<img width="1080" height="565" alt="image" src=" />
六、大模型与 MCP 集成
fetch(只读抓公网网页并提取文本,阻止内网/保留地址)、Android 控制、iOS 控制(WDA)、SSH 远程连接管理、BurpSuite、IDA ProMCP 管理:MCP 是一种「外部能力服务」,接上它,Ai 就能使用更多本机以外的能力。 怎么用:比如接上搜索服务、数据库服务、公司内部平台,Ai 都能直接调用。
<img width="1080" height="872" alt="image" src=" />
Skills 技能中心:技能就是一份「怎么做」的方法、流程或规范文档。 怎么用:把公司的检查清单、处置流程写成技能,AI 每次按你的规范执行。
<img width="1080" height="898" alt="image" src=" />
工具 Tools 中心:把可执行程序或 ZIP 工具包直接导入,Ai 就能调用它。 怎么用:点「文件 / ZIP」选中工具包,导入后在对话里勾选即可使用。
<img width="1080" height="761" alt="image" src=" />
POC&EXP 管理
<img width="1080" height="878" alt="image" src=" />
记忆管理 : Ai 会自动记住对话里值得记录的信息。 怎么用:告诉过它的资产、习惯和偏好,下次不用重复交代,把常用方法和流程沉淀成「技能」,Ai 干活时自动调用。 怎么用:把公司的检查清单写成技能,Ai 每次按你的规范执行。
<img width="1080" height="1039" alt="image" src=" />
七、远程与移动端
ssh_run 执行非交互命令(含只读/低影响约束)八、自动化与通知
<img width="1080" height="686" alt="image" src=" />
<img width="1080" height="836" alt="image" src=" />
🎥在线演示视频(文章中):
🎯本文以国内用户均可直接使用的国产大模型 DeepSeek- 为对象,系统介绍了从基础提示词准备到结果输出的完整测试流程。测试内容涵盖:家庭路由器管理后台用户名/密码枚举、网络非法博彩类 APK 程序逆向分析、基于 Wireshark 抓包的 PCAP 日志分析(恶意流量扫描攻击特征识别)、靶场渗透测试(难度: 6级)、代码审计、内网资产扫描、以及调用指定工具完成自动化测试等多个实战环节。
🎯用Ai做自动化渗透测试对CTF题目进行解密|CTF网络安全大赛 (过程包含: 图片隐写-Hex附加、压缩包伪加密识别与破解、AES解密、SQL注入漏洞、文件上传漏洞 )
本地离线大模型DeepSeek‑R‑14B&Qwen3+ AiScan‑N助力CTF网络安全大赛|内网快速扫描,无需访问互联网!(过程包含:本地大模型Qwen3-Coder-30B对图片隐写-Hex附加进行解密、本地大模型Qwen3-Coder-30B对SQL注入漏洞注入、DeepSeek‑R‑14B扫描内网 192.168.0.0/2)
AiScan-N 不止于此!一款基于人工智能驱动的Ai自动化网络安全(运维)工具【CLI Agent】(介绍使用大模型进行自动化网络安全评估、运维、调用指定工具扫描内网主机的过程。)
☁️AiScan‑N 工具支持多种大模型的接入方式,可灵活选择:
以下任意一种大模型均可调用 AiScan‑N ,帮助您快速构建智能分析能力。
1. 第三方提供的免费大模型;
2. 云端计费的大模型(按使用量计费);
3. 本地部署的大模型(后续使用无需互联网,提供完整的大模型部署教程);本地离线大模型直接部署在你的电脑上,具体使用哪个版本取决于电脑的硬件配置。顾名思义,它是在本机上运行的大模型,运行效果自然与电脑的配置息息相关。
4. 购买授权可在限定额度内调用 SecNN 提供的大模型 APi( ),为 AiScan‑N 提供动力,平台已将多款大模型纳入免费试用套餐。
🌐跨平台运行
✨ 完美支持 🪟 Windows | 🐧 Linux | 🍎 MacOS | WSL | UOS(统信操作系统及其他国产系统) 环境 <br/>
⌨️ CLI 命令行交互启动,助力效率提升<br/>
🚀 适用于从本地开发到云端部署的全场景需求<br/>
根据自己的系统架构各选择一个服务端和客户端运行即可。
💜AiScan-N 使用说明
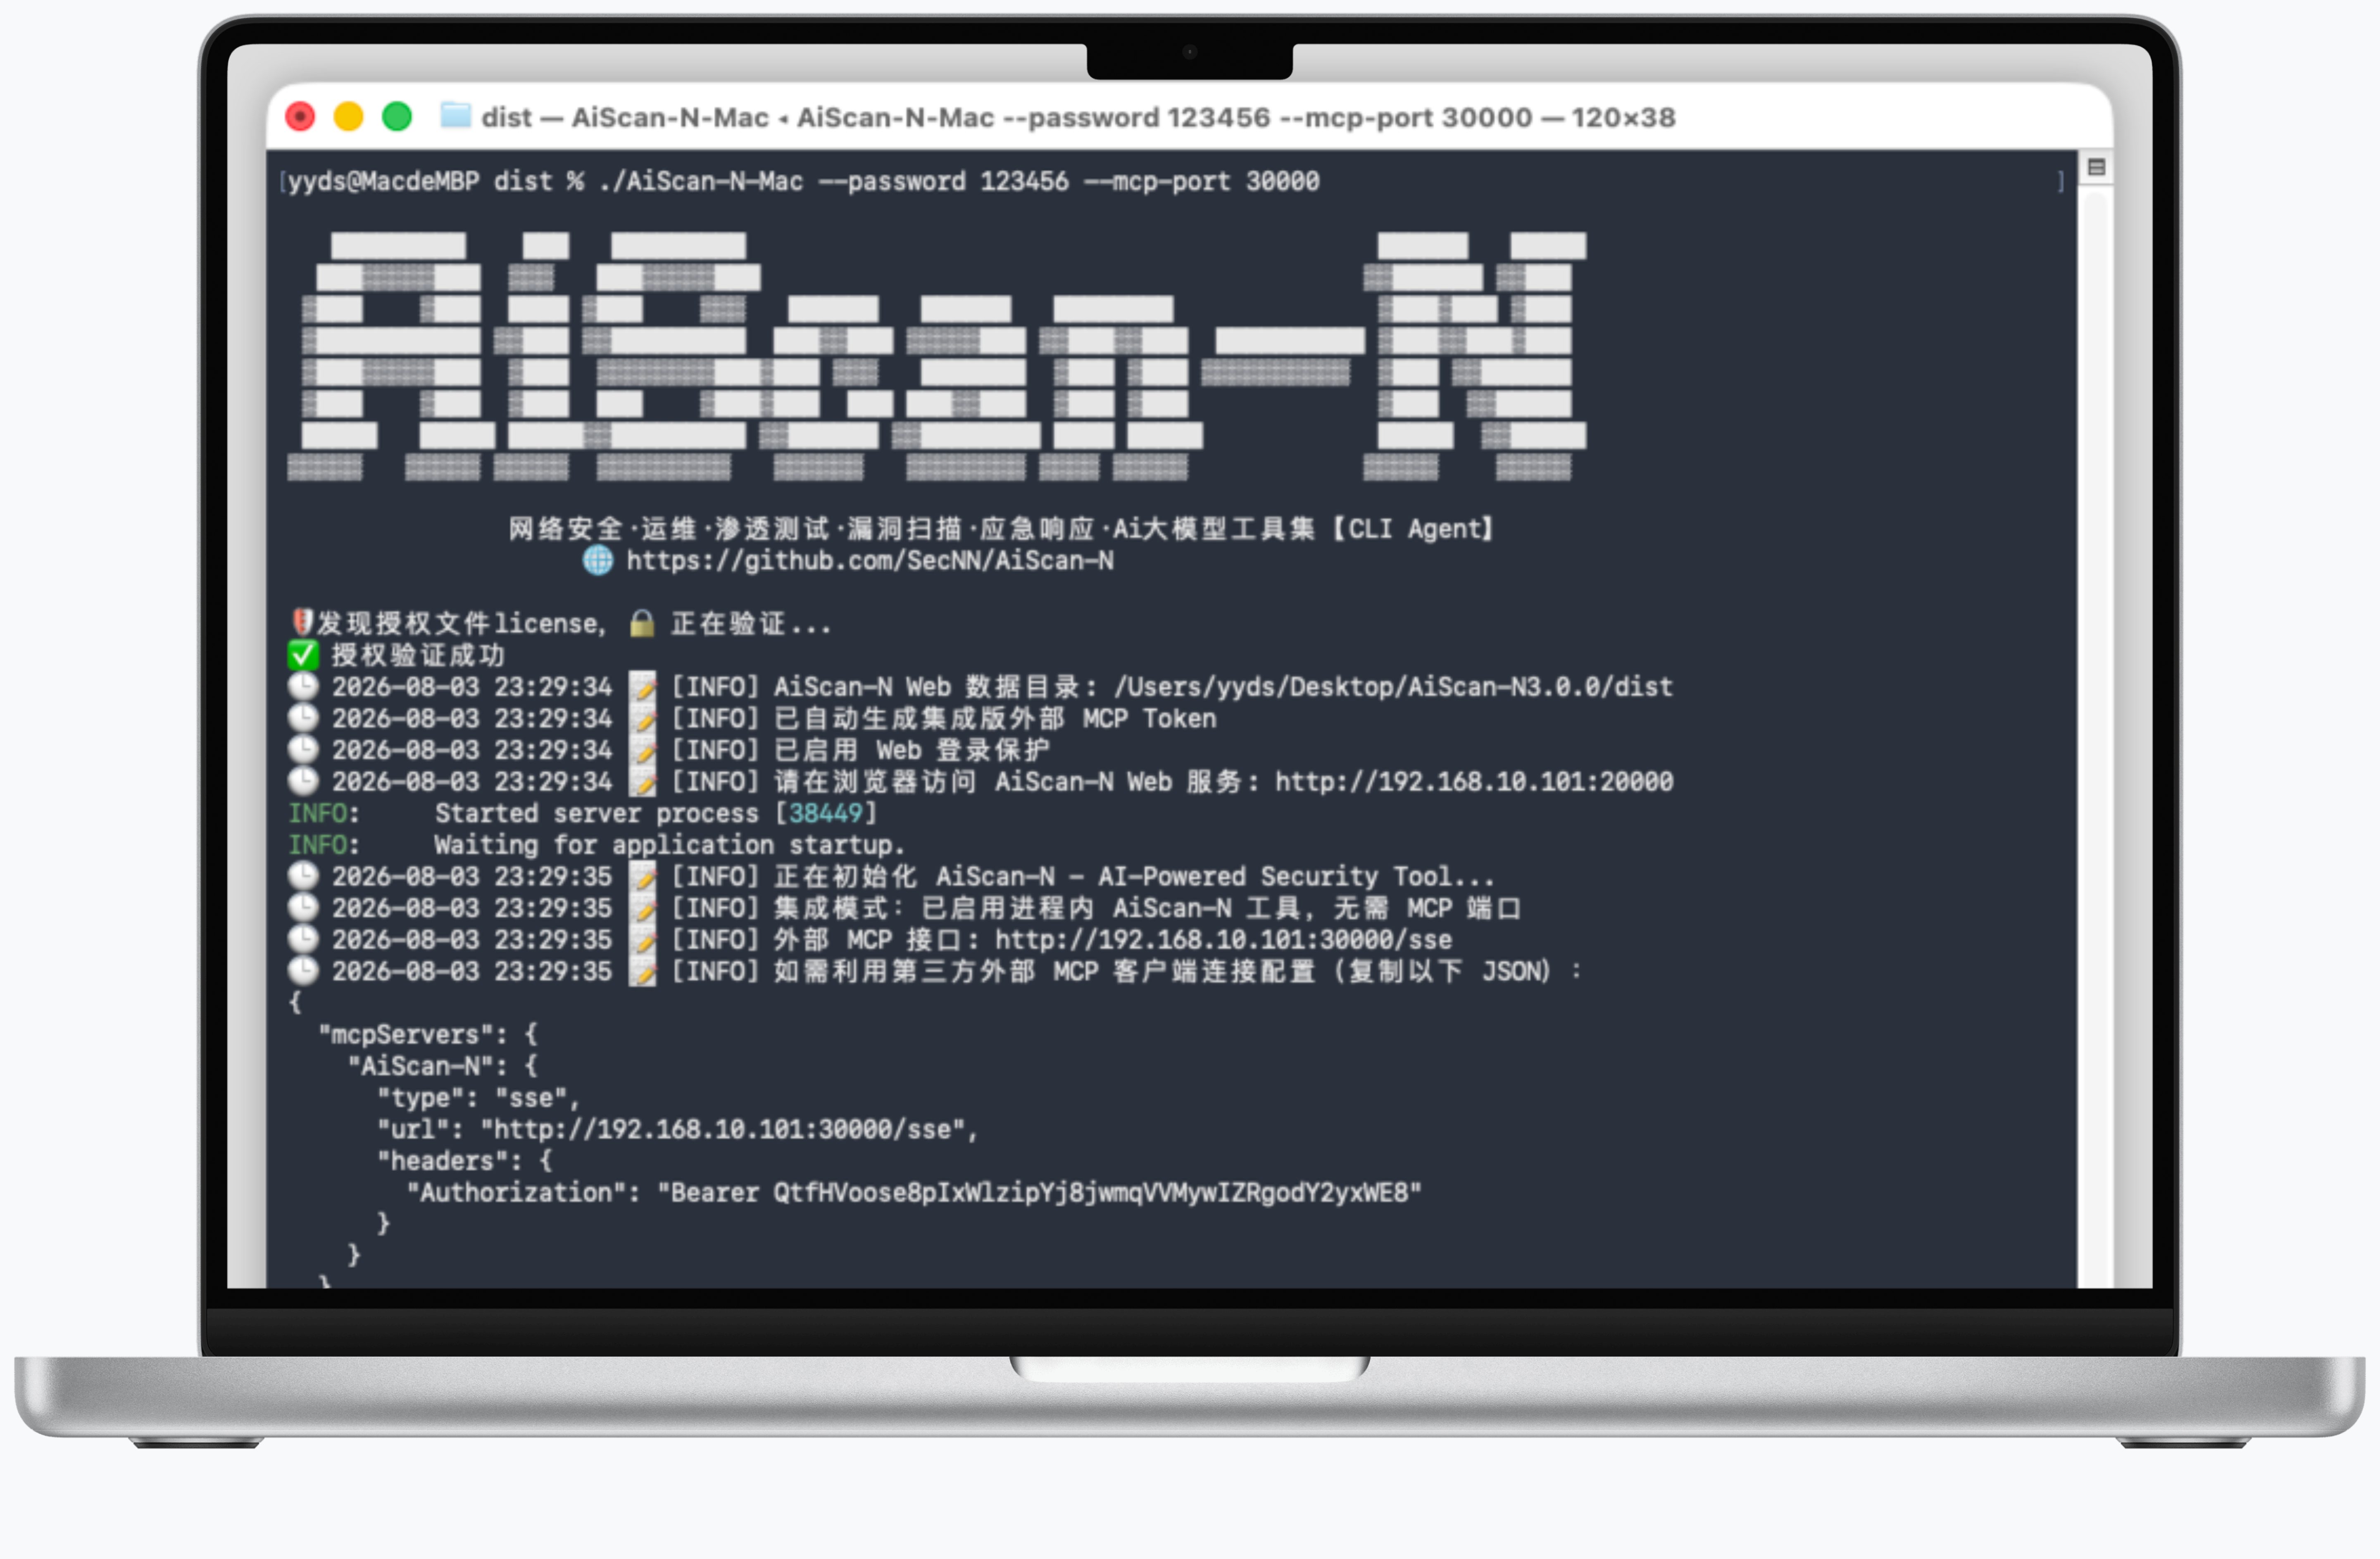
🤖运行 AiScan-N Tools API 服务端
运行之后显示如下:
!spacexcode-screenshot-2756@3x
检查服务是否运行成功浏览器访问🚀AiScan-N Web 服务运行后出现的URL:
!image-835470
出现登录界面说明服务运行成功。
🌟实战演示:
✅ 家庭路由器管理登录处用户名密码枚举
!image-014100
✅ 恶意流量日志分析实战:Wireshark抓包的日志文件PCAP 扫描攻击特征分析
!image-119664
✅ 代码审计
!image-154217
✅ 对网络非法博彩程序进行分析(APK分析)
!image-258042
✅ 调用指定工具(Fscan)完成测试。
!image-325033
✅难度: 6级-靶场测试[文件上传漏洞实战]
!image-346677
✅ [资产盘点]扫描内网存活主机有哪些,设备具体的型号及更多详细信息
!image-507291
✅ CTF靶场测试
这里是找了一个CTF靶场平台进行简单测试。
成功获取到flag:flag{328fb13344854a19838209c0ec24e4b7}
!图片描述
操作比较简单的,而且体验感对于我来说感觉还不错的,并且具有一定的实用性。
✅ 图片隐写-Hex附加:
对一个图片隐写进行分析,给出了一个zip文件的URL。需要先下载这个文件,然后进行分析。
提示词:
!图片描述
成功获取的flag值为:flag{haobachang_huanying_nin_9372459}
解密过程
隐写方法 :使用了文件尾部附加数据的方式,这是一种常见的隐写技术,利用大多数图像查看器会忽略IEND块后额外数据的特性。
🎯用Ai做自动化渗透测试对CTF题目进行解密|CTF网络安全大赛: (本篇文章介绍了使用Ai工具对CTF题目自动化解密的过程包含:图片隐写-Hex附加、压缩包伪加密识别与破解、AES解密、SQL注入漏洞、文件上传漏洞)
⚠️ 注意事项:
纯依赖Ai可能缺乏创造性,某些复杂问题仍需人工干预。
📝 参考提示词模板
| PS:提示词务必简单明了,在Ai大模型的上下文限制内解决这个问题,一个良好的提示词可以更正确的引导Ai大模型进行下一步操作。 | |
| ------------------------------------------------------------ | ---- |
| (一)渗透和保障:<br/> 参考提示词:请帮我扫描一下(192.168.1.0/24)内网所有主机,找到可能存在漏洞的主机。<br/> 参考提示词:这是一个XXXX测试网站,帮我测试一下是否存在隐患并生成测试报告和加固措施。<br/> 参考提示词:这是一个XXXX测试网站,帮我测试一下是否存在XSS漏洞并生成测试报告。<br/> 参考提示词:请帮我查看服务器中正在运行的服务和进程。<br/> 参考提示词:请帮我查看服务器中正在监听的端口。<br/> 参考提示词:请帮我查看服务器中正在SSH远程连接的用户和IP地址是哪些。<br/> 参考提示词:请帮我查看服务器中正在运行的定时任务和计划任务。<br/> 参考提示词:请帮我查看服务器中正在运行的Docker容器和镜像。<br/> 参考提示词:请帮我查看服务器中成功远程登录的IP有那些和爆破SSH密码的IP有那些。 | |
| (二)CTF比赛靶机(更细的推荐提示词(适合预处理部分信息和有一定基础的大佬)):<br/> 小白推荐提示词:这是一道CTF题目,帮我分析并解出这道题目,找到flag后展示出来,题目提示:XXXX,题目地址:XXXXX。<br/> 这是一道CTF题目,可能存在XXX问题,调用XXX工具帮我分析并解出这道题目,找到flag后展示出来,题目提示:XXXX,题目地址:XXXXX。<br/> | |
| (三)指定调用工具(需提前安装工具及配置环境变量):<br/> 参考提示词:请帮我使用nmap扫描一下(192.168.1.0/24)内网所有主机,主机开放的端口。<br/> 参考提示词:请帮我使用fscan扫描一下(192.168.1.0/24)内网所有主机,找到可能存在漏洞的主机。<br/> 参考提示词:请帮我使用dirsearch扫描一下( )的目录。<br/> 参考提示词:请帮我使用sqlmap扫描一下( )内的name参数,找到可能存在的SQL注入漏洞。 | |
------------------------------------------------------------------------------------------
☕ 持续更新中......
<img src="./images/README/%E8%81%94%E7%B3%BB%E6%96%B9%E5%BC%8F%E5%BE%AE%E4%BF%A1+QQ+%E5%85%AC%E4%BC%97%E5%8F%B7.jpg" alt="项目Logo" width="500">
🙏 Thanks
项目信息
开发语言:未知
Star 数:549
技术要点
该项目属于CTF思路方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕AiScan-N 来了!这是一款基于人工智能驱动的Ai自动化网络安全(运维)工具,专注于网络安全评估、漏洞扫描、运维、应急响应、渗透测试自动化,Ai大模型工具集【CLI Agent】 ,Ai驱动的安全检测技术,提升安全测试(运维)效率,专为企业和个人用户打造,尤其适合初学者(小白)快速上手使用,让你轻松迈入智能安全攻防时代!适用场景 :如(红队演练、CTF比赛、Web应用渗透测试、内网横向移动、密码破解与暴力攻击、流量分析与威胁检测、APT攻击模拟、漏洞赏金挑战等场景)🎥演示视频(文章中):https://mp.weixin.qq.com/s/7lsUdbrxkDy4P5pZhEWv7Q展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | AiScan-N - AiScan-N 来了!这是一款基于人工智能驱动的Ai自动化网络安全(运维)工具,专注于网络安全评估 |
| 所属分类 | CTF思路 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 23:40:51 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 354 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |