 CTF思路
点击放大
Payloader - 渗透测试Payload速查平台 | Pentest Payload Quick Reference
项目说明
<di="center">
Payloader
面向授权安全测试、攻防演练与安全研究的自托管知识工作台。
统一管理 Payload、工具命令、变量、编解码流程和离线桌面客户端。
![Release]()
![Quality]()
!Node.js
!React
!Electron

下载 v2.0.1 · 更新日志 · 快速部署 · 客户端生成
</div>
项目概览
Payloader 将安全测试资料、操作模板和日常编码工具整理为一套可检索、可维护、可离线分发的系统:
系统默认面向单实例、自托管部署,不要求 MySQL、Redis 或外部对象存储。
界面预览
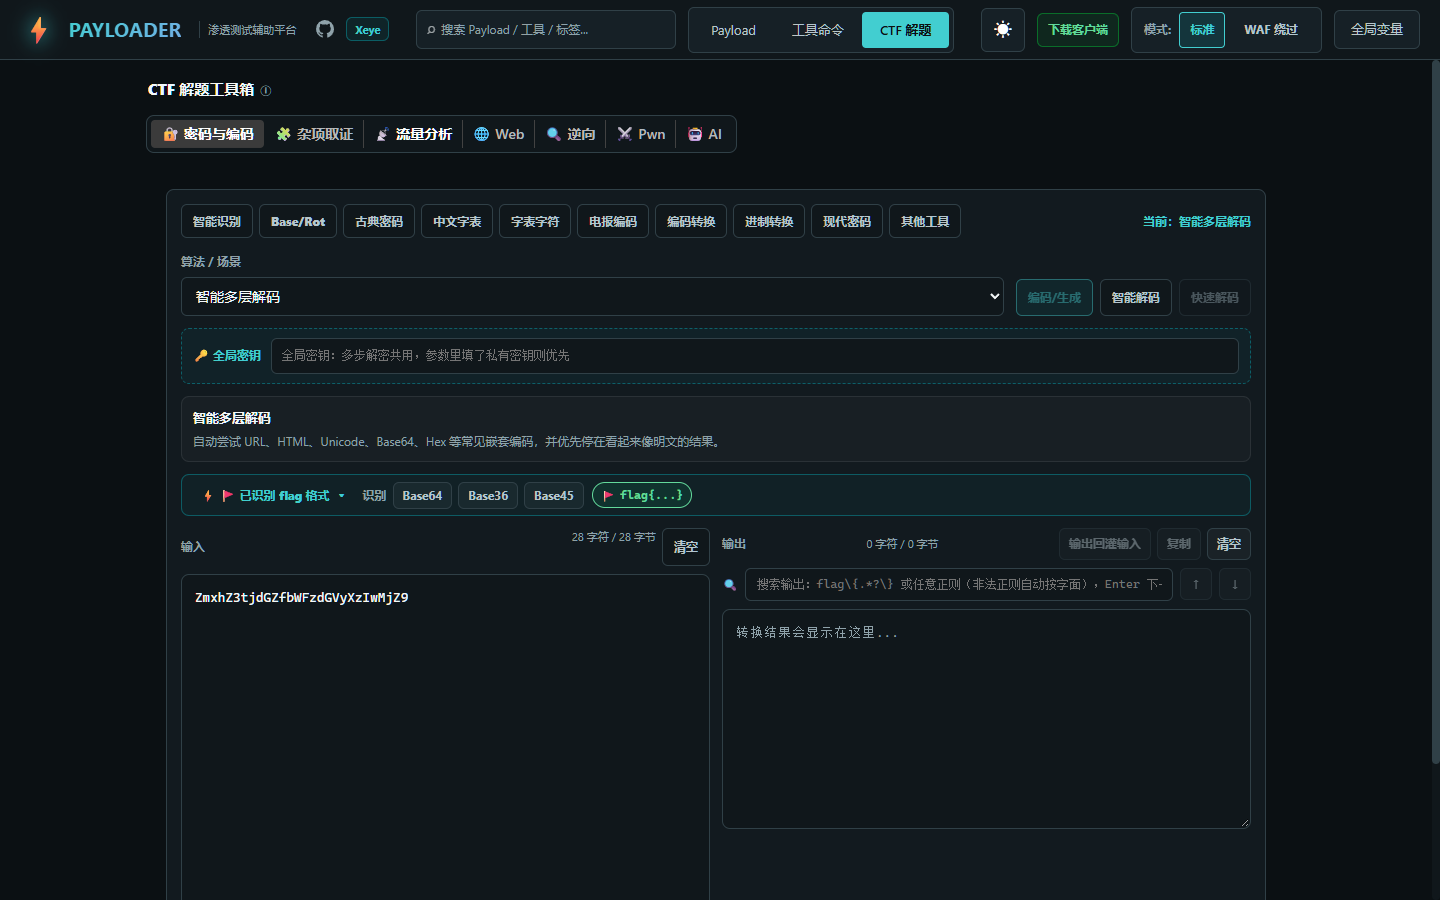
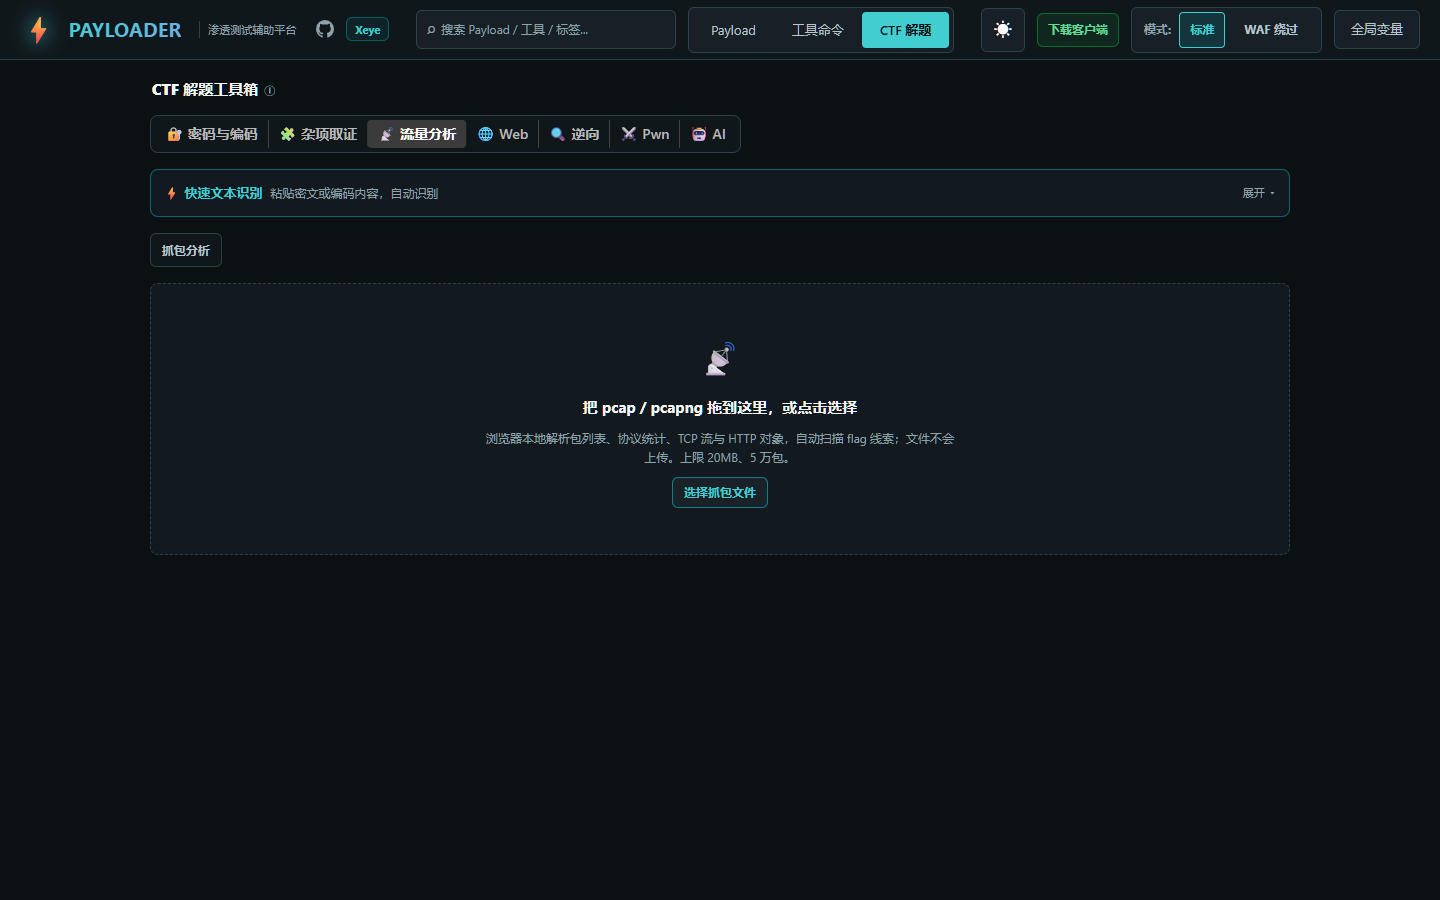
| CTF 解题工具箱(密码与编码域) | CTF 流量分析域 |
| --- | --- |
| !CTF 解题工具箱 | !CTF 流量分析 |
| 安全知识工作台 | Payload 详情 |
| --- | --- |
| !工作台搜索与导航 | !Payload 详情与命令 |
| 后台内容管理 | 自定义内容 |
| --- | --- |
| !后台内容管理 | !自定义内容目标选择 |
| 客户端生成 | 系统更新 |
| --- | --- |
| !后台客户端生成 | !后台系统更新 |
| 客户端下载 |
| --- |
| !客户端制品下载 |
| 桌面客户端 |
| --- |
| !Payloader 桌面客户端 |
内容规模
当前默认安装首次运行包含:
| 内容 | 数量 |
| --- | ---: |
| Payload | 790 |
| 工具条目 | 379 |
| Payload 执行项 | 1,275 |
| WAF 变体 | 205 |
| 攻击链步骤 | 3,003 |
| 工具命令 | 4,845 |
| 带教程的 Payload | 790 |
| 编解码操作 | 242 |
| 全局变量 | 198 |
部署者可以在后台继续增删、导入、导出和重排内容。ser.sqlite 只用于首次初始化与恢复默认数据,运行中的权威数据位于 data/payloader.sqlite,一致性备份保存在 data/backups/。
功能
Payload 与工具工作台
编解码工作台
编解码操作按受众分流共 242 项(渗透与解题双场景 85 项、CTF 解题专享 155 项、渗透专享 2 项),覆盖:
编解码计算在本地前端完成,不会把输入提交到第三方服务。
CTF 解题工具箱
v2.0.1 新增顶栏第三个标签页,按题域组织为七大域:
管理后台
| 模块 | 主要能力 |
| --- | --- |
| 站点设置 | 标题、副标题、浏览器标题、Logo 和功能模块开关(CTF 解题默认关闭,在此手动开启) |
| Payload | 新增、编辑、删除、筛选、分页和内容校验 |
| 工具命令 | 安装命令、示例、语法、参考资料和平台信息 |
| 导航树 | 分别维护 Payload 与工具分类、顺序和绑定关系 |
| 客户端生成 | 选择系统、架构和格式,查看任务、日志、SHA-256 与制品 |
| 系统更新 | 检查稳定版本、默认分支提交和 API 限额 |
| 账号安全 | 修改管理员账号和密码,撤销旧会话 |
| 自定义内容 | 将文本放入 Payload 或工具命令栏目,并可跨目标移动 |
内容维护支持 JSON 模板、20 MiB 导入预览、合并或覆盖导入、完整导出、重置影响预览,以及创建一致性备份后恢复默认数据。自定义内容以纯文本展示,可归入 Payload 或工具命令栏目。
系统更新
更新中心只读检查固定官方仓库,不会自动下载、覆盖或执行远端代码:
package.json。更新日志
> 完整版本历史见 CHANGELOG.md。发版时更新内容写在 GitHub Release 描述中,部署实例的"系统更新"页会自动展示。
v2.0.1 【2026.09.26】
2.0.1 聚焦 CTF 解题场景与知识源监控,把"拿到密文 / 文件 / 流量 → 拿到 flag"的链路收进产品内一条龙完成。
1. 新增 CTF 解题工具箱:密码与编码、杂项取证、流量分析、Web、逆向、Pwn、AI 七大题域,编解码操作扩充至 242 项(原渗透工作台不受影响)。
2. 智能多层解码重排:候选按可读性与 flag 信号评分排序,一步出最优明文;新增 XOR 爆破、A1Z26、ROT47 等无钥匙路径。
3. 古典与冷门密码:24 种古典密码无密钥自动破译,中文密码家族、冷门 Base 变体与字表编码等 75+ 项对标操作。
4. 杂项取证与流量分析:魔数识别、熵图、位平面、ZIP 伪加密修复、pcap 流量解析等全部在浏览器本地完成,零上传零联网。
5. Web / 逆向 / Pwn 工作台:注入参数检测、端口扫描、ELF/PE 结构分析、checksec、ROP 组装,反汇编引擎(capstone WASM)随应用内置。
6. GitHub 仓库监控:管理端可订阅任意仓库,经 Atom 通道跟踪 Release 与提交,预置 8 个精选 CTF 资源仓库。
7. SEO 全链:内容页可分享深链、独立标题与 OG 标签、服务端动态 sitemap 与 robots。
8. 管理后台改版:系统更新页双区布局、账号安全直显表单、多轮 UI 走查修复,界面引入 Mantine 9 主题体系。
9. CTF 解题模块在自托管服务端默认关闭(含题目代理与端口扫描端点),需在管理员后台「站点设置 → 功能模块」手动开启;离线桌面客户端默认内置全部纯前端 CTF 解题能力,不受此开关影响。
10. npm audit 依赖漏洞清零;登录验证增加并发闸。
v2.0.0 【2026.07.16】
2.0.0 在 1.0.0 首发版本基础上完成了从静态知识库到可维护、自托管平台的升级。下载 v2.0.0 · 查看 1.0.0 首次发布介绍
与 1.0.0 的主要差异
| 能力 | 1.0.0 | 2.0.0 |
| --- | --- | --- |
| 运行架构 | React/Vite 纯静态站点 | React + Node.js + SQLite + Electron |
| Payload 与工具命令 | 300+ Payload、114 个工具命令 | 790 个 Payload、379 个工具条目、4,845 条工具命令 |
| 初始内容质量 | 静态内容库与 177 条教程 | 790/790 内容完成编辑审查,引用、分类、教程和命令通过自动质量门禁 |
| 数据维护 | 修改 TypeScript 后重新构建 | 后台 CRUD、导航、导入导出、排序、备份和恢复 |
| 管理后台 | 无 | 8 个管理模块和独立鉴权边界 |
| 自定义内容 | 无 | 可选择进入 Payload 或工具命令栏目 |
| 编解码 | 6 项基础操作 | 7 类 144 项操作与智能多层识别 |
| 客户端生成 | 无 | 后台 14 项目标矩阵、9 个官方壳和当前部署内容注入 |
| 直接客户端 | 无 | Windows EXE、Linux AppImage、macOS DMG 原生 Runner 构建 |
| 版本控制 | 无 | Release、标签、远端版本和源码提交双通道检查 |
| 生产部署 | 静态文件托管 | Node 服务、Docker、健康/就绪检查和优雅关闭 |
| 管理鉴权 | 无 | scrypt 凭据、Bearer JWT、服务端撤销和来源限速 |
| 质量门禁 | 基础构建与 lint | 类型、lint、内容、测试、构建、容器和客户端烟测 |
系统架构
关键边界:
payloader://app 加载本地资源,渲染器默认断网。payloader-client-shells.json 绑定应用版本、构建契约、文件大小和 SHA-256。快速开始
Node.js
需要 Node.js 22.13 或更高版本、npm 10 或更高版本。
#### Linux / macOS
#### Windows PowerShell
访问地址:
GET /api/healthGET /api/ready本地回环地址的非生产首次启动提供固定试用凭据:
这组默认凭据只适用于 127.0.0.1、localhost 或 ::1 的非生产实例。设置 NODE_EN 或监听非回环地址时,服务会拒绝公开默认密码,必须通过 PAYLOADER_ADMIN_USER 和 PAYLOADER_ADMIN_PASSWORD 提供新的强凭据。
公开部署前,设置独立的管理员密码并监听所需地址。
Linux / macOS:
Windows PowerShell:
首次启动会将管理员密码以 scrypt 派生值写入数据库。环境变量不会覆盖已经初始化的强凭据;后续可在“账号安全”中修改。
Docker
Linux / macOS:
Windows PowerShell:
镜像以非 root 用户运行,/app/data 必须使用持久卷。生产环境应通过 HTTPS 反向代理暴露服务。
本地开发
另开终端运行 npm run dev。Vite 默认使用 ,并将 /api 与 /admin 代理到 Node 服务。
常用配置
| 环境变量 | 默认值 | 说明 |
| --- | --- | --- |
| PAYLOADER_HOST | 127.0.0.1 | HTTP 监听地址 |
| PAYLOADER_PORT | 8081 | HTTP 监听端口 |
| PAYLOADER_DATA_DIR | ./data | SQLite、备份、上传和客户端制品目录 |
| PAYLOADER_ADMIN_USER | 本地试用为 admin | 生产或非回环首次启动必须显式设置 |
| PAYLOADER_ADMIN_PASSWORD | 本地试用为 payloader-admin! | 生产或非回环首次启动必须使用其他强密码 |
| PAYLOADER_JWT_SECRET | 自动生成 | 管理会话签名密钥,写入数据目录 |
| PAYLOADER_ADMIN_SESSION_TTL_MS | 8 小时 | 管理会话有效期 |
| PAYLOADER_TRUSTED_PROXIES | 空 | 可信反向代理地址;同机代理可使用 loopback |
| PAYLOADER_GITHUB_TOKEN | 空 | 服务端只读 GitHub API Token,不进入客户端 |
| PAYLOADER_UPDATE_CHECK_INTER | 6 小时 | 自动版本检查间隔 |
| PAYLOADER_UPDATE_CHECK_DISABLED | false | 禁用定时检查,保留后台手动检查 |
| PAYLOADER_CLIENT_SHELL_DIR | 空 | 离线官方壳目录 |
| PAYLOADER_CLIENT_SHELLS_REMOTE_DISABLED | false | 禁止远程检查和下载官方壳 |
| PAYLOADER_CLIENT_CACHE_DIR | 数据目录下缓存 | Electron、Builder 和官方壳缓存 |
只有当 TCP 对端确实是可信代理时才配置 PAYLOADER_TRUSTED_PROXIES。默认单进程会话和限速状态保存在内存中,多实例部署前需要迁移到共享存储。
客户端与后台生成
Release 直接下载
GitHub Actions 使用以下原生 Runner 构建 9 个直接客户端:
| Runner | 直接客户端 |
| --- | --- |
| windows-latest | Windows x64、ARM64、ia32 的 NSIS EXE |
| ubuntu-latest | Linux x64、ARM64、ARMv7 的 AppImage |
| macos-latest | macOS Intel、Apple Silicon、Uni 的 DMG |
Windows 三个架构的安装器都使用向导模式,允许选择安装目录,不会安装系统服务、自动启动项或后台更新器。Linux AppImage 是便携客户端,可放在用户选择的任意目录,授予执行权限后直接运行。macOS DMG 打开后可将 Payloader.app 拖到 Applications 或其他用户选择的可写目录。
后台目标矩阵
后台共有 14 个可选目标:
Linux 部署服务器无需 Wine 或 Xcode。它会按本地应用版本固定请求对应的 v* Release,下载完全匹配的 9 个官方壳,校验清单、大小和 SHA-256,然后把本站公开内容写入新的 deployment.payloader:
后台生成的是包含当前部署公开内容的便携包。需要标准安装器时,请从 GitHub Release 下载对应平台的原生客户端。
下载与完整性
SHA256SUMS.txt 可用于校验下载文件完整性。v2.0.0 客户端当前未进行平台代码签名。请从官方 Release 下载,并使用 SHA256SUMS.txt 校验文件完整性;Windows 或 macOS 可能显示来源提示。
性能与安全
性能
304 Not Modified。管理边界
sessionStorage。离线客户端
contextIsolation 和 webSecurity。更多运行时数据与网络边界见隐私说明。
质量门禁
聚合门禁包含:
1. TypeScript 类型检查。
2. ESLint。
3. 144 项编解码回归向量。
4. SQLite 内容质量和审校清单。
5. Node 单元、API、鉴权、数据安全与客户端契约测试。
6. React 生产构建。
7. 项目归属和构建产物校验。
CI 另外执行只读 Docker 容器 smoke、三系统客户端性能验证、9 个原生壳构建、清单合并和 Release 资产白名单检查。
目录
| 路径 | 说明 |
| --- | --- |
| src/ | React 前台、编解码和界面逻辑 |
| admin/ | 管理后台页面、样式和交互 |
| server/ | HTTP、SQLite、鉴权、更新与客户端构建 |
| scripts/ | 构建、内容治理、发布和 smoke 工具 |
| tests/ | 单元、API、契约、安全和回归测试 |
| content-review/ | 默认内容审校输入与可复现覆盖项 |
| screenshots/readme/ | 当前版本界面截图 |
| .github/workflows/ | 质量检查与跨平台客户端发布 |
代码签名
Windows 签名发布路径、审批角色、构建来源和撤销流程见 CODE_SIGNING_POLICY.md。当前 Release 是否签名以 Release 说明、清单和系统签名检查结果为准,不以文件名推断。
许可证
Payloader 使用 GNU Affero General Public License v3.0 only。修改并通过网络向用户提供服务时,应按照 AGPL-3.0 的要求提供对应源代码;第三方依赖分别遵循其自身许可证。
项目信息
开发语言:TypeScript
Star 数:508
技术要点
该项目属于CTF思路方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕渗透测试Payload速查平台 | Pentest Payload Quick Reference | XSS/SQLi/SSRF/RCE | React+TypeScript展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | Payloader - 渗透测试Payload速查平台 | Pentest Payload Quick Reference |
| 所属分类 | CTF思路 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 23:41:12 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 422 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |