 CTF思路
点击放大
ocean_ctf - CTF平台 支持docker 动态部署题目、分数统计、作弊检测,静态题目,漏洞复现,ctf plat
项目说明
🌊 Ocean CTF
一个开箱即用的 动态 Flag / 练习靶场 / 比赛平台,支持容器化题目、题库管理、排行榜、公告通知,以及漏洞复现(/自维护库)等能力,适合学校社团、战队训练、内部演练与小型赛事。
🔥 立刻开始(推荐)
🎯 适用场景
✨ 核心特性
🗺️ Roadmap
🚀 在线演示
- 测试账号:
test/test- 访客账号:
guest/guest🧩 关联仓库
📚 赛事版私有化部署文档
🏁 赛事版(推荐)
赛事版面向 真实比赛场景 做了更偏“赛事运营”的能力组合,适合校赛/社团赛/企业内部赛快速落地。
📖 快速开始(Docker Compose)
1) 克隆代码
2) 启动服务
3) 初始化系统
/manageradmin/admin使用说明(题库 / 动态题目)
平台支持通过 资源中心 管理题目镜像与题库。
说明:实际运行题目更推荐使用 Docker 方式(启动/关闭更快、共享更方便、磁盘释放更直观)。因此当前 CTF 动态题目 主要以 Docker 启动为主,后续靶场场景会同时完善 docker-compose 与 docker 两种方式。
动态题目
通过虚拟化-资源中心添加题目资源,题目资源可以使用本地镜像、远程镜像、如 CTFDB 项目中提供了默认题目可以通过同步功能拉取题库或在dockerhub中查看题目
添加资源后需要进行编译(PULL)、因为编译是个比较耗时的操作(和网络环境有关)、所以建议先本地拉取 image 后点击编译按钮。
后续的操作与之前的版本一样、添加赛事题库选择动态题目和对应的资源环境即可。
📃 题库
> 题库仓库:GitHub - tongchengbin/ctfdb: ctf 题库
💻 题库格式说明
> TODO
漏洞复现
漏洞复现支持 部分镜像可以直接导入,但是推荐使用CTFDB 仓库进行维护,内置 export 脚本支持自动扫描导出漏洞文件,该文件可以在平台 漏洞复现-漏洞资源中导入
开发
依赖管理与代码质量
项目使用 requirements.txt 来管理依赖,使用 pyproject.toml 配置代码质量工具,并使用 Makefile 来简化常用命令。
#### 依赖文件结构
#### 安装依赖
#### 代码质量工具
#### Docker 构建优化
项目 Dockerfile 已配置使用清华大学 PyPI 镜像源,加速依赖安装:
要查看所有可用命令,请运行:
社群
QQ 群: 836641851
<img src="./doc/image/qq.jpg" alt="QQ Image" width="200" height="300">
License
MIT
Copyright (c) 2022-present tongcb
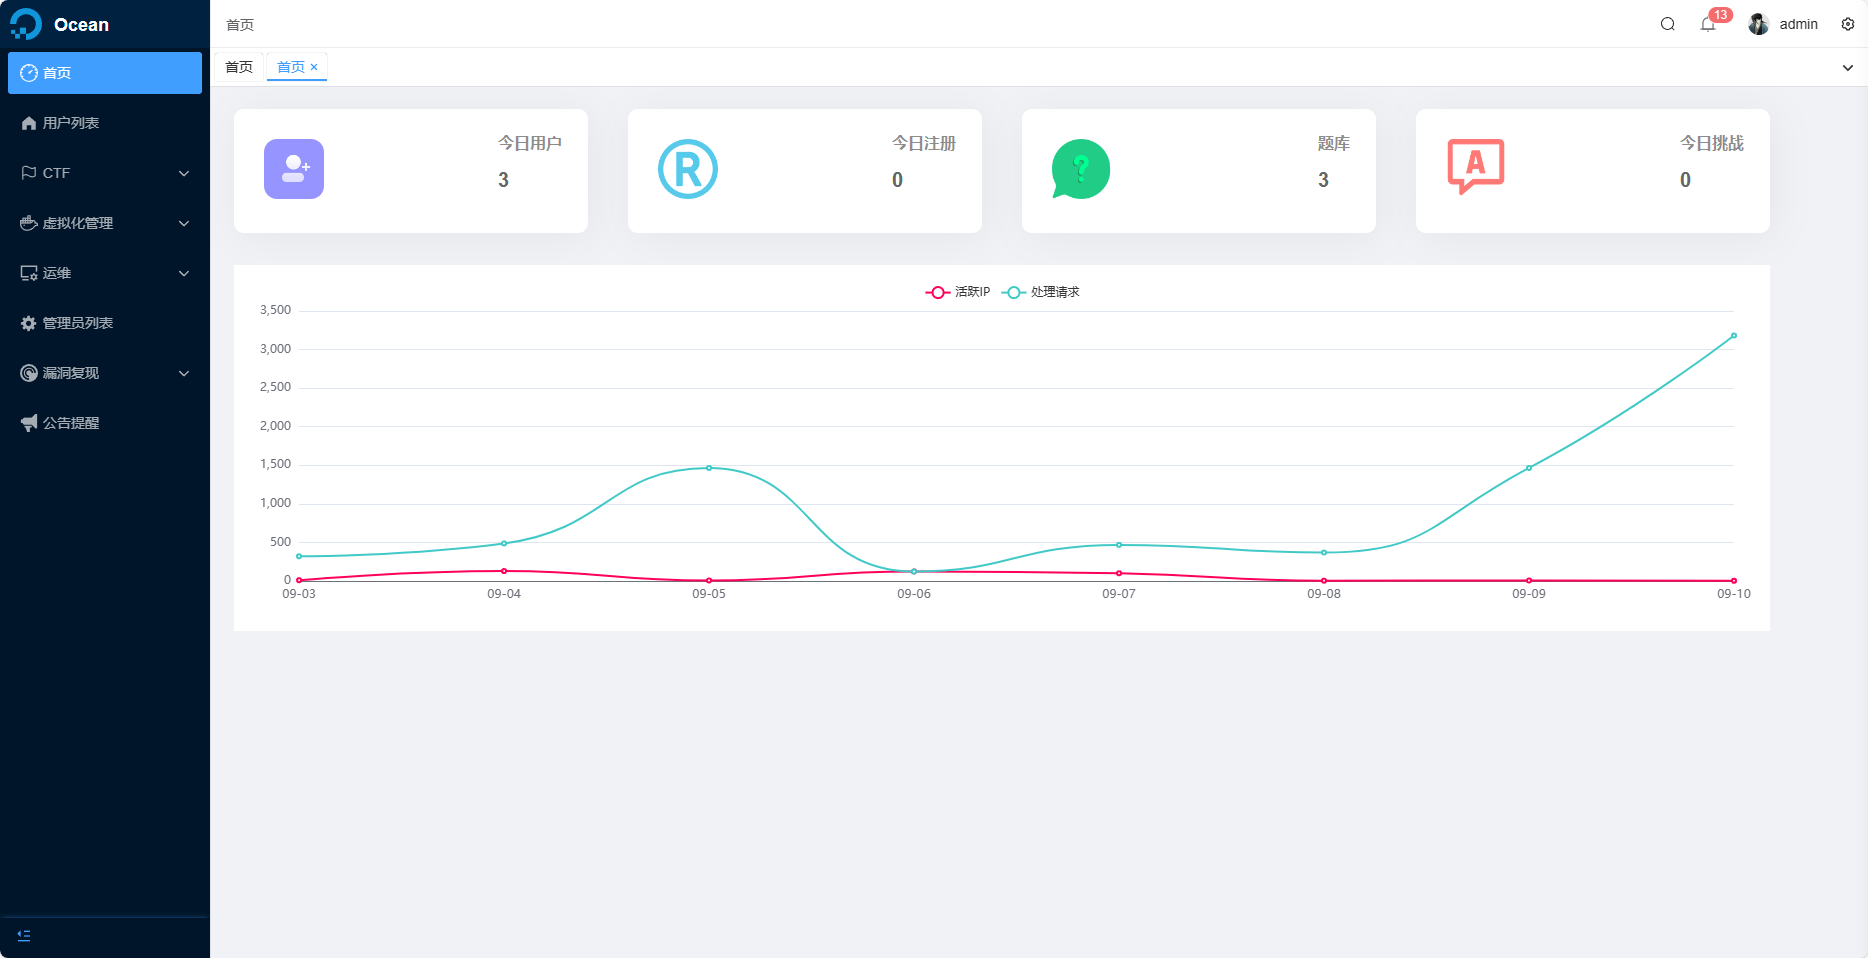
截图


项目信息
开发语言:Python
Star 数:380
技术要点
该项目属于CTF思路方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕CTF平台 支持docker 动态部署题目、分数统计、作弊检测,静态题目,漏洞复现,ctf platform,展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | ocean_ctf - CTF平台 支持docker 动态部署题目、分数统计、作弊检测,静态题目,漏洞复现,ctf plat |
| 所属分类 | CTF思路 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 23:42:36 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 232 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |