 CTF思路
点击放大
项目说明
CTF-AWD 训练平台
[TOC]
项目简介
一个简单的CTF-AWD平台,用于内部小型CTF对抗训练以及培训使用。
!1
!2

特点
基本使用方式
pre.py
web_chinaz 为应用文件名称,10表示要生成的队伍数量
start.py
启动10个实例,以及check和flag服务。
stop_clean.py
暂停所有服务,并删除临时文件
> 注意,这里会删除所有现运行的容器,请谨慎使用。
pass.txt
存储队伍用户名密码,以及ssh、web端口
Host.list
用户以及内网ip的对应关系
Write_ups
包含各类环境的WP
Web_xxx
预置四个Web环境(web_chinaz,web_simplecms,web_gotsctf2018,web_ja)。
xxx代表环境名称。
如果为二进制,预期名称为Bin_xxx.
平台信息
1. 首页
2. 查看总榜
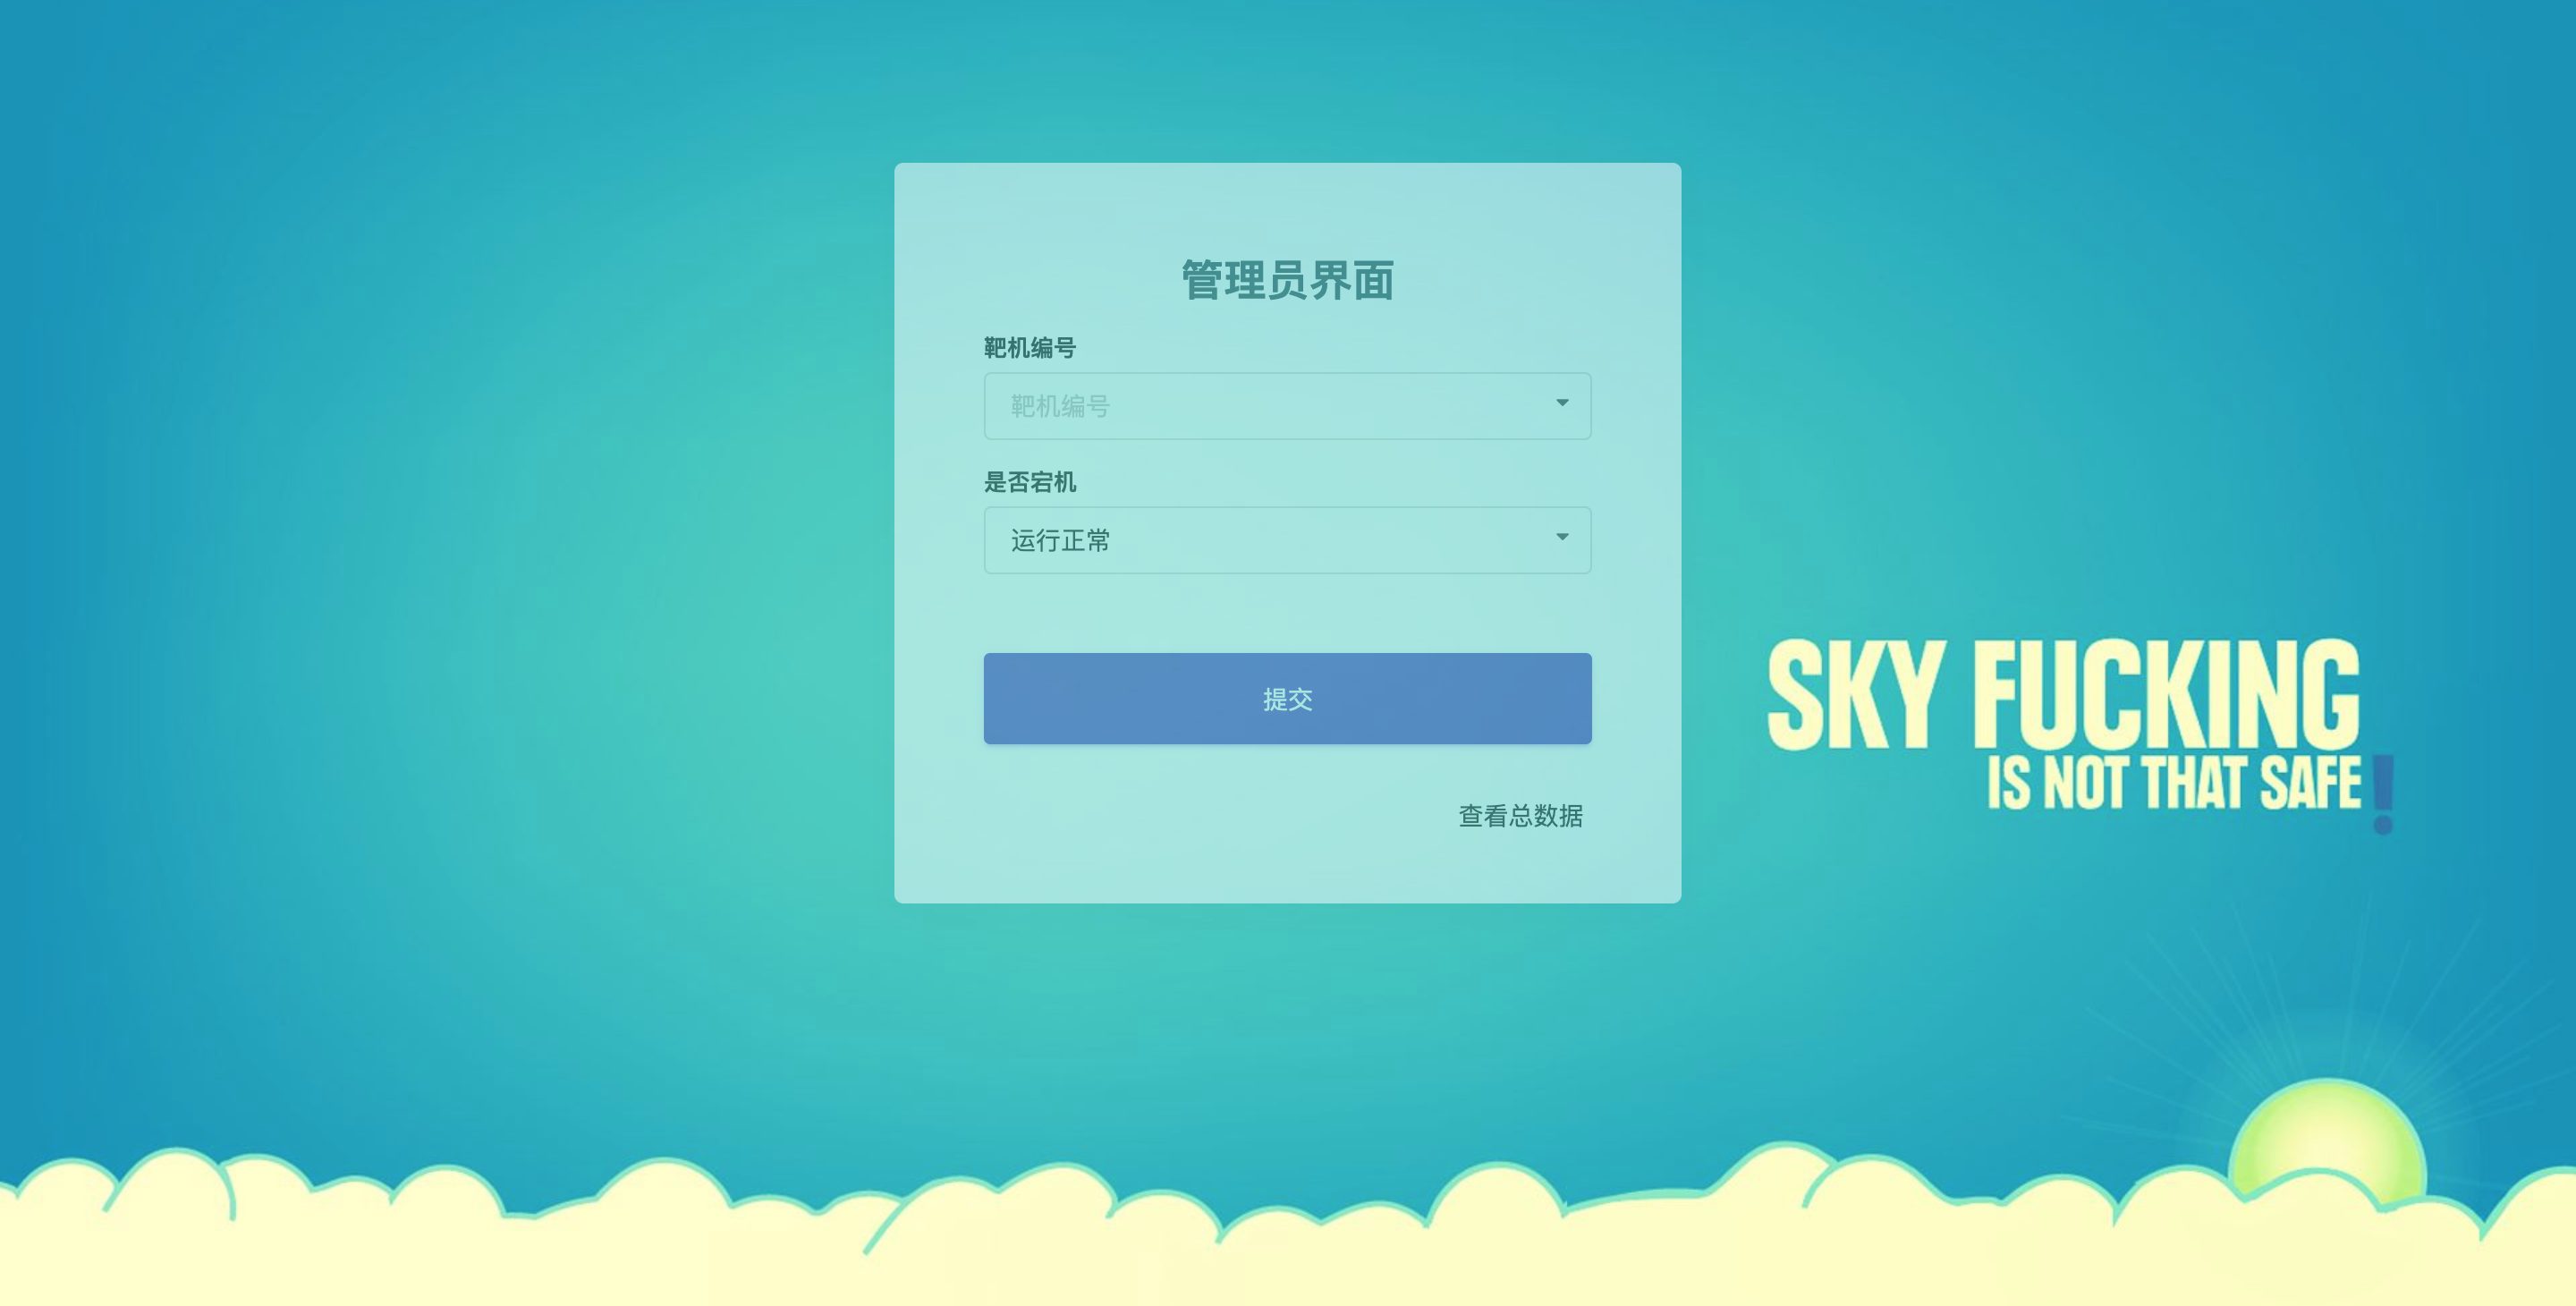
3. 管理员登陆页面:
账户:moxiaoxi
密码:moxiaoxi123456
管理界面:
可以用于手动修正靶机状态
4. 管理员排行榜信息
得到细化状态日志并得到队伍token
实时flag也可以通过管理员界面查看
此外,check信息也可以通过状态日志查看。
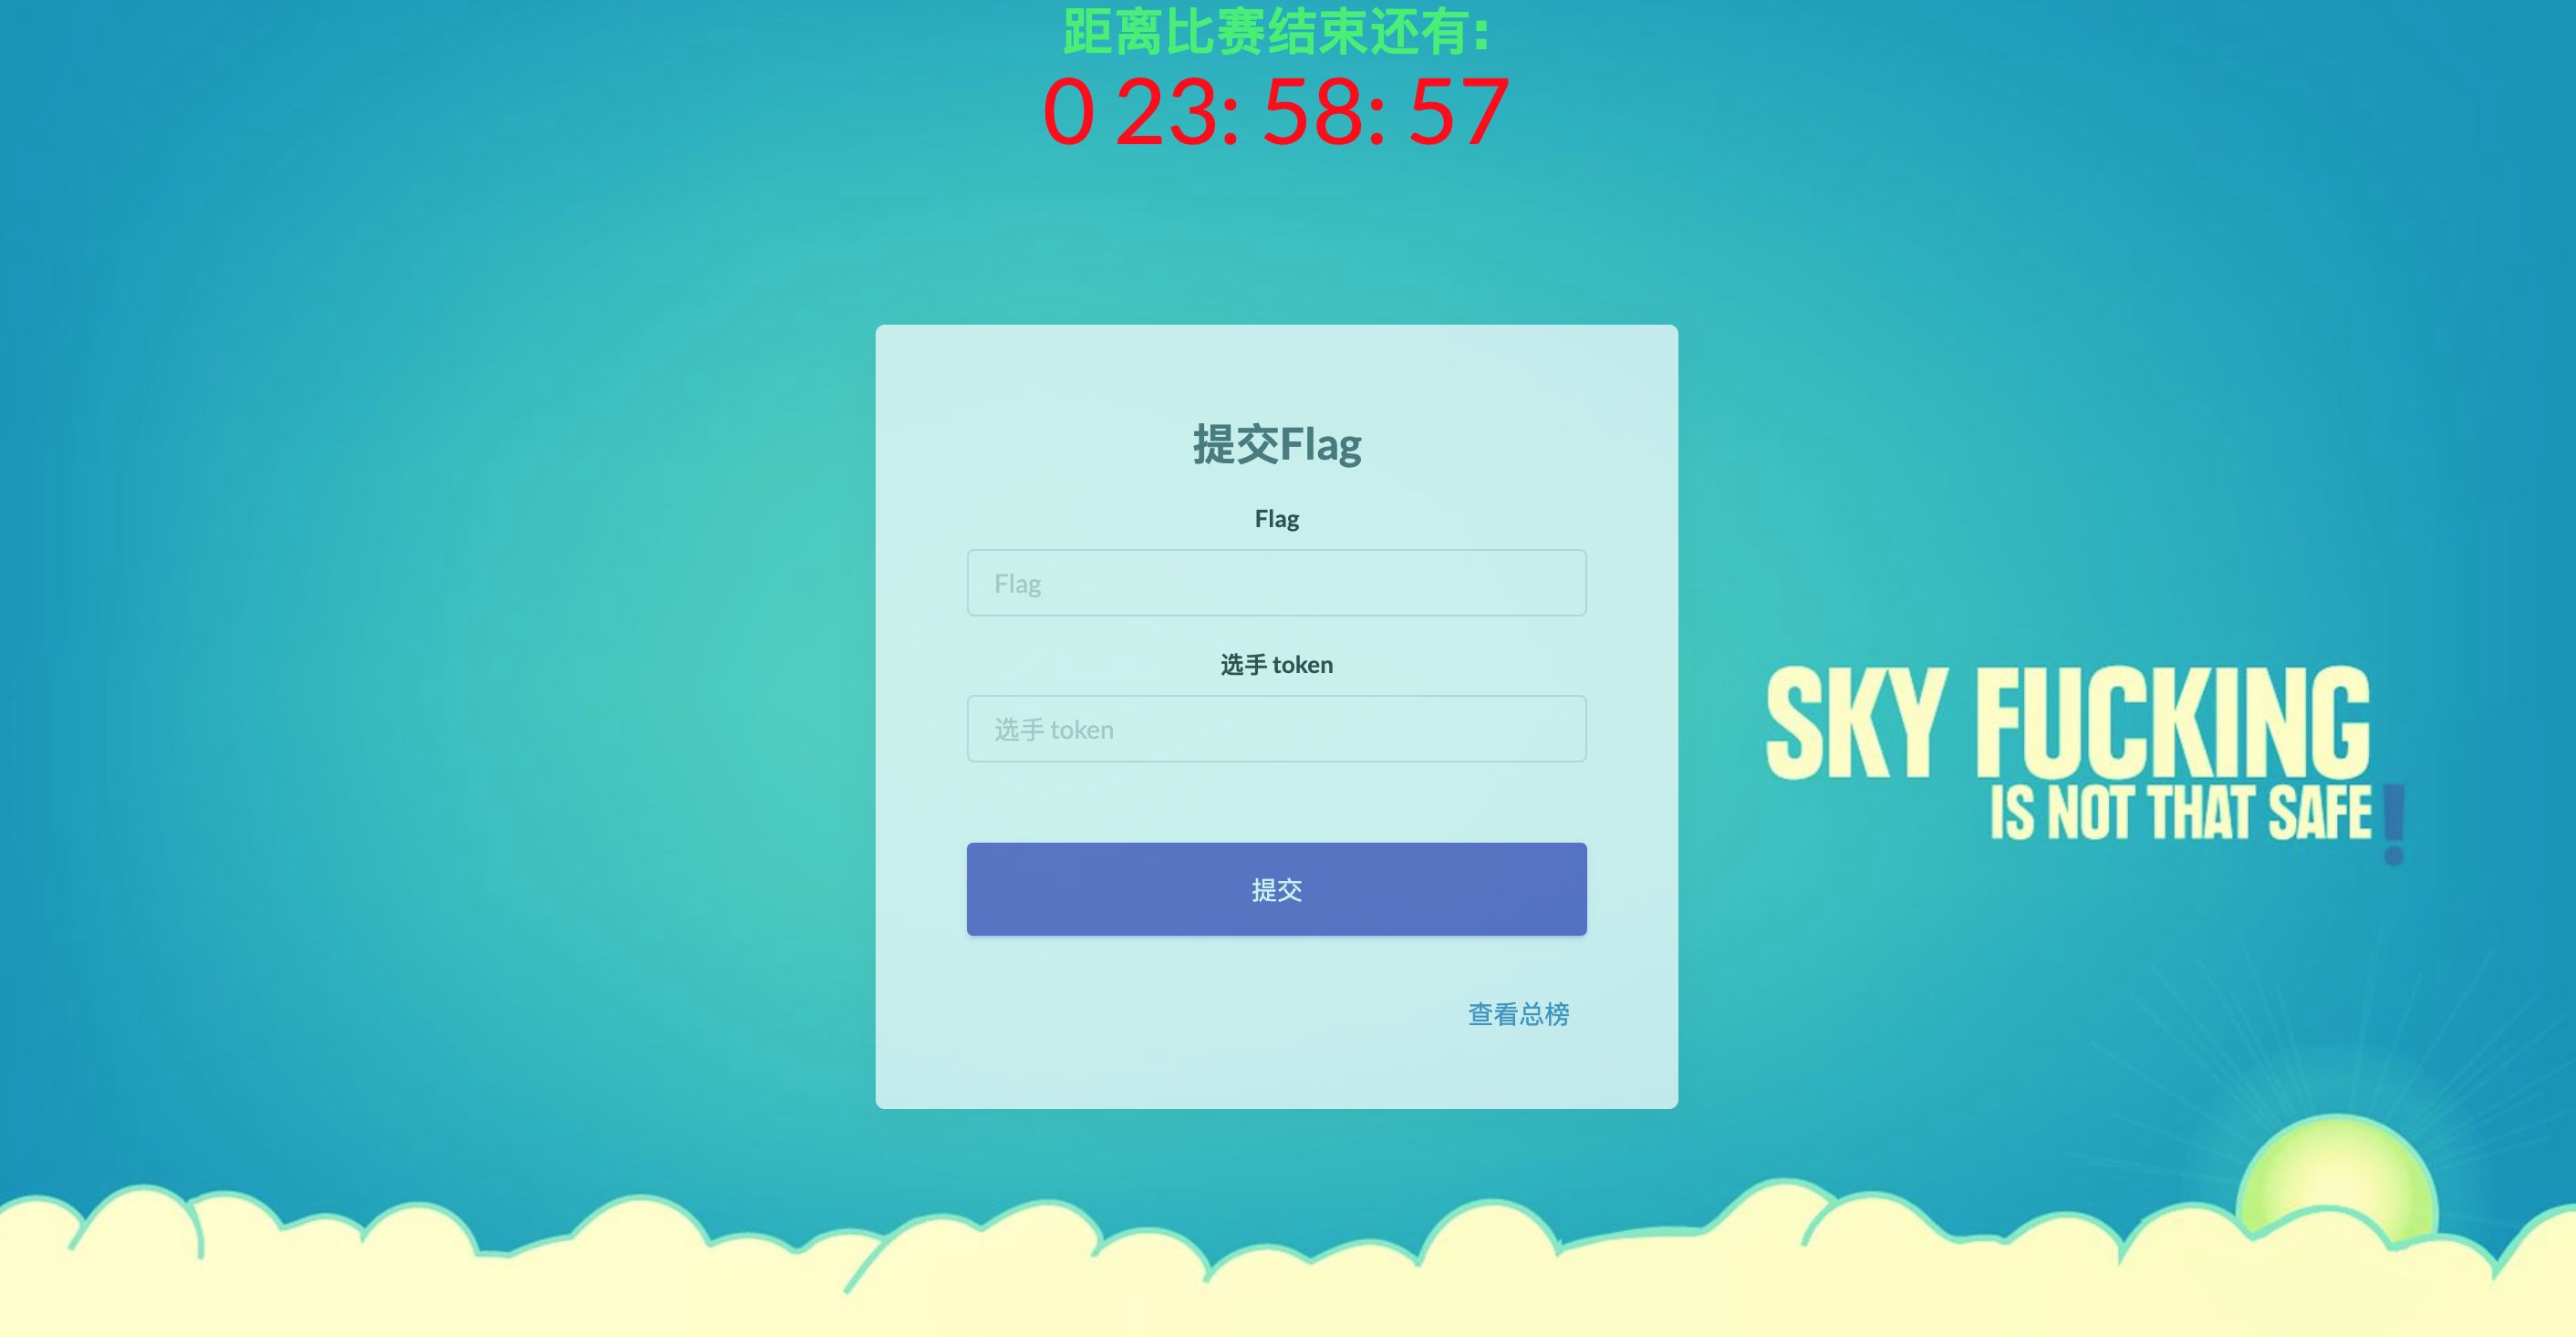
5. 提交flag
1. 直接在首页提交
2. curl提交
提交状态如下:
如何向此平台提供攻防环境
> 本项目提供相关示例,方便提供攻防环境.
web_example1
Web 简单部署版,只需要对外开启80以及22端口的,可以采用我推送的moxiaoxi/example为基础模块,进行后续开发。
开发过程如下:
1. 将web环境代码拷贝至html目录
2. 自定义配置run.sh文件,比如配置数据库,多用户等等自定义配置
3. 为环境撰写checker.py,用于检测服务是否挂了。如果没有checker文件,将默认启动check_example.此时,check将不会生效,只会动态更新flag。
web_example2
Web自定义部署版,该版本实际为web_example的更高级自定义版本,主要用于支持某些环境可能依赖环境比较复杂,或许需要开启较多端口依赖,可在此处进行配置。
该版本,我们可以通过定制化Dockerfile进行更高级的定制化。如果需要多开端口,需要增加配置-p {other_port1}:8088,具体参考web_gotsctf2018环境。
1. 配置Dockerfile,docker.sh,并通过build_images.sh建立基础镜像。(注:本步骤为必须操作)
2. 将web环境代码拷贝至html目录
3. 自定义配置run.sh文件,比如配置数据库,多用户等等自定义配置
4. 为环境撰写checker.py,用于检测服务是否挂了。如果没有checker文件,将默认启动check_example.此时,check将不会生效,只会动态更新flag。
5. reset_docker.sh,主要用于重启单个容器(可忽略,不影响基础功能)。
[Bin_example]()
先参考bin_pwn吧,有空写:)
致谢
License
The AWD_CTF_Platform is released under the GPLv3
项目信息
开发语言:CSS
Star 数:365
技术要点
该项目属于CTF思路方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕一个简单的AWD训练平台展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | AWD_CTF_Platform - 一个简单的AWD训练平台 |
| 所属分类 | CTF思路 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 23:42:58 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 427 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |