 CTF思路
点击放大
项目说明
CTF-WAF
描述
项目年久失修,直接重构了,删除原有的过滤功能,毕竟规则不够完善拦截是没法拦截了,因此修改为黑名单BAN-IP功能。在比赛前可以将选手的IP都放在black.txt中,如果是选手的IP对我们靶机访问则返回404.同时优化了了日志记录功能可以记录文件上传等信息。
~~该项目针对CTF线下AWD比赛临时开发的WAF,能够拦截XSS、SQl、反序列化、菜刀/蚁剑、以及一些CTF常见的危险函数流量。可以绕过对页面检测的check,拦截返回正常页面的html。并且能够对简单payload进行流量转发,自动反打设置好的IP。如果比赛禁止使用通防也可以一键关闭通防,作为流量监控审计所用。欢迎各位大佬对项目进行改进。使用时候可以使用.user.ini将其包含于所有php文件。~~
目录结构
使用方法
CTF_WAF.php包含进需要保护的文件设置黑名单IP以及日志地址
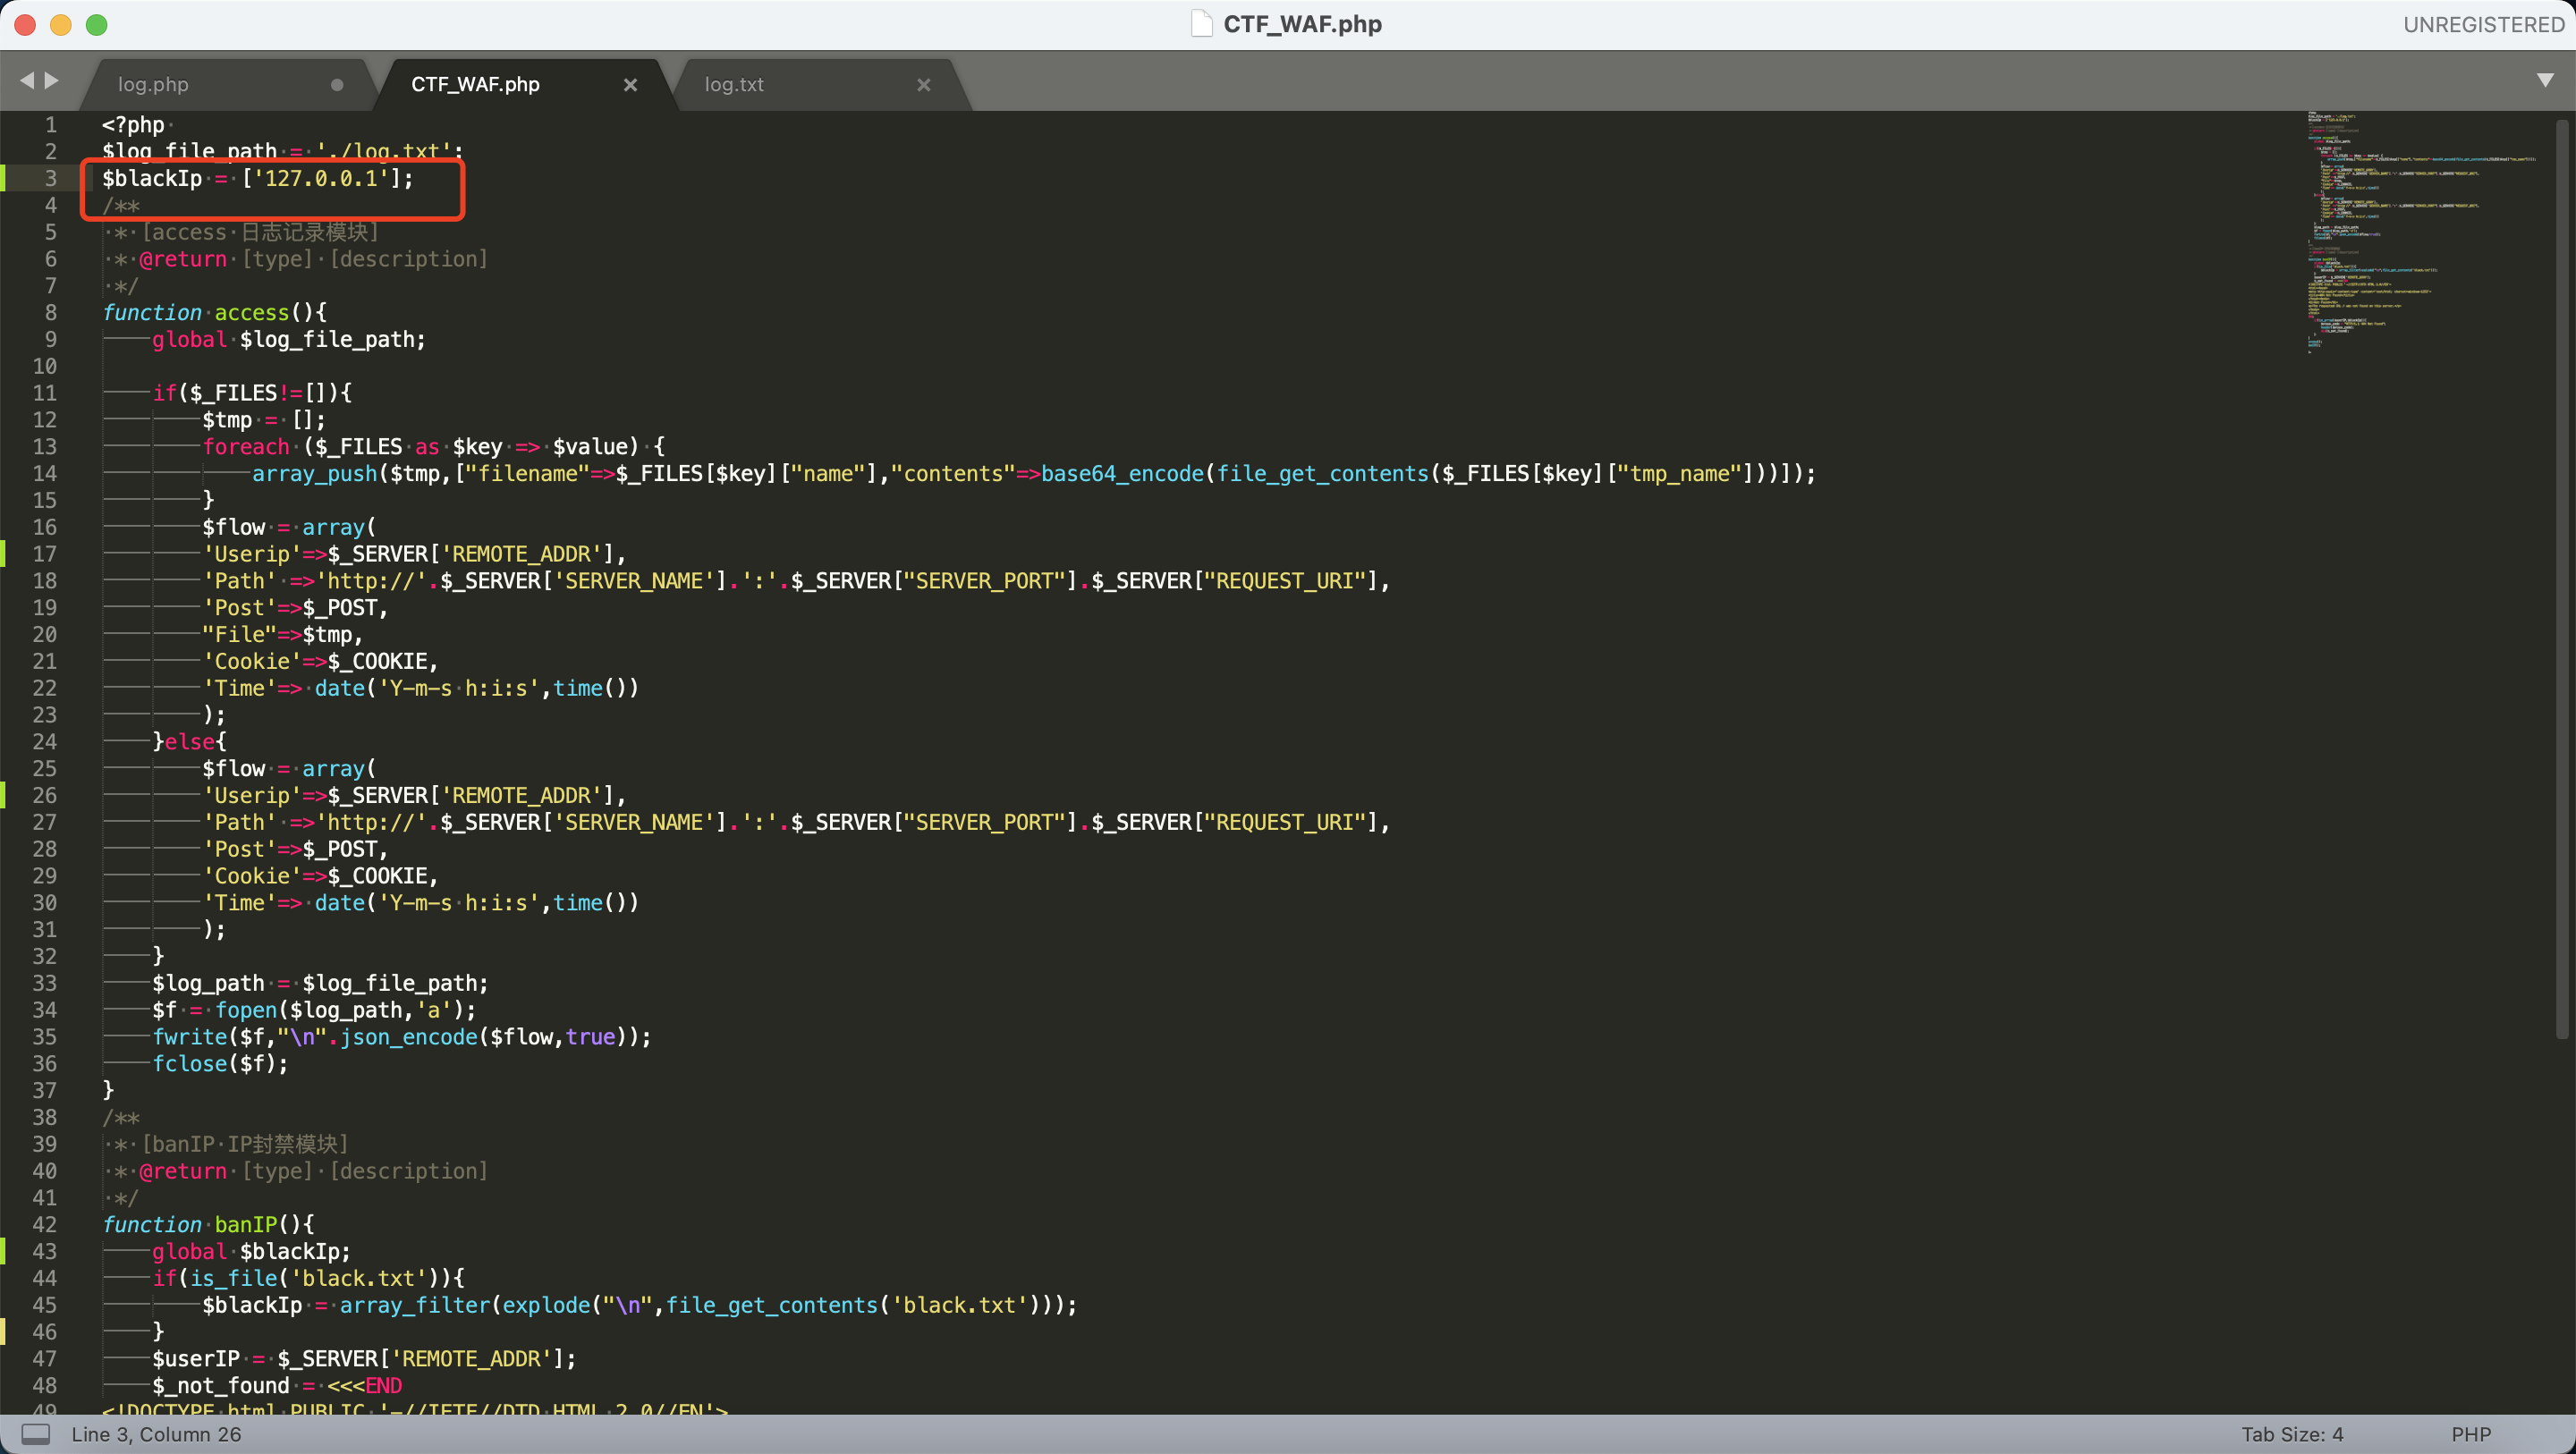
#### 方法一
在代码CTF_WAF.php第二行直接设置IP即可,第一行即可设置日志地址,建议设置绝对路径如:/tmp/log.txt
!image-745717
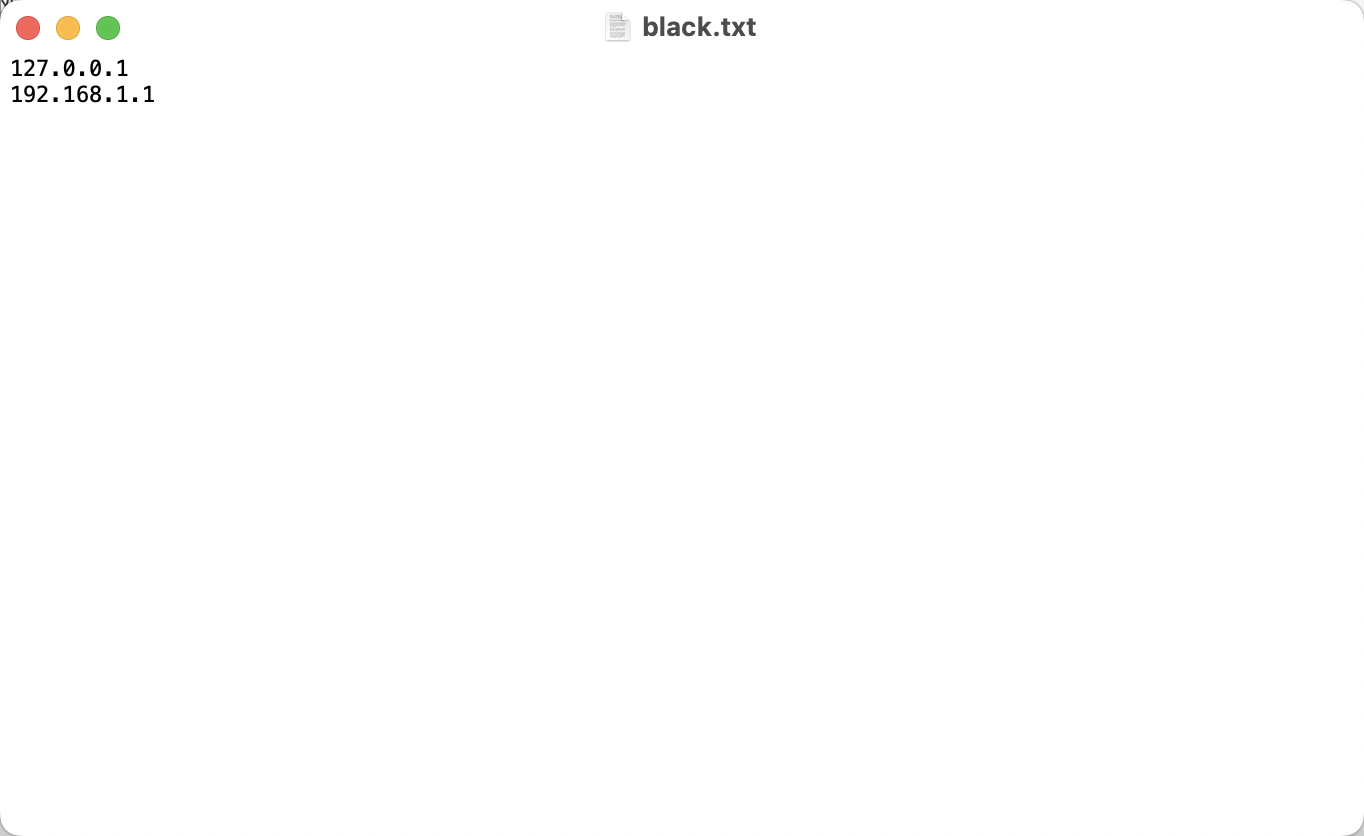
#### 方法二
批量设置,在同文件夹新建一个black.txt存放要BAN的IP地址。
!image-845378
#### 效果
封禁前:
!image-215483
封禁后:
!image-322868
显示404
!image-355454
日志审计系统
日志审计系统与上一版基本一致:
!image-630822
输入账号密码即可登录,密码在log.php膝盖即可,同理需要设置日志路径。
!image-729676
使用效果,匹配到疑似攻击事件,上传事件均会告警。
!image-850831
项目信息
开发语言:PHP
Star 数:302
技术要点
该项目属于CTF思路方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕针对CTF线下赛的通用WAF,日志审计功能。展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | CTF-WAF - 针对CTF线下赛的通用WAF,日志审计功能。 |
| 所属分类 | CTF思路 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 23:43:58 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 229 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |