 CTF思路
点击放大
upload-labs-docker - 国光的文件上传靶场,基于 upload-labs 定制
项目说明
![]() ![]() ![]()
简介
直接使用别人的靶场总感觉不太好,那么就干脆自己写一个自己的文件上传靶场吧。正好博客之前也没有单独总结过文件上传的知识点,那么就顺便水一篇文章,岂不是一举两得。当然关于文件上传 upload-labs 总结的比较全面了,非强迫症患者建议直接去刷 upload-labs ,本文很多核心代码也都是直接用了 upload-labs 的轮子的…
本项目的优势:
1. Docker 一键部署很方便,可以灵活的导入到 CTFd 中
2. 题目更侧重于教学,注重对选手解题的引导,而不是一味地刁难选手
3. 配套保姆级 WP,妈妈再也不用担心不会解题啦
4. 前端界面在同行的衬托下没有那么丑
环境部署
DockerHub 项目地址:
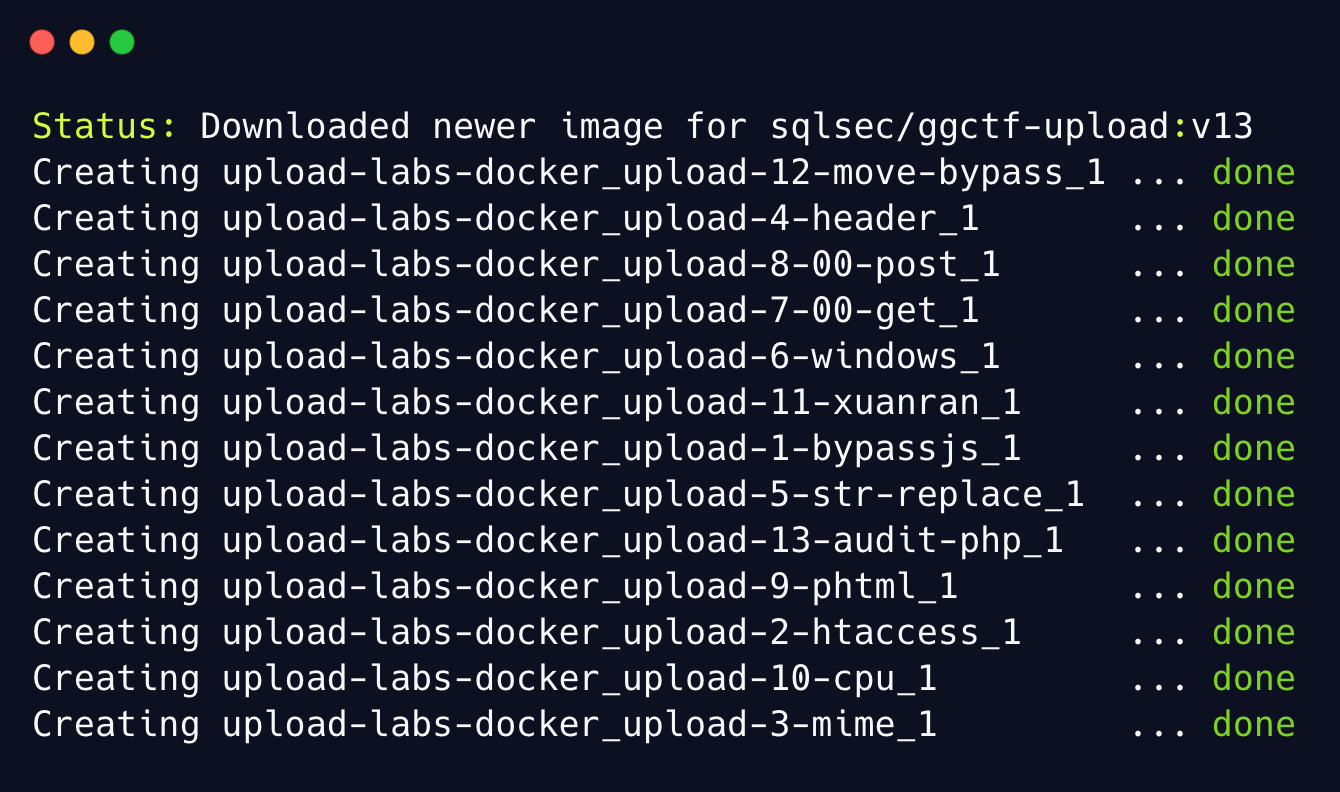
默认 13 个关卡运行的端口为 30001-30013 这 13 个端口上,如果要自定义端口信息的话,自行修改 docker-compose.yml 文件即可。

> 一共 13 个 Docker 容器,可能第一次部署需要一定的时间,有点硬伤, 耐心等待一下即可
Writeup
配套的 Writeup 已经同步到国光的博客了:
国光的文件上传靶场知识总结
当然也有一份 Github 本地的 Writeup (点我查看)
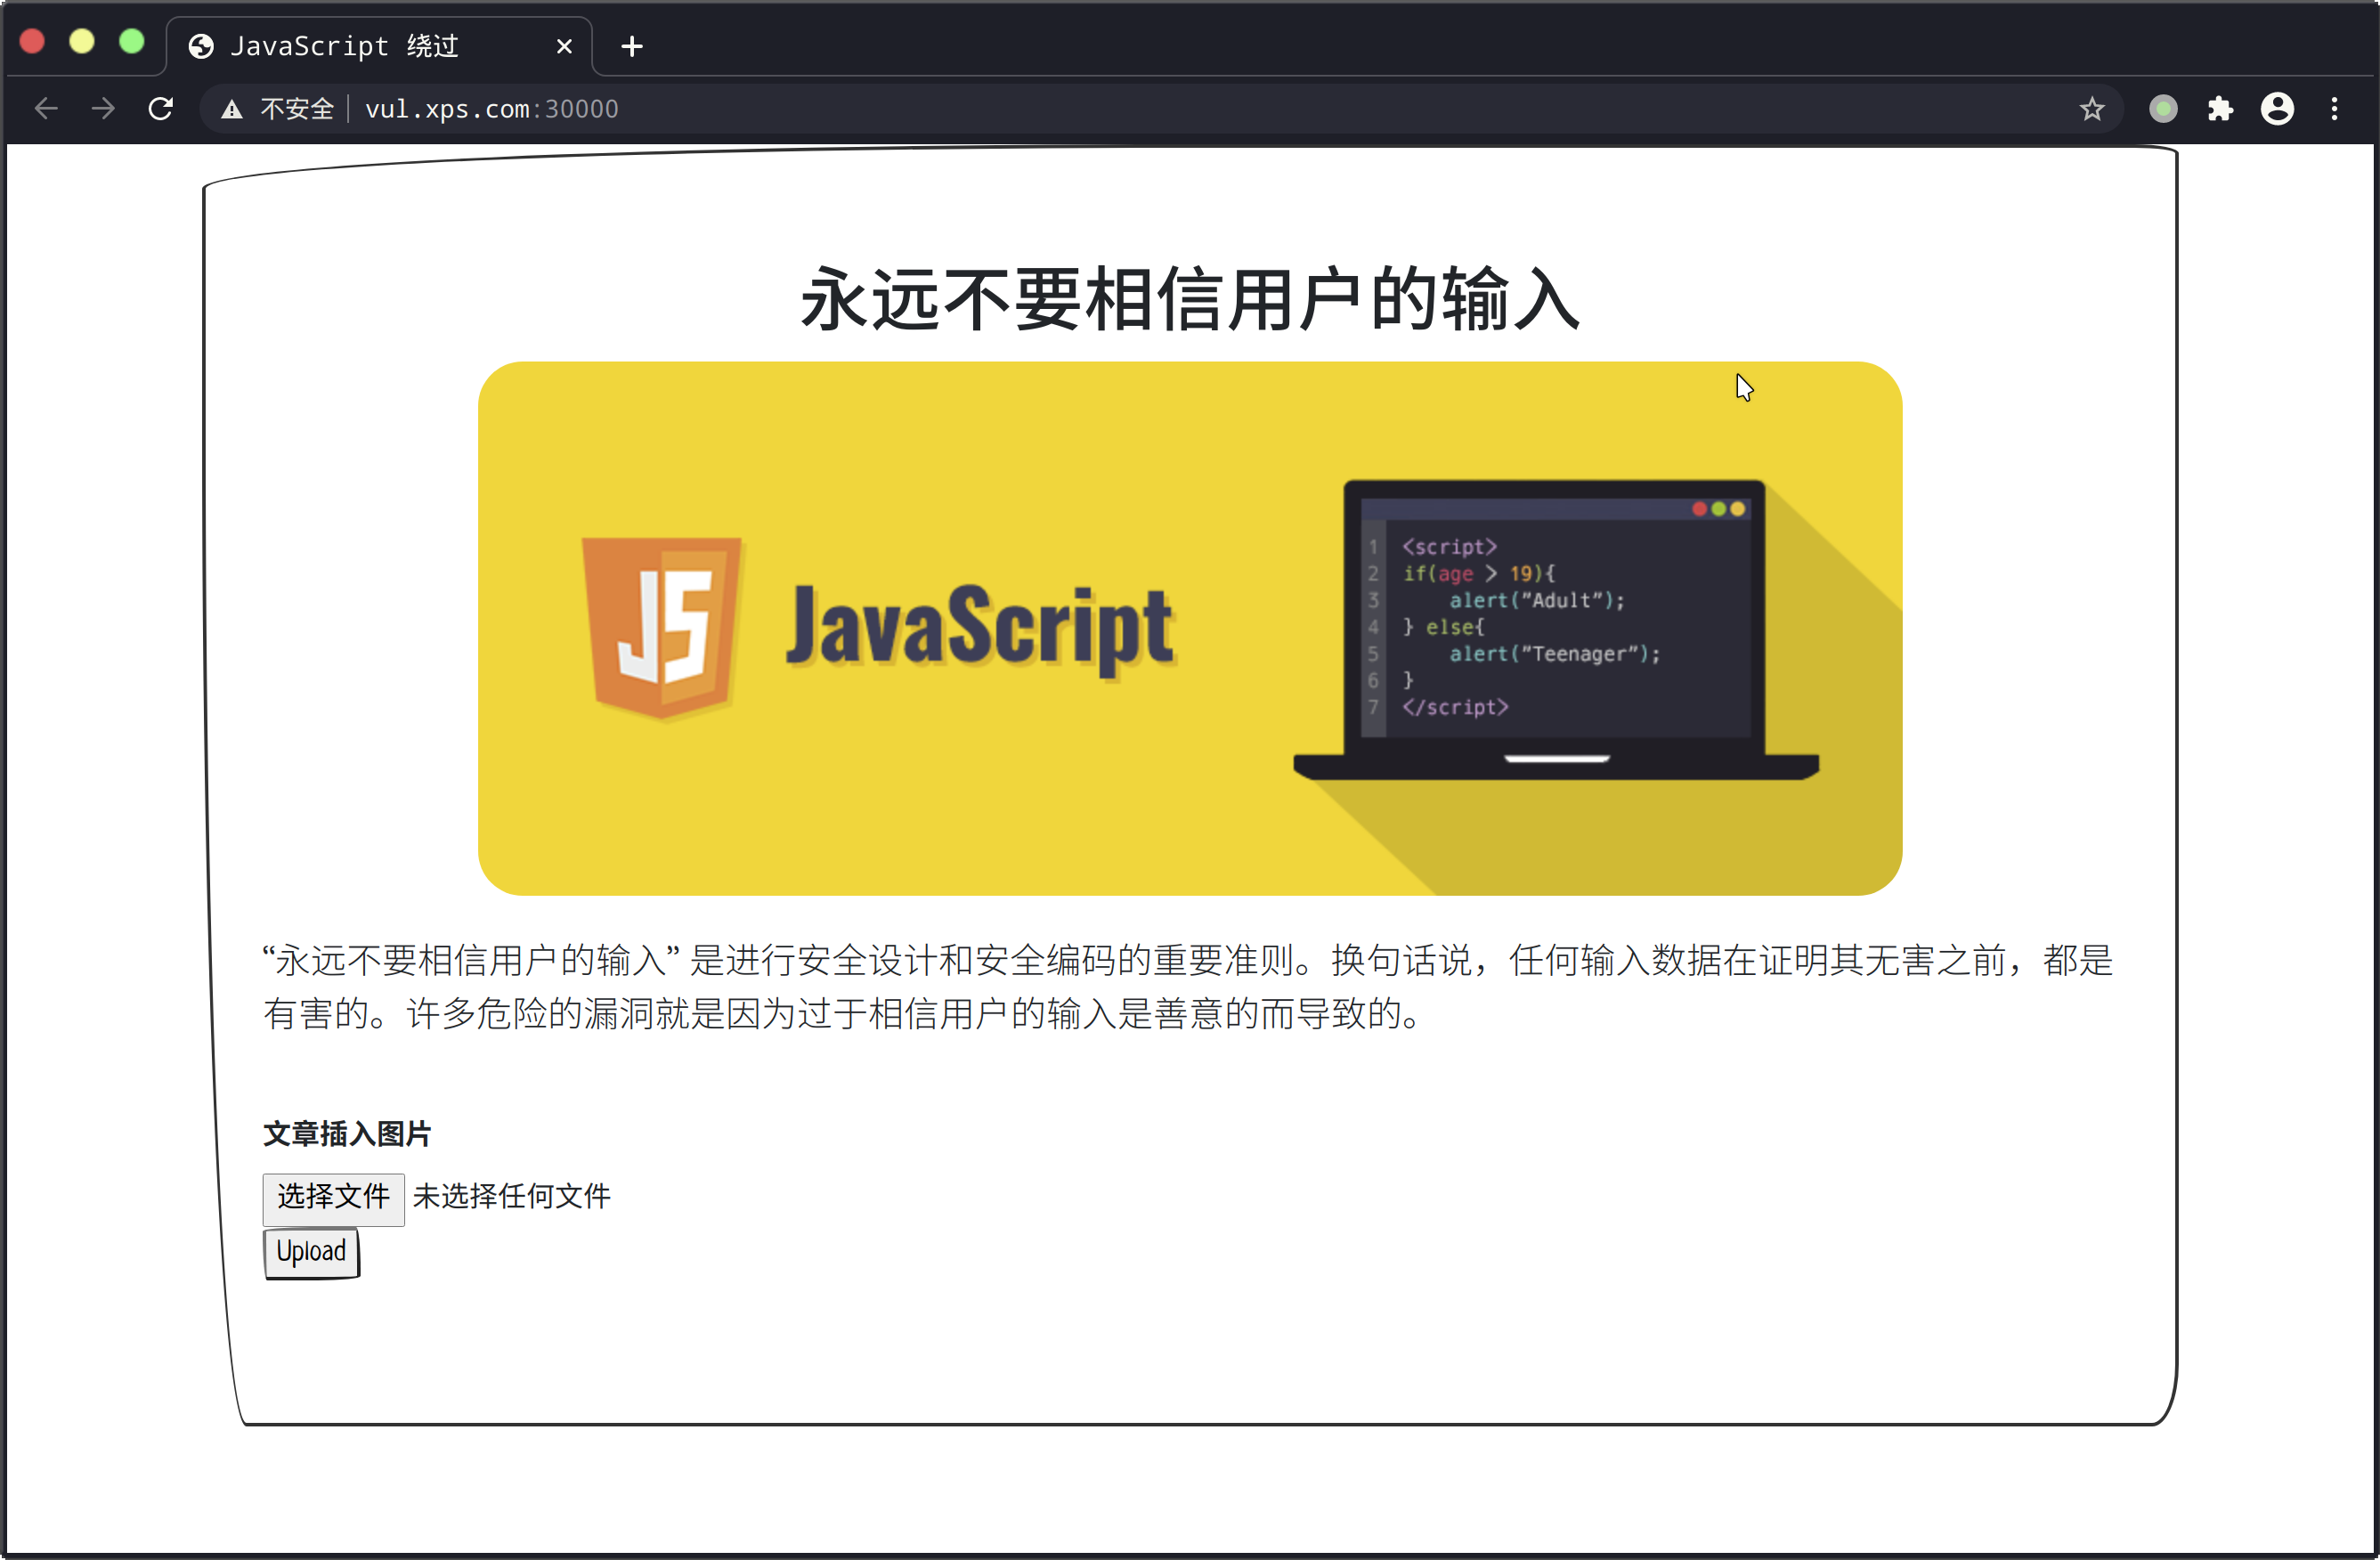
部分截图


...... 更多细节等待大家自己去探索反向,这里就不一一列举了。
参考资料
项目信息
开发语言:PHP
Star 数:215
技术要点
该项目属于CTF思路方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕国光的文件上传靶场,基于 upload-labs 定制展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | upload-labs-docker - 国光的文件上传靶场,基于 upload-labs 定制 |
| 所属分类 | CTF思路 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 23:46:29 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 476 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |