 CTF思路
点击放大
TomatoTools - TomatoTools 一款CTF杂项利器,支持36种常见编码和密码算法的加密和解密,31种密文的分
项目说明
TomatoTools
![GitHub stars]() ![GitHub forks]() ![GitHub release]() ![GitHub issues]()
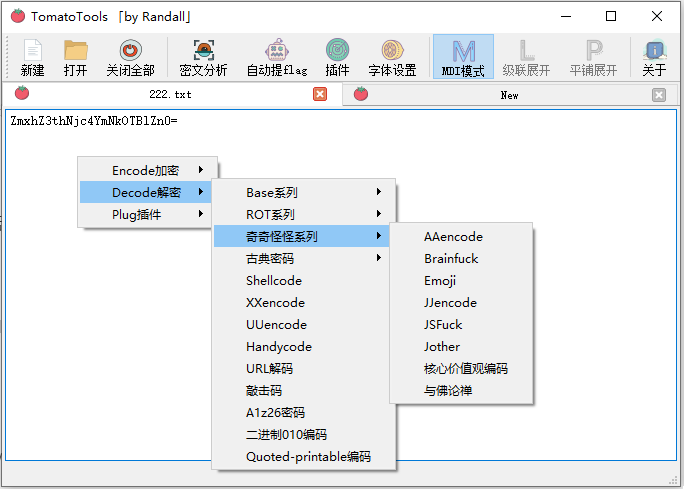
TomatoTools 拥有CTF杂项中常见的编码密码算法的加密和解密方式,还具有自动提取flag的能力,以及异常灵活的插件模块。
<br><br>
TomatoTools 原理和实战案例
TomatoTools 一款CTF杂项利器 - FreeBuf网络安全行业门户
![]()
目前支持36种编码和密码算法的加密和解密,包括
其中支持31种密文的分析
更新说明
v1.0.2
v1.0.1
安装与使用
1.克隆项目及安装TomatoTools所需依赖包
2.在TomatoTools源码目录下执行
插件编写规范
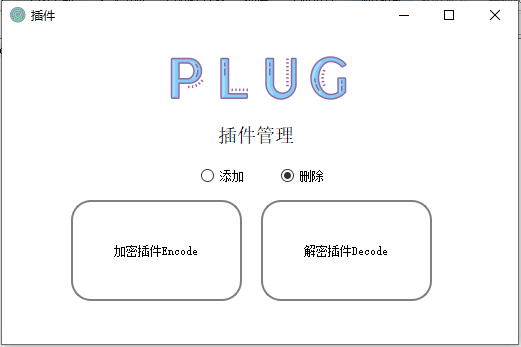
插件的功能给TomatoTools带来了很强的灵活性,可以在插件管理页面去添加或删除自定义的插件,
这里有一点很重要,用户添加的解密插件是会同步到密文分析模块的,所以添加的解密插件在写法和定义上必须要严谨些,也要更慎重些,因为一旦添加了一个存在语法错误的插件,将可能导致密文分析出错或者无法运行。
![]()
插件里的 *dicts* 是要添加到 *config.json* 中的,而下边定义的函数 *abcdefg* 则是在加解密时调用的函数
编写插件必须遵守以下几点:
1. 文件名 、dicts里的 crypto_name 和 定义的 函数名 ,三者必须一致
2. 函数只能 *return* *bytes* 类型的结果
在自定义的插件函数里,如果需要传入密钥的话,插件函数需接收 *cryptostr* 和 *key* 两个值,否则只需接收 *cryptostr* 一个值,而在函数返回值时,不能返回 *str* 类型的值,需用 *str.encode()* 变成 *bytes* 类型后再return结果。
以下为 *dicts* 内各个键的详解,
Demo1:
需要输入密钥 *key* 的插件,
若用户不输入密钥,则调用该函数时,函数接收到的密钥 *key* 为空字符串
Demo2:
不需要输入密钥 *key* 的插件,但支持密文替换。
项目信息
开发语言:Python
Star 数:175
技术要点
该项目属于CTF思路方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕TomatoTools 一款CTF杂项利器,支持36种常见编码和密码算法的加密和解密,31种密文的分析和识别,支持自动提取flag,自定义插件等。展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | TomatoTools - TomatoTools 一款CTF杂项利器,支持36种常见编码和密码算法的加密和解密,31种密文的分 |
| 所属分类 | CTF思路 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 23:48:04 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 163 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |