 CTF思路
点击放大
ssrf-labs - 【Hello-CTF labs】一个 ssrf的综合靶场 ,包含 RCE , SQL注入 , Tomcat , Red
项目说明
ssrf-labs
一个ssrf的综合靶场,基于国光师傅的sqlsec/ssrf-vuls,重制了部分关卡,并且添加了完整的dockerfile和dockers-compose。
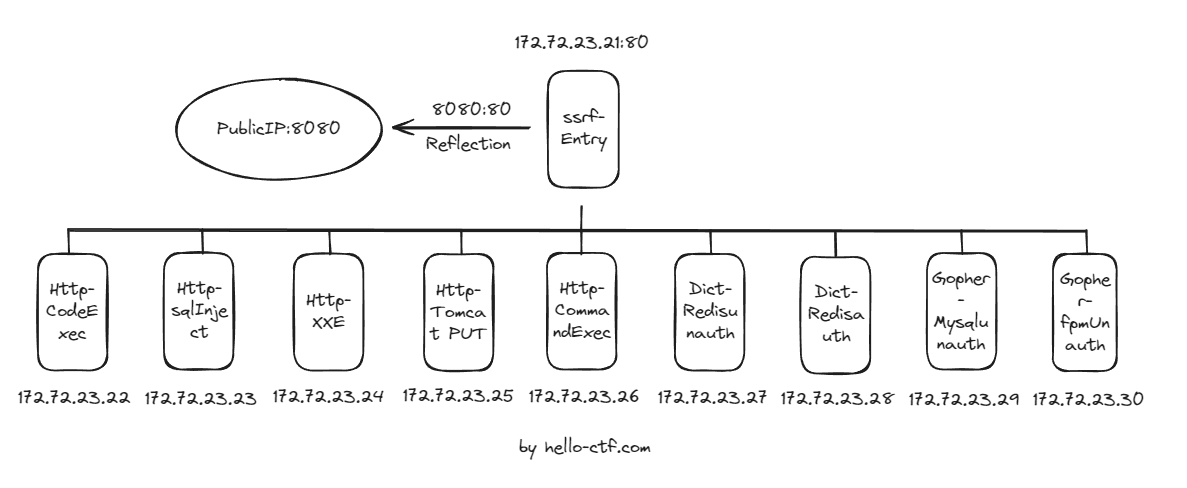
靶场的设计拓扑图:
!30
| 服务名称 | 考察攻击方式 | IP地址 |
| :------------------------------------------ | :----------- | :----------- |
| CodeExec - 代码执行 | Gopher-HTTP | 172.72.23.22 |
| SQLInject - SQL注入 | Gopher-HTTP | 172.72.23.23 |
| XXE - 外部实体注入 | Gopher-HTTP | 172.72.23.24 |
| Tomcat - put方法任意写文件 (C) | Gopher-HTTP | 172.72.23.25 |
| CommandExec - 命令执行 | Gopher-HTTP | 172.72.23.26 |
| RedisUnauth - Redis未授权 | Dict | 172.72.23.27 |
| RedisAuth - Redis有授权情况下的组合利用 | Dict | 172.72.23.28 |
| MySQLUnauth - Mysql未授权 | Gopher-TCP | 172.72.23.29 |
| FpmUnauth - Fpm未授权(Fastcgi协议) | Gopher-TCP | 172.72.23.30 |
Usage
clone 本项目,然后执行
docker-compose up -d即可。访问8080端口即可看到靶场页面。
Writeup
对齐国光师傅的靶场 - 手把手带你用 SSRF 打穿内网,
这里也提供了一份writeup,补充一些东西x
172.72.23.21-入口
172.72.23.22-CodeExec
172.72.23.23-SQLI
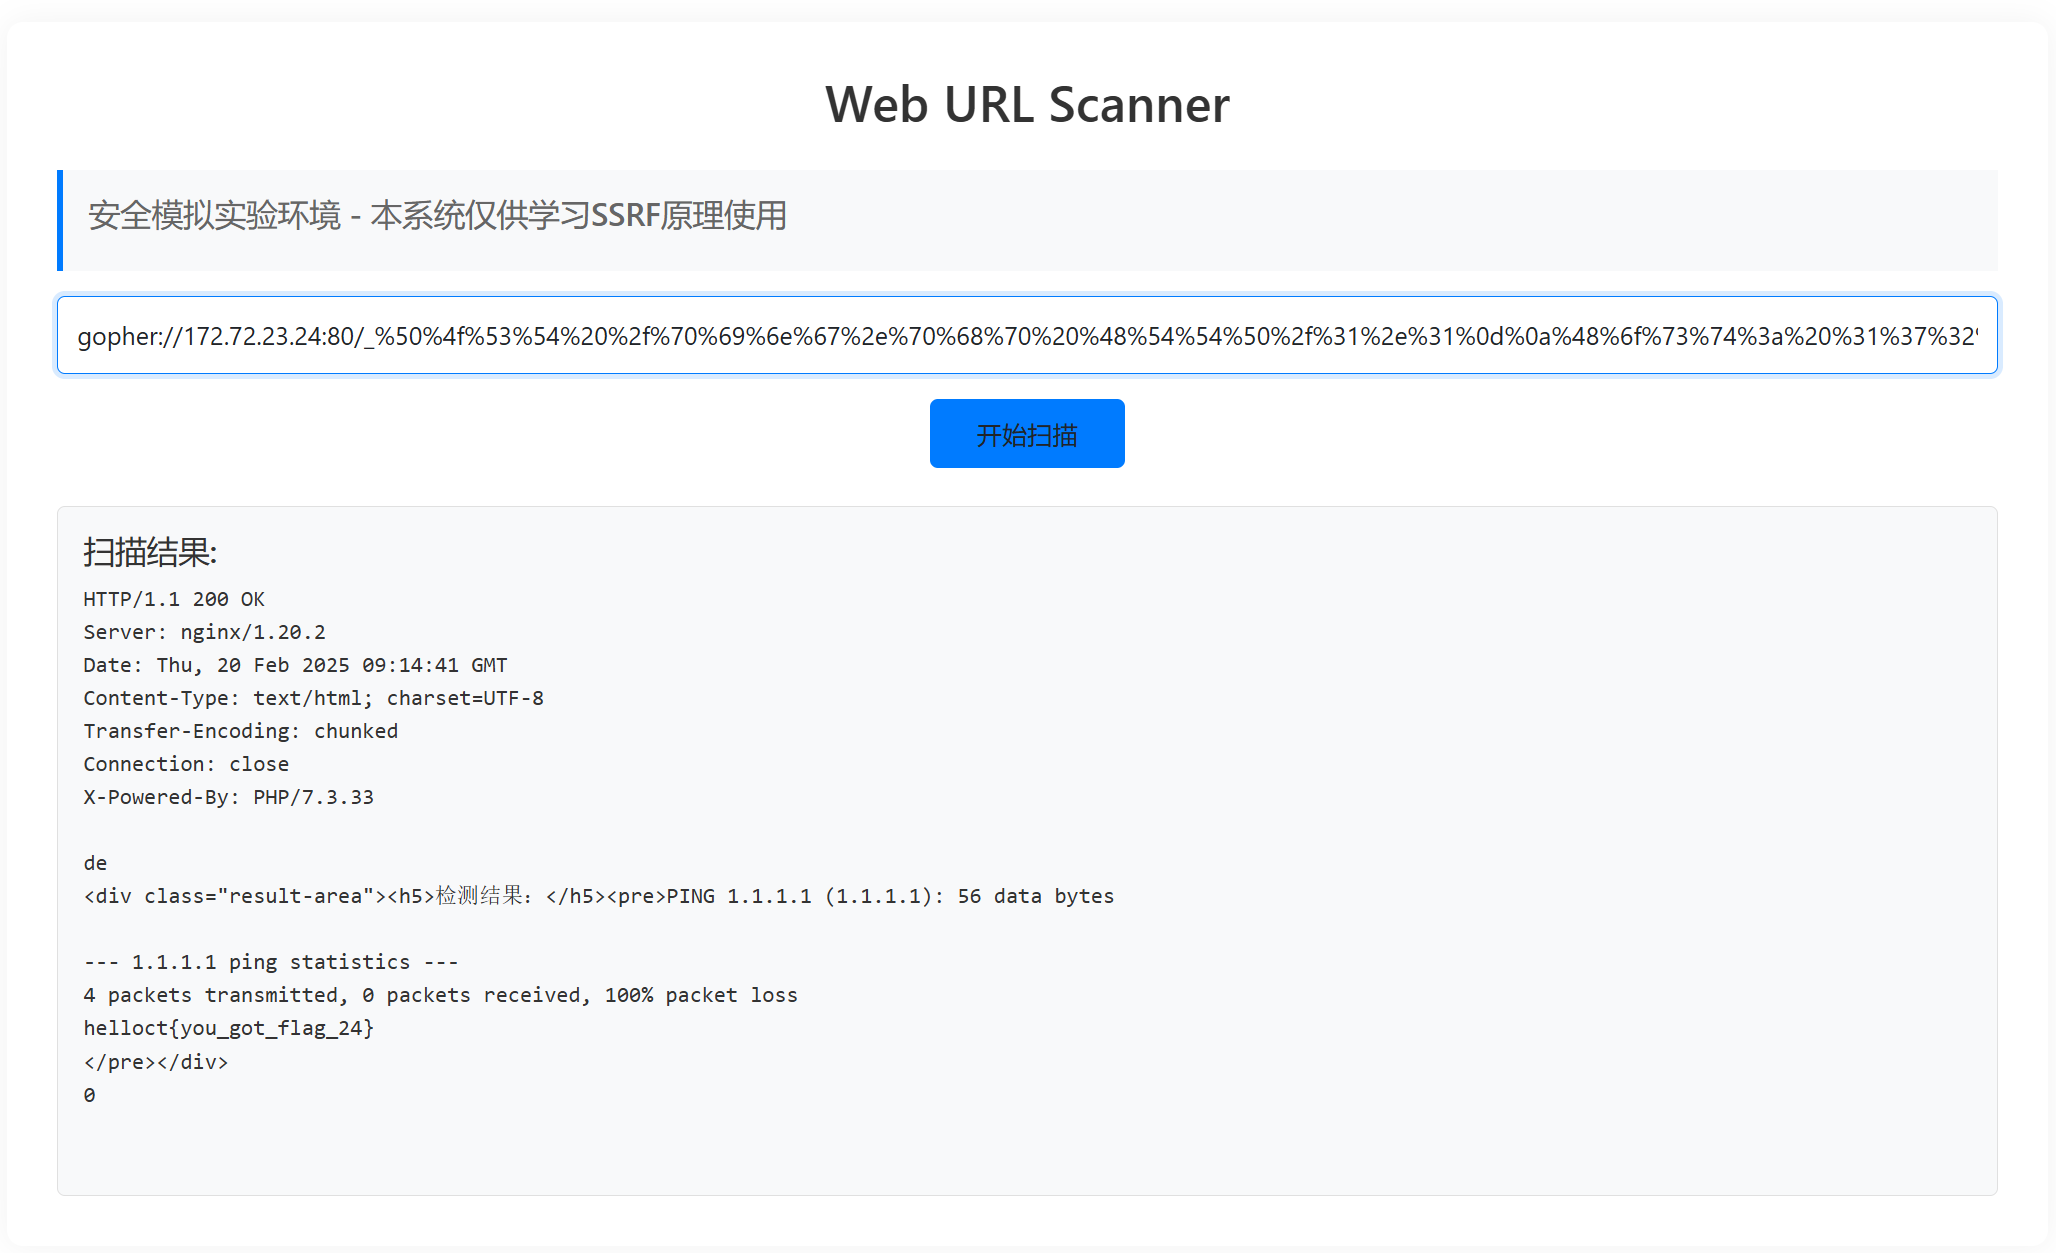
172.72.23.24-CommandExec
!image-045642
172.72.23.25-XXE
http探测源码后,从其中分析出发包形式(或者本地单独启动一个容器进行抓包构造):
比如 修改
!image-255156
172.72.23.26-Tomcat
172.72.23.27-Redisunauth
172.72.23.28-Redisauth
172.72.23.29-MySQL
172.72.23.30-fpm(FastCGI协议)
> tip:人懒,没注入flag,执行ls命令获得回显就算成功,好吧-v-
【Fastcgi协议分析 && PHP-FPM未授权访问漏洞 && Exp编写】
tip:在原生环境下(这里指镜像所用的 php:fpm )目标机器可用的php如下:
本题可使用工具【Esonhugh-Gopherus3】:
鸣谢
开源许可证
项目信息
开发语言:Shell
Star 数:88
技术要点
该项目属于CTF思路方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕【Hello-CTF labs】一个ssrf的综合靶场,包含RCE,SQL注入,Tomcat,Redis,MySQL提权等ssrf攻击场景展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | ssrf-labs - 【Hello-CTF labs】一个 ssrf的综合靶场 ,包含 RCE , SQL注入 , Tomcat , Red |
| 所属分类 | CTF思路 |
| 发布作者 | admin |
| 发布时间 | 2026-10-05 23:57:30 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 80 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |