 CTF思路
点击放大
项目说明
2020年西湖论剑-IoT闯关赛
硬件配置
本次比赛设计了一块兼具MPU与MCU的开发板,可以同时运行Linux操作系统和AVR裸机程序,关键配置如下
其中MPU与MCU使用0号IIC总线通信,并包含一路中断信号。
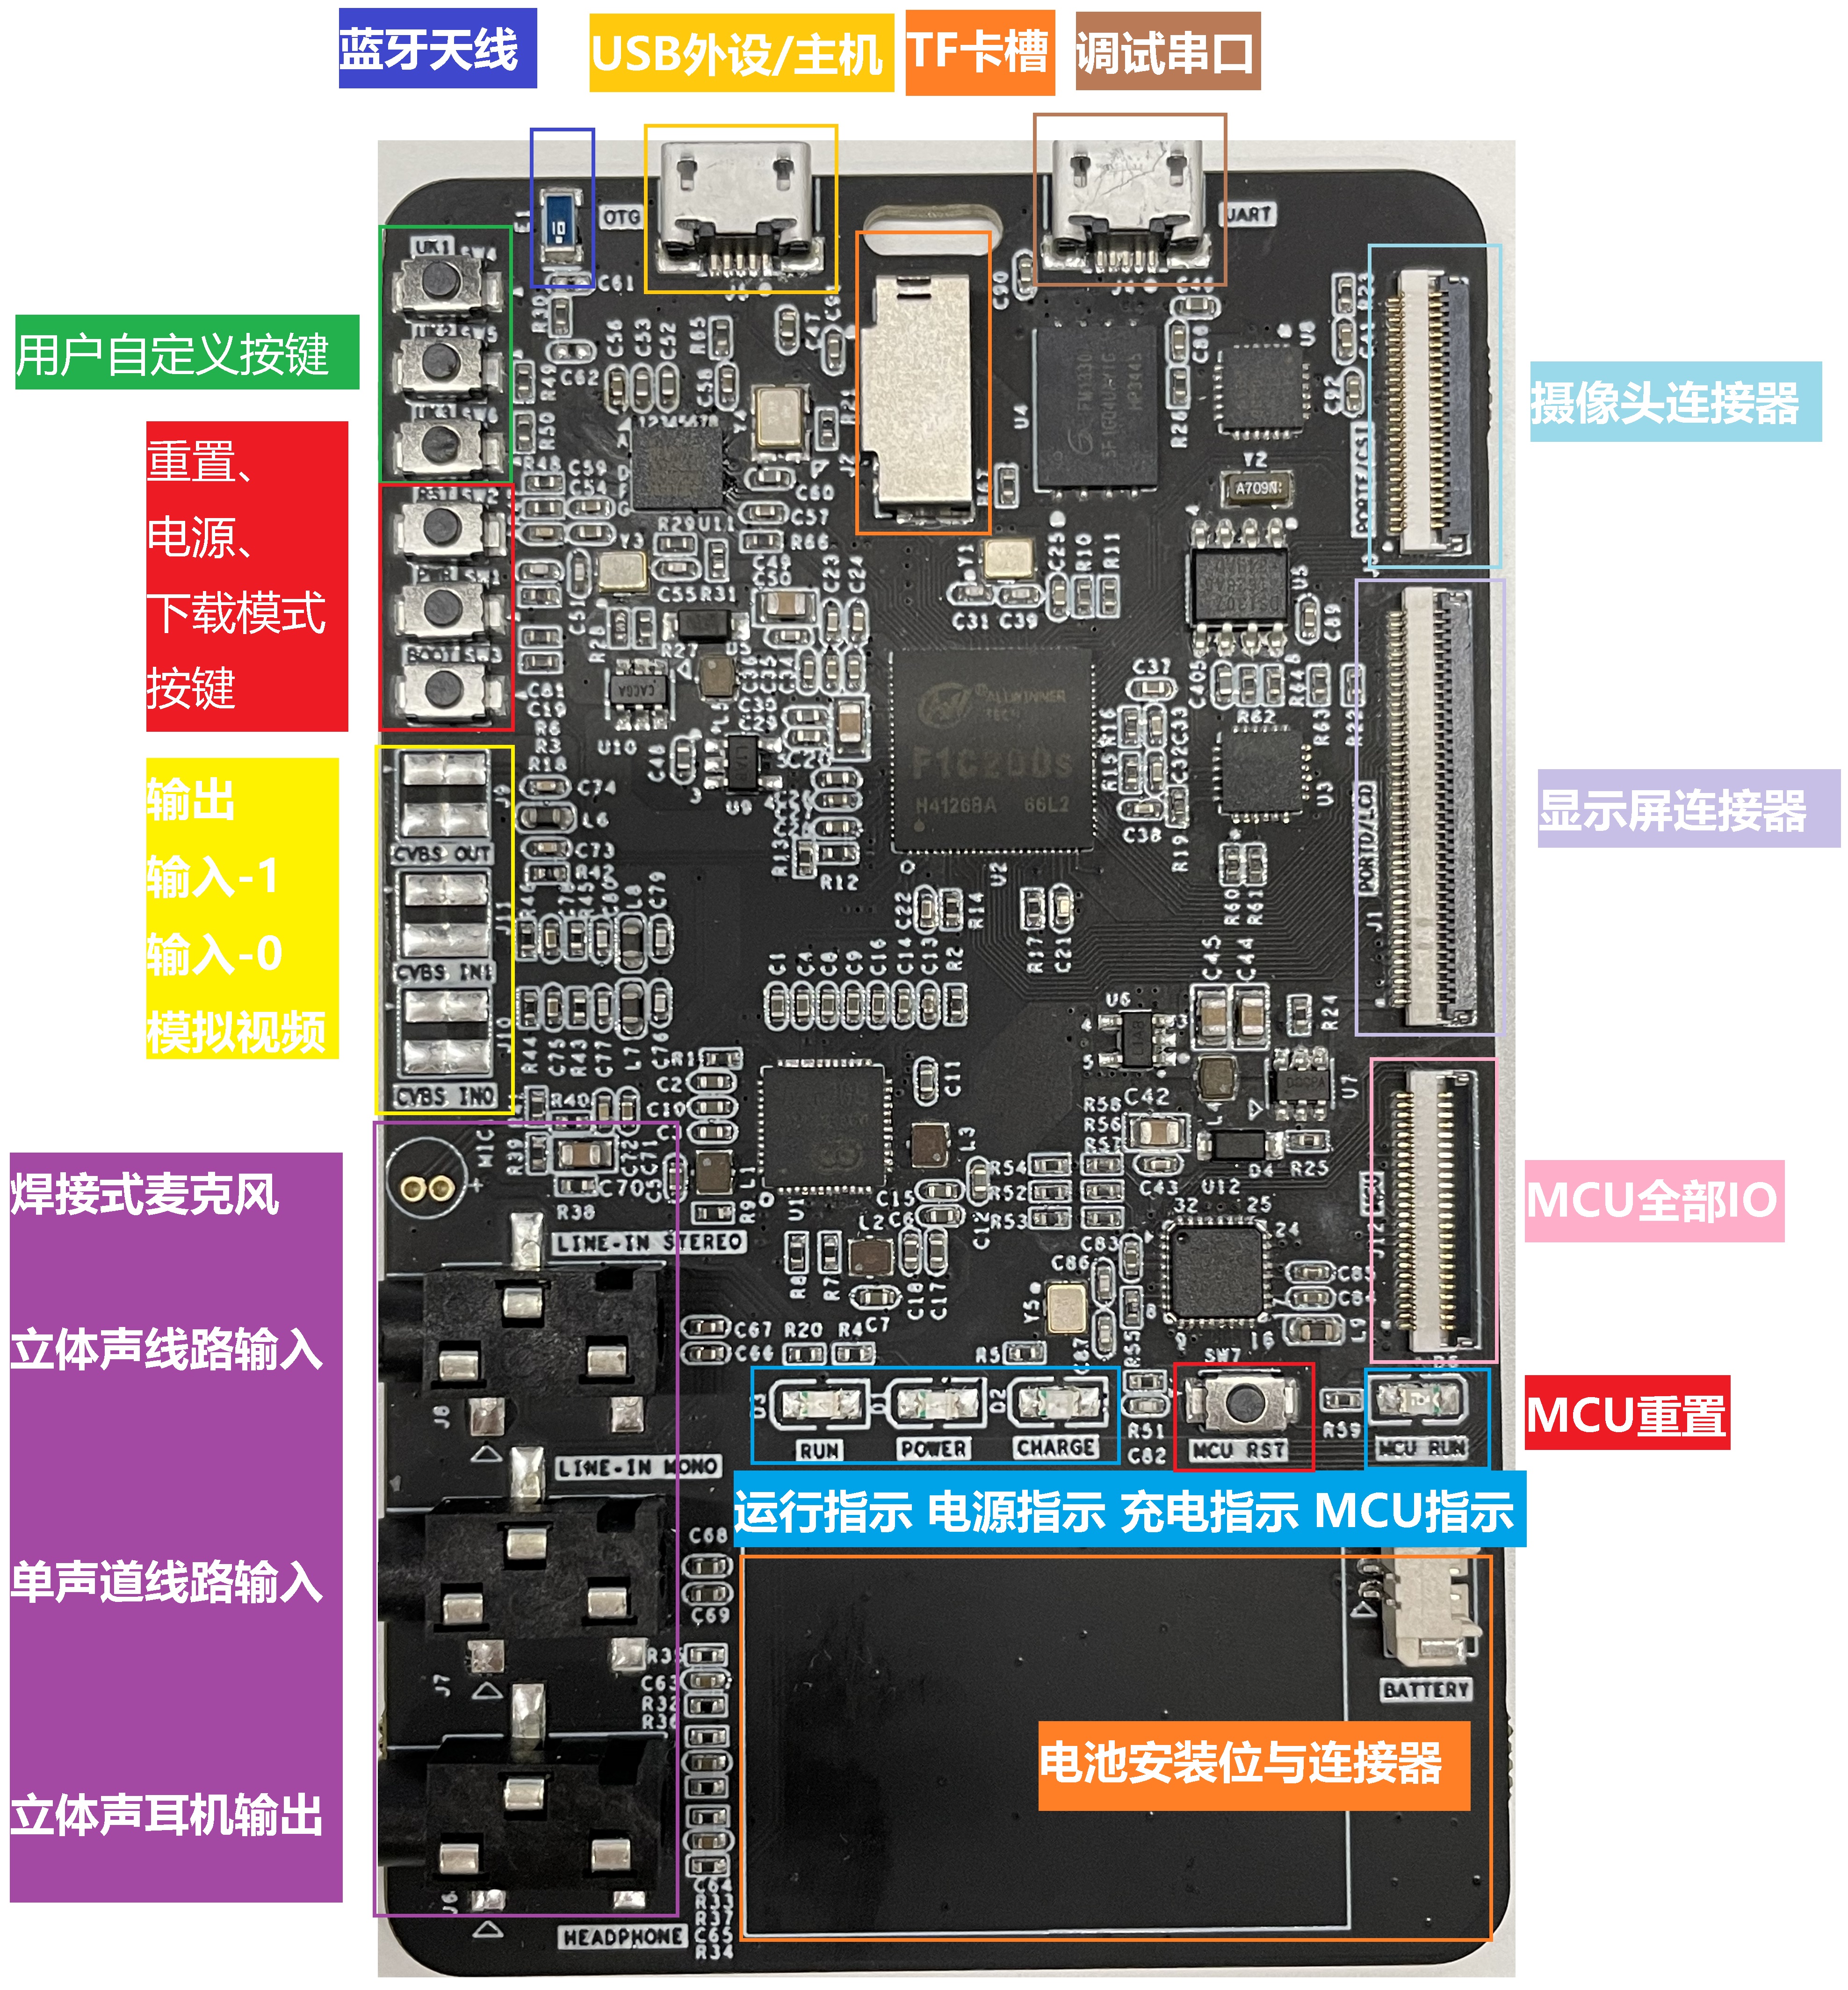
接口分布示意图
开发板包含了充分的扩展接口,这些接口不仅仅是为比赛服务的,同时也提供了更多可能的扩展性。

已知问题及缓解措施
就像开发软件系统一样,硬件开发同样会遇到BUG。好在这些BUG并不会影响我们比赛项目的进行,但如果你打算用它去做一些自己的DIY的话,可能要注意以下问题:
如何更新固件、写入题目
我们推荐使用Linux操作系统来进行这一操作,接下来也会以Ubuntu 18.04为演示环境进行演示。
全志平台的处理包含一个内置的FEL模式,该模式允许直接使用USB接口向内存写入机器码来实现其他功能,可以通过按下BOOT键不松手的同时短按RST键的方式进入,一般情况下我们不会使用这种模式。
在这块开发板上,我们在bootloader中预置了DFU模式用于快速更新固件。比较关键的两个分区是"all"和"",其中"all"的部分为整个固件,刷写时间比较长。""包含了题目数据,在启动的时候会被挂载到/workspace路径下,由于题目数据较小,可以很快的完成刷写。
可以使用下面这个命令安装dfu工具
> apt install dfu-util
以下脚本可以实现和比赛时相同的刷机操作,它会等待板子正确连接后,向指定分区下发镜像。在没有配置udev规则的环境下,这些脚本依赖root权限。
> 刷机步骤
> - 运行刷机脚本
> - 将USB OTG线连接到PC
> - 短按RST按钮
> - 等待刷机脚本结束
> 刷写完整镜像
>
> 刷写某个题目
>
其区别就在最后一行传入dfu-util的参数,具体的含义可以运行dfu-util --help查看。
因为本开发板使用了o技术,如果出现了文件系统混乱的情况,请运行mtd -r erase /dev/mtd4来清除刷机后的所有更改。注意,这个指令并不会破坏主固件,其行为更接近"恢复出厂设置"。
如果bootloader意外损坏,可以先进入FEL模式,然后参考flash-bootloader.sh进行修复。
项目信息
开发语言:C
Star 数:54
技术要点
该项目属于CTF思路方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕2020西湖论剑IOT闯关赛赛后开放资源展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | IoT-CTF-2020 - 2020西湖论剑IOT闯关赛赛后开放资源 |
| 所属分类 | CTF思路 |
| 发布作者 | admin |
| 发布时间 | 2026-10-06 00:06:14 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 536 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |