 防护思路
点击放大
xingrin - Open-source attack surface management and authoriz
项目说明
<h1 align="center">XingRin - 星环</h1>
<p align="center">
<b>开源攻击面管理平台 (ASM) | 面向授权安全测试与防御研究的资产发现与安全自动化系统</b>
</p>
<p align="center">
<b>持续维护中</b>:由于现在架构,代码对于ai开发来说,演化进度难度很高,代码原生分布式能力弱,为了适应项目的长期发展,进行了新一代架构重构,后端采用 Go 语言为核心,其强大的分布式能力是目前最优解,新项目地址:
</p>
<p align="center">
<a href=" src=" alt="GitHub stars"></a>
<a href=" src=" alt="GitHub forks"></a>
<a href=" src=" alt="GitHub issues"></a>
<a href=" src=" alt="License"></a>
</p>
<p align="center">
<a href="#功能特性">功能特性</a> •
<a href="#全局资产搜索">资产搜索</a> •
<a href="#快速开始">快速开始</a> •
<a href="#文档">文档</a> •
<a href="#反馈与贡献">反馈与贡献</a>
</p>
<p align="center">
<sub>关键词: Open Source | ASM | 攻击面管理 | 授权安全测试 | 防御研究 | 资产发现 | 资产搜索 | 安全自动化 | 风险检测 | 子域名枚举 | EASM</sub>
</p>
---
在线 Demo
> 仅用于 UI 展示,未接入后端数据库
> XingRin 聚焦 自有资产管理、授权安全测试与防御研究 场景,帮助安全团队对互联网暴露面进行持续发现、监控与分析。
---
<p align="center">
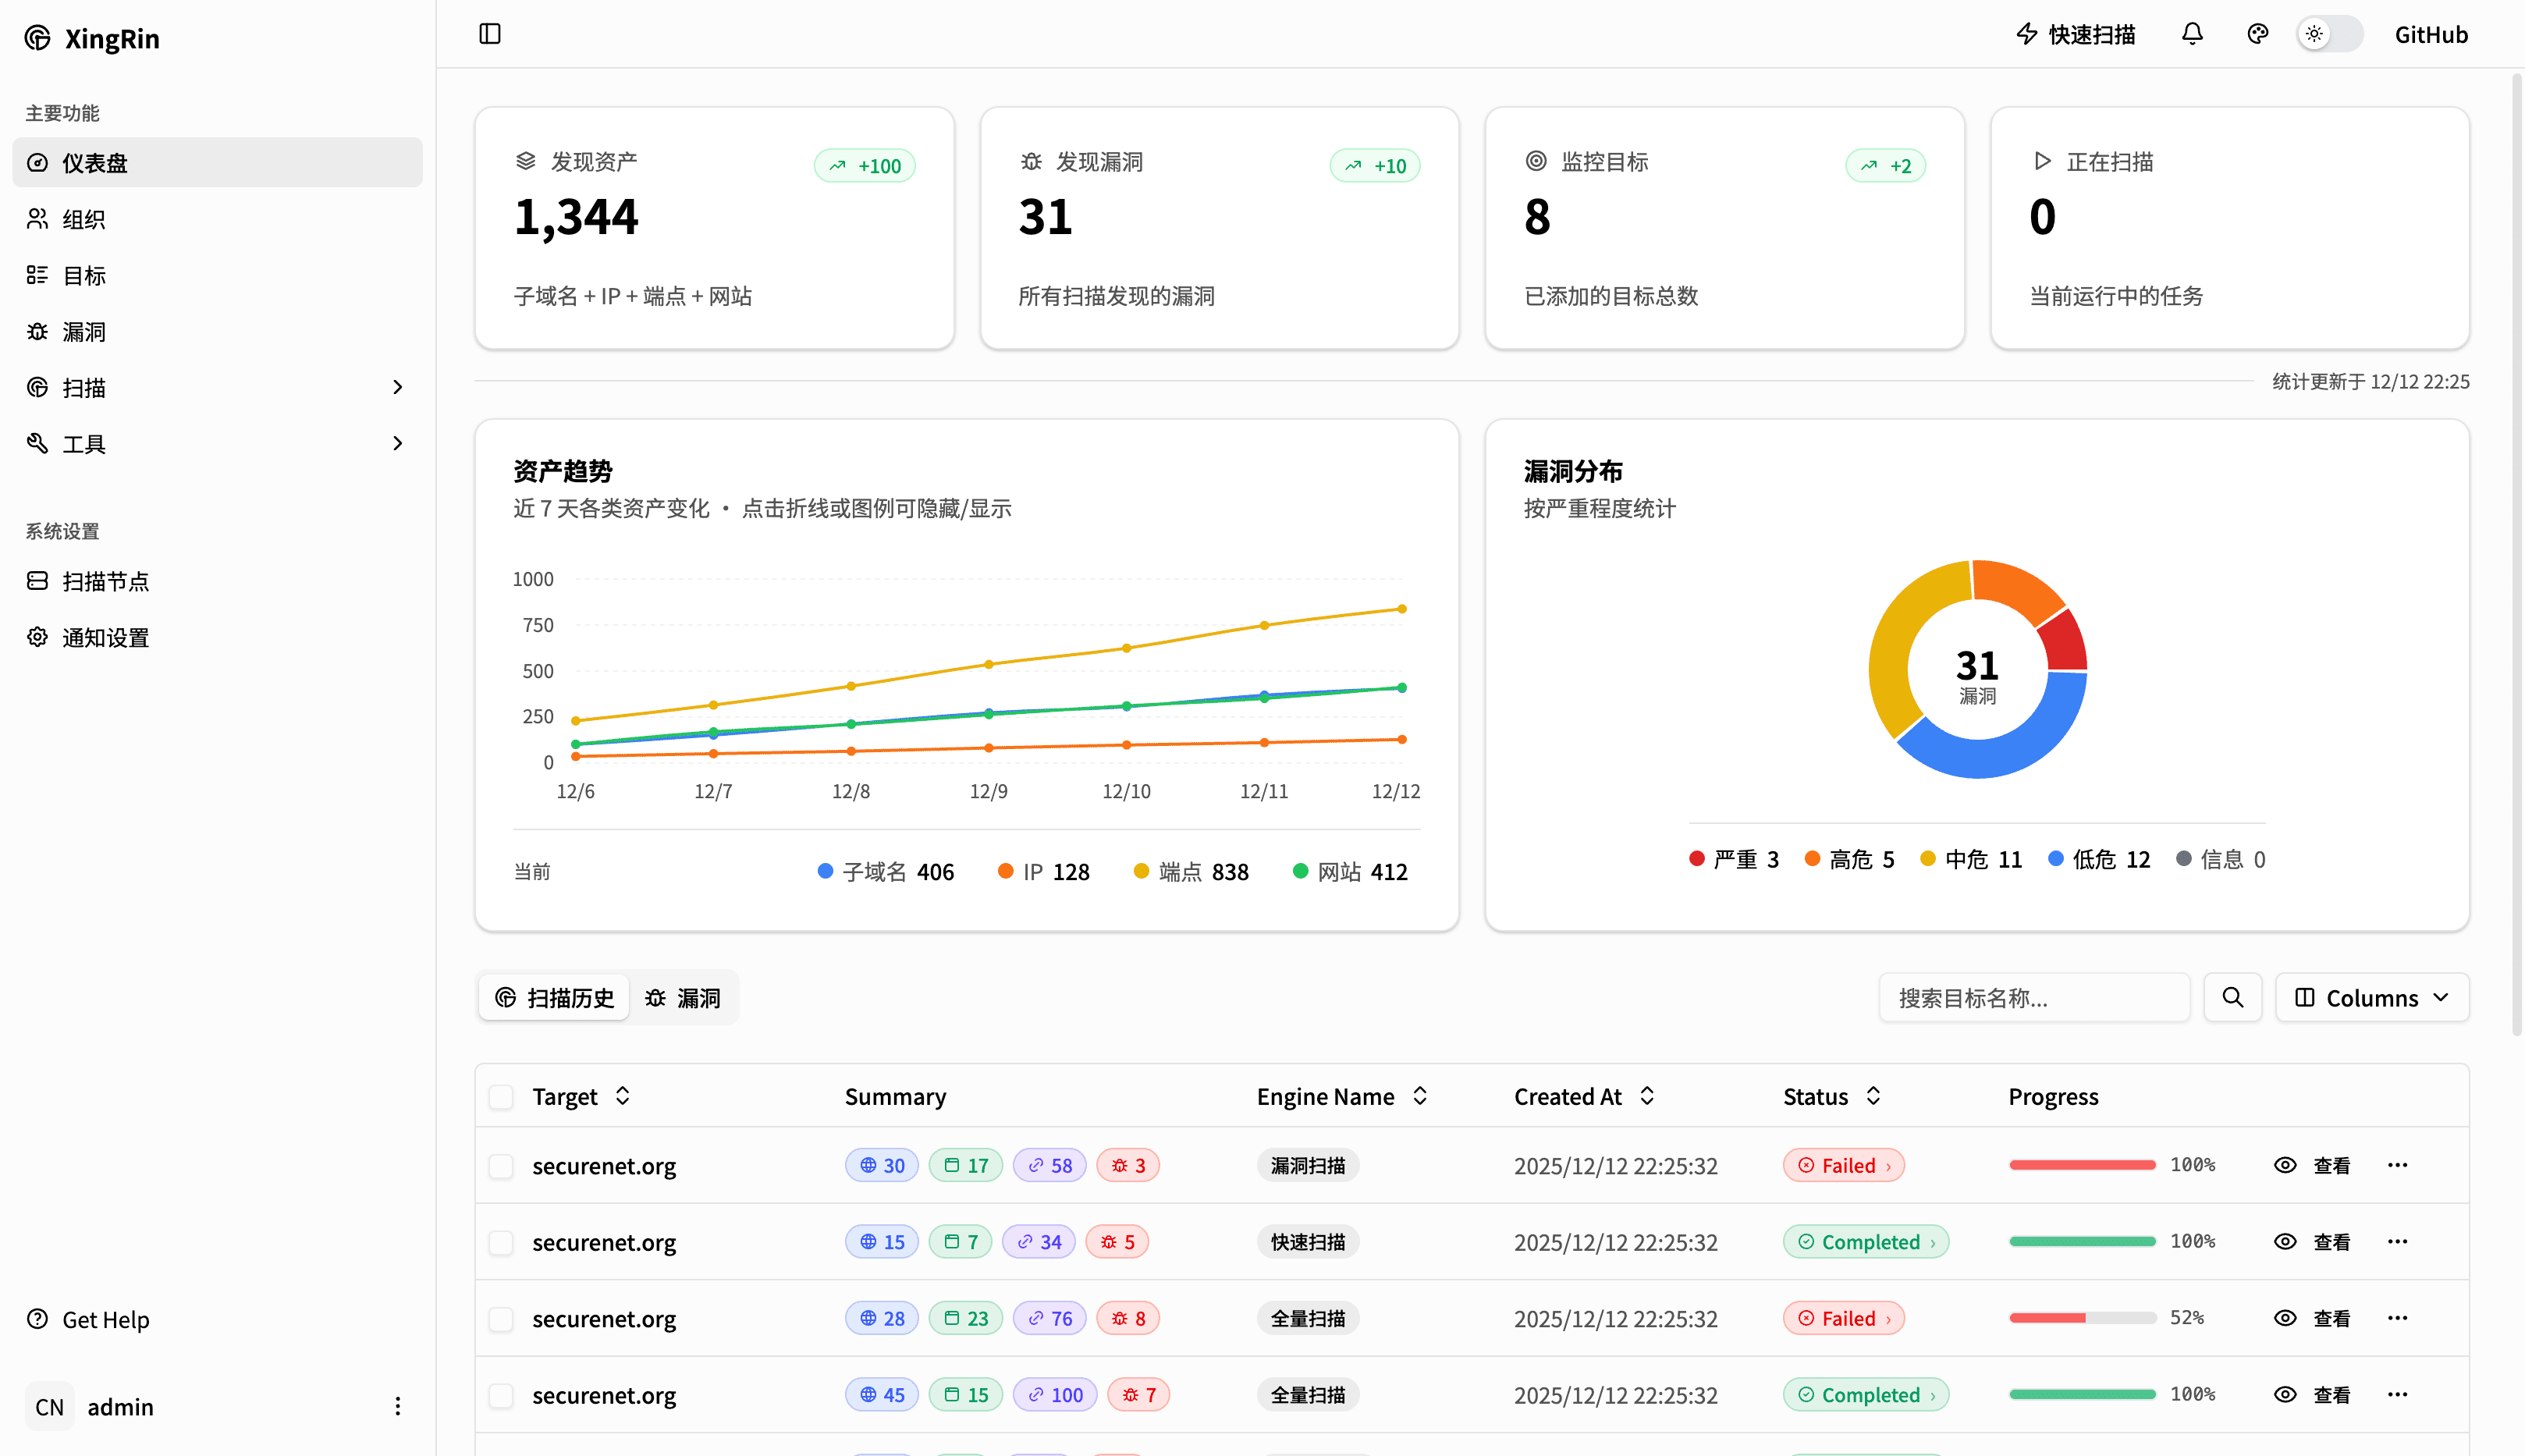
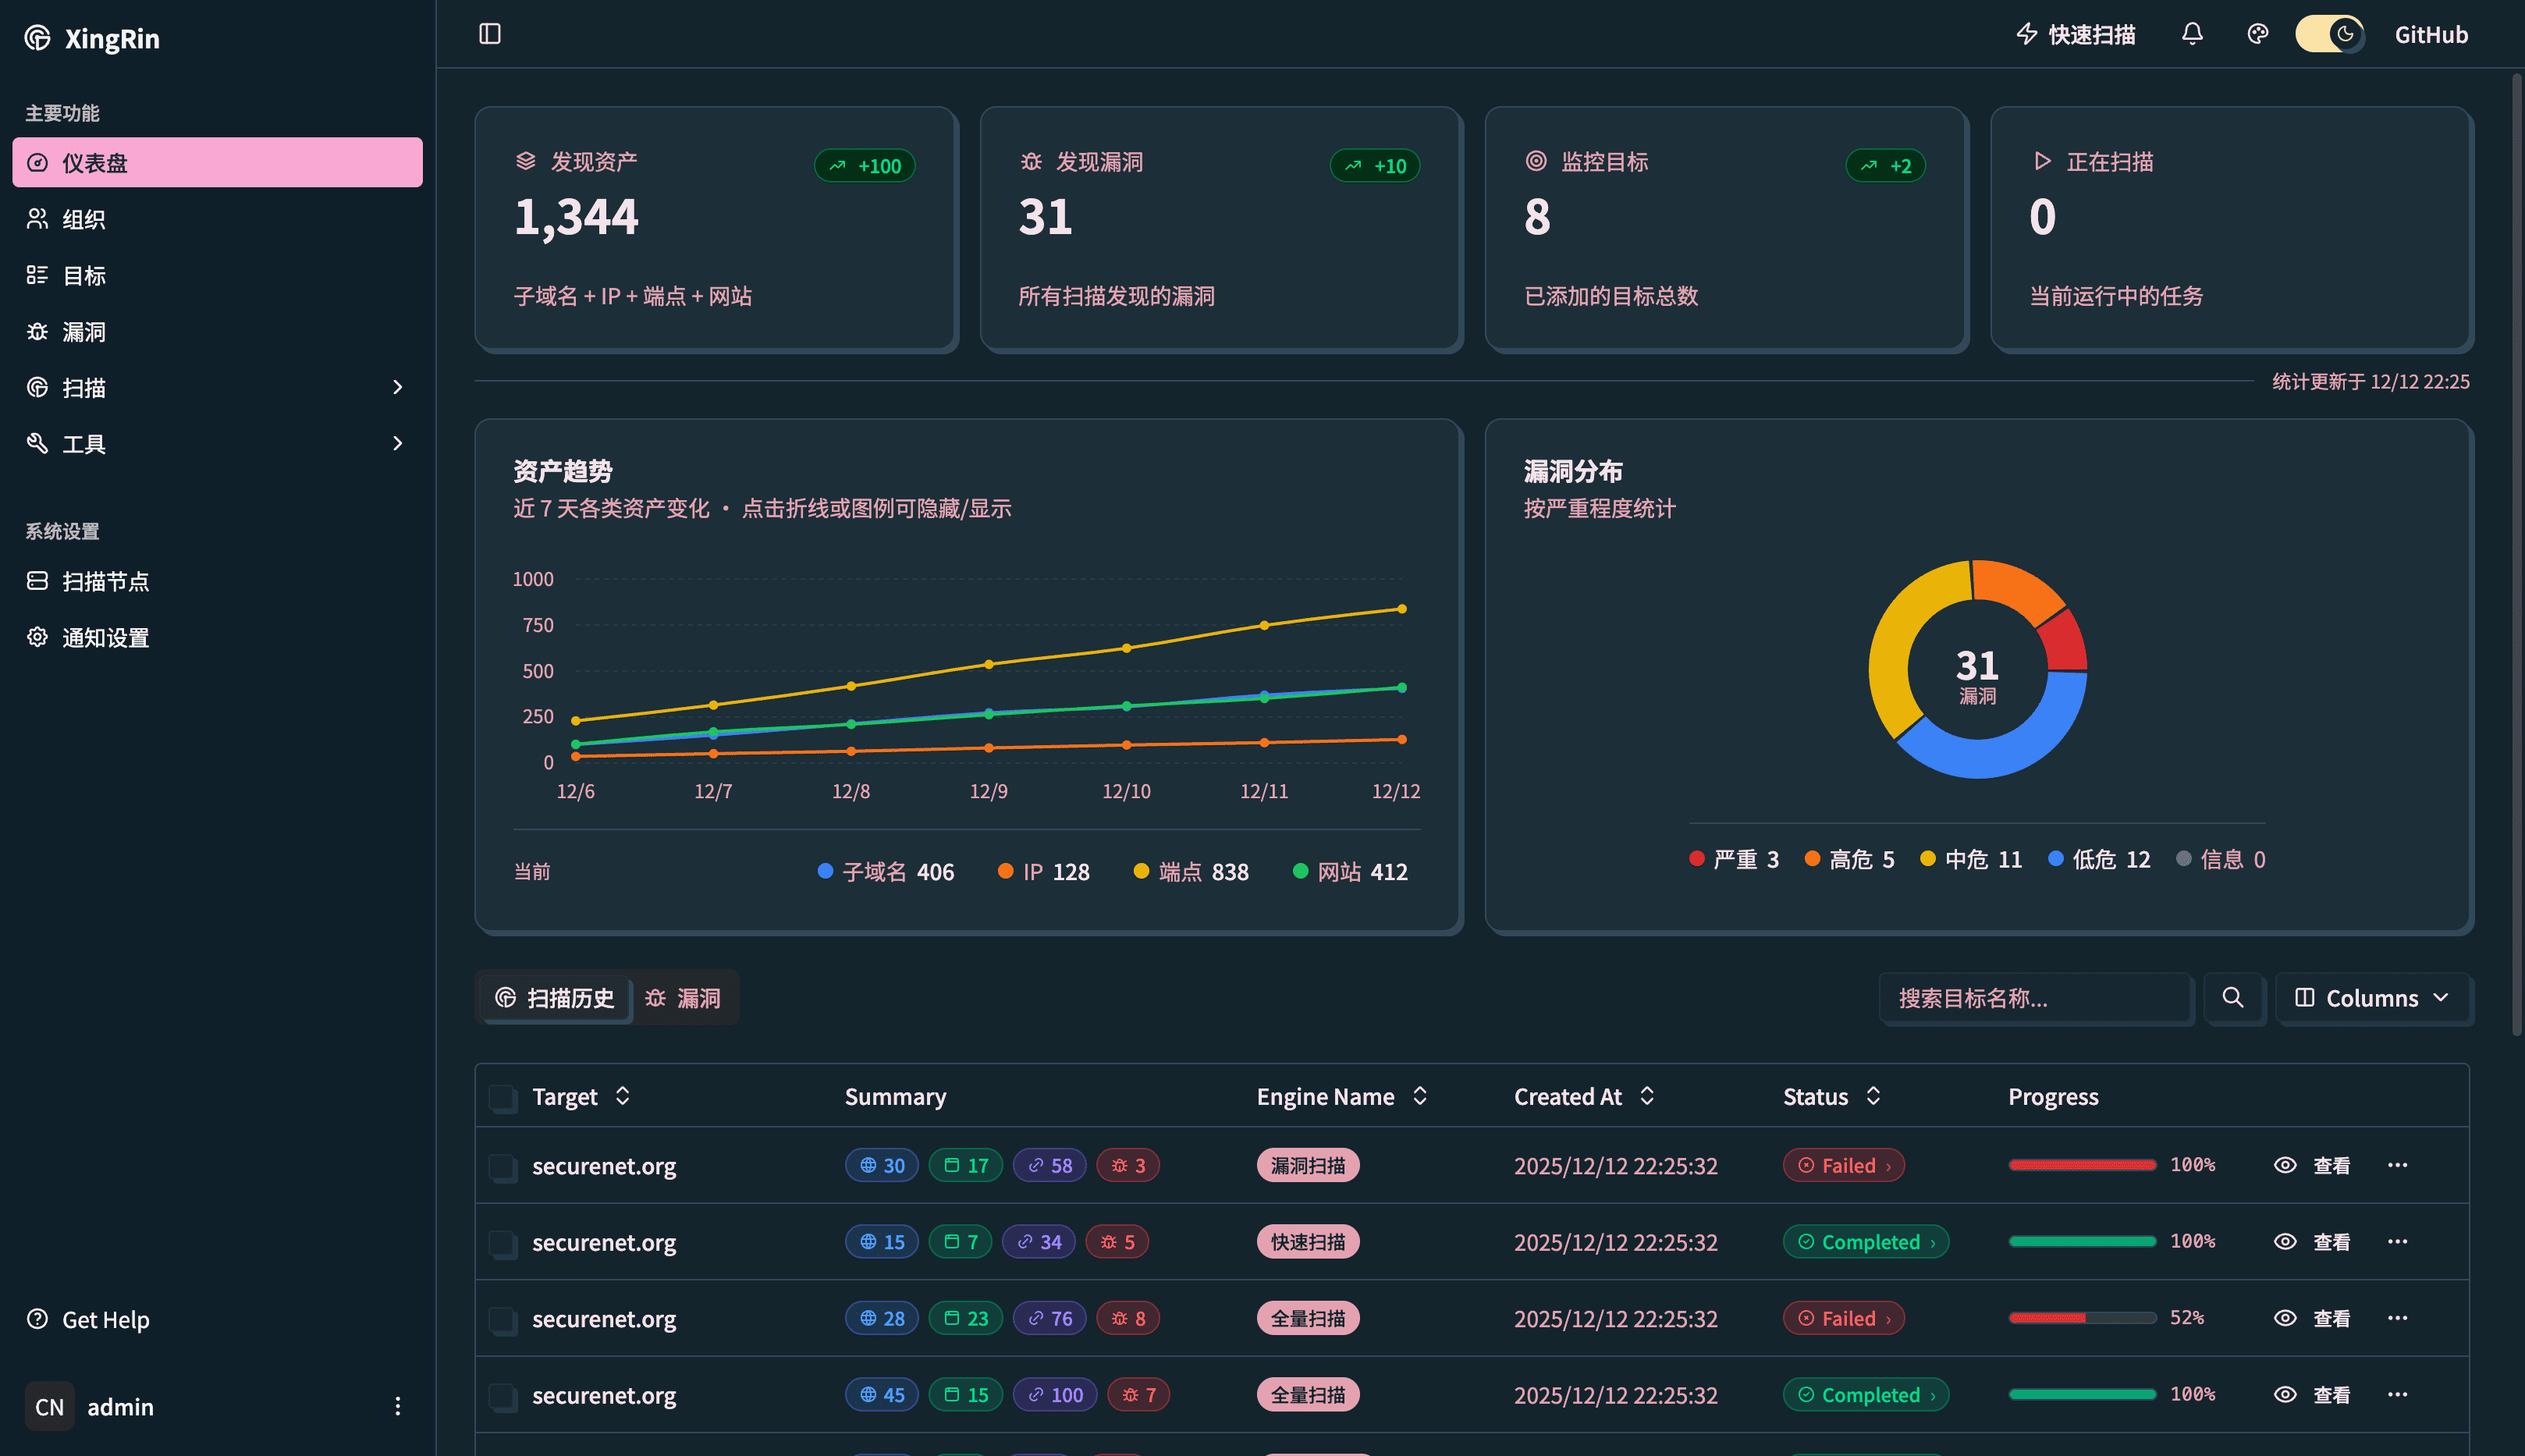
<b>现代化 UI</b>
</p>
<p align="center">
<img src="docs/screenshots/light.png" alt="Light Mode" width="24%">
<img src="docs/screenshots/bubblegum.png" alt="Bubblegum" width="24%">
<img src="docs/screenshots/cosmic-night.png" alt="Cosmic Night" width="24%">
<img src="docs/screenshots/quantum-rose.png" alt="Quantum Rose" width="24%">
</p>
文档
---
功能特性
扫描能力
| 功能 | 状态 | 工具 | 说明 |
|------|------|------|------|
| 子域名扫描 | 已完成 | Subfinder, Amass, PureDNS | 被动收集 + 主动枚举,聚合 50+ 数据源 |
| 端口扫描 | 已完成 | Naabu | 自定义端口范围 |
| 站点发现 | 已完成 | HTTPX | HTTP 探测,自动获取标题、状态码、技术栈 |
| 指纹识别 | 已完成 | XingFinger | 2.7W+ 指纹规则,多源指纹库 |
| URL 收集 | 已完成 | Waymore, Katana | 历史数据 + 主动爬取 |
| 目录扫描 | 已完成 | FFUF | 高效探测,智能字典 |
| 安全检测 | 已完成 | Nuclei, Dalfox | 9000+ 检测模板,覆盖常见 Web 风险与配置问题 |
| 站点截图 | 已完成 | Playwright | WebP 高压缩存储 |
平台能力
| 功能 | 状态 | 说明 |
|------|------|------|
| 目标管理 | 已完成 | 多层级组织,支持域名/IP 目标 |
| 资产快照 | 已完成 | 扫描结果对比,追踪资产变化 |
| 黑名单过滤 | 已完成 | 全局 + Target 级,支持通配符/CIDR |
| 定时任务 | 已完成 | Cron 表达式,自动化周期扫描 |
| 分布式扫描 | 已完成 | 多 Worker 节点,负载感知调度 |
| 全局搜索 | 已完成 | 表达式语法,多字段组合查询 |
| 通知推送 | 已完成 | 企业、Discord |
| API 密钥管理 | 已完成 | 可视化配置各数据源 API Key |
扫描流程架构
完整的扫描流程包括:子域名发现、端口扫描、站点发现、指纹识别、URL 收集、目录扫描、安全检测等阶段
详细说明请查看 扫描流程架构文档
分布式架构
全局资产搜索
=(模糊)、==(精确)、!=(不等于)操作符&& (AND) 和 || (OR) 逻辑组合#### 搜索语法示例
可视化界面
---
快速开始
环境要求
一键安装
> --mirror 参数说明
> - 自动配置 Docker 镜像加速(国内镜像源)
> - 加速 Git 仓库克隆(Nuclei 模板等)
访问服务
常用命令
反馈与贡献
联系
<img src="docs/wechat-qrcode.png" alt="微信公众号" width="200">
关注公众号免费领取指纹库
| 指纹库 | 数量 |
|--------|------|
| ehole.json | 21,977 |
| ARL.yaml | 9,264 |
| goby.json | 7,086 |
| FingerprintHub.json | 3,147 |
> 关注公众号回复「指纹」即可获取
赞助支持
如果这个项目对你有帮助,谢谢请我能喝杯蜜雪冰城,你的star和赞助是我免费更新的动力
<p>
<img src="docs/wx_pay.jpg" alt="微信支付" width="200">
<img src="docs/zfb_pay.jpg" alt="支付宝" width="200">
</p>
安全与合规说明
重要:请在使用前仔细阅读
1. 本项目面向授权安全测试、防御研究与自有资产攻击面管理场景
2. 使用者必须确保已获得目标系统、数据和环境的明确合法授权
3. 请勿将本项目用于任何未经授权的扫描、入侵、破坏或其他违法行为
4. 使用者应自行确认其行为符合所在地区法律法规、合同义务和组织政策
5. 项目维护者不对滥用行为负责
使用本工具即表示您同意:
Star History
如果这个项目对你有帮助,请给一个 Star 支持一下!
![Star History Chart]()
许可证
本项目采用 MIT License。
MIT 许可证允许商业和非商业使用、修改、分发与私有部署,但要求保留原始版权和许可证声明。
请注意:开源许可证授予的是代码使用、修改和分发权限,并不构成对任何未经授权安全测试或违法行为的许可。使用者仍需自行确保其用途合法、合规且已获得明确授权。
项目信息
开发语言:TypeScript
Star 数:655
技术要点
该项目属于防护思路方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕Open-source attack surface management and authorized security automation platform for asset discovery, service probing, scan orchestration, and security result management.展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | xingrin - Open-source attack surface management and authoriz |
| 所属分类 | 防护思路 |
| 发布作者 | admin |
| 发布时间 | 2026-10-06 00:07:42 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 356 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |