 防护思路
点击放大
EDY-RECON - Offline-first OSINT and security research toolkit
项目说明
!EDY RECON — Authorized OSINT and Reconnaissance Toolkit
EDY RECON 1.1.0
> OSINT, análise de superfície e testes controlados de credenciais para uso
> profissional autorizado.
!Python !Windows !Kali !Tests !License
Ferramenta de reconhecimento OSINT e teste de credenciais para profissionais de
segurança com autorização formal. Inclui base de de dados
documentados (2007–hoje), ção de e-mail/senha em fontes públicas,
de dark web e brute force (SSH/FTP/HTTP-FORM).
> Uso autorizado obrigatório: execute somente em ativos próprios ou cobertos
> por autorização formal, com escopo, janela e limites definidos por escrito.
> Consulte ACCEPTABLE_USE.md antes de operar módulos de rede.
Apresentação em vídeo
Demonstração
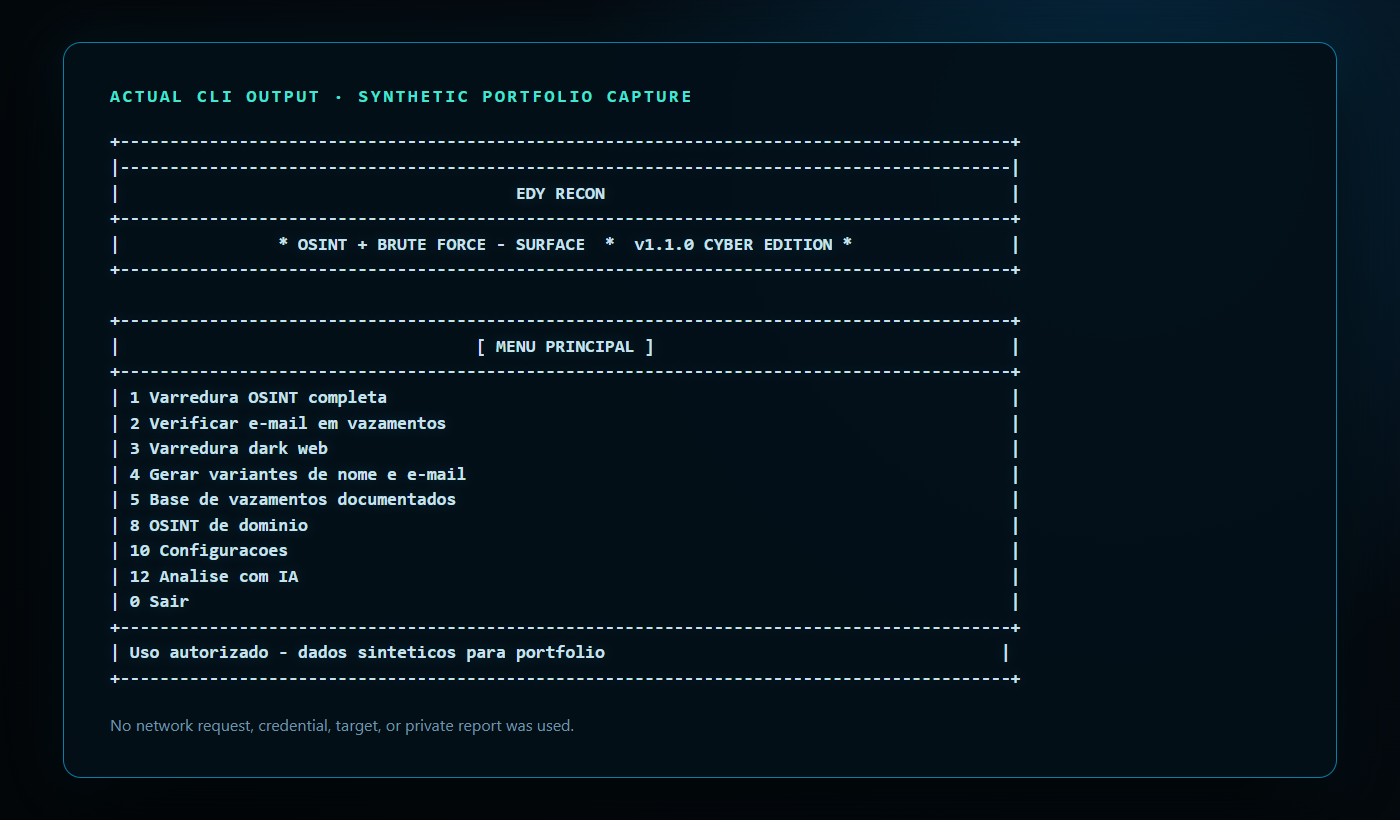
!Menu real do EDY RECON executado sem rede e com dados sintéticos
A captura acima foi produzida pela própria interface em modo ASCII e sem cor. Nenhuma rede, credencial, sessão, relatório privado ou alvo real foi usado.
Status de ção
| Área | Estado |
|---|---|
| Windows e inicialização local | |
| Suíte estritamente offline | 40/40 testes aprovados |
| Menus e quatro temas | com fixtures sintéticas |
| Relatórios TXT e HTML | com sessão sintética |
| Kali Linux | Implementado; ção real pendente |
| APIs, IA e consultas externas | Implementadas; ção real pendente |
| SSH, FTP, HTTP e portas | Implementados; não executados na ção pública |
Nenhum resultado de integração real é alegado por esta versão. A suíte offline
bloqueia tentativas de rede e não utiliza al.
---
📂 Instalação e isolamento
| Ambiente | Pasta | Atalho |
|---|---|---|
| Windows | pasta escolhida pelo usuário | EDYRECON.bat ou atalho criado pelo instalador |
| Kali Linux | /opt/EDYRECON ou pasta do usuário | EDYRECON.sh ou atalho criado pelo pós-instalador |
Cada ambiente usa sua própria .venv e seu próprio data/config.json. O arquivo
de configuração, sessões e relatórios não devem ser copiados entre máquinas.
---
📦 Conteúdo do projeto
| Arquivo | Descrição |
|---|---|
| edyrecon.py | Programa principal (menu interativo) |
| modules/ | Módulos: OSINT, dark web, , brute force, senhas, relatórios |
| data/breaches.json | Catálogo local; não distribuído enquanto a proveniência esti |
| data/passwords_base.lst | Base local; não distribuída |
| data/wordlists/ | Conteúdo baixado localmente; não distribuído pelo repositório |
| data/config.example.json | Exemplo público sem credenciais ou paths locais |
| data/config.json | Configuração privada gerada localmente; nunca publicar |
| atualizar_wordlists.py | Atualizador de wordlists (baixa o que falta e registra no config) |
| .py | : total de senhas, RAM usada, streaming por arquivo |
| EDYRECON.bat | Lançador do Windows (duplo clique) |
| EDYRECON.sh | Lançador do Kali (usado pelo atalho da Área de Trabalho) |
| kali_pos_install.sh | Pós-instalação no Kali (venões e atalho; cron opcional) |
| kali_install.sh | Instalador alternativo do Kali (outra pasta de destino) |
| instalar_windows.bat | Instalador/atualizador para Windows |
| sync_to_kali.sh | Sincroniza o projeto para o Kali via SSH |
| kali_target.conf(.example) | Configuração do Kali remoto (SSH) |
| requirements.txt | Dependências Python |
| README.md | Este guia |
| modules/ai.py | Integração de IA (Skynet Chat free + OpenAI-compatível) |
| reports/ sessions/ logs/ | Diretórios locais privados; apenas .gitkeep é público |
---
Wordlists locais e streaming
O ambiente local usado na ção continha 61 wordlists e uma base embutida,
totalizando 37.640.457 entradas. Esses arquivos **não fazem parte da distribuição
pública**. Os números abaixo descre o ambiente local auditado:
| Métrica | Valor |
|---|---|
| Wordlists registradas | 61 |
| Total de senhas | 37.640.457 |
| Em RAM (base embutida + listas pequenas) | 227.986 senhas / 3,61 MB |
| Em streaming (disco, não ocupa RAM) | 20 arquivos / 37.412.471 linhas |
| Espaço em disco | ~362 MB |
Listas acima de 512 KB são lidas em STREAMING (disco → linha a linha), então
a memória RAM não cresce mesmo com dezenas de milhões de senhas — ideal para
a VM do Kali com pouca RAM.
Categorias das listas
| Categoria | Qtd. | Exemplos |
|---|---|---|
| 1) Clássicas | 3 | RockYou (14,3M), XatoNet 5.1M, XatoNet top-1M |
| 2) Comuns atuais | 12 | NCSC top-100k, Pwdb top-100k, probable-v2, darkweb2017, 2025-most-used... |
| 3) Por país/idioma | 20 | pt-BR (passphrases 2,4M, BRDumps, wordlist-br...), ES, FR, DE, CN, AR, IT, RU, TR, PL, NL, UA |
| 4) públicos | 12 | phpBB, MySpace, 000webhost, alleged-Gmail, md5decryptor-UK, Ashley-Madison (somente senhas, sem PII) |
| 5) Credenciais padrão | 14 | default-passwords, CIRT, betterdefaultpasslist (SSH/MySQL/Postgres/FTP/Windows/Tomcat/MSSQL//DB2) |
> Disponibilidade pública não equivale a permissão de redistribuição. Origem,
> versão, hash e situação local estão registrados em
> WORDLISTS_MANIFEST.csv. Entradas sem licença
> comprovada permanecem marcadas como “não distribuível / uso local”.
Ver os números em qualquer ambiente
Atualizar wordlists localmente
Opções do atualizador:
--force — baixa todas as listas de noção completa);--check — só e registra o que já existe no config.json.Use apenas fontes compatíveis com sua autorização e política interna. O
atualizador registra automaticamente os caminhos absolutos nodata/config.json do sistema onde rodou — por isso ele deve ser executado
uma vez em cada sistema (Windows e Kali) depois de copiar a pasta.
Consulte DATA_SOURCES.md antes de obter ou distribuir dados.
---
🪟 Windows
Na pasta do projeto, execute instalar_windows.bat. O instalador exige um Python
3 já confiável, cria .venv, instala apenas requirements.txt dentro dela e
cria o atalho. Ele não instala pacotes no Python global.
Reinstalar dependências / atalho
Console simples e acessível
Os quatro temas continuam disponíveis. Para terminais sem suporte a cores ou
Unicode, inicie o launcher no mesmo cmd.exe após definir uma ou ambas as
variáveis abaixo:
NO_COLOR remove sequências ANSI; EDYRECON_ASCII troca bordas, ícones e
acentos por equi ASCII. A interface também reduz e trunca rótulos para
acompanhar consoles estreitos sem quebrar a navegação.
Execução e testes offline
A ção pública não executa APIs, IA, OSINT real, brute force, SSH, FTP,
HTTP ou sondagem de portas. Com a .venv criada:
O segundo comando audita somente a allowlist pública. Ele classifica paths
privados por nome e metadados, sem ler ou imprimir seus conteúdos.
---
🐉 Kali Linux
> Estado: fluxo implementado, mas a execução real no Kali não foi
> nesta preparação pública. Revise os scripts e use laboratório isolado.
Dentro da pasta do projeto, crie o ambiente isolado e o atalho com:
O script cria .venv, instala somente as dependências declaradas, aplica
permissões privadas a configurações/saídas e usa o launcher portátil .
Atualização automática opcional
Nenhum cron é instalado por padrão. Para habilitar conscientemente uma execução
semanal, use ./kali_pos_install.sh --enable-weekly-update e revise depois comcrontab -l.
Sincronização segura para o Kali
Primeiro instale a cópia no Kali com kali_install.sh; isso cria o marker.edyrecon-managed. Configure kali_target.conf localmente sem senhas e revise
o dry-run padrão:
Depois de revisar todos os caminhos e mudanças exibidos, aplique explicitamente:
O sync host, porta, usuário, destino e marker. data/config.json,.venv, sessões, relatórios e logs são sempre preservados e não são en.
No modo --apply, qualquer arquivo de código substituído ou retirado do espelho
é movido primeiro para archi<timestamp> no destino.
---
🧭 MENU PRINCIPAL
| Opção | Função |
|---|---|
| 1 | OSINT completa (e-mail + + dark web + relatório) |
| 2 | e-mail em |
| 3 | dark web |
| 4 | Gerar de nome/e-mail |
| 5 | Base de 2007–hoje ( TXT/HTML) |
| 6 | senha (HIBP) |
| 7 | Brute force (SSH/FTP/HTTP-FORM) |
| 8 | OSINT de domínio (crt.sh/RDAP/DNS//Shodan/urlscan/OTX/Wayback/HackerTarget) |
| 9 | Relatórios salvos |
| 10 | Configurações (APIs/tema/wordlists/IA) |
| 11 | Sobre/ajuda |
| 12 | Análise com IA (relatório, domínio ou chat livre) |
| T | Trocar tema |
No brute force (opção 7 → fonte de senhas), a opção "4 — Tudo" percorre a
base embutida, e wordlists configuradas, respeitando o limite seguromax_passwords. Listas grandes continuam sendo lidas em streaming.
🧠 ANÁLISE COM IA (menu 12)
O EDY RECON ganhou integração de IA (mesma ideia do HackerAI/Skynet) para
analisar relatórios de , domínios e chat livre — respostas em pt-BR:
| Opção | Função |
|---|---|
| 1 | Analisar o último relatório/sessão salvo com a IA |
| 2 | Análise rápida de domínio (DNS + crt.sh + Wayback + HackerTarget) → IA |
| 3 | Chat livre com a IA |
| 4 | Configuração (provider, credenciais, status) |
Pro implementados (menu 10 → 6 ou menu 12 → 4):
| Provider | Custo | Como ativar |
|---|---|---|
| Skynet Chat (padrão) | Serviço externo | Configure sua própria conta no menu de IA |
| Hack Club AI | Serviço externo | Chave em |
| OpenRouter | Serviço externo | Chave em |
| OpenAI/Groq/Together | Serviço externo | API compatível com chat/completions |
| Ollama local | Execução local | ollama serve + modelo local |
| Custom | — | URL OpenAI-compatí |
> A IA é opcional e não foi contra pro reais nesta rodada. Falhas
> externas não impedem o uso das funções locais que não dependem do provider.
---
🔑 APIs (menu 10 → 1)
Sem chave, a ferramenta usa fontes públicas sem chave: crt.sh, RDAP, DNS,
EmailRep, Wayback Machine (CDX) e HackerTarget. Com chaves, libera o restante.
| API | Credencial | Onde obter |
|---|---|---|
| Hunter.io | opcional, conforme plano do provedor | |
| | opcional, conforme plano do provedor | |
| IntelligenceX | opcional, conforme plano do provedor | |
| DeHashed | e-mail e chaço do provedor | |
| HIBP | cha para endpoints autenticados | |
| EmailRep | opcional | |
| ipinfo | token opcional | |
| Shodan | opcional, conforme plano do provedor | |
| urlscan | opcional, conforme plano do provedor | |
| AlienVault OTX | opcional, conforme plano do provedor | |
Cada cha no menu 10 → 1 → número da API. A interface usa entrada
oculta e exibição mascarada. Proteja data/config.json; ele nunca deve ser
publicado, sincronizado ou incluído em checkpoints.
---
⚙️ INSTALAÇÃO NO KALI (passo a passo)
Opção 1 — instalação fácil (pasta atual → /opt/EDYRECON + comando edyrecon):
Opção 2 — sincronizar via SSH, começando obrigatoriamente pelo dry-run:
Opção 3 — instalação limpa do zero (sem a pasta):
> No Kali, o symlink edyrecon aponta para o projeto. Para atualizar depois de
> uma noção, basta repetir a opção 1.
---
🔒 Nota sobre segredos
data/config.json, sessões ou relatórios entre ambientes.Copie data/config.example.json somente como
referência de estrutura. A aplicação cria e mantém a configuração privada local.
---
📁 Saídas geradas
reports/ — relatórios TXT/HTML e exportações da base de sessions/ — sessões de (JSON)logs/ — logs de atualizações executadas manualmente ou por cron explicitamente habilitadoEsses diretórios são privados e ignorados pelo controle de versão. Relatórios e
sessões podem conter e-mails, domínios, IPs e contexto de inção mesmo
depois da remoção de campos conhecidos de senha ou token.
Limites da distribuição pública
O repositório público contém código, testes, exemplos sintéticos e documentação.
Não contém:
data/breaches.json, até que proveniência e redistribuição sejam comprovadas;Documentação
Licença
O código e a documentação próprios do EDY RECON são disponibilizados sob a
Licença MIT. Essa licença não cobre nem relicencia datasets,
wordlists, serviços externos ou dependências de terceiros.
项目信息
开发语言:Python
Star 数:1
技术要点
该项目属于防护思路方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕Offline-first OSINT and security research toolkit with sanitized TXT/HTML reporting, four terminal themes and defensive safety controls.展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | EDY-RECON - Offline-first OSINT and security research toolkit |
| 所属分类 | 防护思路 |
| 发布作者 | admin |
| 发布时间 | 2026-10-06 00:29:27 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 161 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |