 红蓝攻防
点击放大
FourEye - AV Evasion Tool For Red Team Ops
项目说明
<h1 align="center"> FourEye(重明) - A Tool For Red Team Ops</h1>
用于快速生成免杀的 EXE 可执行文件,目前拥有三种免杀方法。
声明
!#f03c15 仅限用于技术研究和获得正式授权的测试活动。
安装方法
推荐使用kali linux系统安装.
> git clone
> cd FourEye
> chmod 755 setup.sh
> ./setup.sh
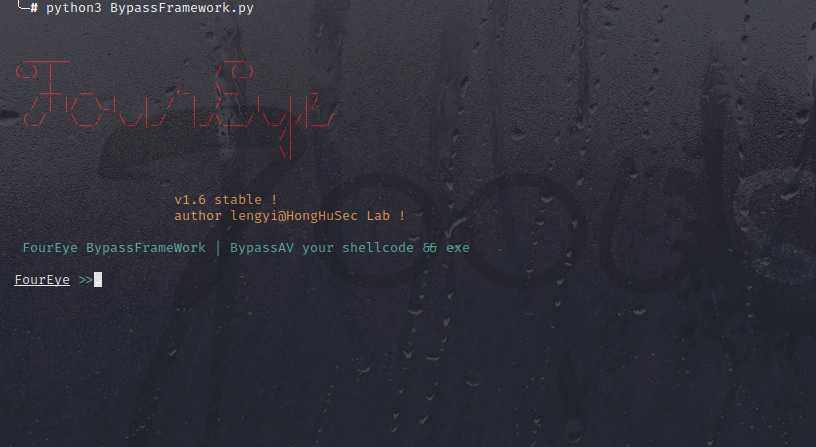
> python3 BypassFramework.py
因为是linux下编译,所以编译文件会有体积大的问题,该工具为三天内的产物,可能有不少bug,欢迎在issus处与我反馈
使用方法
shellcode
> python3 BypassFramework.py
!image
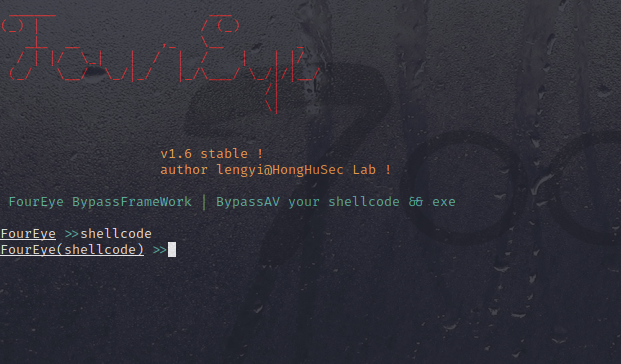
> 选择shellcode
!image
> 选择免杀方式,1:Fiber、2:APC、3:图片分离,选择加密方式,xor或者rot13,然后输入shellcode,选择位数,x64或者x86
!image
> 执行execute
!image
exe
> 选择exe,然后输入exe即可
!image
demo。已上传至B站。
引用
大多数方法均为网上已经公开的方法,本人只是对其整合、优化,多来自于ired,感谢其分享精神。
update
2020.2.03: 火绒已对其标记,且用且珍惜
2020.12.14:增加其对exe的免杀,方法参考,若使用报错请安装x86_64-w64-mingw32-gcc
2021.01.03: 增加x86、x64的支持
2021.01.09: 隐藏窗口
2021.01.26: 增加UUID免杀方法,修复部分bug,增加安装脚本
TODO
项目信息
开发语言:C
Star 数:759
技术要点
该项目属于红蓝攻防方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕AV Evasion Tool For Red Team Ops展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | FourEye - AV Evasion Tool For Red Team Ops |
| 所属分类 | 红蓝攻防 |
| 发布作者 | admin |
| 发布时间 | 2026-10-06 00:37:39 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 357 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |