 漏洞知识库
点击放大
vulstudy - 使用docker快速搭建各大漏洞靶场,目前可以一键搭建17个靶场。
项目说明
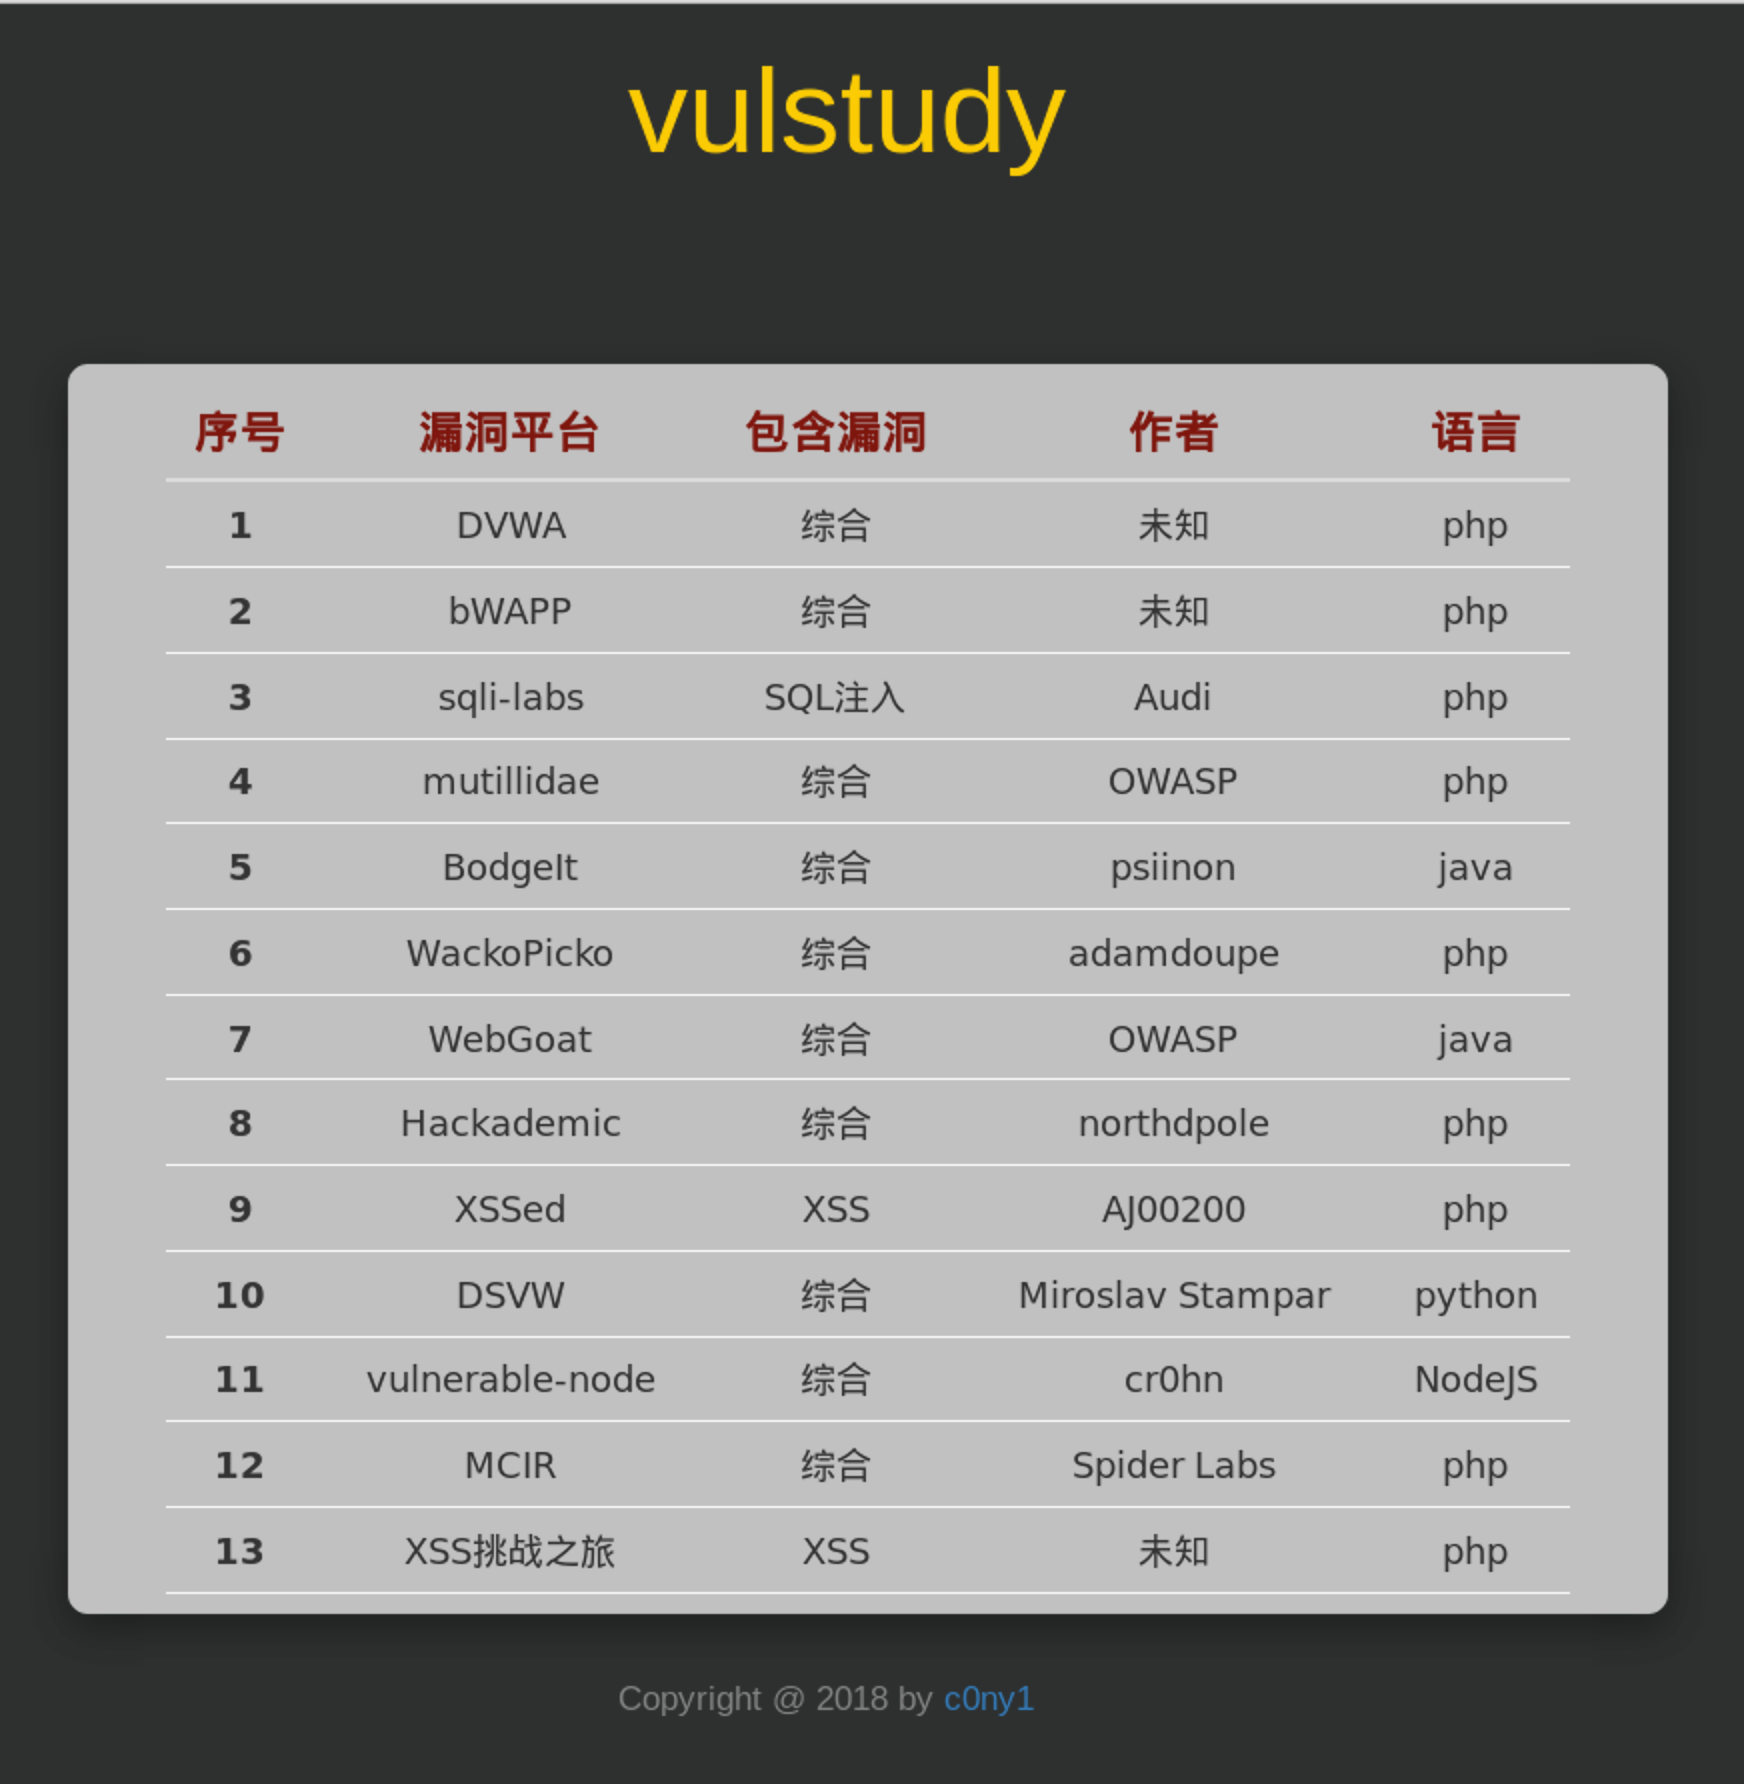
是专门收集当下流行的漏洞学习平台,并将其制作成docker镜像,方便大家快速搭建环境,节省搭建时间,专注于的漏洞学习上。目前包含以下漏洞学习平台:
|序号|漏洞平台|包含漏洞|作者|语言|
|:---:|:---:|:----:|:---:|:---:|
|1|DVWA|综合|未知|php|
|2|bWAPP|综合|未知|php|
|3|sqli-labs|SQL注入|Audi|php|
|4|mutillidae|综合|OWASP|php|
|5|BodgeIt|综合|psiinon|java|
|6|WackoPicko|综合|adamdoupe|php|
|7|WebGoat|综合|OWASP|java|
|8|Hackademic|综合|northdpole|php|
|9|XSSed|XSS|AJ00200|php|
|10|DSVW|综合|Mirosla|python|
|11||综合|cr0hn|NodeJS|
|12|MCIR|综合|Spider Labs|php|
|13|XSS挑战之旅|XSS|未知|php|
0x01 安装
0x02 使用
使用主要分两种:单独运行一个漏洞平台,同时运行多个漏洞平台。
#### 1.单独运行一个漏洞平台
cd到要运行的漏洞平台下运行以下命令
#### 2.同时运行所有漏洞平台
在项目根目录下运行以下命令
!主界面
0x3 FAQ
1.第一次启动bWAPP容器访问其主页会报错如下:
解决: 第一次创建应事先访问/install.php来创建数据库!
2.第一次搭建DVWA,在苹果系统下的safari浏览器下无法初始化数据库,并提示如下:
解决: 使用苹果系统下的其他浏览器即可,比如Chrome。
0x4 声明
该项目只是收集了当下比较流行的漏洞学习平台,若有侵权,请多有意思的漏洞学习平台,让我们一起把它们放到docker上,方便更多人的工作和学习!
项目信息
开发语言:Shell
Star 数:2458
技术要点
该项目属于漏洞知识库方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕使用docker快速搭建各大漏洞靶场,目前可以一键搭建17个靶场。展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | vulstudy - 使用docker快速搭建各大漏洞靶场,目前可以一键搭建17个靶场。 |
| 所属分类 | 漏洞知识库 |
| 发布作者 | admin |
| 发布时间 | 2026-10-06 00:57:39 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 288 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |