剑庭安
首页
黑客安全首页全部安全栏目 黑客技术黑客技术、渗透测试、漏洞利用工具与教程 安全软件安全工具、扫描器、检测与审计软件 病毒分析恶意软件分析、样本、逆向与沙箱 CTF思路CTF 题目、writeup、解题思路与工具 防护思路防御技术、加固、检测响应与蓝队 红蓝攻防红队攻击模拟、蓝队对抗、攻防演练 漏洞知识库漏洞、CVE、PoC、EXP 与安全研究
逆向|反编译
PHP源码PHP 网站源码、程序、系统 APP源码安卓/iOS APP 源码 ASP源码ASP 网站源码与程序 NET源码.NET 网站源码与系统 小程序源码微信/支付宝小程序源码 Dedecms风格模板Dedecms 织梦风格模板 Empirecms风格模板EmpireCMS 帝国风格模板 Discuz商业模板/插件Discuz 商业模板与插件 WordPress主题/插件WordPress 主题与插件 其它源码、模板其它各类源码与模板 游戏源码游戏源码与引擎项目 加密货币源码加密货币、区块链、钱包、USDT/比特币相关源码与工具 手游源码手机游戏源码、服务端、客户端与引擎项目 传奇源码热血传奇、传奇世界、复古传奇等客户端/服务端/引擎源码 页游源码网页游戏、H5 游戏、浏览器游戏源码 端游源码电脑单机游戏、PC 网游客户端/服务端源码
最新万能免驱动支持所有型号打印机下载程序 日历天气老黄历 · 每天同步真实日期与天气
站长工具站长工具 自助开通会员浏览该分类 其他资源qtziy SEO工具SEO工具 站群源码站群源码 泛程序泛程序 蜘蛛模板蜘蛛模板 蜘蛛池蜘蛛池 外链工具外链工具
搜索 自助开通会员🔓 破甲 API
登录 注册
首页 分类列表 漏洞知识库 Vulnerability-Wiki - 一个基于 do…
Vulnerability-Wiki - 一个基于 docsify 快速部署 Awesome-POC 漏洞文档的项目。Deploying th 漏洞知识库 点击放大
作者:admin 发布:2026-10-06

Vulnerability-Wiki - 一个基于 docsify 快速部署 Awesome-POC 漏洞文档的项目。Deploying th

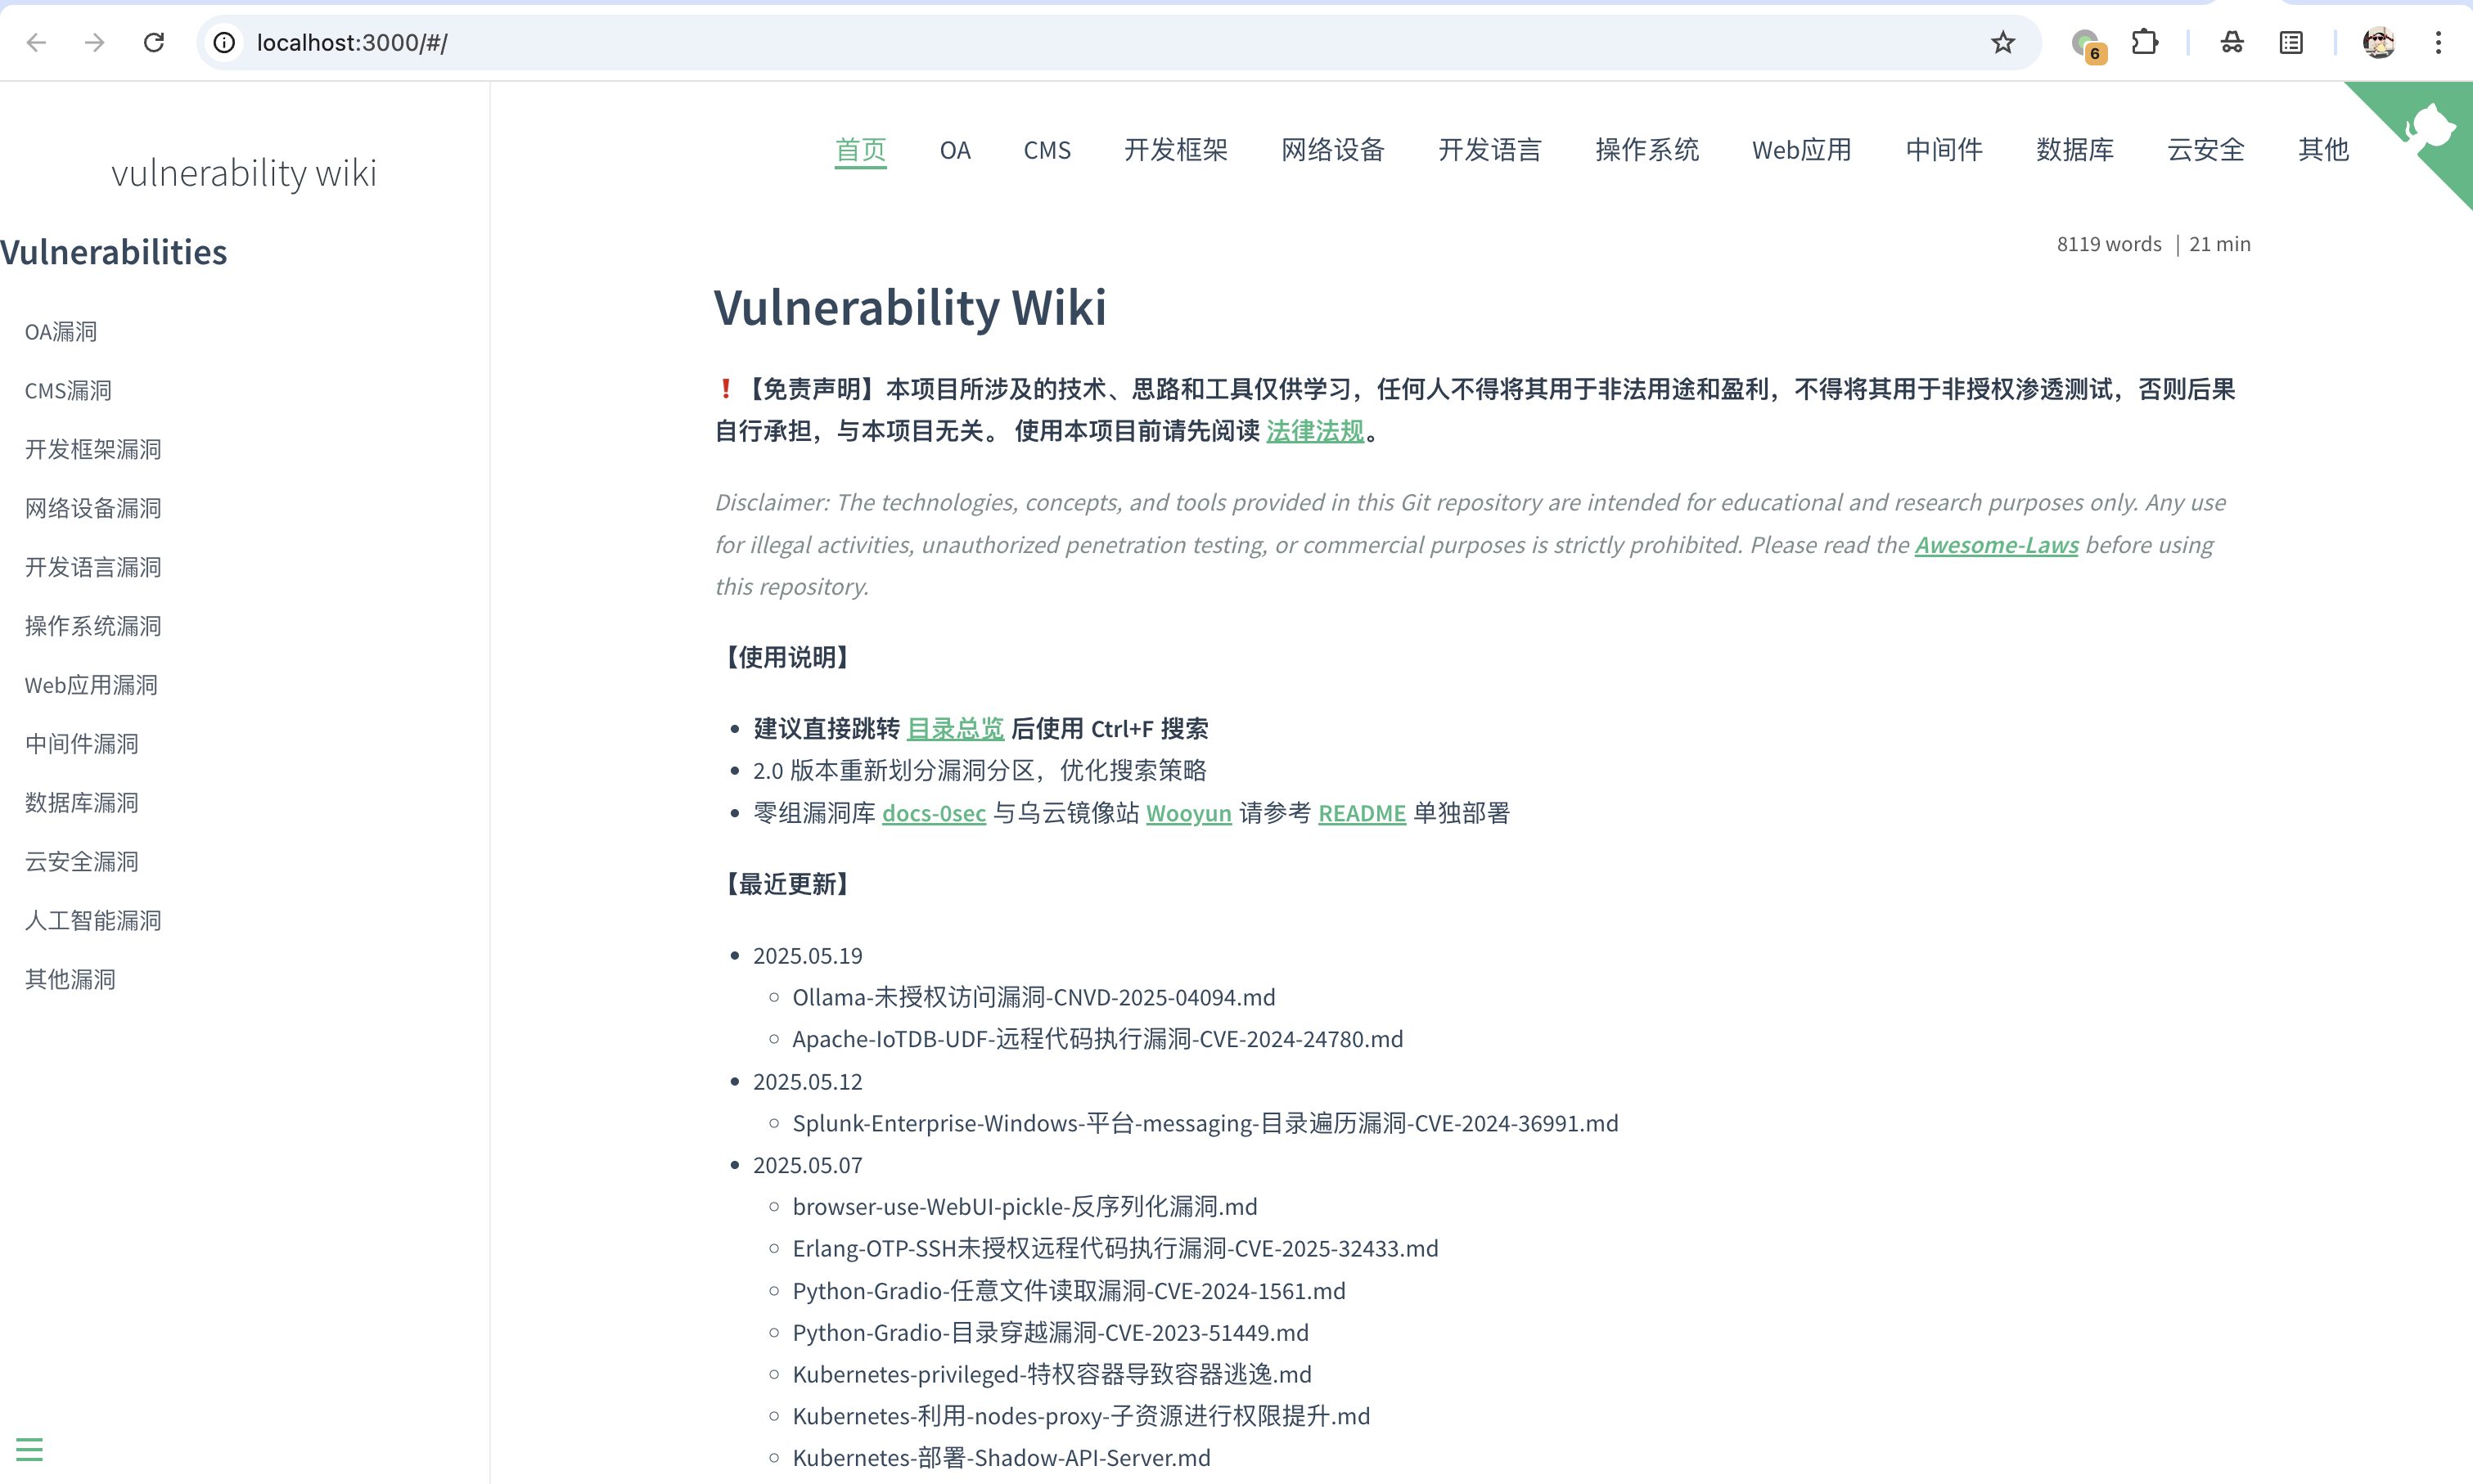
项目说明 Wiki❗【免责声明】本项目所涉及的技术、思路和工具仅供学习,任何人不得将其用于非法用途和盈利,不得将其用于非授权渗透测试,否则后果自行承担,与本项目无关。 使用本项目前请先阅读 法律法规。_Disclaimer: The technologies, concepts, and tools…
资源可下载 免费下载 0 条讨论
会员资源
开通会员后即可下载全部资源。
登录后开通会员
会员方案
102浏览量
0讨论
2下载链接
可下载资源状态
内容可验证
更新 2026-10-06
人工审核发布
评论区答疑

Vulnerability-Wiki - 一个基于 docsify 快速部署 Awesome-POC 漏洞文档的项目。Deploying th

项目说明

Wiki

❗【免责声明】本项目所涉及的技术、思路和工具仅供学习,任何人不得将其用于非法用途和盈利,不得将其用于非授权渗透测试,否则后果自行承担,与本项目无关。 使用本项目前请先阅读 法律法规。

_Disclaimer: The technologies, concepts, and tools provided in this Git repository are intended for educational and research purposes only. Any use for illegal acti, unauthorized penetration testing, or commercial purposes is strictly prohibited. Please read the Awesome-Laws before using this repository._

📖 一个基于 docsify 快速部署 Awesome-POC 漏洞文档的项目。_Deploying the Awesome-POC repository ._

![](images/README/image-933614.png)

0x01 项目介绍

本项目由几个模块构成?

本项目收集漏洞均源于互联网。

  • docs-base:核心漏洞库,基于项目 Threekiii/Awesome-POC。

  • - 更新日志:click here
    - 目录总览:click here
  • docs-0sec:零组漏洞库, 已打包为 docs-0sec。

  • - 下载 release:click here
  • wooyun:wooyun 历史漏洞库,部署方式请参考 /wooyun(需要挂载目录,否则将无法显示图片)。
  • 本项目解决了什么问题?

  • 基于 docsify,快速部署 Threekiii/Awesome-POC 中的漏洞文档,按 docsify 规则更新目录层级,开箱即用,快速检索。

  • 重构零组漏洞库,零组已于 2021 年停运,docs-0sec 内容来源于互联网 .docx 文件,已全部转换为 .html 格式。
  • 0x02 前期准备

    如果要部署 docs-0sec,请先下载 release,解压到本项目 docs-0sec 文件夹下。

    0x03 服务部署

    方式一 docsify 本地部署

    #### 安装 docsify

  • docsify 是一个快速文档生成器,官方 wiki

  • 安装 docsify-cli:
  • #### 安装插件

  • 侧边栏收起:

  • 复制到剪贴板:

  • 代码高亮:

  • 分页导航:
  • #### 启动服务

    进入 docs-base 和 docs-0sec 下的 docs 目录,执行以下命令分别启动服务:

    服务启动后,分别访问对应的 即可。

    方式二 docker 部署单个项目

    #### 部署 docs-base

    进入 docs-base 目录,通过 Dockerfile 启动服务:

    服务启动后,访问 即可。

    #### 部署 docs-0sec

    进入 docs-0sec 目录,将下载的 release 解压到当前目录后,通过 Dockerfile 启动服务:

    服务启动后,访问 即可。

    #### 部署 wooyun

    wooyun 部署方式请参考 /wooyun(需要挂载目录,否则将无法显示图片),执行以下命令拉取镜像启动服务:

    服务启动后,访问 即可。

    方式三 docker-compose 部署多个项目

    通过 docker-compose.yml 部署三个 docs-base、docs-0sec 和 wooyun:

    服务启动后,即可访问:

  • docs-base:

  • docs-0sec:

  • wooyun:
  • 0x04 Issues

    docker-compose 报错

    - issue/5:~~若 docker-compose 部署时出现 cnpm 相关错误,请更改对应 Dockerfile,将 cnpm 改为 npm,再次尝试。~~ 已优化 Dockerfile,此类问题将不再发生。

    404 error

  • docs-0sec 可能遇到 404 报错,请先确认下载了 release 并解压到项目 docs-0sec 文件夹,数据准备好后再进行 docker-compose。若已经启动服务,则需要重新 build,解决方式请参考 issue/6 。
  • gbk 编码问题

  • vps 部署可能出现乱码,可参考以下命令解决:
  • 0x05 更新日志

  • 2024.05.01 优化 Dockerfile。

  • 2024.04.01 重构目录,合并 到各细分目录。

  • 2022.12.05 图片本地化,修复 Dockerfile。

  • 2022.08.24 更新部分漏洞,增加 Issues 解决方案。

  • 2022.07.15 新增 docs-0sec release 。由于影响主项目加载及检索速度,0sec 独立为子项目。

  • 2022.06.20 2.0 版本,重新划分漏洞分区,优化搜索策略。

  • 2022.05.25 补全 peiqi 漏洞库中所有漏洞。

  • 2022.05.13 引入 wooyun 漏洞库,部署方式改为 docker-compose。

  • 项目信息

    开发语言:HTML

    Star 数:2191

    技术要点

    该项目属于漏洞知识库方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕一个基于 docsify 快速部署 Awesome-POC 漏洞文档的项目。Deploying the Awesome-POC repository via docsify.展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。

    从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。

    使用与学习建议

    1. 下载源码压缩包,解压到本地环境。

    2. 根据项目类型准备对应的运行环境与依赖。

    3. 按照 README 中的步骤完成配置与部署。

    4. 在隔离的测试环境中运行验证,避免影响生产系统。

    免责声明

    本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。

    资源标题Vulnerability-Wiki - 一个基于 docsify 快速部署 Awesome-POC 漏洞文档的项目。Deploying th
    所属分类漏洞知识库
    发布作者admin
    发布时间2026-10-06 00:58:04
    下载权限 免费下载
    附件数量2 个下载链接
    浏览次数102
    讨论数量0
    主题状态正常讨论中

    本资源免费,登录后即可在本页「下载链接」区域获取全部附件。

    请在评论区留言说明具体链接,或联系作者补档。楼主更新后本页会同步最新的下载地址。

    请先阅读正文中的授权说明;未注明的默认仅限站内学习交流,禁止直接搬运到其他站点二次售卖。
    还没有讨论,快来抢沙发~
    登录 后才能参与讨论
    下载链接
    会员才能下载
    登录后开通会员
    同分类推荐
    暂无同类资源
    免费登录即可下载
    查看会员
    放大预览

    © 2026 剑庭安 - 网站开发定制 SEO 优化蜘蛛池代做 在线看手相算命. 保留所有权利。

    Powered by 酷像SEOv3.0

    网站地图 Sitemap.xml
    首页 全部分类 黑客安全 逆向|反编译 精品源码 站长工具自助开通会员其他资源SEO工具站群源码泛程序蜘蛛模板蜘蛛池外链工具创意乐园 搜索 会员服务 登录 注册