 漏洞知识库
点击放大
jar-analyzer - Jar Analyzer - 一个 JAR 包 GUI 分析工具,内置 AI 助手协助分析,支持 J
项目说明
Jar-Analyzer
CHANGE LOG
jar-analyzer 项目连续 5 年更新,共发布 67 个版本(含 v1 和 v2 版本)完全开源,完全免费
The jar-analyzer project has been continuously updated for 5 years, with 67 released, contains v1 and v2 , completely open source and completely free.
AI 时代为什么还要使用 jar-analyzer 工具:
AI 需要合适的 prompt 以及等待分析AI 的上下文窗口;jar-analyzer 一次构建数据库,之后任意组合查询都是秒级响应,结果精确到具体类具体方法AI 存在幻觉,可能编造类名和调用关系;安全审计需要精确JAR 不出本机,满足企业内部代码与甲方资产的保密要求CFG / JVM 栈帧等图形化分析能力,鼠标点点点即可交互式探索,这是纯文本对话难以替代的AI:内置 AI 助手与 MCP 服务一键启动![]()
![]()
![]()
![]()
| CI 测试分类 | CI 测试具体项结果 |
|:------------|:------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------|
| 质量 | ![]() ![]() |
| | ![]() ![]() |
| 测试 | ![]() ![]() ![]() |
| | ![]() ![]() ![]() |
官方网站:
官方文档:
如果贡献代码:fork 本项目到自己仓库,参考 build 部分搭建项目,提交 Pull Requests 即可
感谢以下贡献者(排名不分先后)
<p>
<a href=" src=" width="72" height="72" alt="4ra1n" /></a>
<a href=" src=" width="72" height="72" alt="whwlsfb" /></a>
<a href=" src=" width="72" height="72" alt="0cat-r" /></a>
<a href=" src=" width="72" height="72" alt="Gosiu" /></a>
<a href=" src=" width="72" height="72" alt="ly-test-fuzz" /></a>
<a href=" src=" width="72" height="72" alt="AII12754" /></a>
<a href=" src=" width="72" height="72" alt="sensensen404" /></a>
<a href=" src=" width="72" height="72" alt="MyDynasty" /></a>
<a href=" src=" width="72" height="72" alt="TianMing2018" /></a>
<a href=" src=" width="72" height="72" alt="R0ser1" /></a>
<a href=" src=" width="72" height="72" alt="su18" /></a>
<a href=" src=" width="72" height="72" alt="7eleven" /></a>
<a href=" src=" width="72" height="72" alt="L-codes" /></a>
<a href=" src=" width="72" height="72" alt="osword" /></a>
</p>
一些真实的用户使用评价和反馈,参考 用户评价
Jar Analyzer
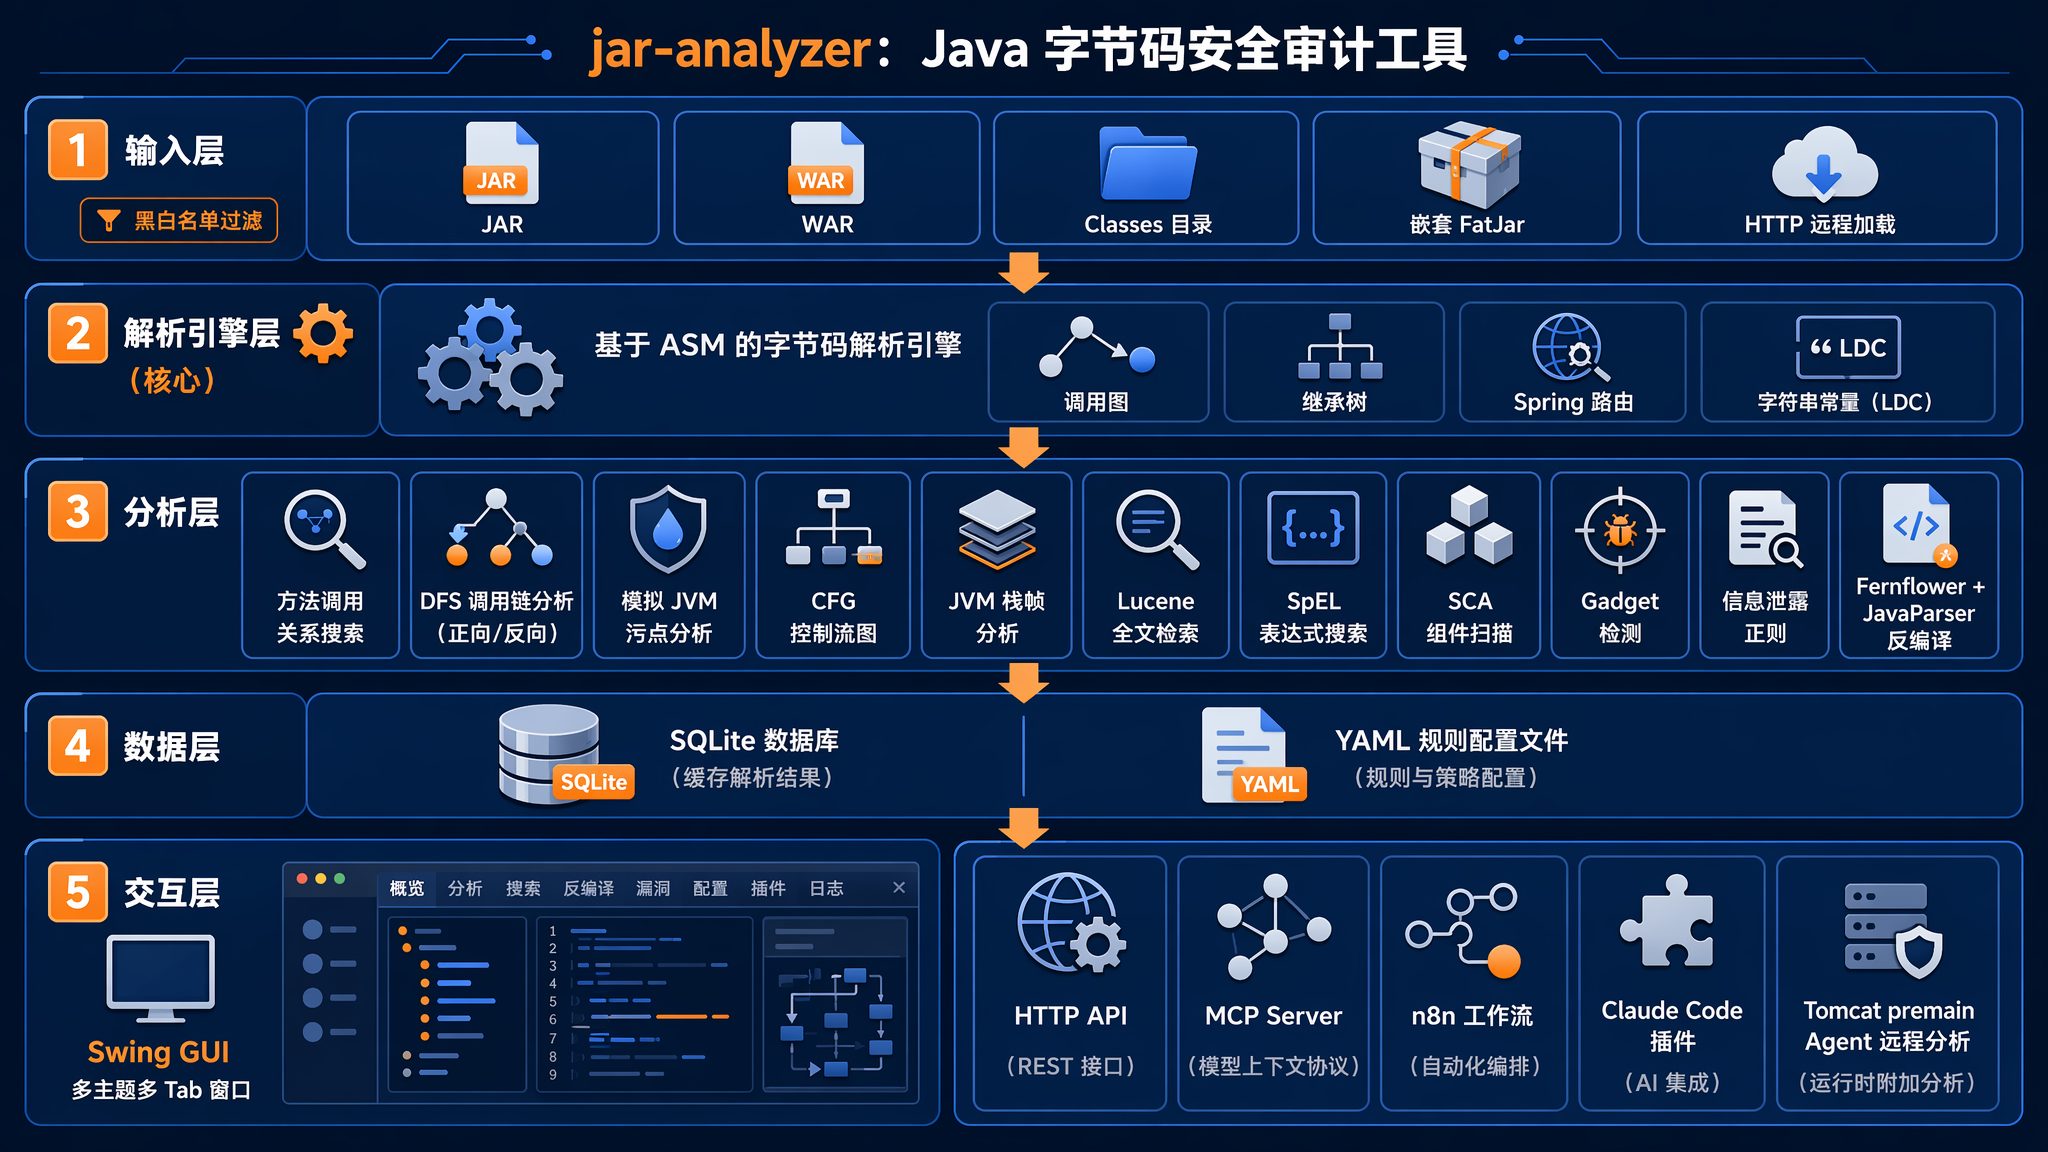
JAR 包分析工具,AI 赋能古法安全审计JAR DIFF 深入分析源码变动(支持目录对比)6.0 版本后内置 AI 助手和 MCPGUI 支持(现代化 Java GUI 界面,可拖拽,明暗橙三主题,十种风格)Jar/War/Classes 输入,支持多文件,支持嵌套 FatJar)Fernflower 改进版本双击反编译,使用 Ja 精确定位方法位置)DFS 算法分析(支持 正向/反向 调用链分析,基于 DFS 算法的深度调用链追踪)JVM 污点分析实现,可验证 DFS 算法推导方法调用链可行性LDC 指令,支持模糊搜索和精确搜索,可定位具体方法,联动调用进行分析)Java Web 组件入口分析(Ja/Filter 组件分析,Spring 入口信息一键分析)CFG 程序分析(方法内部控制流可视化,基本块划分与展示,异常处理流程分析)JVM 栈帧分析(局部变量表与操作数栈状态跟踪,运行时数据流静态分析)SpEL 的多种语法组合搜索,用于搜索漏洞 Gadget 等)SCA 分析,敏感信息泄漏分析,可能的 gadget 分析)设计架构:

相关项目:
claude code 插件:为什么选择 Jar Analyzer
codeql/tabby 简化很多,足够应对 90% 场景GUI 设计, 只需鼠标点点点,即可进行大多数的代码审计source 入口分析,支持动态的 sink 配置文件规则,方便快捷github actions 你可以随意查看功能代码,定制功能污点分析 能力,帮助您进行深入的漏洞和程序分析AI 做探索
快速开始
(1) 下载
所有可供下载的文件由 Github Actions 构建
一般情况建议从 Github Release 页面下载:下载地址
(2) 你是 Java 老手
JAR 分析结束后,人工搜索 sink 逐步跟调用,内部集成了众多常见的 Java 漏洞 sinkJava WEB 入口分析:支持 Spring Controller/Serlvet 等常见入口点定位和导出,辅助分析DFS 调用链分析,支持模拟 JVM 的污点分析,人工经验结合自动化,进阶分析JAR 包中所有静态资源文件和 class 中的敏感信息,内置 AI 研判DIFF JAR 以及目录对比,功能更新分析,漏洞补丁分析,内置 AI 研判(3) 不了解 Java 也想审计
JAR 分析结束后,点开 MCP 面板,一键启动 MCPClaude Code / Codex / Qwen Code / ZCode 等工具中完成 MCP 配置jar-analyzer-mcp 分析漏洞吧AI 帮你写一个针对 jar-analyzer-mcp 的 SKILL 进行辅助分析近期更新
自从 5.21 版本以后支持了 JAR DIFF 功能,在 5.22 版本支持导出完整记录,便于 AI 分析漏洞

自从 6.0 版本以后,内置了 MCP 面板,可以轻松配置和启动,支持 SSE/Streamable HTTP
Agent 端配置参考 MCP 配置

自从 6.0 版本以后,内置了 AI 助手和 workflow 内容,详情参考 AI 文档


静态分析 spring / java web 项目

一键快速搜索(自从 4.0 版本后支持通过配置动态生成 GUI 按钮)

例如一个 Runtime.exec 的动态规则(配好后直接生成按钮和搜索逻辑)
自从 5.3 版本后支持深度优先搜索算法自动分析漏洞链

自从 5.7 版本后支持简单的模拟 JVM 污点分析验证 DFS 结果(勾选污点分析验证即可)

自从 5.22 版本后大幅改进了表达式搜索功能

常见用途
JAR 中分析某个方法在哪个 JAR 里定义(精确到具体类具体方法)JAR 中分析哪里调用了 Runtime.exec 方法(精确到具体类具体方法)JAR 中分析字符串 ${jndi 出现在哪些方法(精确到具体类具体方法)JAR 中分析有哪些 Spring Controller/Mapping 信息(精确到具体类具体方法)JAR 中分析是否存在 Apache Log4j2 漏洞(匹配所有 CVE 漏洞)JAR 中分析是否有使用 FASTJSON 47/68/80 等存在漏洞的版本JAR 中分析各种常见的 Java 安全漏洞调用出现在哪些方法JVM 指令调用的传参(带有图形界面)JVM 指令和栈帧的状态(带有图形界面)Control Flow Graph (带有图形界面)Tomcat 需要远程分析其中的 Servlet/Filter/Listener 信息Class 字节码需要一键提取分析BCEL 格式的字节码需要一键反编译代码分析Jar 文件或目录需要全部批量反编译导出代码JAR 中分析 IP 地址/手机号/邮箱等各种信息泄露JAR 分析加入到已有的工作流(CICD / AI workflow 等) DIFF 两个 JAR/目录 的文件变动分析漏洞修复补丁等更新记录
详细更新日志 - CHANGE LOG
有问题和建议欢迎提 issue 更多的功能正在开发中 前往下载
用户评价
(01) 我发现 jar-analyzer 性能方面很出色(某知名安全研究员)
(02) 某些场景 jar-analyzer 的表达式功能比 codeql 更好用(某安全研究员)
(03) 我使用 jar-analyzer 挖了不少的 0 day 漏洞,推荐使用 (某知名安全研究员)
(04) 大佬的 jar-analyzer 很好用 (某乙方安全工程师)
(05) 师傅的 jar-analyzer 太强了 (某知名安全研究员)
(06) 刚才老板大力表扬了 jar-analyzer 说超级好用(某甲方安全工程师)
(07) 大佬,先说一句 jar-analyzer 真好用(某乙方安全工程师)
(08) jar-analyzer 最好用(某乙方安全工程师)
(09) Java 漏洞挖掘神器 jar-analyzer(某乙方安全工程师)
(10) 我用 jar-analyzer 辅助挖到了价值 10w 的 0 day(某年入百万安全研究员)
(11) jar-analyzer 可以快速筛选符合的 gadget 辅助挖掘新链(知名项目 ja 创始人)
(12) jar-analyzer 在手 java 漏洞不愁(某安全公司总裁)
(13) 拼尽全力,无法战胜(某大甲方安全工程师,有丰富的代码审计和 SAST 工具开发经验)
(14) 这几天已经用这个挖到了几个洞了,对于新手很友好(某安全工程师)
(15) DFS 漏洞利用链分析功能完整,用起来比 tabby 和 codeql 都要简单(某安全工程师)
(16) 使用 jar-anlyzer mcp 配合 n8n 工作流,确实能挖到洞 (某安全专家)
(17) 我用某大型项目测试,许少的 jar-analyzer 确实有实力的 (某顶级 Java 安全专家)
MCP
在使用 MCP 之前,请确保你已经完成了分析,成功构建了数据库
然后前往 MCP 面板点击 启动 MCP 即可
支持 SSE
支持 Streamable HTTP
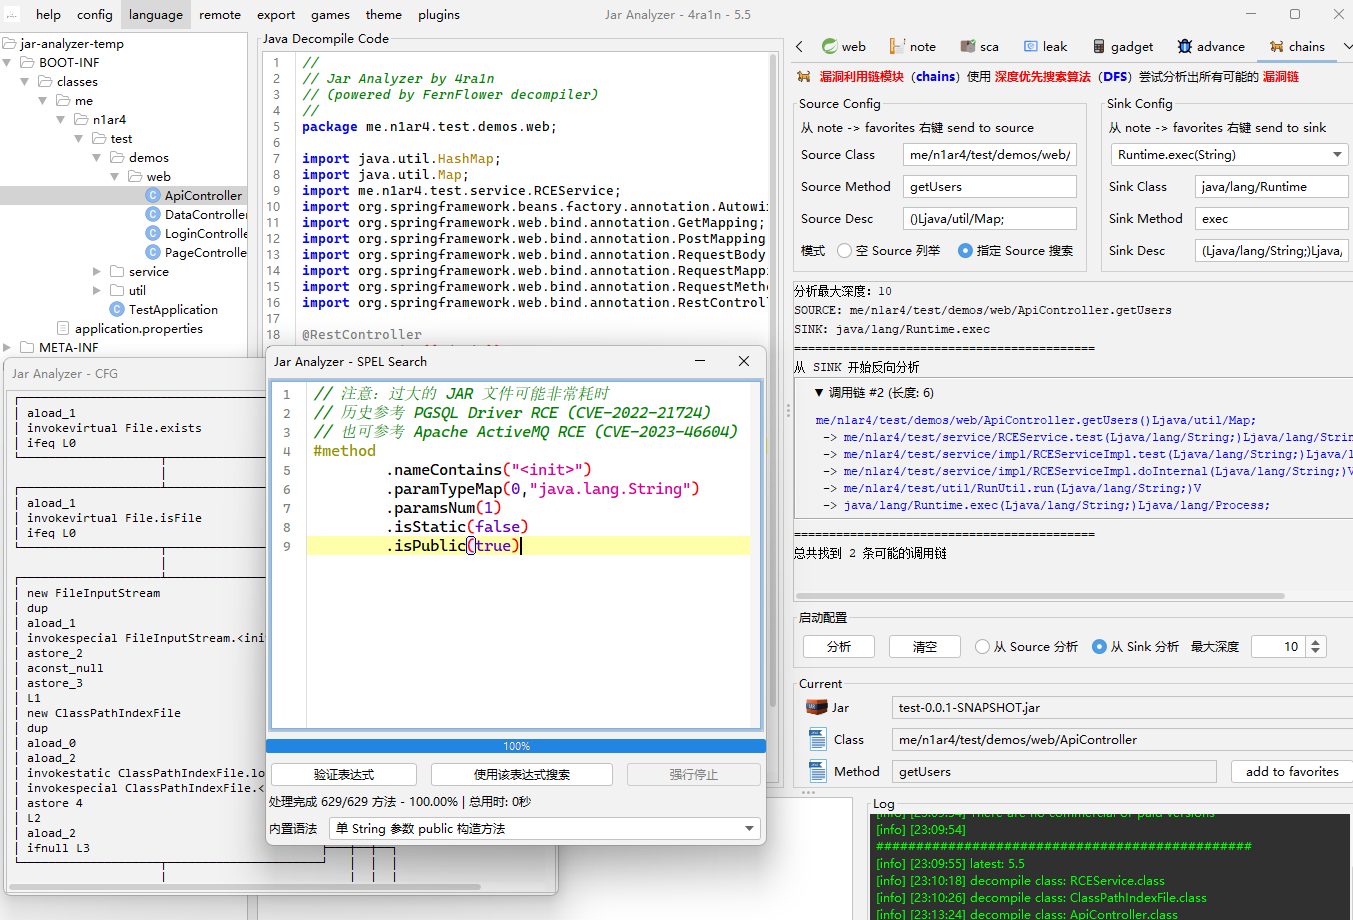
表达式
表达式搜索是 jar-analzyer 重要的高级功能:可以自定义多种条件组合搜索方法

表达式搜索位于首页以及 Advance 的 Plugins 部分
详细文档
感谢列表
感谢以下用户的赞赏和支持
| 用户ID | 赞赏金额 |
|--------|--------|
| GGBond | 50 |
| xrayl | 50 |
时间
Jar Analyzer V1 最初版诞生于 2022.11.27Jar Analyzer V2 在 2023.10.23 第一次提交Jar Analyzer v2 正式版在 2023.12.07 发布Jar Analyzer V2 在 2024.08.15 发布 3.0 版本Jar Analyzer V2 在 2024.09.30 总 Star 破千Jar Analyzer V2 在 2024.11.07 发布 4.0 版本Jar Analyzer V2 在 2025.01.07 日下载量破万Jar Analyzer V2 在 2025.04.28 发布 5.0 版本Jar Analyzer 在 2026.03.19 发布 engine 子项目Jar Analyzer 在 2026.03.21 发布 claude code 插件Jar Analyzer V2 在 2026.03.23 总 Star 破两千Jar Analyzer V2 在 2026.06.23 发布 6.0 版本性能测试
参考 性能测试文档 对比分析 G1GC 和 ZGC 情况
BUILD
编译和构建过程如下:(以 Windows 为例其他环境类似)
由于 jar-analyzer 历史提交过大,请使用 --depth 1 加速克隆
核心项目构建
1. 重要:确保你安装了 JDK 8 64位 (建议 OpenJDK)
2. 重要:确保你安装了 Maven 3.X (一般 IDEA 已自带)
3. 可选:完善贡献者信息:检查修改 thanks.md/thanks.txt 和 pom.xml
4. 可选:使用 cmake 构建 native 目录生成 dll 文件放入 resources
其他组件构建
1. 可选:构建 agent 子项目 cd agent && package.bat
2. 可选:使用 winres 和 gcc 构建启动 exe 文件和图标信息
3. 可选:完整发版参考 build.py 和 build.yml 文件
AI 相关内容
AI 相关功能文档:README-ai.md
注意
文档
子项目
文档
其他
早期文章以及解释一些内部的原理和注意事项
文档
参考
文档
API
文档
安全公告
不再接受用户的输入导致的安全问题,除非恶意的输入 class/jar 文件可能导致的安全问题
不再接收 GUI 中可能的漏洞,不认为通过 Webswing 等方式暴露到 web 端会产生漏洞
注意:当 Jar 数量较多或巨大时 可能导致临时目录和数据库文件巨大 请确保足够的空间
有 UI 兼容性问题请查看 ISSUE 部分的置顶
项目信息
开发语言:Java
Star 数:2169
技术要点
该项目属于漏洞知识库方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕Jar Analyzer - 一个 JAR 包 GUI 分析工具,内置 AI 助手协助分析,支持 JAR DIFF 分析,方法调用关系搜索,方法调用链 DFS 算法分析,模拟 JVM 的污点分析验证 DFS 结果,字符串搜索,Java Web 组件入口分析,CFG 程序分析,JVM 栈帧分析,自定义表达式搜索等展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | jar-analyzer - Jar Analyzer - 一个 JAR 包 GUI 分析工具,内置 AI 助手协助分析,支持 J |
| 所属分类 | 漏洞知识库 |
| 发布作者 | admin |
| 发布时间 | 2026-10-06 00:58:07 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 77 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |