 漏洞知识库
点击放大
vulnerability-paper - 收集的文章 https://mrwq.github.io/tools/paper/
项目说明
<meta name="referrer" content="no-referrer"/>
<h1 align="center">收集的文章</h1>
<p align="center">
<img src="
<img src="
<img src="
<!-- <img src=" -->
</p>
<p align="center">
<img src="
<img src="
<img src="
</p>
【免责声明】本项目所涉及的技术、思路和工具仅供学习,任何人不得将其用于非法用途和盈利,不得将其用于非授权渗透测试,否则后果自行承担,与本项目无关。使用本项目前请先阅读 法律法规。
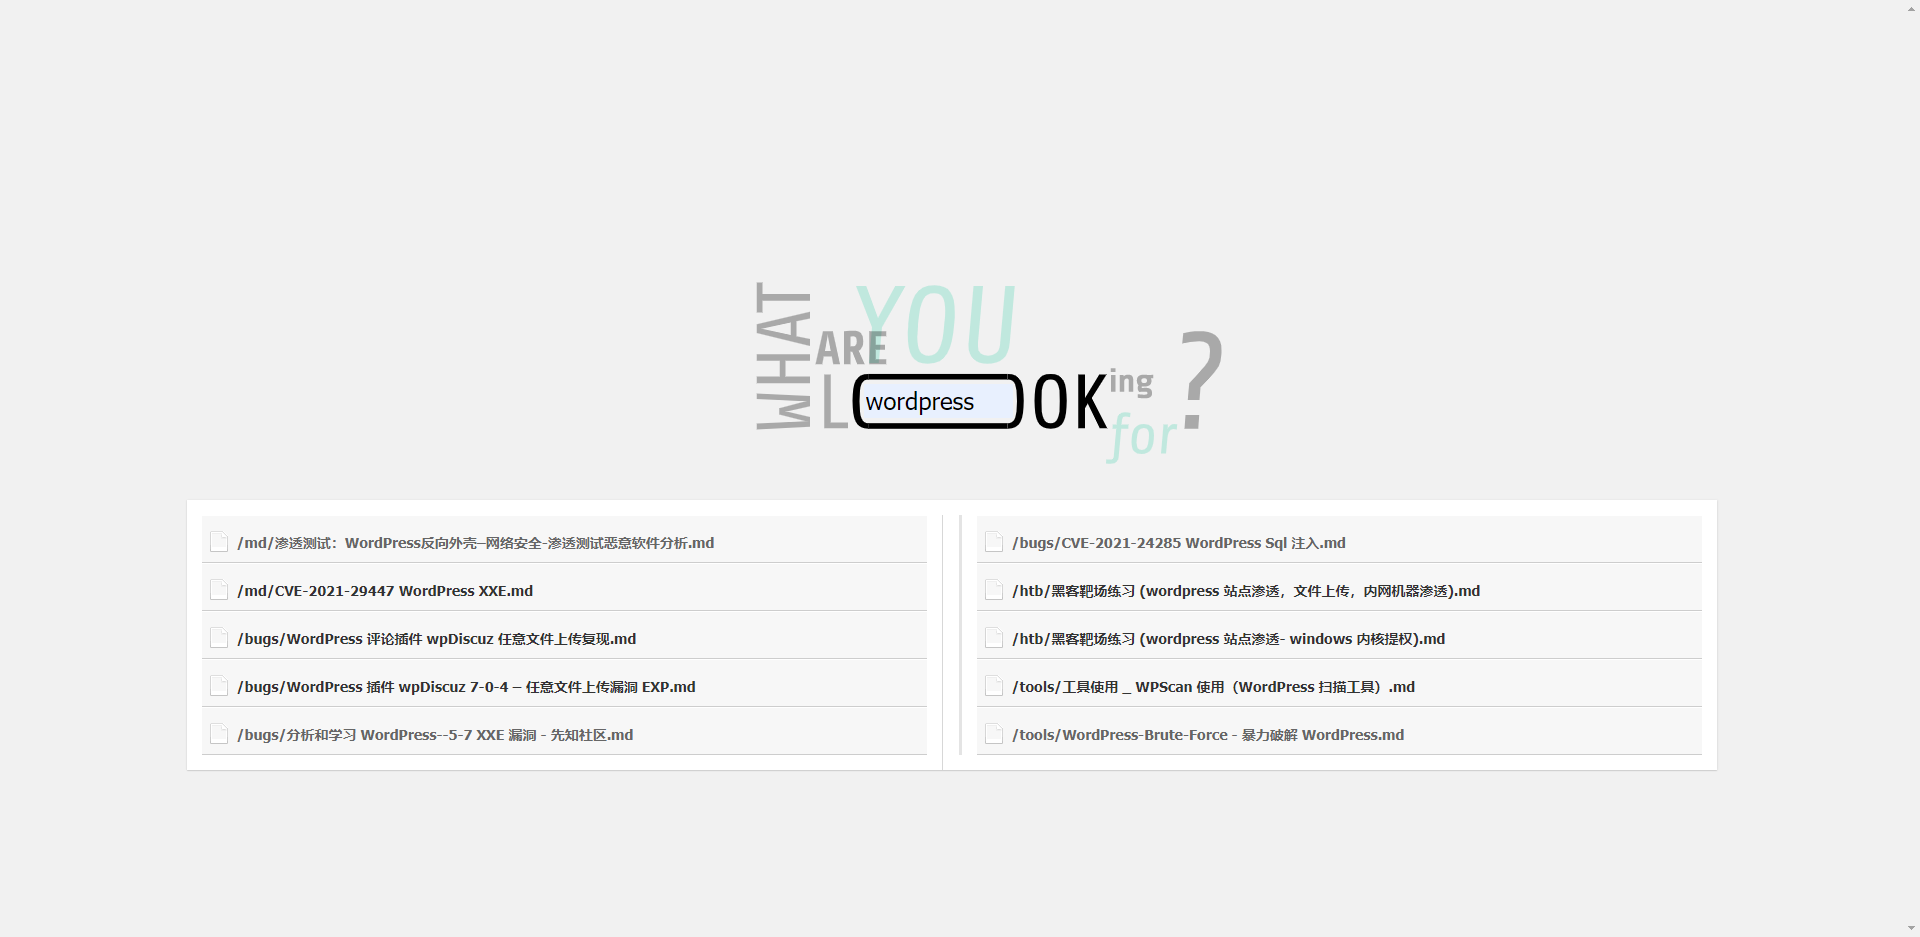
文章搜索
实现了一个简单的文章搜索功能,方便搜索查看此库中的文章,不会写前端,可能界面有点丑。 点击前往文章搜索 和个人的工具箱 首页 <br>
!image-204537
文件分类
CISP_PTE:CISP_PTE证书考核相关。
bugs:一些漏洞。可以用做漏洞库。
bypass:免杀和绕过。
htb:靶场复现。主要是HackTheBox和靶机复现。
hw:hvv相关收集。参加hvv之前可以来瞅瞅。
intranet:内网和后渗透。
md:未分类和不好分类的。
oscp:OSCP证书考核相关。
pdf:收集的一些pdf。
skill:技巧性。一般叫那啥"奇技淫巧"。
summary:总结类型的。
tools:工具。
有些文章分类不准确还望多多理解,觉得有用的话,麻烦给个star。
Stargazers over time
![Stargazers over time]()

项目信息
开发语言:Python
Star 数:2051
技术要点
该项目属于漏洞知识库方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕收集的文章 https://mrwq.github.io/tools/paper/展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | vulnerability-paper - 收集的文章 https://mrwq.github.io/tools/paper/ |
| 所属分类 | 漏洞知识库 |
| 发布作者 | admin |
| 发布时间 | 2026-10-06 00:58:27 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 198 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |