 漏洞知识库
点击放大
TsojanScan - An integrated BurpSuite vulnerability detection pl
项目说明
TsojanScan
一个集成的BurpSuite漏洞探测插件
First
本着市面上各大漏洞探测插件的功能比较单一,因此与TsojanSecTeam成员决定在已有框架的基础上修改并增加常用的漏洞探测POC,它会以最少的数据包请求来准确检测各漏洞存在与否,你只需要这一个足矣。
Usage
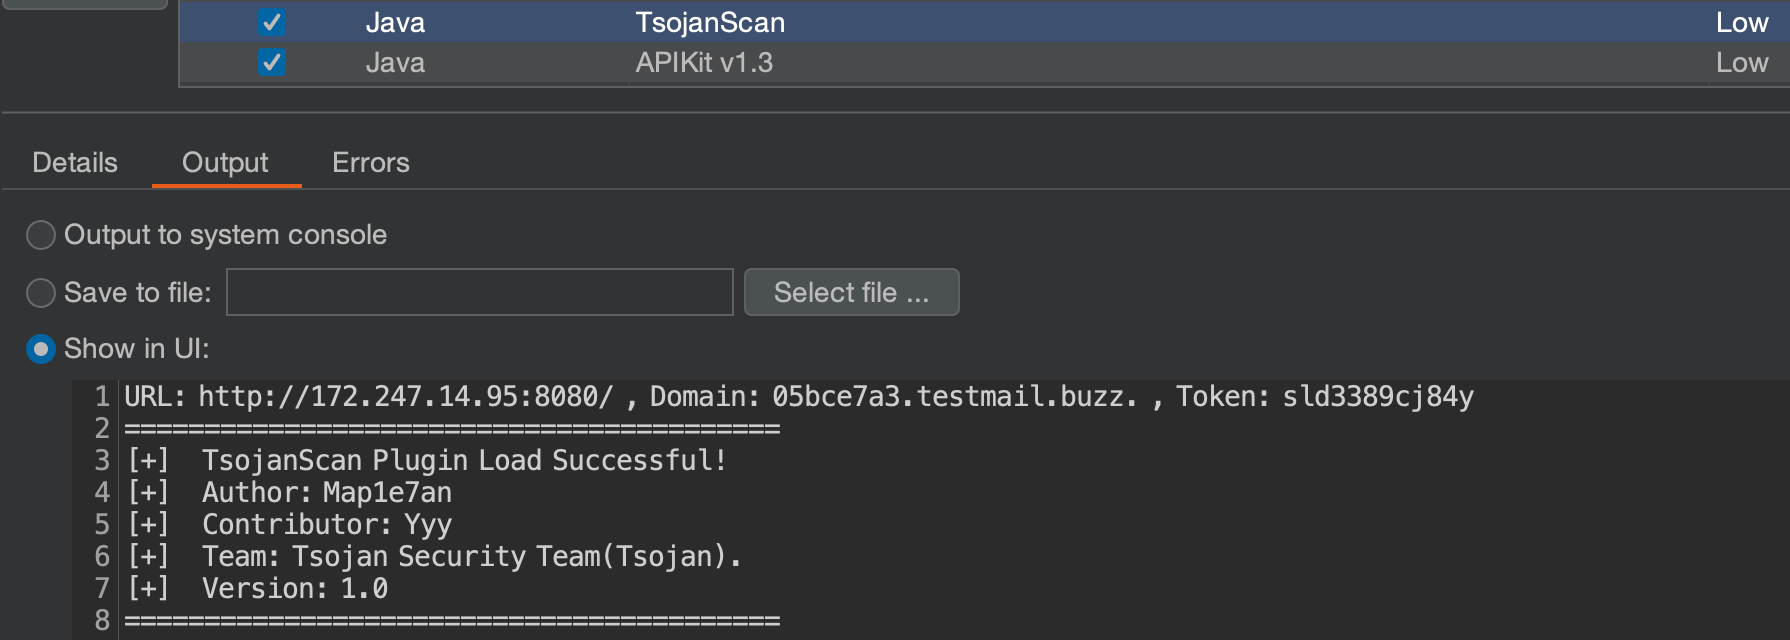
#### 1、加载插件
<img src=" width="85%" height="85%"/>
</br>
#### 2、功能介绍
#### (1)面板
<img src=" width="40%" height="40%"/>
</br>
自定义黑名单,插件不扫描黑名单的url列表,进行Reg匹配优先级第一。
</br>
<img src=" width="40%" height="40%"/>
</br>
#### (2)主动探测
<img src=" width="80%" height="80%"/>
</br>
比如探测非根目录/,目录下面需要加/
</br>
<img src=" width="80%" height="80%"/>
#### 3、fastjson >=1.2.80探测
#### (1)本地环境
<img src=" width="80%" height="80%"/>
#### (2)预查询DNSlog接口
<img src=" width="80%" height="80%"/>
<img src=" width="80%" height="80%"/>
#### (3)扫描
<img src=" width="80%" height="80%"/>
#### (4)判断准确版本
1.2.80版本探测如果收到了两个dns请求,则证明使用了1.2.83版本,如果收到了一个 dns 请求,则证明使用了1.2.80版本。
</br>
<img src=" width="80%" height="80%"/>
<img src=" width="80%" height="80%"/>
</br>
#### 4、DNSLog查询漏报
<img src=" width="80%" height="80%"/>
<img src=" width="80%" height="80%"/>
<img src=" width="80%" height="80%"/>
<img src=" width="80%" height="80%"/>
注意⚠️:扫描结束后才会在BurpSuite的Target、Dashboard模块显示高危漏洞,进程扫描中无法进行同步,但可以在插件中查看(涉及到DoPassive方法问题)。
<img src=" width="80%" height="80%"/>
</br>
dnslog config
#### eyes
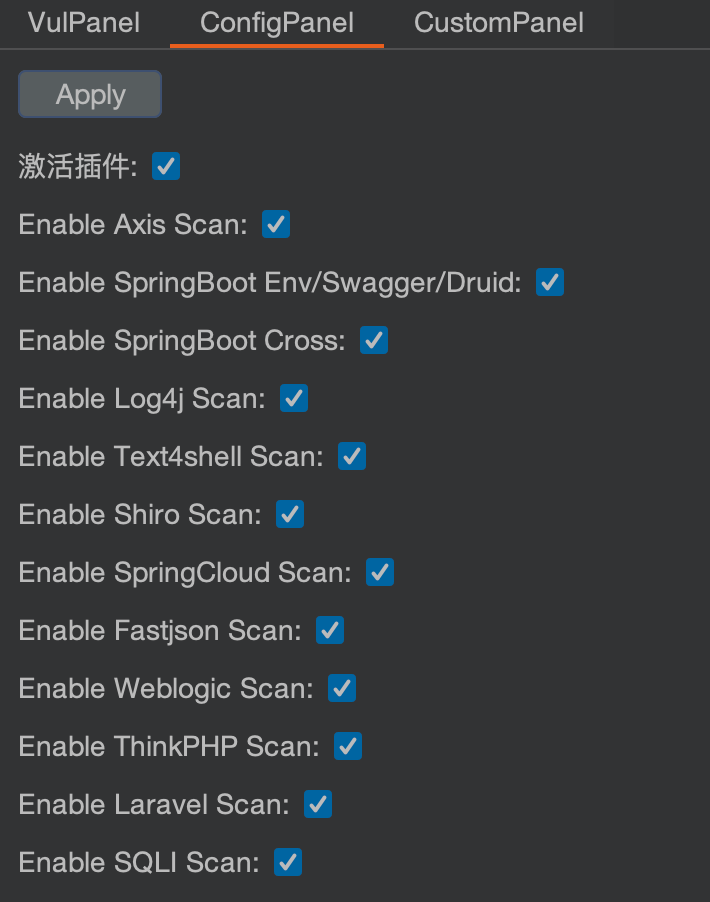
访问 ,并注册账号,访问API,复制其中的子域名和Token,填写到插件配置中:
<img width="1120" height="169" alt="image" src=" />
配置如下:
<img width="596" height="431" alt="image" src=" />
Update
#### 更新说明 - v2.0.0
#### 更新说明 - v2.0.0-Beta2
#### 更新说明 - v2.0.0-Beta1
#### 更新说明 - v1.4.6
1. 新增XyzDnsLog平台,删除不可用的DnsLog,由于国内政策问题,建议使用Ceye dnslog平台;
2. 修复适配Burp Suite Pro 2024年度版本报错问题;
3. 优化发包代码逻辑,更新插件稳定性。
#### 更新说明 - v1.4.5
1. 增加nacos漏洞被动扫描,C & Q ;
2. 增加jpath主动模块化扫描,集合SpringBoot En、Swagger 相关无害化POC;
3. 更新dnslog平台,删除不可用的dnslog,默认设置Ceye dnslog平台;
4. 修复新版本BurpSuite版本报错问题 #23 ;
5. 修复删除测试垃圾代码,优化插件稳定性。
Tips
#### 由于工作原因,更新会比较慢,各位师傅提的issues,都会一条条仔细回复,新功能上线前团队内部会进行大量本地、实战项目测试所以周期较长,请各位师傅谅解。。ORZ
#### 更新说明 - v1.4.4
1. 优化代码结构;
2. 修复weblogic弱口令误报bug;
3. 增加otf后缀不扫描规则;
4. 删除asix/happaxis.jsp扫描规则;
5. 增加sql语法错误的页面回显扫描模块,只显示sql错误显示(参数后面增加单引号、双引号、反斜线,去查看有没有SQL错误语句)
#### 更新说明 - v1.4.3
1. 修复首次加载插件占用过多资源的问题造成假死进程状态。
2. 增加dnslog:DNSlog平台Xssx1,首次加载插件使用Ceye,后续启动则默认使用上次应用的dnslog,若网络环境较好,推荐使用Xssx1、Microsoftz方式。
3. 增加主动/被动 Ueditor .net 文件上传扫描模块。
#### 更新说明 - v1.4.2
1.增加Ceye dnslog平台,默认加载为Microsoftz,需要手动加载Ceye后,下次再打开将自动加载上次Apply应用的dnslog。
2.优化添加配置设置不显示插件的bug。
<img src=" width="80%" height="80%"/>
<img src=" width="80%" height="80%"/>
#### 更新说明 - v1.4.1
1. 修复dnslog平台,更换api接口。
2. 版本号未修改,下次更新上传。
#### 更新说明 - v1.4
1. 增加 laravel 漏洞扫描、增加 laravel 主动扫描。
2. Issue 首字母大写(强迫症福音)。
3. 增加自定义每个请求之间延时的功能。
4. 增加SQL注入扫描、增加SQL注入主动扫描(MySQL报错,时间盲注SQL全系列)。
5. 修复Text4shell某些头部不扫描的问题。
6. 修复主动扫描时已存在的漏洞不会重复添加的问题。
7. 修复dnslog平台,更换api接口为dnslog.rest。
#### 更新说明 - v1.3
1. 增加thinkphp多语言rce漏洞扫描。
2. 优化thinkphp多语言rce探测数据包,减少发包数量。
#### 更新说明 - v1.2
1. 增加Fastjson参数扫描,并增加Fastjson主动扫描。
2. 修改引入的fastjson库版本为1.2.83,防止被反制。
3. 删除自己添加的bp api,改为maven库导入模式。
4. 增加axis服务接口扫描。
#### 更新说明 - v1.1
1. 增加Domain黑名单设置,可手动添加域名让插件对该域名进行判断是否为黑名单,从而不对其进行漏洞探测,来减少多余的探测进程影响渗透过程。。
2. 黑名单模式添加方式:google.com或者google,127.0.0.1或者127.0.0.1:8080;之前的扫描进程不会中断,下一个域名或者ip开始进行判断。
3. Reset表示恢复默认黑名单状态,也就是当前初始化状态。
4. apply表示当你启用BlackList功能时,需要apply加载。
#### 更新说明 - v1.0
1. 增加druid未授权扫描。
2. 修复log4j只扫描 已有头部与容易出现问题头部取交集 的问题。
3. 修复SpringBoot En、druid在同一文件中导致的发现druid则不再探测其他漏洞的问题。
4. 修改dnslog请求次数,改为仅在插件开启时请求一次,方便查询dnslog结果。
5. 不扫描dnslog平台(某个家伙Yyy连dnslog都自己扫了)。
6. 增加了spring cloud gateway扫描,但没加漏洞检测。
7. 修复了spring cloud SPEL漏洞不报的问题,增加/functionRouter接口扫描。
8. 修复只取host不取port导致同一域名不同端口会跳过扫描的问题。
9. 修复fastjson扫描无法通过dnslog获取结果的问题。
10. 修复匹配URL后缀时使用包含的方式,改为以xx后缀结尾。
11. 修改log4j和text4shell为不扫描.asp/.php/.aspx等后缀。
12. 增加ThinkPHP主动自定义目录扫描
○ 比如:想扫描/Think5/目录的话,Repeater请使用GET /Think5/ HTTP/1.1;
○ 缺点:如果想主动扫描根目录或public目录的话,Repeater请使用根目录GET / HTTP/1.1。
13. 修改结果窗口的请求和响应分割线,将其保持在中间的位置。
14. 增加Weblogic主动扫描(这个也有类似ThinkPHP的自定义目录扫描)。
#### 更新说明 - v0.1
1. 修改dnslog部分,将ceye删除,创建了testmail.buzz(已修复)。
2. 增加Text4shell漏洞探测。
3. 增加springboot信息泄露扫描记录,防止扫描重复路径。
4. 增加配置窗口,替代config.json文件。
ToDo
</br>
Thanks
部分代码参考来源:
END
欢迎各位师傅提Issue。。。
项目信息
开发语言:未知
Star 数:1565
技术要点
该项目属于漏洞知识库方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕An integrated BurpSuite vulnerability detection plug-in.展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | TsojanScan - An integrated BurpSuite vulnerability detection pl |
| 所属分类 | 漏洞知识库 |
| 发布作者 | admin |
| 发布时间 | 2026-10-06 00:59:44 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 310 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |