 漏洞知识库
点击放大
RouteVulScan - Burpsuite - Route Vulnerable Scanning 递归式被动检测脆弱路径的
项目说明
Route
Burpsuite - Route scanning 递归式被动检测脆弱路径的burp插件
***
贡献
* 合作者
* 规则贡献
* 参考项目 HAE
介绍
Route是使用java语言基于burpsuite api开发的可以递归检测脆弱路径的burp插件。
插件可以通过被动扫描的方式,递归对每一层路径进行路径探测,并通过设定好的正则表达式匹配响应包的关键字,展示在界面。可以自定义相关路径、匹配信息、与漏洞名称等。
插件重点是那些简单而有害的漏洞。这些漏洞通常不是固定路径,但可能位于路径的任何层。在这种情况下,非常容易忽视这些漏洞,而如果使用路径爆破,则非常耗时和麻烦。
所以插件主打是发送数量小、准确的payload,尽可能覆盖面广的探测一些容易忽略的漏洞。
推荐使用方式
推荐一下我本人使用插件的方式
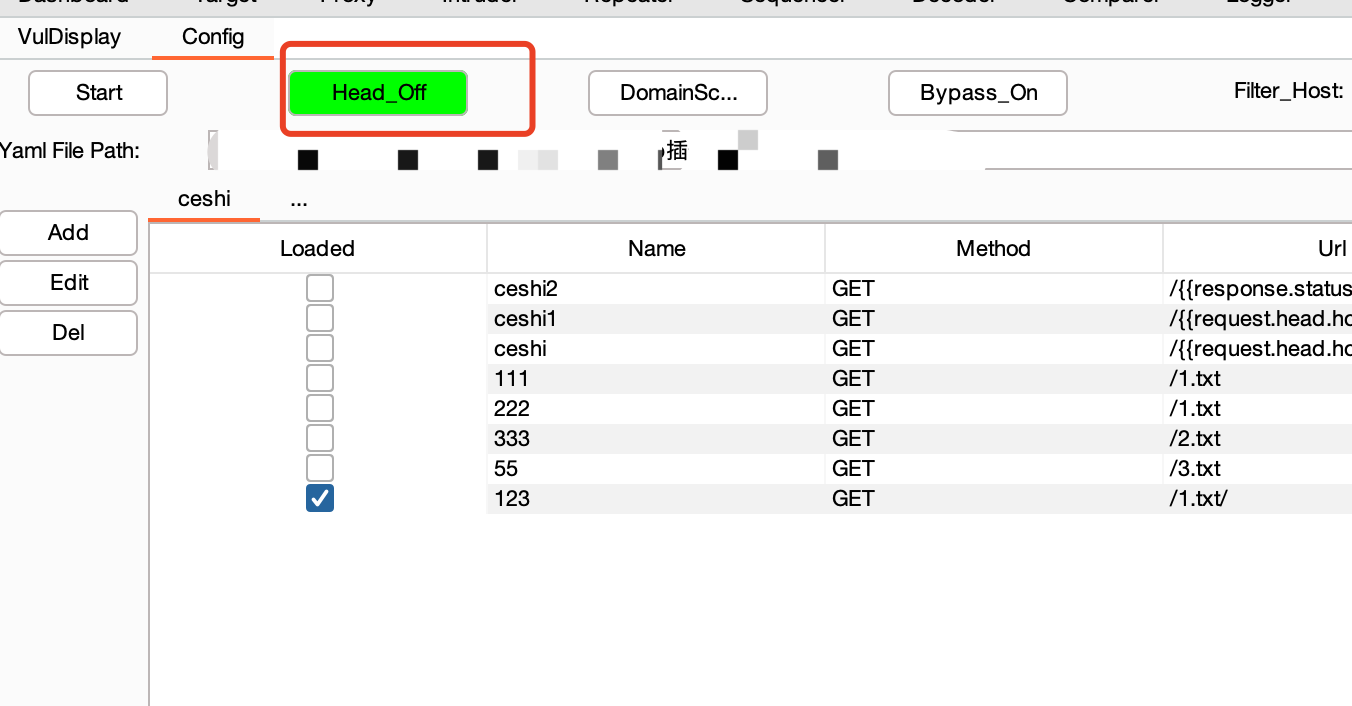
首先配置处,只打开Head按钮,如下
<img src="./img/Recommend1.jpg">
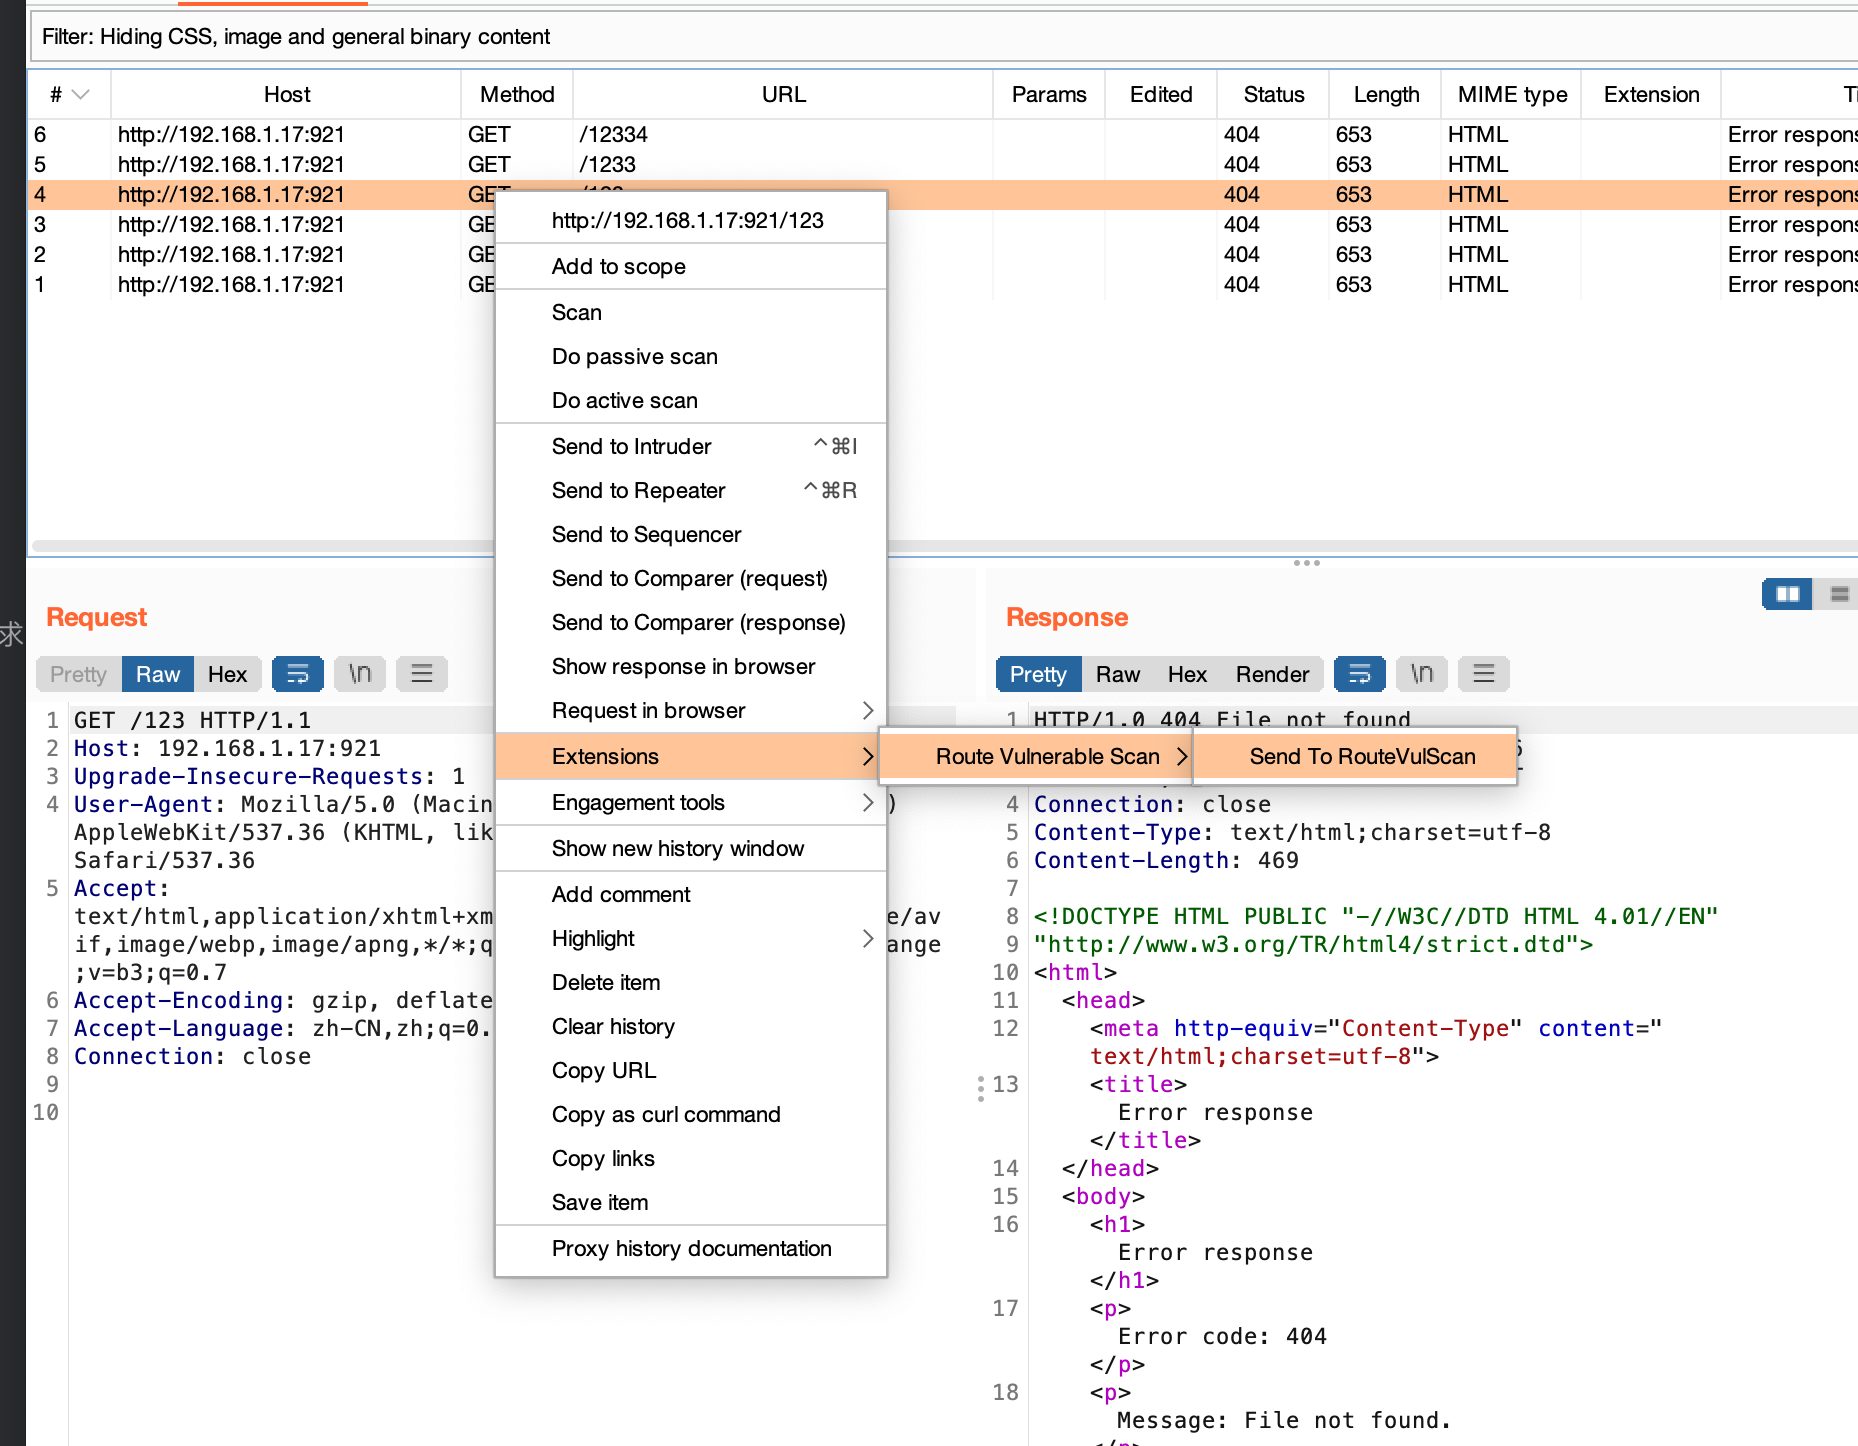
然后正常测试网站,测试时多点一点各个功能,在这个站测试完毕后,选中任意一个请求发送到插件。
<img src="./img/Recommend2.jpg">
这样测试可以跳过那些杂七杂八的网站,只针对这一个站进行测试,且也能扫描到整个站的角角落落。
使用
装载插件:
初次装载插件会在用户配置目录下生成Config_yaml.yaml配置文件,用来储存匹配规则。macOS/Linux 默认路径为 ~/.config/Route/Config_yaml.yaml。
默认规则已内置在插件中,首次运行时会自动初始化到本地配置文件。
功能介绍
* 被动扫描,使用Burpsuite IScannerCheck接口,在流量初次流经burp时进行扫描,重复流量不会进行扫描。
* 对流经流量的每一层路径进行规则探测,并进行正则匹配,符合规则则展示在界面
* 如 分别进行探测,如果存在点后缀,则会跳过。
* 使用线程池增加扫描速度,默认线程10,可自行调节(线程个数最多与规则个数相等,多了也没用)
* Start按钮,插件主开关,默认关闭
* Head按钮,携带原始的请求头,默认开启
* Filter_Host 多行输入框,可以一行一个白名单host,*代表全部,如 *.baidu.com
* 界面右键可删除选中的行,或全部删除
<img src="./img/remove.jpg">
* 右键请求可选择将当前请求发送到插件进行主动扫描,插件会将站点地图中,与当前请求使用一样host的历史路径全部进行扫描
<img src="./img/Acti.jpg">
* 规则中可使用特殊标记获取原始请求或响应中的信息,用作请求的路径或正则。
* 状态码一栏可指定范围,如 200-299,500-599,302 可使用逗号来指定多个范围或多个状态码。
更新计划
* 2022-06-19 右键选择请求发送到插件扫描【✓】
* 2022-06-30 域名过滤【✓】
* 2022-06-19 UI界面增加数据包大小【✓】
* 2022-06-22 界面添加删除功能【✓】
* 2022-06-30 插件功能开关【✓】
* 2022-06-30 带原始请求头访问【✓】
* 2022-06-30 可自定义post/get请求【✓】
* 2022-10-18 添加分类,提供可根据个人习惯对规则进行分类处理【✓】
* 2022-10-18 添加选择,每个规则设置为可选的形式,可自由选择想要的规则【✓】
* 2023-05-09 将匹配的state状态码改为可以设置范围【✓】
* 2023-05-09 添加类似模板语言的标记,可在Config中配置标记获取当前请求的各类信息并当作路径或正则【✓】
* 2024-03-07 展示面板加入排序【✓】
* 2026-07-10 AI重构Maven化项目并更新依赖【✓】
* 2026-07-10 默认规则内置并迁移配置到用户目录【✓】
* 2026-07-10 优化UI自适应、Host白名单和扫描调度稳定性【✓】
* 2026-07-10 删除不必要的功能【✓】
最后
***
如有正则、BUG、需求等欢迎提Issues
项目信息
开发语言:Java
Star 数:1333
技术要点
该项目属于漏洞知识库方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕Burpsuite - Route Vulnerable Scanning 递归式被动检测脆弱路径的burp插件展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | RouteVulScan - Burpsuite - Route Vulnerable Scanning 递归式被动检测脆弱路径的 |
| 所属分类 | 漏洞知识库 |
| 发布作者 | admin |
| 发布时间 | 2026-10-06 01:01:17 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 489 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |