 漏洞知识库
点击放大
PoCBox - PoCBox - Vulnerability Test Aid Platform
项目说明
PoCBox - 漏洞测试验证辅助平台
开发这个平台的初衷是帮助自己在漏洞挖掘测试中更加方便快捷的辅助自己进行漏洞验证。
一开始的想法是框架化、模块化,但是开发着开发着就发现有点累,于是采用了原始的方法去开发:原生Ja+PHP。
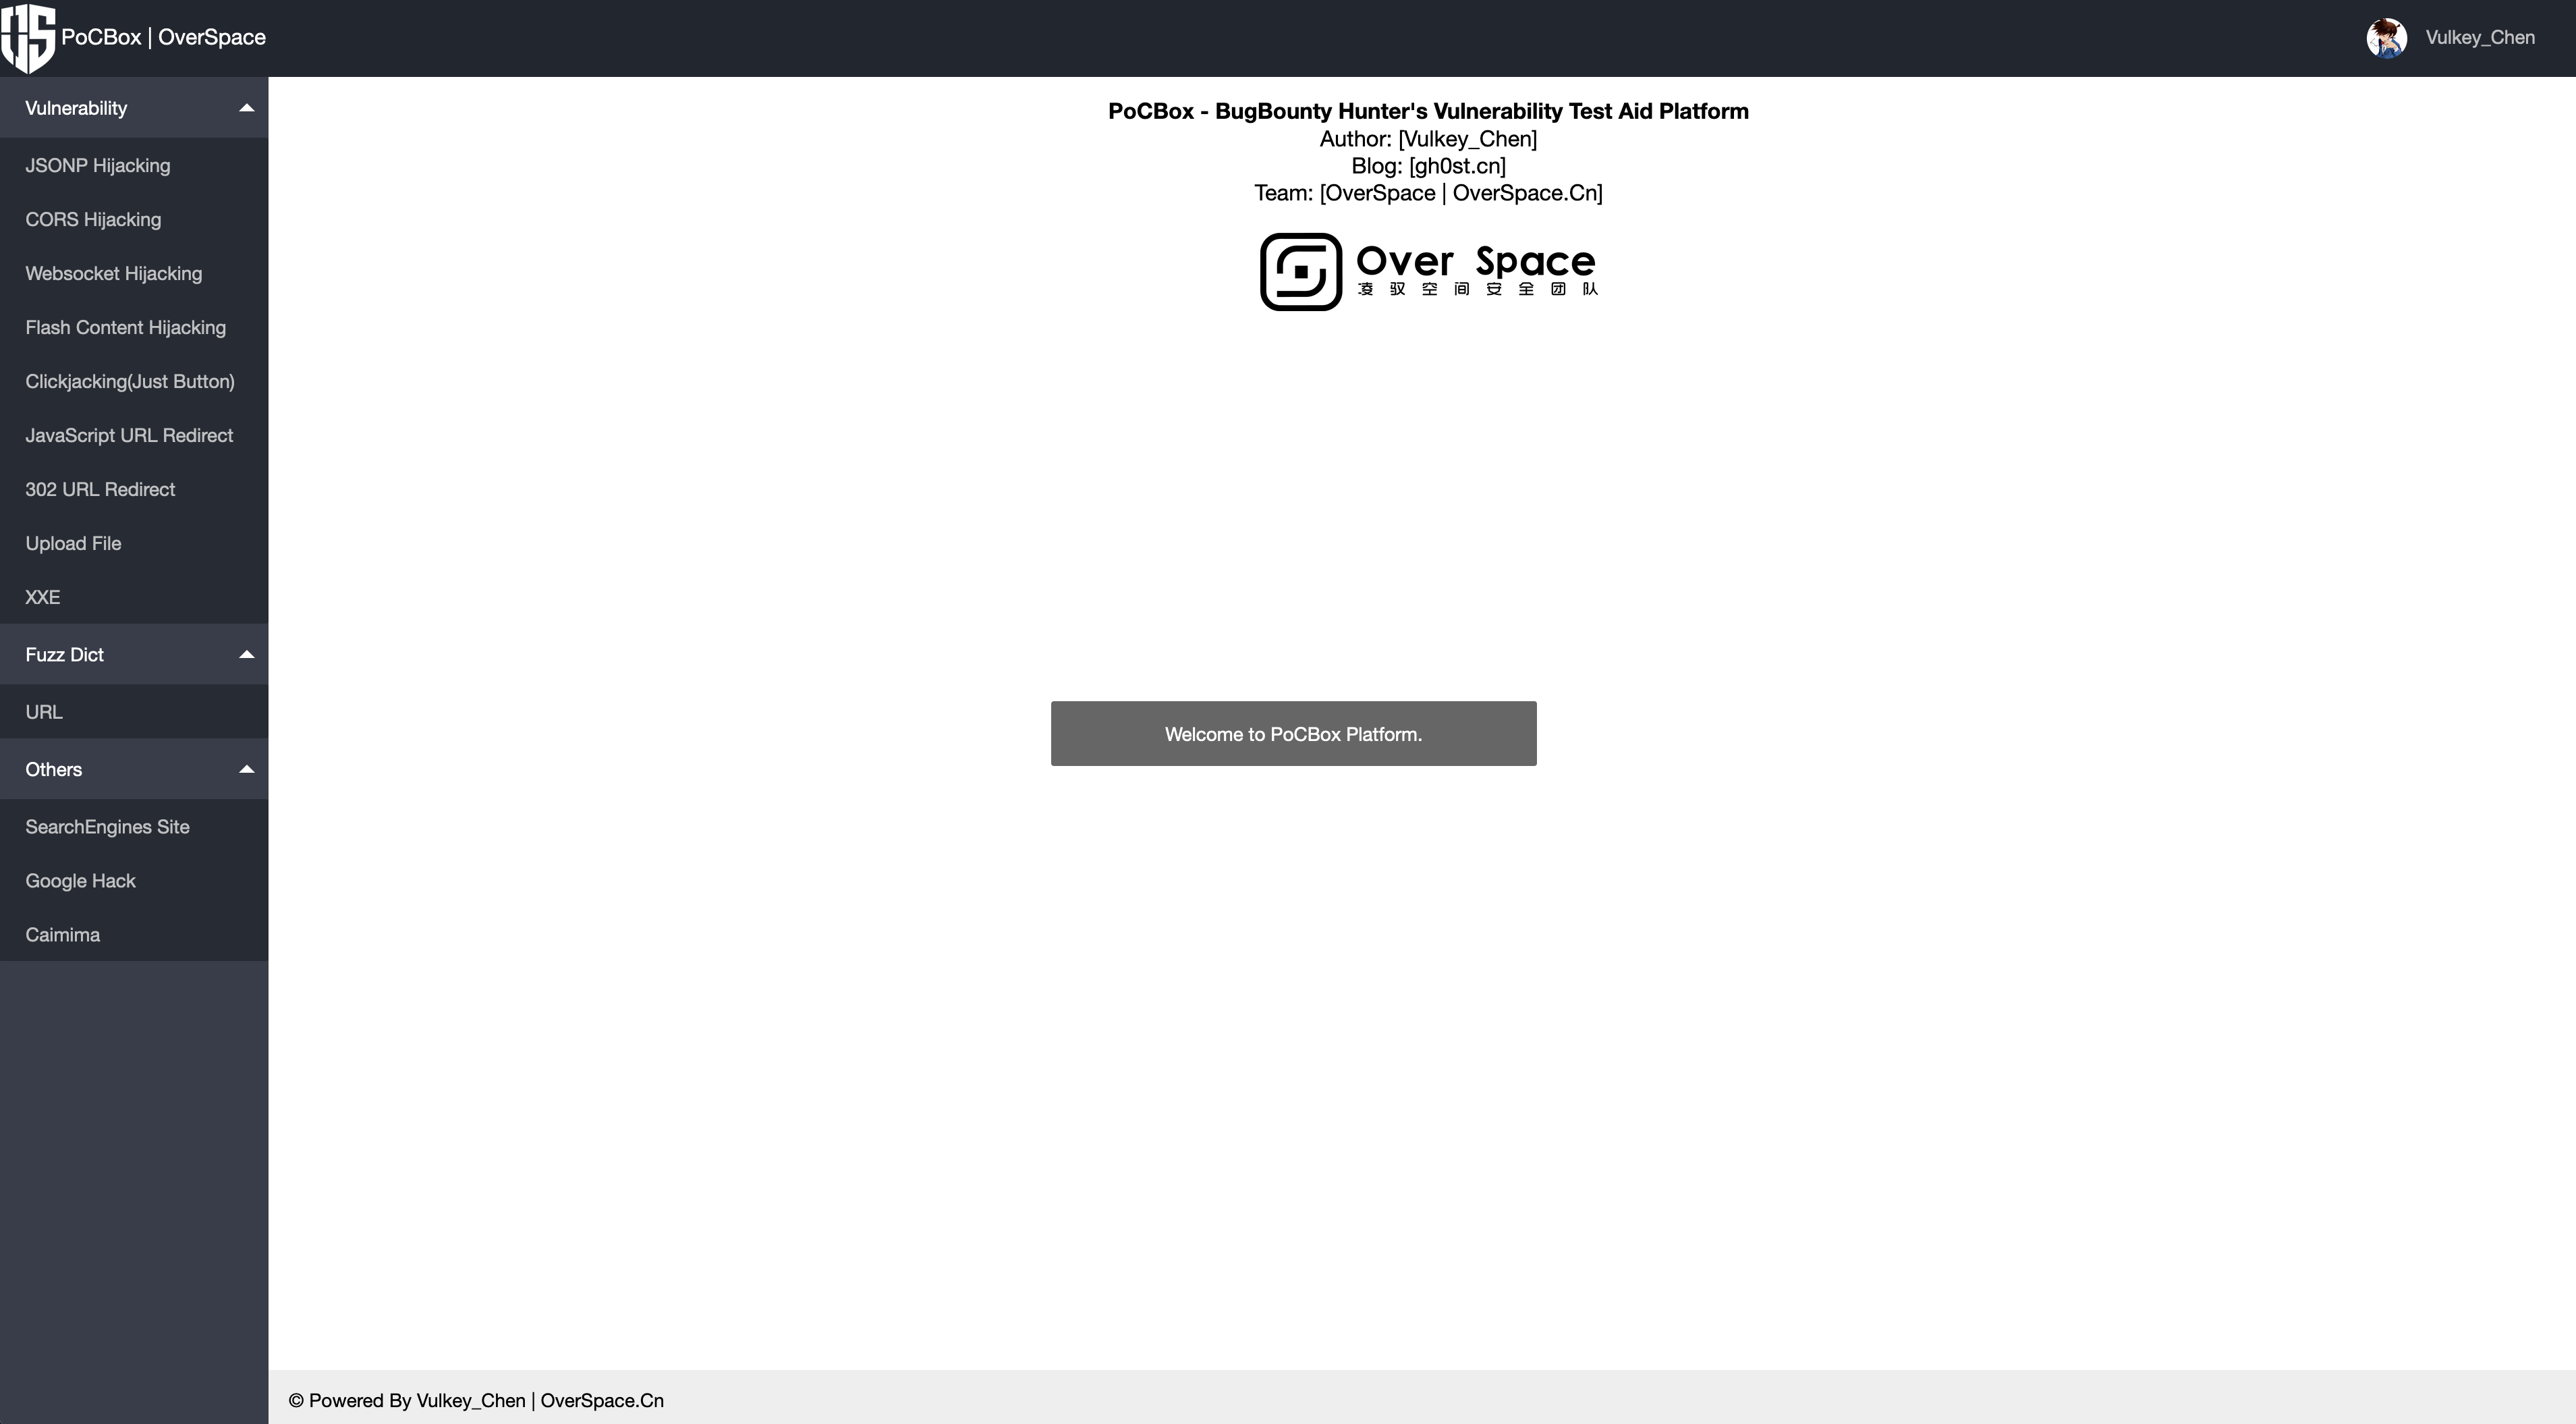
PoCBox功能: 生成漏洞验证代码(便于撰写报告)、在线测试(便于快速手工测试)
> 作者: 博客:gh0st.cn
>
> 团队:凌驭空间安全团队
>
> 注意:平台不关注安全漏洞问题,也建议各位搭建的时候选好服务和域名!!!
PoCBox 版本更迭
关于PoCBox的版本更迭记录如下。
PoCBox V1 Beta
1. 增加漏洞模块(JSONP劫持、CORS跨域资源读取、Flash跨域资源读取)
2. 平台使用原生JS+PHP开发搭建
PoCBox V2 Beta
1. 增加Fuzz类模块(URL)
2. 增加其他类模块(Google Hack、Caimima)
3. 平台由原生JS转向jQuery
PoCBox V2.0.1 Beta
1. 修复JSONP劫持无法在线测试的问题(感谢:dogboy)
2. 修复交互类攻击PoC的目标带有&符号无法正常在线测试(将URL地址进行URL编码再传输 感谢:)
3. 增加漏洞测试模块:点击劫持(按钮)、Ja URL跳转、302 URL跳转
PoCBox V3.0.0 Beta
1. 增加漏洞测试模块:XXE for xls|xlsx|doc、文件上传
2. 增加其他类模块:搜索引擎SITE语法生成
PoCBox V3.0.1 Beta
1. 修复XXE漏洞测试模块造成的RCE漏洞(感谢:)
PoCBox 开源
开发出来不少时间了,也内测了一段时间,现在放出开源版本,如下图所示:
!pocbox
搭建平台所需环境: PHP
开源功能:
最后
感谢凌驭空间安全团队所有核心成员的协助内测。祝各位新年快乐!
项目信息
开发语言:JavaScript
Star 数:951
技术要点
该项目属于漏洞知识库方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕PoCBox - Vulnerability Test Aid Platform展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | PoCBox - PoCBox - Vulnerability Test Aid Platform |
| 所属分类 | 漏洞知识库 |
| 发布作者 | admin |
| 发布时间 | 2026-10-06 01:04:12 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 431 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |