 漏洞知识库
点击放大
vulnerability-list - 在渗透测试中快速检测常见中间件、组件的高危漏洞。
项目说明
常见漏洞快速检测,目前包含以下漏洞的检测。
测试环境为win10,python3。
使用前需安装相关库:py -3 -m pip install -r requirements.txt
有问题可提issues,最好附上报错截图。
已发现的BUG:
1. 有些漏洞的判断依据为网页返回信息,但部分网站设置了统一的错误页面,如统一的404页面,因此造成误报。后续针对此类问题通用的解决方式是显示返回页面的大小。
2. 有些地方有渣渣的硬编码,比如路径什么的,导致不同环境下可能会报错,遇到这样的问题,使用单独的脚本进行测试,或者自己改一下路径,有时间的话会处理一下。
Tomcat
> moon.py -u tomcat <
Fckeditor
> moon.py -u fck <
Weblogic
> moon.py -u weblogic <
IP归属查询
> moon.py -u ip <
IIS
> moon.py -u iis <
Docker
> moon.py -u docker <
Redis
> moon.py -u redis < or moon.py -u redis xx.xx.xx.xx:xxxx
Zabbix
> moon.py -u zabbix <
Na
> moon.py -u na <
Gatepass
> moon.py -u gatepass <
Jboss
> moon.py -u jboss <
Kindeditor
> moon.py -u kindeditor <
Drupal
> moon.py -u drupal <
Thinkphp
> moon.py -u thinkphp <
Memcache
> moon.py -u memcache <
Js
> moon.py -u js <
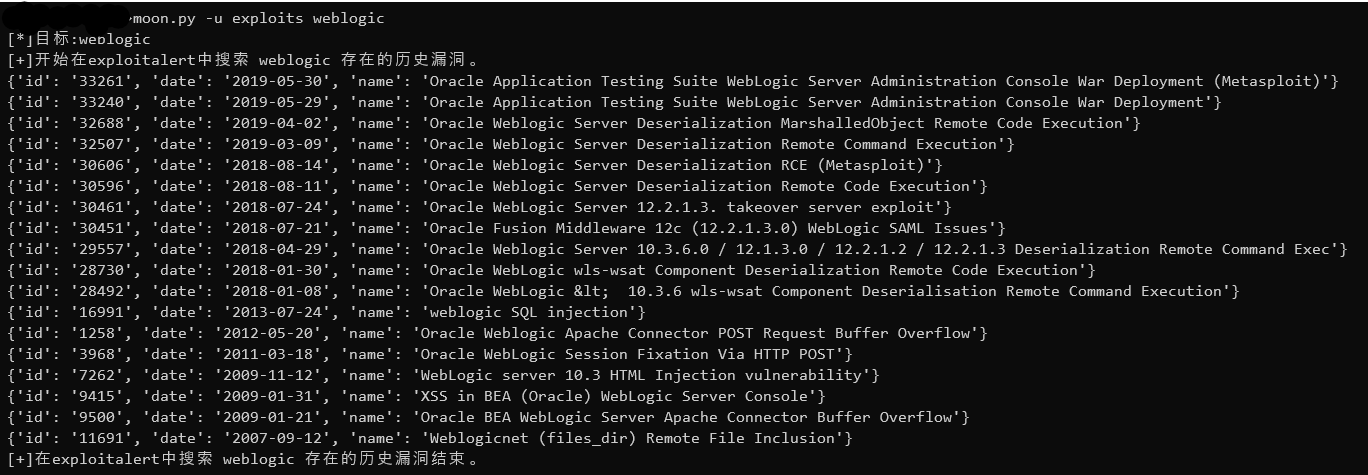
search_exploits
> moon.py -u exploits xxxxxx
!search_exploits
ActiveMQ
> moon.py -u activemq <
请勿用于违法行为,后果自负。
项目信息
开发语言:Python
Star 数:724
技术要点
该项目属于漏洞知识库方向的开源资源,代码结构清晰,适合安全研究人员学习参考。项目围绕在渗透测试中快速检测常见中间件、组件的高危漏洞。展开,提供了可运行的实现,对理解相关安全机制、工具原理与攻防技术具有较高的研究价值。
从技术实现角度看,此类项目的核心在于对底层原理的深入理解与工程化落地。开发者在研究过程中可以结合官方文档与社区讨论,梳理项目的初始化流程、核心模块职责与数据流转,逐步掌握其中的技术细节与设计思路。
使用与学习建议
1. 下载源码压缩包,解压到本地环境。
2. 根据项目类型准备对应的运行环境与依赖。
3. 按照 README 中的步骤完成配置与部署。
4. 在隔离的测试环境中运行验证,避免影响生产系统。
免责声明
本资源来源于开源社区,仅供安全研究、技术学习与合法授权范围内的攻防演练使用,请勿用于任何非法或侵害他人权益的用途。使用本项目产生的一切后果由使用者自行承担。
| 资源标题 | vulnerability-list - 在渗透测试中快速检测常见中间件、组件的高危漏洞。 |
| 所属分类 | 漏洞知识库 |
| 发布作者 | admin |
| 发布时间 | 2026-10-06 01:07:25 |
| 下载权限 | 免费下载 |
| 附件数量 | 2 个下载链接 |
| 浏览次数 | 540 |
| 讨论数量 | 0 |
| 主题状态 | 正常讨论中 |